
Cara Membuat/Menambahkan Pengguna di Jenkins & Kelola Izin
 Tim Editorial
⚡ Ringkasan Cerdas
Membuat pengguna di Jenkins Membutuhkan empat klik, tetapi menetapkan izin yang berbeda untuk masing-masingnya memerlukan plugin Strategi Otorisasi Berbasis Peran, yang menggantikan peran global tunggal yang ada di setiap bawaan. Jenkins akun tersebut berbagi informasi lainnya.
Secara umum, dalam organisasi besar, terdapat banyak tim terpisah untuk mengelola dan menjalankan pekerjaan. JenkinsNamun, mengelola kerumunan pengguna ini dan menetapkan peran kepada mereka bisa jadi merepotkan.
Secara default, Jenkins Dilengkapi dengan opsi pembuatan pengguna yang sangat mendasar. Anda dapat membuat banyak pengguna tetapi hanya dapat menetapkan peran dan hak akses global yang sama kepada mereka. Ini tidak ideal, terutama untuk organisasi besar.
The Plugin Strategi Peran Memungkinkan Anda untuk menetapkan peran dan hak akses yang berbeda kepada pengguna yang berbeda. Anda perlu menginstal plugin ini terlebih dahulu di sistem Anda. Jenkins lingkungan, jadi panduan di bawah ini mencakup pembuatan pengguna terlebih dahulu, kemudian plugin, lalu layar peran yang dibukanya.
Cara Membuat/Menambahkan Pengguna di Jenkins
Berikut adalah langkah-langkah untuk membuat pengguna baru di Jenkins:
Langkah 1) Masuk ke Jenkins Menu Utama
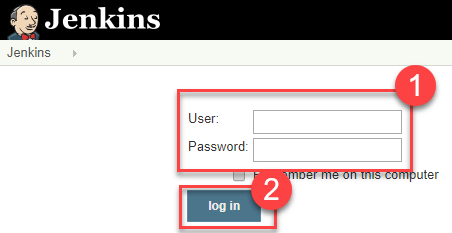
Login ke Jenkins dasbor dengan mengunjungi http://localhost:8080/
Jika Anda belum menginstal Jenkins Di server lokal Anda, buka yang sesuai. URL dan akses dasbor Anda dengan menggunakan kredensial login Anda. Dasbor yang akan Anda lihat ditampilkan di bawah ini.
Langkah 2) Pilih opsi
Anda sekarang akan melihat opsi untuk membuat dan menambahkan pengguna di Jenkins dan mengelola pengguna saat ini.
Langkah 3) Buat Pengguna baru
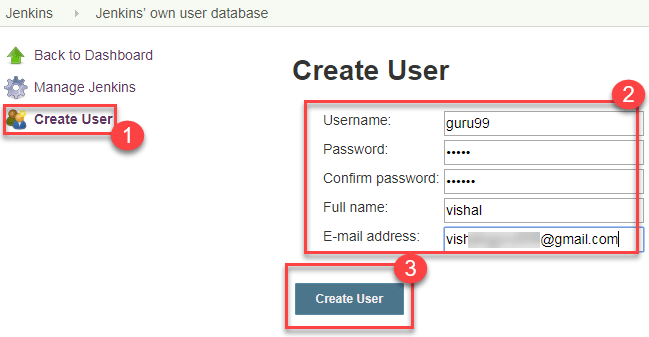
- Di bawah Manajemen JenkinsKlik Buat Pengguna
- Enter Jenkins Tambahkan detail pengguna seperti kata sandi, nama, email, dll.
- Klik Buat Pengguna
Langkah 4) Pengguna dibuat
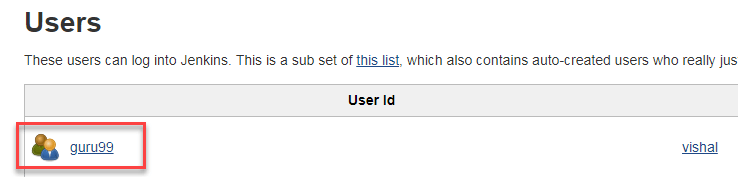
Anda akan melihat di dasbor bahwa ada yang baru Jenkins Pengguna telah dibuat sesuai dengan detail yang dimasukkan, seperti pada daftar pengguna di bawah ini.
⚠️ Catatan versi: arus Jenkins rilis mencantumkan layar ini sebagai Mengelola Jenkins > Pengguna daripada Kelola Pengguna. itu Buat Pengguna Tombol dan kolom-kolom di dalamnya tidak berubah, dan layar hanya ada selama Jenkins'Basis data pengguna internal merupakan ranah keamanan — ranah LDAP atau single sign-on mengelola akun secara eksternal sebagai gantinya.'
Cara Menginstal Plugin Strategi Peran di Jenkins
Layar pengguna bawaan membuat akun tetapi tidak dapat memberikan izin yang berbeda kepada akun tersebut. Kemampuan tersebut hadir dengan plugin Strategi Otorisasi Berbasis Peran, yang diinstal sebagai berikut.
Ada dua metode untuk menginstal plugin di Jenkins:
- Menginstalnya melalui Anda Jenkins dasbor
- Mengunduh plugin dari Jenkins situs web dan menginstalnya secara manual.
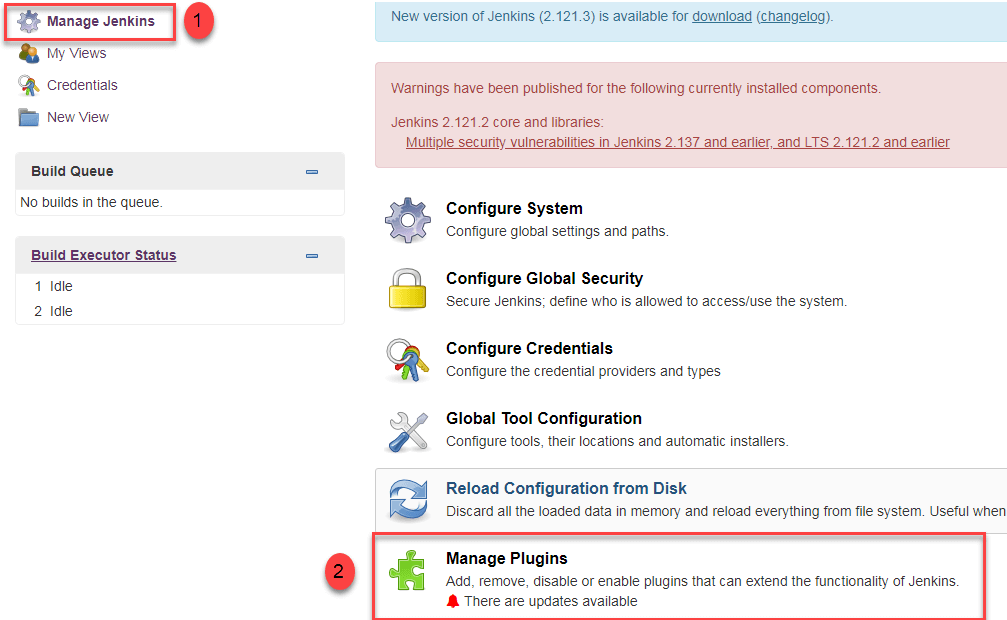
Langkah 1)
- Pergi ke Mengelola Jenkins
- Klik opsi Kelola Plugin.
Langkah 2)
- Di layar bagian yang tersedia, cari "peran".
- Pilih PeranStrategi Otorisasi berbasis Plugin
- Klik "Instal tanpa memulai ulang” (pastikan Anda memiliki koneksi internet aktif)
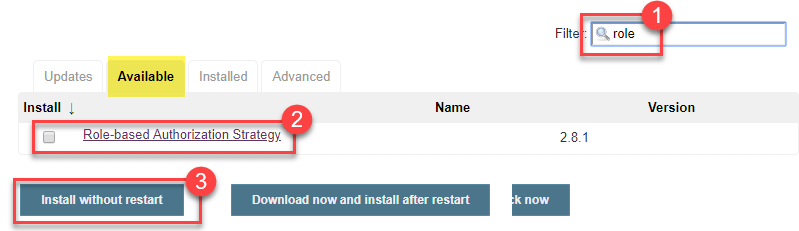
⚠️ Catatan versi: jalurnya sekarang Mengelola Jenkins > Plugin dan tab tersebut diberi label Plugin yang tersediaKotak pencarian dan nama pluginnya sama, jadi kedua langkah di atas masih berlaku.
Langkah 3)
Setelah plugin terpasang, status "berhasil" akan ditampilkan, seperti yang terlihat pada layar instalasi di bawah ini.
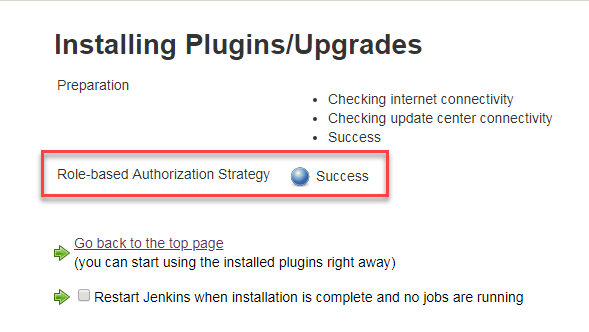
Klik Kembali ke halaman atas.
Langkah 4) Pergi ke Mengelola Jenkins -> Konfigurasikan Keamanan Global -> Di Bawah Otorisasi, memilih Strategi Berbasis Peran. Klik pada SimpanBagian Otorisasi terlihat seperti ini.
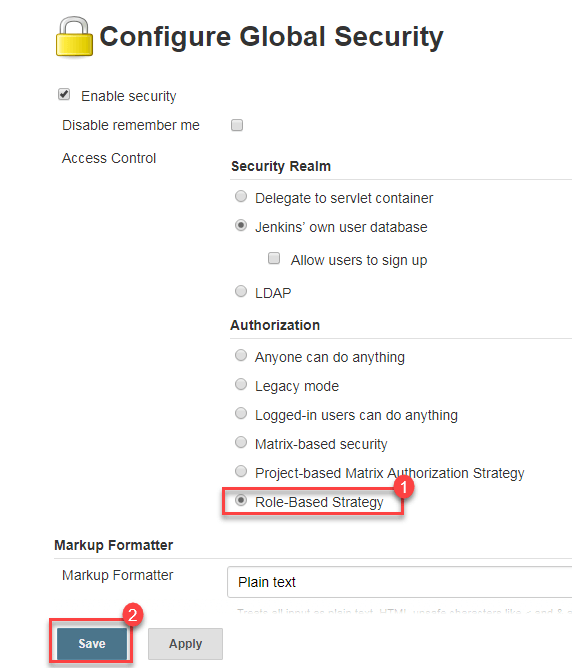
Saat ini Jenkins tautan ke halaman ini adalah Mengelola Jenkins > Keamanan, dan halaman itu sendiri masih memiliki judul. Konfigurasi Keamanan Global dengan menu tarik-turun Otorisasi yang sama.
Jenis-Jenis Peran dalam Plugin Strategi Peran
Setelah Strategi Berbasis Peran diaktifkan, plugin menawarkan tiga cakupan peran terpisah. Memilih cakupan yang salah adalah alasan paling umum mengapa izin tampaknya tidak berpengaruh, jadi ada baiknya mengetahui apa yang dicakup oleh masing-masing cakupan sebelum membuat apa pun.
| Jenis peran | Cakupan | Penggunaan khas |
| Peran global | Seluruh Jenkins pengontrol, dan mereka menimpa apa pun yang ditetapkan dalam peran item. | admin, peran baca-saja terautentikasi, anonim |
| Peran item | Pekerjaan, alur kerja, dan folder yang nama lengkapnya cocok dengan pola ekspresi reguler. | Memberikan hak Build dan Configure hanya pada job milik tim tersebut. |
| Peran agen | Membangun agen yang dicocokkan berdasarkan pola. | Membiarkan tim untuk menghubungkan atau memutuskan sambungan agennya sendiri. |
Tutorial di bawah ini menggunakan peran global untuk pembangun dan peran item untuk pengujiPerhatikan penamaannya: plugin sekarang memanggil cakupan kedua. Peran item, karena mencakup folder dan pipeline serta job biasa. Rilis yang lebih lama — dan tangkapan layar di bagian bawah halaman ini — memberi label pada tabel yang sama. Peran Proyek.
Cara Mengelola Pengguna dan Peran di Jenkins
Berikut adalah langkah-langkah cara mengelola dan menetapkan peran di Jenkins:
Langkah 1)
- Pergi ke Mengelola Jenkins
- Pilih Kelola dan Tetapkan Peran
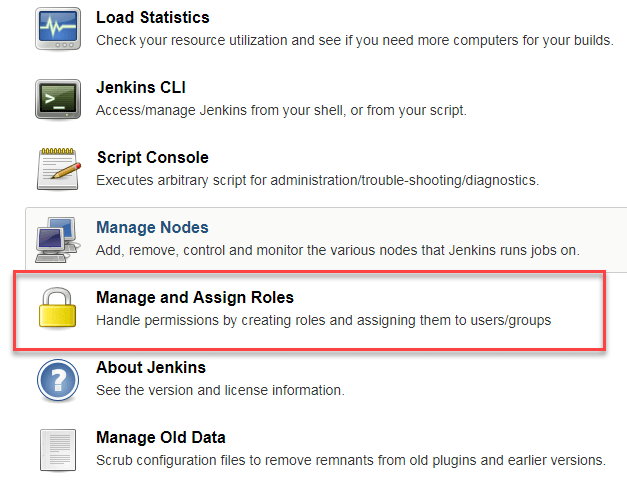
Catatan: bahwa Kelola dan Tetapkan Peran Opsi ini hanya akan terlihat jika Anda telah menginstal plugin strategi peran dan mengubah Otorisasi ke Strategi Berbasis Peran.
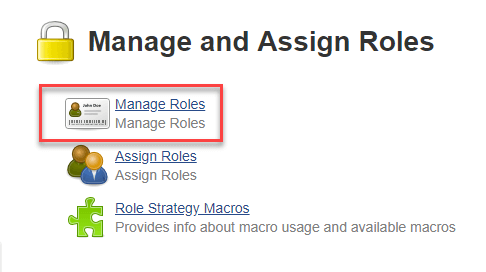
Langkah 2) Klik Kelola Peran untuk menambahkan peran baru berdasarkan organisasi Anda.
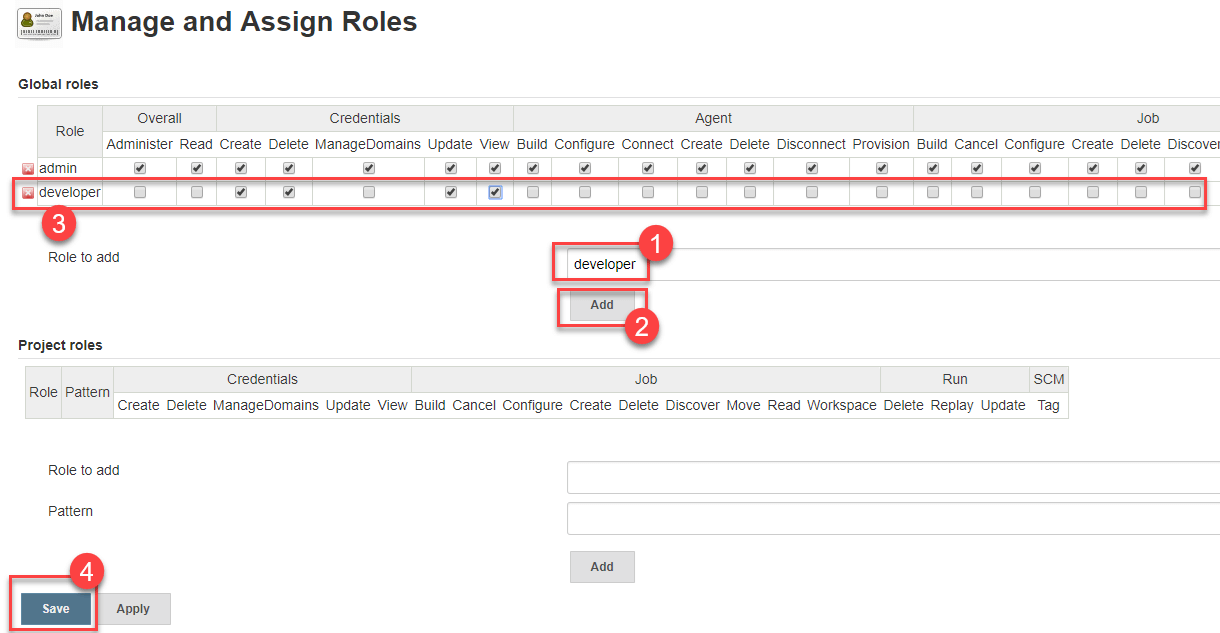
Langkah 3) Untuk membuat peran baru yang disebut “pengembang”,
- Ketik “pengembang” di bawah “peran”.
- Klik “Tambah” untuk membuat peran baru.
- Sekarang, pilih Jenkins Izin pengguna yang ingin Anda berikan kepada peran "Pengembang".
- Klik Simpan
Kisi-kisi kotak centang yang muncul ditunjukkan di bawah ini.
Jenkins Grup Izin yang Dapat Anda Tetapkan ke Suatu Peran
Kotak centang pada layar Kelola Peran dikelompokkan berdasarkan objek yang dikendalikan oleh setiap izin. Tabel di bawah ini menjelaskan apa yang dikendalikan oleh setiap grup, yang membuatnya jauh lebih mudah untuk memberikan izin minimum yang sebenarnya dibutuhkan oleh sebuah tim.
| Grup izin | Apa yang diberikannya |
| Secara keseluruhan | Mengelola, Membaca, dan hak-hak lain yang berlaku untuk seluruh pengontrol. Mengelola adalah kendali penuh, jadi berikanlah dengan hemat. |
| Surat kepercayaan | Melihat, membuat, dan memperbarui kredensial yang tersimpan. |
| Agen | Mengkonfigurasi, menghubungkan, memutuskan sambungan, dan menghapus agen build. |
| Pekerjaan | Membangun, Membatalkan, Mengkonfigurasi, Membuat, Menghapus, Membaca, Ruang Kerja, dan Memindahkan pada pekerjaan |
| Run | Menghapus, memutar ulang, dan memperbarui catatan build individual. |
| Liha | Membuat, mengkonfigurasi, menghapus, dan membaca tampilan dasbor. |
| SCM | Memicu proses build dari hook kontrol sumber. |
Mulailah setiap peran baru dengan Secara keseluruhan/Bacaan plus Pekerjaan/MembacaTanpa kedua hal tersebut, pengguna yang sudah masuk akan melihat dasbor kosong meskipun izin lainnya sudah dicentang, dan ini adalah kebingungan yang paling sering dilaporkan terkait plugin ini.
Cara Menetapkan Peran di Jenkins
Langkah 1) Sekarang setelah Anda membuat peran, mari kita tetapkan peran tersebut ke pengguna tertentu.
- Pergi ke Mengelola Jenkins
- Pilih Kelola dan Tetapkan Peran
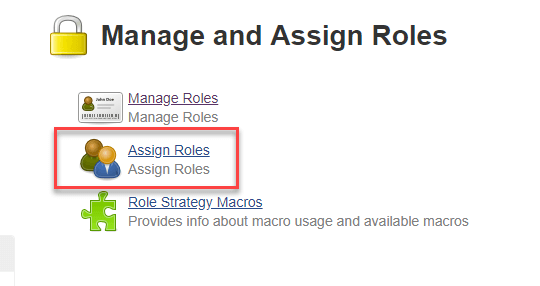
Langkah 2) Kami akan menambahkan peran baru “pengembang” ke pengguna “guru99"
- Pilih kotak centang peran pengembang.
- Klik Simpan
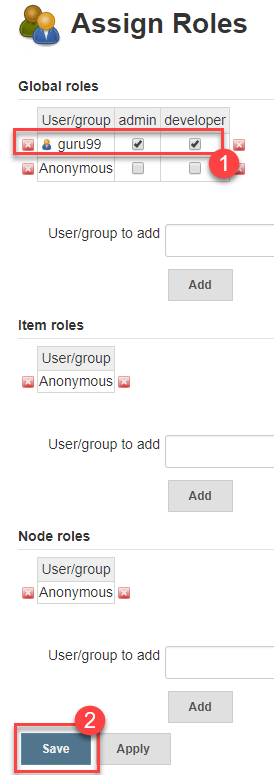
Anda dapat menetapkan peran apa pun kepada pengguna mana pun, sesuai kebutuhan Anda.
Cara Membuat Peran Proyek di Jenkins
Peran global berlaku di mana saja. Jika izin hanya berlaku untuk satu set pekerjaan saja, buat peran proyek sebagai gantinya — cakupan yang sekarang disebut plugin sebagai peran item.
Anda dapat membuat peran spesifik proyek di bawah Peran Proyek.
Langkah 1) In Jenkins'Kelola dan Tetapkan Peran'
- Masukkan peran sebagai “penguji”
- Tambahkan pola pada ini dengan menambahkan penguji.*, sehingga nama pengguna apa pun yang dimulai dengan “tester” akan diberi peran proyek yang Anda tentukan.
- Klik Tambah
- Pilih hak istimewa
- Klik Simpan
Tabel Peran Proyek yang telah selesai ditampilkan di bawah ini.
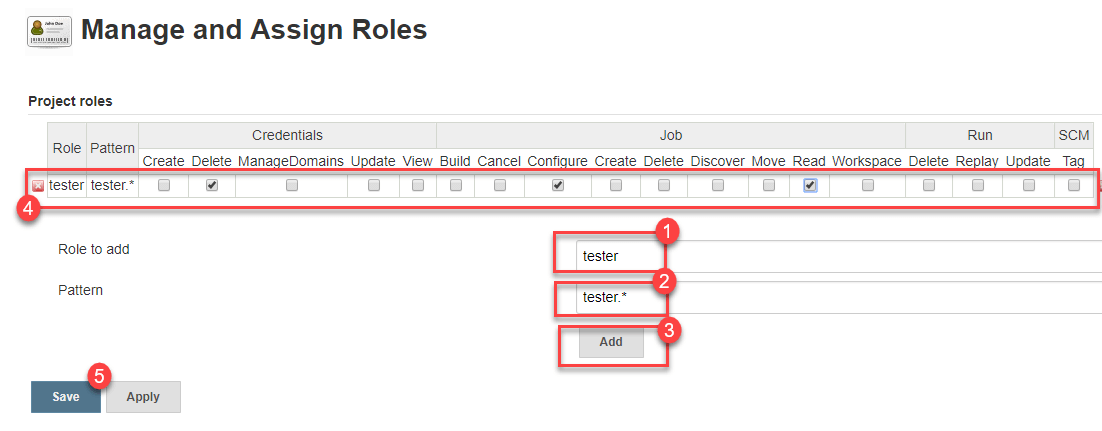
Pola tersebut adalah ekspresi reguler yang dicocokkan dengan nama lengkap item tersebut, jadi tester.* juga cocok dengan folder bernama rangkaian penguji dan semua yang ada di dalamnya. Uji pola baru pada pekerjaan percobaan sebelum menerapkannya pada pekerjaan yang sedang berjalan. proyek gaya bebas atau pekerjaan pipeline.
Keamanan Berbasis Matriks vs Strategi Berbasis Peran
Strategi Berbasis Peran bukanlah satu-satunya opsi otorisasi dalam menu tarik-turun tersebut. Jenkins Kapal-kapal tersebut dilengkapi dengan keamanan berbasis matriks, dan untuk instalasi kecil, mungkin itu saja yang dibutuhkan.
| Titik perbandingan | Keamanan berbasis matriks | Strategi berbasis peran |
| Instalasi | Dibangun ke dalam Jenkins | Membutuhkan plugin Strategi Otorisasi Berbasis Peran. |
| Unit tugas | Setiap pengguna atau grup diberikan izin secara langsung. | Izin dimiliki oleh peran tertentu, dan pengguna terhubung ke peran tersebut. |
| Menambahkan pengguna kesepuluh | Seluruh baris izin diulang secara manual. | Centang salah satu kotak centang peran |
| Kontrol per pekerjaan | Otorisasi matriks berbasis proyek, dikonfigurasi per pekerjaan. | Satu peran item dengan pola mencakup setiap pekerjaan pencocokan. |
| Paling cocok | Sejumlah kecil pengguna dengan akses yang hampir identik | Beberapa tim, banyak pekerjaan, akses yang berubah seiring perpindahan orang. |
Aturan umumnya adalah jumlah pengulangan izin. Setelah pola centang yang sama dimasukkan untuk pengguna ketiga, peran tersebut menjadi lebih murah untuk dipelihara — argumen yang sama yang mendorong tim dari pekerjaan ad-hoc menuju pekerjaan yang ditinjau. Pipa CI/CD.
