
Kockázat alapú tesztelés: megközelítés, mátrix, folyamat és példák
 Thomas Hamilton
⚡ Okos összefoglaló
A kockázatalapú tesztelés minden funkciót rangsorol a hiba valószínűsége és a hiba okozta kár alapján, majd a rendelkezésre álló tesztelési erőfeszítést prioritási sorrendben a legmagasabb pontszámot elérő elemekre fordítja.

Kockázat alapú tesztelés
Kockázat alapú tesztelés (RBT) egy olyan szoftvertesztelési típus, amely a kockázat valószínűségén alapul. Magában foglalja a kockázat felmérését a szoftver összetettsége, az üzleti tevékenység kritikussága, a használat gyakorisága és a legnagyobb valószínűséggel előforduló területek alapján. hiányosságA kockázatalapú tesztelés a szoftveralkalmazás azon jellemzőinek és funkcióinak tesztelését helyezi előtérbe, amelyek nagyobb hatásúak és nagyobb valószínűséggel tartalmaznak hibákat.
A kockázat egy bizonytalan esemény bekövetkezése, amely pozitív vagy negatív hatással van egy projekt mérhető sikerkritériumaira. Lehet egy múltban történt esemény, egy jelenlegi esemény, vagy valami, ami a jövőben történhet. Ezek a bizonytalan események hatással lehetnek egy projekt költség-, üzleti, technikai és minőségi céljaira.
A kockázatok lehetnek pozitívak vagy negatívak.
- Pozitív kockázatok lehetőségeknek és az üzleti fenntarthatóság elősegítésének tekinthetők. Ilyen például egy új projektbe való befektetés, az üzleti folyamatok megváltoztatása és a fejlesztésping új termékek.
- Negatív kockázatok fenyegetéseknek nevezik őket, és a projekt sikere érdekében ajánlásokat kell tenni minimalizálásuk vagy kiküszöbölésük érdekében.
Mivel a technika az erőfeszítést allokálja, ahelyett, hogy új tesztszintet adna hozzá, a többire épül. a szoftvertesztelés típusai ahelyett, hogy bármelyiküket lecserélné.
Mikor kell bevezetni a kockázatalapú tesztelést?
Kockázatalapú tesztelés megvalósítható
- Időbeli, erőforrásbeli vagy költségvetési korlátokkal küzdő projektek.
- Olyan projektek, ahol a kockázatalapú elemzés felhasználható a sebezhetőségek kimutatására SQL injekciós támadások.
- Biztonsági tesztelés felhőalapú számítástechnikai környezetekben.
- Új projektek, amelyek magas kockázati tényezőkkel rendelkeznek, például a használt technológiákkal kapcsolatos tapasztalat hiánya vagy az üzleti terület ismeretének hiánya.
- Inkrementális és iteratív szállítási modellek.
Kockázatkezelési folyamat
Most pedig nézzük meg a kockázatkezelési folyamat lépéseit.
Kockázat azonosítás
A kockázatok azonosítása kockázati workshopok, ellenőrzőlisták, ötletelés, interjúk, Delphi technika, ok-okozati diagramok, korábbi projektekből levont tanulságok, kiváltó ok elemzés, valamint a területi és tárgyi szakértőkkel való kapcsolatfelvétel segítségével történhet.
A kockázatregiszter egy táblázat, amely tartalmazza az azonosított kockázatok, a lehetséges válaszok és a kiváltó okok listáját. A kockázatregiszter segítségével nyomon követhető és traca kockázatokat (fenyegetéseket és lehetőségeket egyaránt) a projekt teljes élettartama alatt. A kockázatkezelési stratégiák alkalmazhatók a pozitív és negatív kockázatok kezelésére.
A kockázatlebontási struktúra fontos szerepet játszik a kockázattervezésben. Segít a kockázatnak kitett területek azonosításában, és támogatja a hatékony értékelést és kockázatmonitorozást a projekt során. Segít elegendő időt és erőforrást biztosítani a kockázatkezelési tevékenységekhez, valamint kategorizálni a projektkockázatok számos forrását.
Az alábbi példa bemutatja, hogyan csoportosítja a kockázatlebontási struktúra a kockázatokat kategóriákba úgy, hogy egyetlen kockázatforrás se maradjon figyelmen kívül.

Kockázatelemzés (tartalmazza a mennyiségi és minőségi elemzést)
Miután a potenciális kockázatok listáját azonosították, a következő lépés azok elemzése és a kockázatok jelentőség szerinti szűrése. Az egyik kvalitatív kockázatelemzési technika a kockázati mátrix (erről egy későbbi szakaszban lesz szó). Ezt a technikát a kockázat valószínűségének és hatásának meghatározására használják.
Kockázatkezelési tervezés
Az elemzés alapján eldönthetjük, hogy a kockázatok igényelnek-e reagálást. Például egyes kockázatokra a projekttervben kell reagálni, másokra a projektmonitorozásban, míg másokra egyáltalán nem.
A kockázat tulajdonosa felelős a hozzárendelt kockázatok valószínűségének és hatásának csökkentésére szolgáló lehetőségek azonosításáért.
A kockázatcsökkentés egy kockázatkezelési módszer, amelynek célja a lehetséges fenyegetések káros hatásainak csökkentése. Ez a kockázatok kiküszöbölésével vagy elfogadható szintre csökkentésével érhető el. Az alábbi ábra a kockázatkezelési tervezést a tágabb kockázatkezelési ciklusba helyezi.

Kockázat Kontingencia
A vészhelyzet egy bizonytalan esemény lehetőségét jelenti, amelynek hatása ismeretlen vagy előre nem látható. A vészhelyzeti tervet cselekvési tervnek vagy tartalék tervnek is nevezik a legrosszabb esetekre. Más szóval, meghatározza, hogy milyen lépéseket lehet tenni egy előre nem látható esemény bekövetkeztekor.
Kockázatfigyelés és ellenőrzés
A kockázatellenőrzési és monitoring folyamatot arra használják, hogy tracAz azonosított kockázatok felmérése, a fennmaradó kockázatok monitorozása, az új kockázatok azonosítása, a kockázati nyilvántartás frissítése, a változások okainak elemzése, a kockázati választerv végrehajtása és a kockázati kiváltó tényezők monitorozása. Ezután értékelik a kockázatcsökkentésben való hatékonyságukat.
Ez kockázat-újraértékelésekkel, kockázati auditokkal, variancia- és trendelemzéssel, technikai teljesítménymérésekkel, állapotfrissítési értekezletekkel és visszamenőleges értekezletekkel érhető el.
Az alábbi táblázat információkat nyújt a kockázatmonitorozás és -ellenőrzés bemeneteiről, eszközeiről és kimeneteiről.
| Bemenetek a kockázatfigyeléshez és ellenőrzéshez | Eszközök és technikák a kockázatmonitorozáshoz és -ellenőrzéshez | A kockázatfigyelés és ellenőrzés kimenetei |
|---|---|---|
| Kockázatkezelési terv | Projekt kockázatkezelési auditok | Megoldási tervek |
| Kockázatkezelési terv | Rendszeres projektkockázati felülvizsgálatok | Korrekciós intézkedéseket |
| Projekt Kommunikációs terv | Keresett érték elemzése | Projektváltoztatási kérelmek |
| További kockázatazonosítás és -elemzés | Műszaki teljesítmény mérés | A kockázatkezelési terv és a kockázatazonosítási ellenőrzőlista frissítései |
| Változások a hatókörben | Kiegészítő kockázatkezelési tervezés | Kockázati adatbázis |
Nem szabad elfelejtenünk, hogy a kockázat a technológia változásával, a projekt méretével, a projekt hosszával (hosszabb projektidőtartammal), a támogató ügynökségek számával, a projekt becsléseivel, az erőfeszítéssel és a megfelelő szakemberek hiányával növekszik.
Kockázatalapú tesztelési megközelítés
A fenti kezelési folyamat táplálja az alábbi tesztelési megközelítést. Minden számozott lépés egy bemenetet generál, amelyet a következő lépés felhasznál.
- Elemezze a követelményeket.
- A dokumentumokat (SRS, FRS, használati esetek) felülvizsgálják. Ez a tevékenység a hibák és a kétértelműségek felkutatása és kiküszöbölése érdekében történik.
- A követelmények jóváhagyása az egyik kockázatcsökkentő technika, amellyel elkerülhető a projektbe történő késői változtatások bevezetése. A dokumentum alapjául szolgáló dokumentum utáni bármilyen követelménymódosítás változáskezelési folyamatot és az azt követő jóváhagyásokat igényel.
- Mérje fel a kockázatokat az egyes követelmények projektre gyakorolt valószínűségének és hatásának kiszámításával, figyelembe véve a meghatározott kritériumokat, mint például a költség, az ütemterv, az erőforrások, a hatókör, a műszaki teljesítmény, a biztonság, a megbízhatóság és a komplexitás.
- Határozza meg a meghibásodás valószínűségét és a magas kockázatú területeket. Ez kockázatértékelési mátrix segítségével tehető meg.
- Használjon kockázatnyilvántartást az azonosított kockázatok felsorolására. Frissítse, figyelje és traca kockázatokat rendszeres időközönként vizsgálja.
- Ebben a szakaszban kockázati profilalkotást kell végezni a kockázati kapacitás és a kockázati tolerancia szintjének megértéséhez.
- A minősítés alapján rangsorolja a követelményeket.
- A kockázatalapú tesztelési folyamat meg van határozva.
- A nagyon kritikus és közepes kockázatokat figyelembe lehet venni az enyhítési tervezés, a végrehajtás és a haladás nyomon követése során. Az alacsony kockázatúakat megfigyelési listán lehet tartani.
- A kockázati adatok minőségének értékelése az adatok minőségének elemzése céljából történik.
- Tervezze meg és határozza meg a teszteket az értékelésnek megfelelően.
- Alkalmazzon megfelelő tesztelési megközelítést és teszttervezési technikákat, hogy a legnagyobb kockázatú tételek kerüljenek először tesztelésre. A magas kockázatú tételeket egy megfelelő szakterületi ismeretekkel és tapasztalattal rendelkező szakember tesztelheti.
- Különböző teszttervezési technikák alkalmazhatók – például a döntési táblázat technikát alkalmazzon magas kockázatú vizsgálati tételeken, és csak egyenértékű particionálás alacsony kockázatú vizsgálati tételek esetében.
- Teszt esetek több funkció és teljes körű üzleti forgatókönyvek lefedésére is alkalmasak.
- Készítse elő a tesztadatokat, a tesztkörülményeket és a tesztpadot.
- RevTekintse meg a tesztdokumentációt — a teszttervek, a tesztstratégia, a tesztesetek, a tesztjelentések és a tesztelő csapat által készített bármely egyéb dokumentum.
- A szakértői értékelés fontos lépés a hibák azonosításában és a kockázat csökkentésében.
- Végezzen próbaüzemeket és minőségellenőrzéseket az eredmények alapján.
- A tesztesetek végrehajtása a kockázati tétel prioritása szerint történik.
- Fenntart tracA kockázati tételek, az azokat lefedő tesztek, a tesztek eredményei és a tesztelés során talált hibák közötti összefüggés. Minden megfelelően végrehajtott tesztelési stratégia csökkenti a minőségi kockázatokat.
- A kockázatalapú tesztelés a tesztelés minden szintjén alkalmazható — összetevő, integráció, rendszer és az átvételi tesztelés.
- Rendszerszinten arra kell összpontosítanunk, hogy mi a legfontosabb az alkalmazásban. Ezt a funkciók láthatóságának, a használat gyakoriságának és a meghibásodás lehetséges költségének vizsgálatával lehet meghatározni.
- Kilépési kritériumok értékelése: minden magas kockázatú terület teljes körűen tesztelve, csak kisebb fennmaradó kockázatok maradtak fenn.
- Jelentse a kockázatalapú teszteredményeket és elemezd a mutatókat.
- A meglévő kockázati események és az új kockázati események újraértékelése a kulcsfontosságú kockázati mutatók alapján.
- Frissítse a kockázatnyilvántartást.
- A vészhelyzeti tervek tartalék- vagy vészhelyzeti tervként működnek a magas kockázatoknak való kitettség esetén.
- A hibák kiküszöbölésére hibaelemzést és hibamegelőzést alkalmaznak.
- Újratesztelés és Regressziós teszt a hibajavításokat az előre kiszámított kockázatelemzés alapján validálja, és a magas kockázatú területeket kell a legintenzívebben lefedni.
- Kockázatalapú automatizált tesztelés, ha megvalósítható.
- Maradék kockázat számítása.
- Figyelemmel kíséri és ellenőrzi a kockázatokat.
- A kilépési vagy befejezési kritériumok külön-külön meghatározhatók a különböző kockázati szintek esetében. Minden főbb kockázatot megfelelő intézkedésekkel vagy vészhelyzeti tervekkel kezeltek, és a kockázati kitettség a projekt esetében elfogadhatónak ítélt szinten vagy az alatt van.
- Kockázati profilalkotás újraértékelése és vásárlói visszajelzés.
Kockázat alapú tesztelési megközelítés a rendszerteszthez
- Műszaki rendszer teszt — Ezt környezeti tesztnek és integrációs tesztnek nevezik. A környezeti teszt magában foglalja a tesztelést a fejlesztési, tesztelési és éles környezetben.
- Funkcionális rendszer teszt — Az összes funkció, tulajdonság, program és modul tesztelése. A teszt célja annak értékelése, hogy a rendszer megfelel-e a meghatározott követelményeknek.
- Nem működő rendszerteszt — A nem funkcionális követelmények tesztelése: teljesítmény, terheléses tesztek, stressztesztek, konfigurációs tesztek, biztonsági tesztek, biztonsági mentés és felépülés eljárások és dokumentáció (rendszer-, üzemeltetési és telepítési dokumentáció).
Az alábbi ábra világos áttekintést nyújt a fent említett folyamatról.

A rendszer tesztelése magában foglalja mind a funkcionális, mind a nem funkcionális teszteket.
Funkcionális tesztelés biztosítja, hogy a termék vagy alkalmazás megfeleljen az ügyfél és az üzleti követelményeknek. Másrészt, nem funkcionális tesztelés annak ellenőrzésére szolgál, hogy a termék megfelel-e a vevő elvárásainak minőség, megbízhatóság, használhatóság, teljesítmény és kompatibilitás tekintetében.
Kockázatalapú tesztelés elvégzése: Teljes folyamat
Ez a szakasz a kockázatalapú tesztelési folyamatot tárgyalja, amely öt fázisban fut.
- Kockázat azonosítás
- Kockázatelemzés
- Kockázati válasz
- Teszt Scoping
- Tesztfolyamat meghatározása
Az öt fázis egymásba épül, ahogy az alább látható.

- Ebben a folyamatban azonosítják és kategorizálják a kockázatokat, elkészítik a kockázatjegyzék tervezetét, és kockázatválogatást végeznek a jelentős kockázatok azonosítása érdekében.
- A kockázatokra adott válasz magában foglalja a tesztcélok meghatározását a kockázatokból, és a megfelelő technikák kiválasztását, hogy a tesztelési tevékenység vagy tesztelési technika megfeleljen ezeknek a tesztcéloknak.
- A teszthatékonysági pontszám kiszámításához figyelembe veszik a dokumentált függőségeket, követelményeket, költségeket és a szoftverteszteléshez szükséges időt.
- Teszt scoping egy olyan felülvizsgálati tevékenység, amely minden érdekelt fél és műszaki személyzet részvételét igényli. Fontos betartani a kockázatok elfogadott körét. Ezeket a kockázatokat teszteléssel kell kezelni, és minden tagnak egyet kell értenie a rájuk ruházott felelősségi körökkel és az ezekre a tevékenységekre elkülönített költségvetéssel.
- Miután a tesztelés hatókörét véglegesítették, a tesztelési célokat, feltételezéseket és függőségeket minden tesztelési szakaszhoz szabványos formátumban kell összeállítani.
Az alábbi kidolgozott példa minden követelményt a hozzá tartozó kockázathoz és az azt célzó tesztcélhoz rendel hozzá.

Tekintsük az F1, F2 és F3 funkcionális követelményeket, valamint az N1 és N2 nem funkcionális követelményeket.
F1 — Funkcionális követelmény, R1 — Az F1-hez kapcsolódó kockázat
- 1. tesztcél – Teszt segítségével bemutatni, hogy a rendszer elvárt jellemzői és funkciói megfelelően működnek, és hogy az R1 kockázat funkcionális teszteléssel kezelhető.
- Teszt – A böngészőoldalak tesztelését azért végzik, hogy végrehajtsák a fontos felhasználói feladatokat, és ellenőrizzék, hogy az R1 (az F1-hez kapcsolódó kockázat) számos forgatókönyvben kezelhető-e.
F2 — Funkcionális követelmény, R2 — Az F2-hez kapcsolódó kockázat
- 2. tesztcél – Teszt segítségével bemutatni, hogy a rendszer elvárt jellemzői és funkciói megfelelően működnek, és hogy az R2 kockázat funkcionális teszteléssel kezelhető.
- Teszt – A böngészőoldalak tesztelését azért végzik, hogy végrehajtsák a fontos felhasználói feladatokat, és ellenőrizzék, hogy az R2 számos forgatókönyvben kezelhető-e.
F3 — Funkcionális követelmény, R3 — Az F3-hez kapcsolódó kockázat
- 3. tesztcél – Teszt segítségével bemutatni, hogy a rendszer elvárt jellemzői és funkciói megfelelően működnek, és hogy az R3 kockázat funkcionális teszteléssel kezelhető.
- Teszt – A böngészőoldalak tesztelését azért végzik, hogy végrehajtsák a fontos felhasználói feladatokat, és ellenőrizzék, hogy az R3 számos forgatókönyvben kezelhető-e.
N1 – Nem funkcionális követelmény, NR1 – Az N1-hez kapcsolódó kockázat
- N1. tesztcél – Teszt segítségével bemutatni, hogy a rendszer működési jellemzői megfelelően működnek, és hogy az NR1 kockázat nem funkcionális teszteléssel kezelhető.
- Teszt – A használhatósági tesztelés egy olyan technika, amely felméri, hogy mennyire könnyű a felhasználói felületeket használni, és ellenőrzi, hogy az NR1 probléma kezelhető-e használhatósági teszteléssel.
N2 – Nem funkcionális követelmény, NR2 – Az N2-hez kapcsolódó kockázat
- N2. tesztcél – Teszt segítségével bemutatni, hogy a rendszer működési jellemzői megfelelően működnek, és hogy az NR2 kockázat nem funkcionális teszteléssel kezelhető.
- Teszt — Biztonsági tesztelés egy olyan technika, amely annak ellenőrzésére szolgál, hogy az alkalmazás biztonságos vagy sebezhető-e a támadásokkal szemben, van-e információszivárgás, és annak ellenőrzésére, hogy az NR2 biztonsági teszteléssel kezelhető-e.
Konkrét tesztcélok: A felsorolt kockázatok és tesztcélok teszttípus-specifikusak, az alábbiakban összefoglalva.

Kockázatalapú tesztelési folyamat tervezésének eljárása
- Készítsen kockázatnyilvántartást. Ez rögzíti az általános kockázati listából, egy meglévő ellenőrzőlistából és ötletelési ülésekből származó kockázatokat.
- Tüntesse fel a rendszer funkcionális és nem funkcionális követelményeivel (használhatóság, biztonság, teljesítmény) kapcsolatos kockázatokat.
- Minden kockázathoz egyedi azonosító tartozik.
A nyilvántartás 1. és 2. oszlopa tartalmazza az azonosítót és a kockázat leírását. A fennmaradó oszlopok leírása alább olvasható.
| ezredes sz. | Oszlopcím | Leírás |
|---|---|---|
| 3 | Valószínűség | Annak valószínűsége, hogy a rendszer hajlamos erre a meghibásodási módra |
| 4 | Következmények | A meghibásodási mód hatása |
| 5 | Exponálás | Valószínűség és következmények szorzata (3. és 4. oszlop) |
| 6 | Teszt hatékonysága | Mennyire biztosak a tesztelők abban, hogy képesek kezelni ezt a kockázatot? |
| 7 | Teszt prioritási szám | A valószínűség, a következmények és a teszt hatékonyságának szorzata (3., 4. és 6. oszlop) |
| 8 | Tesztcél(ok) | Milyen tesztcélt fognak használni ennek a kockázatnak a kezelésére? |
| 9 | Teszttechnikák | Milyen módszert vagy technikát alkalmaznak ennek a kockázatnak a kezelésére? |
| 10 | Dependencies | Amit a tesztelők feltételeznek és amire támaszkodnak |
| 11 | Erőfeszítés | Mennyi erőfeszítést igényel ez a tesztelés |
| 12 | Időbeli | Mennyi időbe telik elvégezni ezt a tesztet |
| 13 | A tesztelési szakasz — Egységtesztek, B tesztelési szakasz — Integrációs teszt, C tesztelési szakasz — Rendszerteszt | A tevékenységet végző személy vagy csoport neve |
Az egyes kockázatok valószínűségét (1 alacsony, 5 magas) és következményeit (1 alacsony, 5 magas) a két regiszterváltozat alapján értékelik.tracaz alábbi ábrák mutatják.
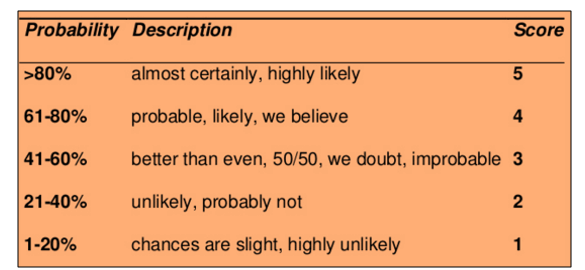

- A teszt expozícióját kiszámítják.
- A tesztelő elemzi az egyes kockázatokat, és kiértékeli, hogy a kockázat tesztelhető-e vagy sem.
- A tesztelhető kockázatokra vonatkozóan meg vannak határozva a tesztcélok.
- A tesztelő meghatározza a tesztelési tevékenységet, amelyet tervezett módon kell végrehajtani a tesztcél elérése érdekében (statikus áttekintések, ellenőrzések, rendszertesztek, integrációs tesztek, elfogadási tesztek, HTML-validáció, lokalizációs tesztelés stb.).
- Ezek a tesztelési tevékenységek szakaszokba sorolhatók (komponens tesztelés vagy egység tesztelés, integrációs tesztelés, rendszertesztelés, átvételi tesztelés).
- Előfordulhat, hogy egy kockázatot egynél több tesztelési szakasz is kezel.
- Határozza meg a függőségeket és a feltételezéseket (készségek, eszközök, tesztkörnyezetek és erőforrások elérhetősége).
- A teszt hatékonyságát kiszámítják. A teszt hatékonysága a tesztelő azon bizalmi szintjére utal, hogy a kockázatot a tesztelés során véglegesen kezelik. A teszt hatékonysági pontszáma egy és öt közötti szám (5 = magas megbízhatóság, 1 = alacsony megbízhatóság).
- Becsülje meg a tesztek előkészítéséhez és végrehajtásához szükséges erőfeszítést, időt és költségeket.
A következő két extracA ts a fennmaradó regiszteroszlopokat és a teszthatékonysági pontszámot a helyén mutatják.


- A teszt prioritási számát kiszámítják. Ez a valószínűség, a következmények és a teszthatékonysági pontszámok szorzata.
- 125 (maximum) – nagyon komoly kockázat, amely teszteléssel kimutatható.
- 1 (minimum) – nagyon alacsony kockázat, amelyet a vizsgálat nem mutatna ki.
- A teszt prioritási száma alapján a teszt fontossága Magas (piros), Közepes (sárga) és Alacsony (zöld) kategóriákba sorolható. A legnagyobb kockázatú tételeket tesztelik először.
- Ossza hozzá a tesztelési tevékenységeket a tesztelési szakaszokhoz. Jelölje ki azt a csoportot, amelyik elvégzi a tesztelést az egyes célkitűzések esetében a különböző tesztelési szakaszokban (egységtesztelés, integrációs tesztelés, rendszertesztelés, átvételi tesztelés).
A tesztfázisok közötti elosztás az alábbiakban látható.
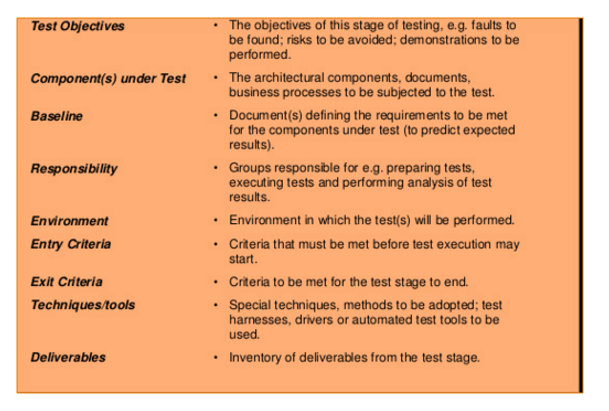
Azt, hogy mi tartozik a tesztelés hatókörébe és mi nem, a tesztelési sco-ban döntik el.ping fázis.
- Minden szakaszhoz meg vannak határozva a tesztelési célok, a tesztelt komponens, a felelősségi kör, a környezet, a belépési kritériumok, a kilépési kritériumok, az eszközök, a technikák és a teljesítendő eredmények.
Általános tesztcélok — ezek az általános célkitűzések több projektre és alkalmazásra is alkalmazhatók.
- A komponens megfelel a követelménynek, és készen áll a nagyobb alrendszerekben való használatra.
- Az adott teszttípusokhoz kapcsolódó kockázatokat kezelik, és a tesztcélokat teljesítik.
- Az integrált alkatrészek megfelelően vannak összeszerelve, és az alkatrészek közötti interfészkompatibilitás biztosított.
- A rendszer megfelel a meghatározott funkcionális és nem funkcionális követelményeknek.
- A termékkomponensek a tervezett működési környezetben kielégítik a végfelhasználói igényeket.
- A kockázatkezelési stratégiát a kockázatok azonosítására, elemzésére és enyhítésére használják.
- A rendszer megfelel az iparági szabályozási követelményeknek.
- A rendszer találkozik a hátrányokkaltracjogi kötelezettségek.
- Intézményesítés és egyéb konkrét célok, például költség-, ütemterv- és minőségi célok elérése.
- A rendszerek, folyamatok és emberek megfelelnek az üzleti követelményeknek.

Általános tesztcélok definiálhatók a különböző tesztszakaszokhoz.
- Alkatrészek tesztelése
- Integrációs tesztelés
- Rendszer tesztelés
- Átvételi teszt
Tekintsük a rendszer tesztelésének szakaszát.
- A G4 és G5 azt igazolja, hogy a rendszer megfelel a funkcionális követelményeknek (F1, F2, F3) és a nem funkcionális követelményeknek (N1, N2).
- Tesztekkel mutassa be, hogy a rendszer elvárt jellemzői és funkciói megfelelően működnek, és hogy az F1, F2 és F3-mal kapcsolatos kockázatok funkcionális teszteléssel kezelhetők.
- Tesztekkel mutassa be, hogy a rendszer működési jellemzői helyesen működnek, és hogy az N1-hez és N2-höz kapcsolódó kockázatok nem funkcionális teszteléssel kezelhetők.
- A teszt prioritási száma alapján a teszt fontossága magas (piros), közepes (sárga) és alacsony (zöld) kategóriákba sorolható.
Prioritási és kockázatértékelési mátrix
A kockázatértékelési mátrix a valószínűség-hatás mátrix. Gyors áttekintést nyújt a projektcsapatnak a kockázatokról és arról, hogy milyen prioritással kell kezelni ezeket a kockázatokat.
Risk rating = Probability x Severity
A valószínűség egy bizonytalan esemény bekövetkezésének esélyét méri, az időbeli, közelségi és ismétlődési expozíció alapján. Százalékban fejezik ki.
Ez a következő kategóriákba sorolható: gyakori (A), valószínű (B), alkalmi (C), távoli (D), valószínűtlen (E) és kiküszöbölhető (F).
- Gyakori — A legtöbb esetben várhatóan többször is előfordul (91–100%).
- Valószínű — Valószínűleg a legtöbb esetben többször is előfordul (61–90%).
- Alkalmi — Előfordulhat valamikor (41–60%).
- Távvezérelt — Nem valószínű, hogy bekövetkezik, bár valamikor előfordulhat (11–40%).
- Valószínűtlen — Ritka és kivételes körülmények között fordulhat elő (0–10%).
- Eltüntetett — Lehetetlen bekövetkezni (0%).
A súlyosság a bizonytalan esemény által okozott kár vagy veszteség hatásának mértéke. 1-től 4-ig terjedő skálán értékelik, és a következő kategóriákba sorolhatók: Katasztrofális = 1, Kritikus = 2, Mellékhatású = 3 és Elhanyagolható = 4.
- Végzetes — Súlyos következmények, amelyek teljesen terméketlenné teszik a projektet, és akár a projekt leállításához is vezethetnek. Ennek kiemelt prioritásnak kell lennie a kockázatkezelés során.
- Kritikai — Súlyos következmények, amelyek nagy veszteséghez vezethetnek. A projekt komoly veszélyben van.
- marginális — Rövid távú károk, amelyek helyreállítási tevékenységekkel még visszafordíthatók.
- Elhanyagolható — Kis vagy minimális kár vagy veszteség. Ez rutineljárásokkal nyomon követhető és kezelhető.
A prioritást négy kategóriába sorolják, amelyeket a kockázat súlyossága és valószínűsége alapján térképeznek fel, az alábbi képen látható módon.
- Komoly
- Magas
- közepes
- Alacsony

Komoly: Az ebbe a kategóriába tartozó kockázatokat sárga szín jelöli. A tevékenységet le kell állítani, és azonnali intézkedéseket kell tenni a kockázat elkülönítésére. Hatékony ellenőrzéseket kell azonosítani és végrehajtani. Továbbá a tevékenységet nem szabad folytatni, amíg a kockázatot alacsony vagy közepes szintre nem csökkentik.
Magas: Az ebbe a kategóriába tartozó kockázatokat pirossal jelöltük, és azonnali intézkedést vagy kockázatkezelési stratégiát igényelnek. Azonnali intézkedéseket kell tenni a kockázat elkülönítésére, kiküszöbölésére vagy helyettesítésére, valamint hatékony kockázatellenőrzési intézkedések bevezetésére. Ha ezeket a problémákat nem lehet azonnal megoldani, szigorú határidőket kell meghatározni a megoldásukra.
Medium: Az ebbe a kategóriába tartozó kockázatokat sárga szín jelöli. Ésszerű és gyakorlatias lépéseket kell tenni a kockázatok minimalizálása érdekében.
Alacsony: Az ebbe a kategóriába tartozó kockázatokat zöld szín jelöli, és általában elfogadhatóak, mivel nem jelentenek jelentős problémát. Az ellenőrzések hatékonyságának biztosítása érdekében továbbra is rendszeres felülvizsgálatra van szükség.
Általános ellenőrzőlista kockázatalapú teszteléshez
A mátrix dönti el, hogyan értékelik a kockázatot. Az alábbi ellenőrzőlista dönti el, hogy mely jelöltek kerülnek be elsősorban a mátrixba.
- Fontos funkciók a projektben.
- A felhasználó által látható funkciók a projektben.
- A legnagyobb biztonsági hatással bíró funkció.
- A felhasználókra legnagyobb pénzügyi hatással bíró funkciók.
- A forráskód rendkívül összetett területei és a hibalehetőségű kód.
- A fejlesztési ciklus korai szakaszában tesztelhető funkciók vagy funkciók.
- Azok a jellemzők vagy funkciók, amelyeket az utolsó pillanatban adtak hozzá a terméktervhez.
- Hasonló vagy kapcsolódó korábbi projektek kritikus tényezői, amelyek problémákat okoztak.
- Hasonló vagy kapcsolódó projektek főbb tényezői vagy problémái, amelyek óriási hatással voltak az üzemeltetési és karbantartási költségekre.
- Gyenge követelmények, amelyek gyenge tervekhez és tesztekhez vezetnek, ami hatással lehet a projekt céljaira és a teljesítendő eredményekre.
- A legrosszabb esetben egy termék annyira hibás lehet, hogy nem lehet újra feldolgozni, és teljesen selejtezendő, ami súlyosan károsítaná a vállalat hírnevét. Határozza meg, hogy milyen problémák kulcsfontosságúak a termék céljai szempontjából.
- Olyan helyzetek vagy problémák, amelyek tartós ügyfélszolgálati panaszokat okoznának.
- Végponttól végpontig tartó tesztek, amelyek könnyen a rendszer több funkciójára összpontosíthatnak.
- Az optimális tesztkészlet, amely maximalizálja a kockázatfedezetet.
- Mely tesztek mutatják a legjobb magas kockázatú lefedettség és az időigény arányát?
Kockázat alapú tesztelési eredmények jelentése és mérőszámai
- Tesztjelentés elkészítése. A teszt állapotának jelentése a teszteredmények hatékony kommunikációjáról szól a projekt érdekelt feleivel, világos megértést biztosítva, és bemutatva a teszteredmények összehasonlítását a tesztcélokkal.
- A tervezett és a végrehajtott tesztesetek száma.
- A sikeresen teljesített vagy sikertelen tesztesetek száma.
- Az azonosított hibák száma, állapotuk és súlyosságuk.
- A még nyitott kritikus hibák száma.
- Környezeti leállások, ha vannak ilyenek.
- Showstopperek, ha vannak ilyenek.
- Tesztösszefoglaló jelentés és teszt lefedettség jelentésben.
- Metrikák előkészítése. A metrika két vagy több mérőszám kombinációja, amelyet szoftverfolyamatok, projektek és termékek összehasonlítására használnak.
- Erőfeszítés és ütemterv variációja.
- Tesztesetek előkészítésének termelékenysége.
- Tesztterv lefedettsége.
- Tesztesetek végrehajtásának termelékenysége.
- Kockázatfelismerési hatékonyság (%).
- Kockázatcsökkentési hatékonyság (%).
- Teszt hatékonysága (%).
- Tesztvégrehajtási lefedettség.
- Tesztvégrehajtás termelékenysége.
- Hiba szivárgás %-ban.
- Hibaészlelési hatékonyság, és hibasűrűség.
- Követelménystabilitási index.
- A minőség költsége.
Ezeket az intézkedéseket ezután a kockázatokkal szemben értelmezik:
- Elemezze a nem funkcionális kategóriákba (teljesítmény, megbízhatóság és használhatóság) tartozó kockázatokat a hibaállapot és a teszt sikeres vagy sikertelen eredményeinek száma alapján, a kockázatokhoz viszonyítva.
- Elemezze a kockázatokat funkcionális kategóriákban tesztelési metrikák, hibaállapot és teszt sikeres vagy sikertelen állapot alapján, a kockázatokhoz viszonyítva.
- Azonosítsa a legfontosabb előny- és lemaradásjelzőket, és hozzon létre korai figyelmeztető jelzőket.
- Figyelemmel kíséri és jelentést készít az előzési és lemaradási kockázati mutatókról (kulcsfontosságú kockázati mutatók) az adatminták, trendek és kölcsönös függőségek elemzésével.
Inherens Risk vs. Residual Risk Assessment
A kockázatazonosításnak és -elemzésnek ki kell terjednie az eredendő kockázatokra, a fennmaradó kockázatokra, a másodlagos kockázatokra és az ismétlődő kockázatokra is.
- Velejáró kockázat: Azok a kockázatok, amelyeket a kontrollok és válaszok bevezetése előtt azonosítottak vagy már jelen voltak a rendszerben. Az eredendő kockázatokat bruttó kockázatoknak is nevezik.
- Fennmaradó kockázat: Azok a kockázatok, amelyek az ellenőrzések és válaszlépések bevezetése után fennmaradnak. A fennmaradó kockázatokat nettó kockázatoknak nevezzük.
- Másodlagos kockázat: A kockázatkezelési terv végrehajtása által okozott új kockázat.
- Ismétlődő kockázat: Annak a valószínűsége, hogy a kezdeti kockázatok ismét bekövetkeznek.
A kockázaton alapuló teszteredmény-mérés segít a szervezetnek megismerni a teszt végrehajtása során fennmaradó minőségi kockázat szintjét, és megalapozott döntéseket hozni a kiadással kapcsolatban.
Kockázatprofilozás és vásárlói visszajelzés
A kockázati profilalkotás egy olyan folyamat, amelynek célja az ügyfél számára optimális befektetési kockázati szint meghatározása, figyelembe véve a szükséges kockázatot, a kockázatvállalási képességet és a kockázattűrést.
- Szükséges kockázat az a kockázatszint, amelyet az ügyfélnek vállalnia kell a kielégítő hozam eléréséhez.
- Kockázatvállalási képesség az a pénzügyi kockázatszint, amelyet az ügyfél megengedhet magának.
- Kockázat tolerancia az a kockázati szint, amelyet az ügyfél szívesen vállalna.
Vásárlói visszajelzés: vásárlói visszajelzések és vélemények gyűjtése a vállalkozás, a termék, a szolgáltatás és az élmény fejlesztése érdekében.
A kockázatalapú tesztelés előnyei
A kockázatalapú tesztelés előnyeit az alábbiakban ismertetjük.
- Fokozott termelékenység és költségcsökkentés.
- Javuló piaci lehetőségek (piacra jutási idő) és időben történő szállítás.
- Javított szolgáltatási teljesítmény.
- Javított minőség, mivel az alkalmazás összes kritikus funkcióját tesztelik.
- Világos információk a tesztek lefedettségéről. Ezzel a megközelítéssel a csapat tudja, hogy mi lett és mi nem tesztelve.
- A kockázatértékelésen alapuló teszterőkiosztás a leghatékonyabb és legeredményesebb módja a kibocsátás utáni fennmaradó kockázat minimalizálásának.
- A kockázatelemzésen alapuló teszteredmények mérése lehetővé teszi a szervezet számára, hogy azonosítsa a teszt végrehajtása során fennmaradó minőségi kockázati szintet, és megalapozott döntéseket hozzon a kiadással kapcsolatban.
- Optimalizált tesztelés világosan meghatározott kockázatértékelési módszerekkel.
- Javuló ügyfél-elégedettség az ügyfél-bevonásnak, valamint a jó jelentéstételnek és a haladásnak köszönhetően trackirály.
- A potenciális problémás területek korai felismerése, így hatékony megelőző intézkedések tehetők.
- A projekt teljes életciklusa során végzett folyamatos kockázatmonitorozás és -értékelés segít a kockázatok azonosításában és megoldásában, valamint azoknak a problémáknak a kezelésében, amelyek veszélyeztethetik a projekt átfogó céljainak elérését.
