
Zárolás (SU01) és feloldás (SU10) a SAP használó
 Jessica Blake
⚡ Okos összefoglaló
Zárás és nyitás SAP Az SU01 és SU10 tranzakciós kódokon keresztüli felhasználók hozzáférését a fiókok ideiglenes deaktiválásával védi. Ez az anyag bemutatja az egy- és tömeges felhasználói eljárásokat, az automatikus zárolási paramétereket, a zárolási állapot ellenőrzését, valamint a biztonságos felhasználókezelés adminisztrátori legjobb gyakorlatait.
Felhasználó zárolása
In SAPA felhasználó zárolása egy biztonsági művelet, amely ideiglenesen blokkolja a fiókba való bejelentkezést. A felhasználó zárolásának célja a fiók ideiglenes deaktiválása, hogy a személy a továbbiakban ne férhessen hozzá a rendszerhez, miközben maga a felhasználói törzsrekord érintetlen marad, és bármikor újraaktiválható.
A felhasználókat kétféleképpen lehet zárolni: -
- Automatikusan
- Kifejezetten/erőszakosan
Automatikusan: - Két lehetőség van arra, hogy a felhasználók automatikusan zárolva legyenek:
- Sikertelen kísérletek maximális száma: - a paraméterrel vezérelhető login/fails_to_user_lock. Ha az érték 3, az azt jelenti, hogy 3 sikertelen próbálkozás után a felhasználó zárolásra kerül.
- Automatikus feloldási idő: – “login/failed_user_auto_unlock„meghatározza, hogy a felhasználó sikertelen bejelentkezés miatt zárolódott-e.” bejelentkezési kísérletek éjfélkor automatikusan el kell távolítani.
Kifejezetten/erőszakosan: A rendszergazda kétféleképpen zárolhatja és oldhatja fel a felhasználókat:
- Egyetlen felhasználó zárolása (SU01)
- Több felhasználó zárolása (SU10)
SU01 vs. SU10: Főbb különbségek
Fiókok zárolása vagy feloldása előtt érdemes tudni, hogy melyik tranzakciós kód illik a feladathoz. Mindkét kód kezeli a felhasználói hozzáférést, de eltérő léptékben működnek, így a helyes választás időt takarít meg és elkerüli a hibákat.
| Összehasonlítás alapja | SU01 (Felhasználói karbantartás) | SU10 (Felhasználói tömeges karbantartás) |
|---|---|---|
| Elsődleges cél | Egyetlen felhasználó fenntartása | Sok felhasználó együttes kezelése |
| A legjobban használható | Egy fiók zárolása vagy feloldása | Több fiók egyidejű zárolása vagy feloldása |
| Felhasználó kiválasztása | Egy felhasználónév van megadva | A felhasználók listáját cím és jogosultsági adatok alapján adják meg vagy választják ki. |
| Tömeges változtatások sebessége | Lassabban, egyesével kezelve | Gyorsabb, egyetlen művelet mindenre vonatkozik |
| Tipikus forgatókönyv | Egyetlen kérést kezelő ügyfélszolgálat | Tömeges be- és kilépést kezelő adminisztrátor |
Röviden, az SU01-et használjuk egy fiók gyors megváltoztatásához, az SU10-et pedig akkor, ha ugyanazt a zárolási vagy feloldási műveletet kell egyszerre egy csoport felhasználóra alkalmazni.
Eljárás egyetlen felhasználó zárolására
Egy adott számla zárolásához kövesse az alábbi lépéseket az SU01 tranzakcióban.
Step 1) T-kód végrehajtása SU01

Step 2) Írjon be egy felhasználónevet a használó mező.

Step 3) Nyomja meg a Zárolása / feloldása gombot.

Step 4) A következő képernyőn nyomja meg a Zár gombot ismét a felhasználó zárolásához.

Eljárás több felhasználó zárolására
Amikor több számlát kell együtt zárolni, az SU10 tranzakció egyszerre alkalmazza a műveletet a teljes listára.
Step 1) T-kód végrehajtása SU10

Step 2) Írd be a felhasználóneveket a használó mező.

Step 3) Nyomja meg a Zárolása / feloldása gombot.

Az összes felsorolt felhasználó zárolva lesz.
Eljárás a felhasználó feloldásához
A feloldás visszaállítja a zárolást és a hozzáférést. Használja az SU01 tranzakciót egy fiók feloldásához.
Step 1) T-kód végrehajtása SU01

Step 2) Írd be a felhasználónevet a használó mező.

Step 3) Nyomja meg a Zár/kinyit gombot.

Step 4) Nyomja meg a kinyit gombot.

Eljárás több felhasználó feloldásához
Több fiók egyidejű hozzáférésének visszaállításához oldja fel őket együttesen az SU10 tranzakcióval.
Step 1) T-kód végrehajtása SU10

Step 2) Írd be a felhasználóneveket a használó mező.
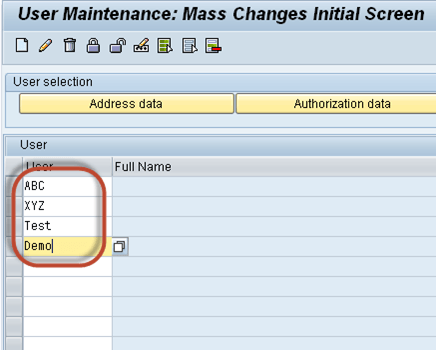
Step 3) Nyomja meg a kinyit gombot.

A felhasználók feloldódnak.
Hogyan ellenőrizhető, hogy egy SAP Felhasználó zárolva
A fiókok zárolása után az adminisztrátoroknak gyakran meg kell erősíteniük az aktuális állapotot, vagy át kell tekinteniük a rendszerben lévő összes zárolt fiókot. SAP rögzíti a zárolási állapotot a felhasználói törzstáblában, és számos szabványos eszköz változtatás nélkül megjeleníti azt. Az állapot ellenőrzése a rutinszerű biztonsági felülvizsgálatok során szintén jó gyakorlat, mivel így felfedhetők az automatikusan zárolt, majd elfelejtett fiókok.
A zárolás állapotát az alábbi módszerek bármelyikével ellenőrizheti:
- SU01 tranzakció: Nyissa meg a felhasználót az SU01-ben. A Zárolás/Feloldás képernyőn látható, hogy a fiók jelenleg zárolva van-e vagy fel van-e oldva, és miért.
- RSUSR200 jelentés: Futtassa az RSUSR200 jelentést, amely szintén a Felhasználói Információs Rendszeren (SUIM tranzakció) keresztül érhető el. A jelentés bejelentkezési dátum és jelszó állapot szerint listázza a felhasználókat, és képes szűrni a zárolt fiókokra a teljes kliensen, így ideális időszakos auditokhoz.
- USR02 tábla: Tekintse meg az USR02 táblázatot SE16 vagy SE11 segítségével, és ellenőrizze a UFLAG mező a felhasználóhoz. A 0-tól eltérő érték azt jelenti, hogy a fiók zárolva van. Ugyanez a táblázat tárolja a zárolás dátumát és a sikertelen bejelentkezési kísérletek számát is, ami segít a kiváltó ok elemzésében.
Az UFLAG mező a zárolás okát is elmagyarázza, ami segít a helyes javítás eldöntésében:
- 0 – A felhasználó nincs zárolva.
- 64 – A felhasználót egy rendszergazda zárolta (manuális zárolás az SU01 vagy SU10 segítségével).
- 128 – A felhasználó túl sok helytelen bejelentkezési kísérlet után zárolódik.
- 192 – A felhasználót mind a rendszergazda, mind sikertelen bejelentkezési kísérletek zárolták.
Az ok első elolvasása megmondja, hogy egyszerűen fel kell-e oldani a fiók zárolását, vagy a hozzáférés visszaállítása előtt meg kell-e vizsgálni az ismételt sikertelen bejelentkezéseket is. Például a 128-as vagy a 192-es érték azt javasolja, hogy a fiók zárolásának feloldása előtt erősítse meg a felhasználó személyazonosságát, és ellenőrizze, hogy nem történt-e jelszótámadás.
A zárolás és a feloldás bevált gyakorlatai SAP felhasználók
Az egységes folyamat biztosítja a felhasználók adminisztrációjának biztonságát és auditkészségét. A fiókok zárolásakor és feloldásakor tartsa szem előtt a következő ajánlott gyakorlatokat:
- Azonnali zárolás a leiratkozáskor: Azonnal zárolhatja a távozó vagy szerepkört váltó alkalmazottak fiókjait a törlés helyett, így az auditelőzmények és a hozzárendelések érintetlenek maradnak.
- Tömeges munkához az SU10-et részesítsd előnyben: Használja az SU10-et csoportos műveletekhez, például projektáthelyezésekhez vagy részlegváltásokhoz, hogy időt takarítson meg és következetes műveletet alkalmazzon.
- Jegyezd fel az okot: Jegyezze fel, hogy miért lett zárolva egy fiók, hogy más rendszergazdák megértsék a kontextust a feloldás előtt.
- RevIEW sikertelen bejelentkezési zárolások: A helytelen bejelentkezések miatt zárolt fiókokat a feloldás előtt vizsgálja meg, mivel az ismételt hibák elfelejtett jelszóra vagy támadásra utalhatnak.
- Zárolási jogosultság korlátozása: Korlátozza az S_USER_GRP jogosultságot, hogy csak a megbízható rendszergazdák zárolhassák vagy oldhassák fel a felhasználókat.
- Automatikus és kézi zárak kombinációja: Konfigurálja a login/fails_to_user_lock paramétert úgy, hogy a fiókok automatikusan zárolódjanak sikertelen bejelentkezések után, és a manuális SU01 vagy SU10 zárolásokat a tervezett adminisztratív műveletekhez, például a távozáshoz vagy a rendszerből való kilépéshez tartsák fenn.
