
Mi a szociális manipuláció? Definíció és típusok
 Szerkesztőség
⚡ Okos összefoglaló
A szociális manipuláció az emberek manipulálásának művészete, hogy bizalmas információkat fedjenek fel vagy hozzáférést adjanak nekik. Ez az oldal elmagyarázza, hogyan szervezik meg ezeket a támadásokat, milyen technikákat alkalmaznak a támadók, és milyen ellenintézkedések állnak meg előttük.
Mi az a Social Engineering?
A „social engineering” (szociális manipuláció) a számítógépes rendszer felhasználóinak manipulálásával történő manipulálásának művészete, amelynek célja, hogy bizalmas információkat hozzon létre, amelyek felhasználhatók a rendszerhez való jogosulatlan hozzáférés megszerzésére. A kifejezés magában foglalja az emberi kedvesség, kapzsiság és kíváncsiság kihasználását is, hogy korlátozott épületekbe juthassanak be, vagy rávegyék a felhasználókat hátsó ajtó szoftverek telepítésére.
A számítógépes rendszerek védelme érdekében elengedhetetlen tudni azokat a trükköket, amelyeket a támadók használnak az emberek bejelentkezési adatainak kijátszására. Mivel a célpont egy személy, nem pedig egy szerver, egyetlen tűzfal sem képes önmagában áthidalni a rést.
Ebben a cikkben megismerkedhetsz a leggyakoribb társadalmi manipulációs technikákkal és az ellenük irányuló biztonsági intézkedésekkel.
Hogyan működik a szociális mérnökség?
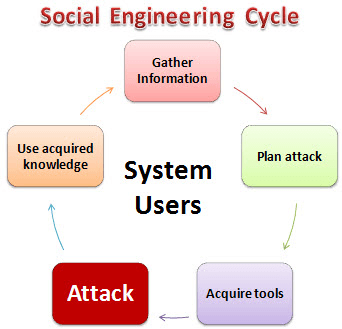
A pszichológiai manipulációval történő támadás egy ismétlődő ciklust követ. Az alábbi ábra öt szakaszt mutat be, amelyeken egy támadó keresztülmegy.
ITT,
- InformációgyűjtésEbben az első szakaszban a támadó a lehető legtöbbet tud meg a kiszemelt áldozatról. Az információk vállalati weboldalakról, nyilvános dokumentumokból, közösségi médiából és a felhasználókkal folytatott alkalmi beszélgetésekből származnak.
- Tervezze meg a támadástA támadó felvázolja a támadás menetét, és azt, hogy kit fognak először megkeresni.
- Szerezzen eszközöketIde tartoznak a támadás indításakor használt számítógépes programok és kellékek.
- TámadásA támadó a célrendszer gyengeségeit használja ki, általában úgy, hogy cselekvésre készteti a személyt.
- Használja a megszerzett tudástAz útközben megszerzett részletek, mint például a háziállatok nevei vagy az alapítók születési dátumai, későbbi támadásokhoz, például jelszó-találgatáshoz vezethetnek.
A szociális tervezési támadások típusai
A társadalmi manipuláció technikái sokféle formát ölthetnekAz alábbi hat eset felelős a legtöbb jelentett incidensért.
Ismerősség kihasználása
A felhasználók kevésbé gyanakvóak azokkal szemben, akiket már ismernek, így a támadó először azzal töltheti az időt, hogy ismerős arccal ismerkedjen meg – étkezésekkor, szünetekben vagy társasági eseményeken. Ahol egy épülethez hozzáférési kódra vagy kártyára van szükség, egy ismerős arc sokkal valószínűbb, hogy nyitva tartja az ajtót. Ugyanez az ismerősség arra ösztönzi az embereket, hogy olyan hétköznapi kérdésekre válaszoljanak, mint például, hogy hol találkoztak a házastársukkal vagy egy tanár nevével. Ezeket a válaszokat kérik a jelszó-helyreállítási kérdések, így hozzáférést kaphatnak a következőkhöz: e-mail fiókok.
Ijesztő körülmények
Az emberek elkerülik azokat, akik dühösnek vagy konfrontatívnak tűnnek. Ezzel a technikával a támadó heves telefonvihart vagy vitát kezdeményez egy bűntársával, majd információt kér a felhasználótól. Sok felhasználó egyszerűen csak azért válaszol, hogy véget vessen a találkozásnak. Ugyanez a taktika elriasztja a személyzetet attól, hogy rendes ellenőrzést végezzenek a biztonsági ellenőrzőponton.
Adathalászat
Az adathalászat trükkökkel és megtévesztéssel próbál megszerezni személyes adatokat. A szociális mérnök egy legitim szolgáltatást, például egy webmailt vagy online banki oldalt ad ki, és arra kéri a felhasználót, hogy erősítse meg a fióknevét és jelszavát. Ugyanez a technika kártyaszámokat, egyszer használatos jelszavakat és egyéb személyes adatokat is gyűjt.
Tailaging
A „követő követése” azt jelenti, hogy egy jogosult felhasználót követnek egy korlátozott terület ajtaján keresztül. A szokásos udvariasságból a felhasználó tartja az ajtót, és a szociális mérnök belépőkártya felmutatása nélkül belép.
Az emberi kíváncsiság kihasználása
Itt a szociális mérnök bedob egy kártevővel fertőzött USB flash meghajtót, amit a felhasználók felvehetnek. A megtaláló általában bedugja, és a meghajtó vagy automatikusan elindul, vagy arra csábítja a felhasználót, hogy nyisson meg egy meghívó nevű fájlt, például az Alkalmazotti fizetést. Review.docx.
Az emberi kapzsiság kihasználása
A szociális mérnök a könnyű online pénzkereset ígéretével csábítja a felhasználót, majd arra kéri, hogy töltsön ki egy űrlapot, és igazolja személyazonosságát hitelkártyaadataival.
Hogyan előzhetjük meg a szociális tervezési támadásokat?
A megelőzés a személyes szokásokkal kezdődik. A következő gyakorlatok mindenféle társadalmi manipulációval kapcsolatos támadás ellen védelmet nyújtanak:
- Kerülje az ismeretlen USB-meghajtó csatlakoztatását a számítógéphez.
- Ne kattintson a váratlan e-mailekben kapott linkekre; írja be a címet, vagy használjon egy mentett könyvjelzőt.
- Használjon hosszú, egyedi jelszavakat, amelyeket egy jelszókezelőben tárol.
- Kapcsold be a többtényezős hitelesítést, és az SMS helyett inkább alkalmazás- vagy hardverkulcsot használj.
- Légy óvatos az olyan, csak online köthető barátságokkal, amelyek gyorsan pénzhez vagy hozzáféréshez vezetnek.
- Tartsa naprakészen az operációs rendszert és az összes alkalmazást.
- Biztosítsa eszközeit lemeztitkosítással és képernyőzárral.
- Telepítsen megbízható víruskereső vagy végpontvédelmi szoftvert.
- Rendszeresen készítsen biztonsági másolatot az adatairól, és tesztelje a visszaállítást.
- A bizalmas dokumentumokat a kidobás helyett semmisítse meg.
- Használjon VPN-t nem megbízható hálózatokon.
- Zárd be a laptopodat, valahányszor elmész onnan.
- A szokatlan kéréseket a cselekvés előtt egy második, ismert csatornán ellenőrizni kell.
Szociális manipuláció elleni intézkedések
Az egyéni szokások csak a válasz felét jelentik. Mivel minden technika egy előre látható emberi elfogultságot manipulál, a szervezet mindegyikre fel tud térképezni egy ellenintézkedést.
| Technika | Szervezeti ellenintézkedés |
|---|---|
| Ismerősség kihasználása | Tanítsa meg a felhasználókat, hogy ne helyettesítsék a biztonsági ellenőrzést az ismeretséggel. Még egy ismert kolléga is jogosultságot szerezhet a korlátozott területekre és információkhoz való hozzáférésre. |
| Ijesztő körülmények | Képezd ki a felhasználókat arra, hogy felismerjék a nyomásgyakorlás taktikáikat, amelyek érzékeny információk kiszivárogtatását jelentik, udvariasan elutasítsák azokat, majd jelentsék az esetet. |
| Adathalászat | A jó hírű oldalak biztonságos kapcsolatokat használnak adatok titkosítása és igazolják a személyazonosságukat. Ellenőrizzék a címsort, és soha ne válaszoljanak személyes adatokat kérő e-mailekre. |
| Tailaging | Tanítsd meg a felhasználókat, hogy soha ne engedjenek be másokat az engedélyük alapján. Mindenki külön-külön igazolja be magát, és a recepciósok kérdőre vonják a belépőkártya nélküli látogatókat. |
| Emberi kíváncsiság | Adja át a megtalált pendrive-okat a rendszergazdáknak, akik egy elszigetelt gépen, ne pedig egy éles munkaállomáson szkennelik be azokat. |
| Emberi kapzsiság | Képezze ki alkalmazottait a gyors meggazdagodást célzó csalások felismerésére, és biztosítson számukra egyetlen egyszerű csatornát azok bejelentésére. |
A javítások támogatják ezt a képzést, mivel egy támadó, akinek nem sikerül rábeszélnie a felhasználót az együttműködésre, visszatér a nem javított szoftverekhez.

