
Mi a DigiKriminalisztika? Előzmények és folyamat
 Szerkesztőség
⚡ Okos összefoglaló
DigiA tal forenzika a megőrzés, azonosítás és ex tudományatracelektronikus bizonyítékok rögzítése és dokumentálása, hogy azok bíróság előtt megállják a helyüket számítógépeken, mobileszközökön, szervereken, hálózatokon és felhőalapú tárhelyeken.
Mi a Digital Forensics?
DigiA tal forenzika a megőrzés, az azonosítás, a kivétel folyamatatracés a bíróságon felhasználható számítógépes bizonyítékok dokumentálása. Ez a digitális adathordozókon, például számítógépen, mobiltelefonon, szerveren vagy hálózaton található bizonyítékok megtalálásának tudománya, és bevált technikákat és eszközöket biztosít a forenzikus csapat számára a bonyolult digitális esetek megoldásához.
DigiA Tal Forenzikus segít a forenzikus csapatnak elemezni, megvizsgálni, azonosítani és megőrizni a különféle elektronikus eszközökön – a laptop merevlemezétől a felhőalapú postaládáig – található digitális bizonyítékokat.
Története Digital Törvényszéki
Íme a digitális forenzika történetének fontos mérföldkövei:
- Hans Gross (1847–1915): A tudományos kutatások első alkalmazása bűnügyi nyomozások irányítására.
- Francis Galton (1822–1911): Ő végezte az ujjlenyomatok első tudományos vizsgálatát.
- FBI (1932): Laboratóriumot kell létrehozni, amely forenzikai szolgáltatásokat nyújt a terepi ügynököknek és más bűnüldöző hatóságoknak az Egyesült Államokban.
- 1978: A számítógépes bűncselekményt először a floridai számítógépes bűncselekményekről szóló törvényben ismerték el.
- 1992: A számítógépes forenzika kifejezés bekerült a tudományos szakirodalomba.
- 1995: Megalakult a Számítógépes Bizonyítékok Nemzetközi Szervezete (IOCE).
- 2000: Létrehozták az FBI első regionális számítógépes kriminalisztikai laboratóriumát.
- 2002: A Tudományos Munkacsoport Digiközzétették a tal Evidence (SWGDE) adatait Számítógépes kriminalisztika legjobb gyakorlatai.
- 2010: Simson Garfinkel ismertette a digitális nyomozások előtt álló strukturális problémákat.
- 2012: Megjelent az ISO/IEC 27037 szabvány, amely az első globálisan elfogadott szabvány lett a digitális bizonyítékok azonosítására, gyűjtésére, megszerzésére és megőrzésére.
- 2015: Megjelent az ISO/IEC 27043 szabvány, amely meghatározza az incidensek kivizsgálásának közös elveit és folyamatait, és ernyőszabványként szolgál a tágabb ISO forenzikus család számára.
- 2019: A Meta (Facebook mesterséges intelligencia) elindította a Deepfake Detection Challenge-et (DFDC), és olyan adathalmazok jelentek meg, mint a FaceForensics++, amelyek a deepfake-eket komoly forenzikus aggodalomra adnak okot.
- 2021: A Colonial Pipeline zsarolóvírus-támadás gyors fejlődést eredményezett a kriptovaluták és a blokkláncok forenzikusaiban. tracillegális kifizetéseket végrehajtani.
- 2024: Az EU MI-törvénye az első átfogó MI-törvényként került elfogadásra, amely fokozta a hangsúlyt a mesterséges intelligencia által generált média hitelesítésére, miközben a deepfake-alapú csalási esetek száma megugrott.
- 2025: Az első, kifejezetten a Deepfake Forensics Workshop (DFF-2025) témájára összpontosító eseményre akkor került sor, amikor a mesterséges intelligencia által generált tartalom, az IoT-eszközök és a felhőalapú bizonyítékok váltak a nyomozások domináns részévé.
- 2026: A terület egyre nagyobb hangsúlyt fektetett a mesterséges intelligencia alapú forenzikus eszközök validálására, beleértve a hibaszázalékokat és az ismételhetőséget, hogy megfeleljenek a bírósági elfogadhatósági szabványoknak.
A számítógépes kriminalisztika céljai
Minden nyomozás ugyanazon célok felé törekszik. Íme a számítógépes forenzika alapvető célkitűzései:
- Számítógépes anyagok visszaszerzése, elemzése és megőrzése, hogy a nyomozó hatóság bizonyítékként bemutathassa azokat a bíróságon.
- Állapítsa meg a bűncselekmény indítékát és az elkövető személyazonosságát.
- Tervezzen eljárásokat a feltételezett bűncselekmény helyszínén, amelyek megakadályozzák a digitális bizonyítékok sérülését.
- Adatok beszerzése és másolása, törölt fájlok és partíciók helyreállítása digitális adathordozókról, majd azok validálása.
- Gyorsan azonosítsa a bizonyítékokat, és becsülje meg a rosszindulatú tevékenység áldozatra gyakorolt lehetséges hatását.
- Készítsen törvényszéki jelentést a nyomozásról, és őrizze meg a bizonyítékokat a felügyeleti láncolat betartásával.
Folyamata Digital Törvényszéki
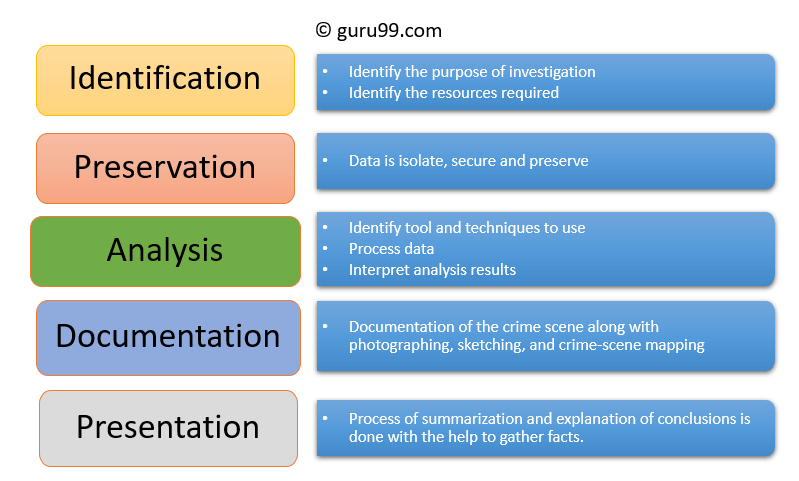
DigiA kriminalisztika öt lépésből áll, amelyeket olyan útmutatókban kodifikáltak, mint például NIST SP 800-86 és az ISO/IEC 27037 szabvány szerint:
- Azonosítás
- Megőrzés
- Elemzés
- Dokumentáció
- Bemutatás
Az alábbi ábra azt mutatja, hogyan követi egymást az öt szakasz, az eszköz első megpillantásától a végső bírósági jegyzőkönyvig.
Azonosítás
Ez a forenzikai eljárás első lépése. Az azonosítás kiterjed arra, hogy milyen bizonyíték létezik, hol tárolják és milyen formátumban.
Az elektronikus adathordozók lehetnek személyi számítógépek, mobiltelefonok, táblagépek, külső meghajtók és cserélhető kártyák.
Megőrzés
Ebben a fázisban az adatokat elkülönítik, biztosítják és megőrzik. Ez magában foglalja annak megakadályozását, hogy mások használják az eszközt, így a digitális bizonyítékokat nem manipulálják.
Elemzés
Ebben a lépésben a nyomozók rekonstruálják az adatok töredékeit, és a talált bizonyítékok alapján vonnak le következtetéseket. Számos vizsgálati iterációra lehet szükség egy adott bűncselekményelmélet alátámasztásához.
Dokumentáció
Minden látható adatról nyilvántartást kell készíteni. Ez segít a bűncselekmény helyszínének rekonstruálásában és felülvizsgálatában, és magában foglalja a helyszín megfelelő dokumentálását, fényképezéssel, vázlatkészítéssel és a bűncselekmény helyszínének térképével együtt.ping.
Bemutatás
Ebben az utolsó lépésben a következtetéseket összegzik és elmagyarázzák. A jelentést közérthető nyelven, abszorpciós technikát alkalmazva kell megírni.tracted terminológia, és minden hasizmottracA ted kifejezésnek hivatkoznia kell a konkrét alátámasztó részletre.
Típusok Digital Törvényszéki
DigiA kriminalisztika nem egyetlen tudományág. Több szakágra oszlik, amelyek mindegyike más bizonyítékforrásra összpontosít:
| Ág | Mit vizsgál |
|---|---|
| Lemez kriminalisztika | ExtracAdattároló eszközökről adatokat nyer ki az aktív, módosított vagy törölt fájlok keresésével. |
| Hálózati kriminalisztika | Figyelemmel kíséri és elemzi a hálózati forgalmat információk és jogi bizonyítékok gyűjtése céljából. |
| Vezeték nélküli forenzika | Hálózati forenzikai részleg, amely vezeték nélküli forgalmat gyűjt és elemez. |
| Adatbázis-forenzika | Adatbázisokat és a hozzájuk kapcsolódó metaadatokat tanulmányozza a változás vagy hozzáférés jeleit keresve. |
| Rosszindulatú programok kriminalisztika | Azonosítja a rosszindulatú kódot és tanulmányozza a hasznos adatait, beleértve a vírusokat és férgeket. |
| E-mail kriminalisztika | Helyreállítja és elemzi az e-maileket, beleértve a törölt leveleket, naptárakat és névjegyeket is. |
| Memória kriminalisztika | Nyers adatokat gyűjt a rendszermemóriából, például a regiszterekből, a gyorsítótárból és a RAM-ból, majd azokat feldolgozza. |
| Mobiltelefon-kriminalisztika | Lekéri a telefon- és SIM-kártyás névjegyeket, hívásnaplókat, SMS-eket és MMS-eket, hang- és videófájlokat. |
| Felhőforenzika | A kézben lévő eszköz helyett egy szolgáltató által birtokolt bizonyítékot szerez be. |
Kihívások, amelyekkel szembe kell nézni Digital Törvényszéki
Íme a digitális forenzikus csapatok előtt álló főbb kihívások:
- Eszközök mennyisége: A személyi számítógépek és a szinte univerzális internet-hozzáférés elterjedése minden esetben megsokszorozza az eszközök számát.
- Támadóeszközök elérhetősége: Készen hacker eszközök hagyjuk, hogy az alacsony képzettségű elkövetők olyan kárt okozzanak, amelyet nehéz tulajdonítani.
- Fizikai bizonyítékok hiánya: A vádemelés nehézzé válik, ha az egész ügy digitális nyilvántartáson alapul.
- Tárolási skála: A terabájtos meghajtók miatt a néhány releváns fájl megtalálása lassú feladat.
- Állandó technikai változás: Minden új eszköz, fájlrendszer vagy titkosítási séma kikényszeríti az eszközök és eljárások frissítését.
Példa felhasználására Digital Törvényszéki
A kereskedelmi szervezetek, nem csak a bűnüldöző szervek, ma már a digitális forenzikára támaszkodnak olyan esetekben, mint:
- Szellemi tulajdon lopása
- Ipari kémkedés
- Munkaügyi viták
- Csalási nyomozások
- Az internet és az e-mail nem megfelelő használata a munkahelyen
- Hamisítással kapcsolatos ügyek
- Csődvizsgálatok
- Szabályozási megfelelési problémák
Előnyei Digital Törvényszéki
Íme a digitális forenzika fő előnyei:
- Megerősíti a számítógépes rendszer integritását egy incidens után.
- Olyan bizonyítékokat szolgáltat a bíróságon, amelyek a tettes megbüntetéséhez vezethetnek.
- Segít a vállalatoknak fontos információk rögzítésében, amikor rendszereiket vagy hálózataikat feltörik.
- Tracks kiberbűnözők hatékonyan, határokon átnyúlóan, védve a szervezet pénzét és idejét.
Hátrányai Digital Törvényszéki
Íme a digitális forenzika főbb hátrányai:
- DigiA bíróság csak akkor fogadja el a bizonyítékokat, ha bebizonyosodik, hogy nem történt manipuláció.
- Az elektronikus dokumentumok előállítása és tárolása rendkívül költséges feladat.
- A jogászoknak széleskörű számítógépes ismeretekkel kell rendelkezniük ahhoz, hogy érvényesítsék az ügyüket.
- A nyomozóknak hiteles és meggyőző bizonyítékokat kell felmutatniuk.
- Ha a felhasznált eszköz nem felel meg a meghatározott szabványoknak, a bíróság elutasíthatja a bizonyítékot.
- A nyomozó tiszt szakmai ismereteinek hiánya nem feltétlenül hozza meg a kívánt eredményt.
