
Felhasználók létrehozása/hozzáadása a Jenkins Engedélyek kezelése
 Thomas Hamilton
⚡ Okos összefoglaló
Felhasználók létrehozása itt: Jenkins négy kattintást igényel, de mindegyikhez különböző jogosultságok hozzárendelése a Szerepköralapú Authorization Strategy bővítményt igényli, amely minden beépített modulban lecseréli az egyetlen globális szerepkört. Jenkins a számla egyébként megosztja.
Egy nagy szervezetben általában több különálló csapat kezeli és futtatja a feladatokat. JenkinsDe ennek a felhasználói tömegnek a kezelése és a szerepkörök hozzárendelése hozzájuk nehézkesnek bizonyulhat.
Alapértelmezésben, Jenkins nagyon alapvető felhasználó-létrehozási lehetőségekkel rendelkezik. Több felhasználót is létrehozhat, de csak ugyanazokat a globális szerepköröket és jogosultságokat rendelheti hozzájuk. Ez nem ideális, különösen egy nagy szervezet számára.
Az Szerepstratégiai beépülő modul lehetővé teszi különböző szerepkörök és jogosultságok hozzárendelését a különböző felhasználókhoz. Először telepítenie kell a bővítményt a Jenkins környezet, így az alábbi útmutató először a felhasználók létrehozását, majd a bővítményt, végül pedig a feloldott szerepkör-képernyőket tárgyalja.
Felhasználó létrehozása/hozzáadása a Jenkins
Az alábbiakban bemutatjuk egy új felhasználó létrehozásának lépéseit a következőben: Jenkins:
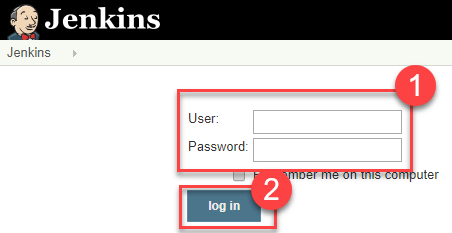
1. lépés) Bejelentkezés Jenkins Műszerfal
Jelentkezzen be Jenkins irányítópult felkeresésével http://localhost:8080/
Ha még nem telepítette Jenkins a helyi szerveren, menj a megfelelő oldalra URL és a bejelentkezési adataiddal férj hozzá az irányítópulthoz. Az irányítópult, amelyre most jutsz, alább látható.
2. lépés) Válassza ki a lehetőséget
Mostantól látni fogod a felhasználók létrehozásának és hozzáadásának lehetőségeit. Jenkins és kezelheti a jelenlegi felhasználókat.
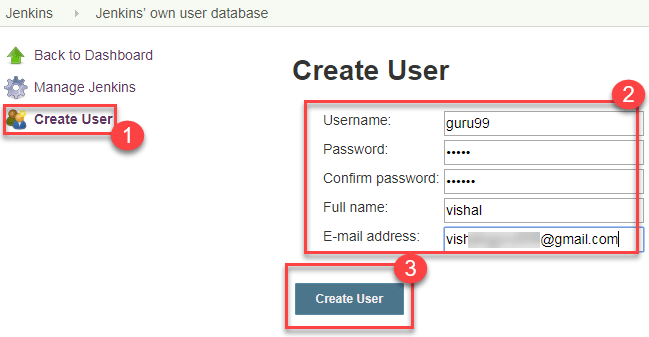
3. lépés) Hozzon létre egy új felhasználót
- Kezelés alatt JenkinsKattintson a Felhasználó létrehozása gombra
- belép Jenkins felhasználói adatok hozzáadása, például név, e-mail cím, jelszó stb.
- Kattintson a Felhasználó létrehozása elemre
4. lépés) Felhasználó létrehozása
Látni fogja az irányítópulton, hogy egy új Jenkins A felhasználó a megadott adatok alapján jött létre, ahogy az alábbi felhasználói listában látható.
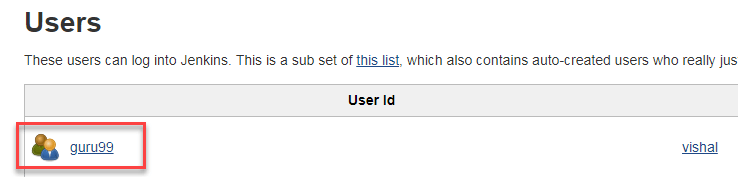
⚠️ Verzió megjegyzés: jelenlegi Jenkins kiadások listázzák ezt a képernyőt a következőként kezel Jenkins > Felhasználók helyett Felhasználók kezelése Az Felhasználó létrehozása gomb és a rajta lévő mezők változatlanok maradnak, és a képernyő csak akkor létezik, amikor JenkinsA saját felhasználói adatbázis a biztonsági tartomány – egy LDAP vagy egyszeri bejelentkezési tartomány külsőleg kezeli a fiókokat.
Hogyan telepítsük a Role Strategy bővítményt? Jenkins
A beépített felhasználói képernyő fiókokat hoz létre, de nem tud nekik eltérő jogosultságokat adni. Ez a képesség a Role-based Authorization Strategy bővítménnyel érkezik, amely az alábbiak szerint telepíthető.
Kétféleképpen lehet telepíteni a bővítményeket Jenkins:
- Telepítés a Jenkins műszerfal
- A bővítmény letöltése innen: Jenkins weboldalt, és manuálisan telepíti.
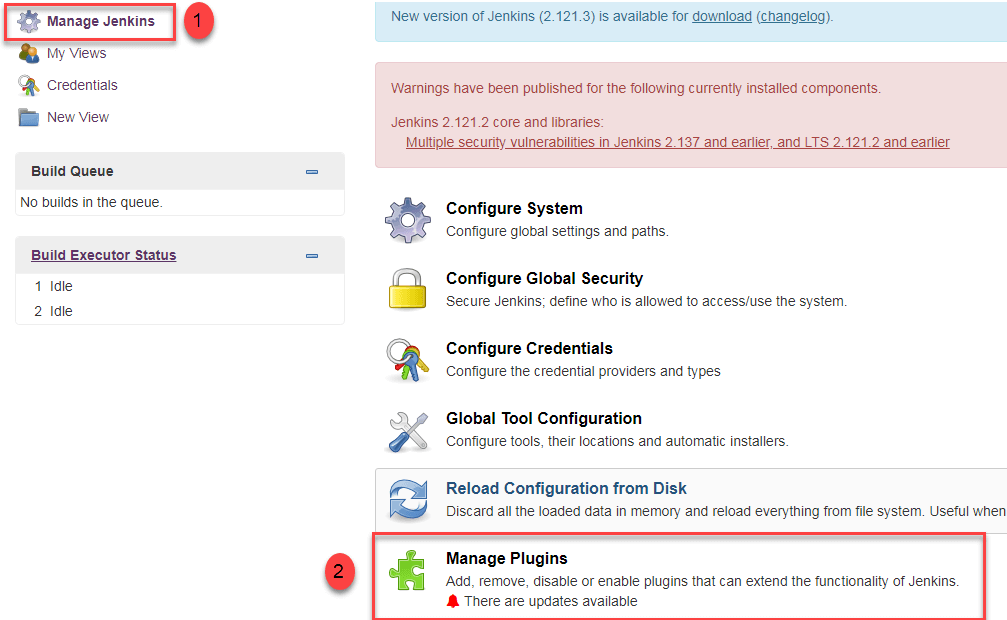
Step 1)
- Tovább kezel Jenkins
- Kattintson a Bővítmények kezelése opcióra
Step 2)
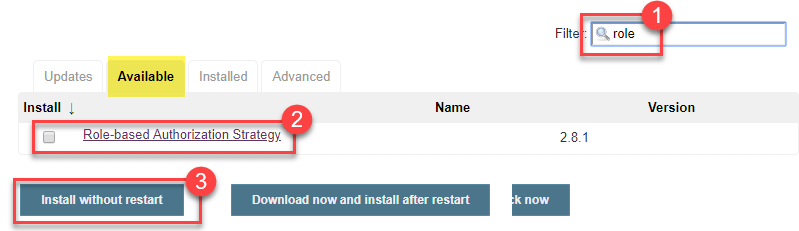
- Az elérhető képernyőszekcióban keressen rá a „szerepkör” kifejezésre.
- Válassza a Szerep lehetőséget-alapú engedélyezési stratégia csatlakoztat
- Kattintson "Telepítés újraindítás nélkül” (győződjön meg arról, hogy van aktív internetkapcsolata)
⚠️ Verzió megjegyzés: az út most kezel Jenkins > Bővítmények és a fül felirata Elérhető bővítményekA keresőmező és a bővítmény neve megegyezik, így a fenti két lépés továbbra is érvényes.
Step 3)
A bővítmény telepítése után a „sikeres” állapot jelenik meg, ahogy az alábbi telepítési képernyőn is látható.
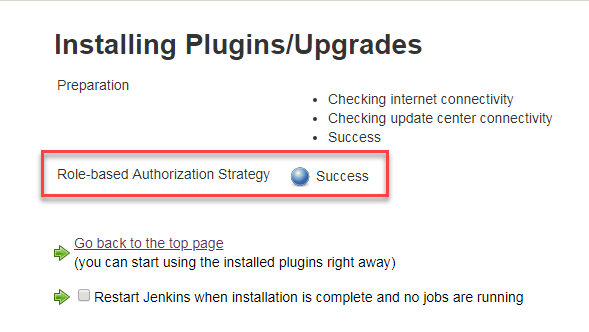
Kattints a Menjen vissza a felső oldalra.
Step 4) Tovább kezel Jenkins -> Globális biztonság konfigurálása -> Alatt felhatalmazás, válasszuk Szerep alapú stratégia. Kattints a MegtakarításAz Engedélyezési szakasz így néz ki.
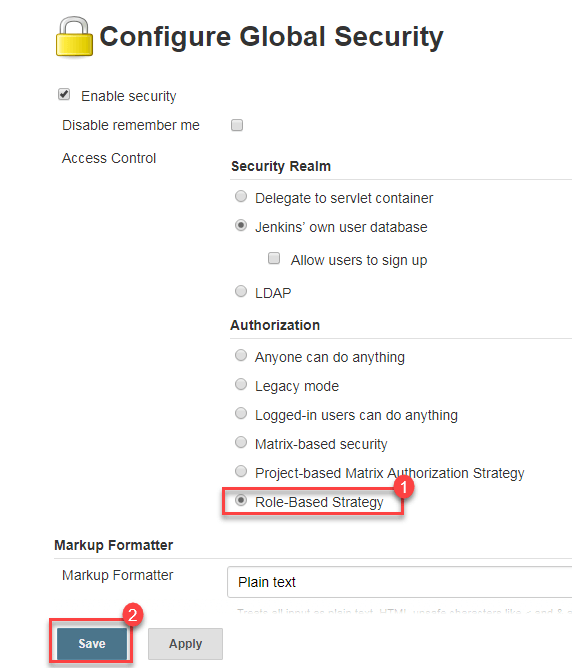
Jelenlegi Jenkins az oldal linkje ez kezel Jenkins > Biztonság, és maga az oldal továbbra is a következő címmel rendelkezik: Globális biztonság konfigurálása ugyanazzal a Felhatalmazás legördülő menüvel.
Szerepkörök típusai a Szerepkörstratégia bővítményben
Miután a Szerepköralapú Stratégia aktív, a bővítmény három különálló szerepkör-hatókört kínál. A rossz hatókör kiválasztása a leggyakoribb oka annak, hogy egy engedély látszólag hatástalannak tűnik, ezért érdemes tudni, hogy mit fed le mindegyik, mielőtt bármit is létrehoznánk.
| Szereptípus | Kör | Tipikus felhasználás |
| Globális szerepkörök | Az egész Jenkins vezérlő, és felülírnak mindent, amit az elem szerepkörökben beállítottak | admin, hitelesített, csak olvasható szerepkör, anonim |
| Elem szerepkörök | Jobok, folyamatok és mappák, amelyek teljes neve megegyezik egy reguláris kifejezés mintával | Egy csapatnak Build és Configure jogosultságokat ad, csak a saját feladataira vonatkozóan |
| Ügynök szerepek | Minta alapján illesztett ügynökök létrehozása | Csapat saját ügynökeinek csatlakoztatása vagy leválasztása |
Az alábbi oktatóanyag egy globális szerepkört használ a következőhöz: fejlesztő és egy elem szerepe a következőhöz: vizsgálóFigyeljük meg az elnevezést: a bővítmény mostantól meghívja a második hatókört. Elem szerepkörök, mivel a sima feladatok mellett a mappákat és a folyamatokat is lefedi. A régebbi kiadásokban – és az ezen az oldalon lejjebb található képernyőképeken – ugyanaz a táblázat szerepel. Projekt szerepkörök.
Felhasználók és szerepkörök kezelése a Jenkins
A következő lépések bemutatják a szerepkörök kezelését és kiosztását a következőben: Jenkins:
Step 1)
- Tovább kezel Jenkins
- választ Szerepek kezelése és kiosztása
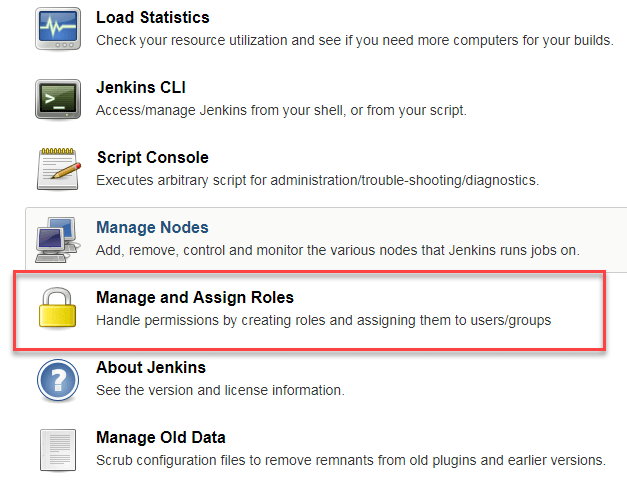
Jegyzet: hogy a Szerepek kezelése és kiosztása Ez a beállítás csak akkor lesz látható, ha telepítette a szerepkör-stratégia bővítményt, és a hitelesítést szerepkör-alapú stratégiára állította.
Step 2) Kattints a Szerepek kezelése új szerepkörök hozzáadásához a szervezete alapján.
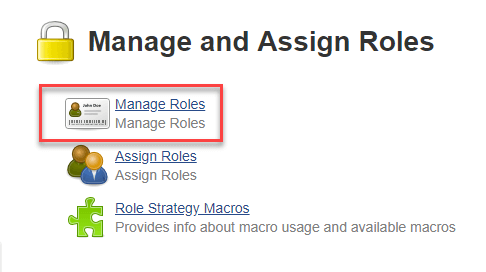
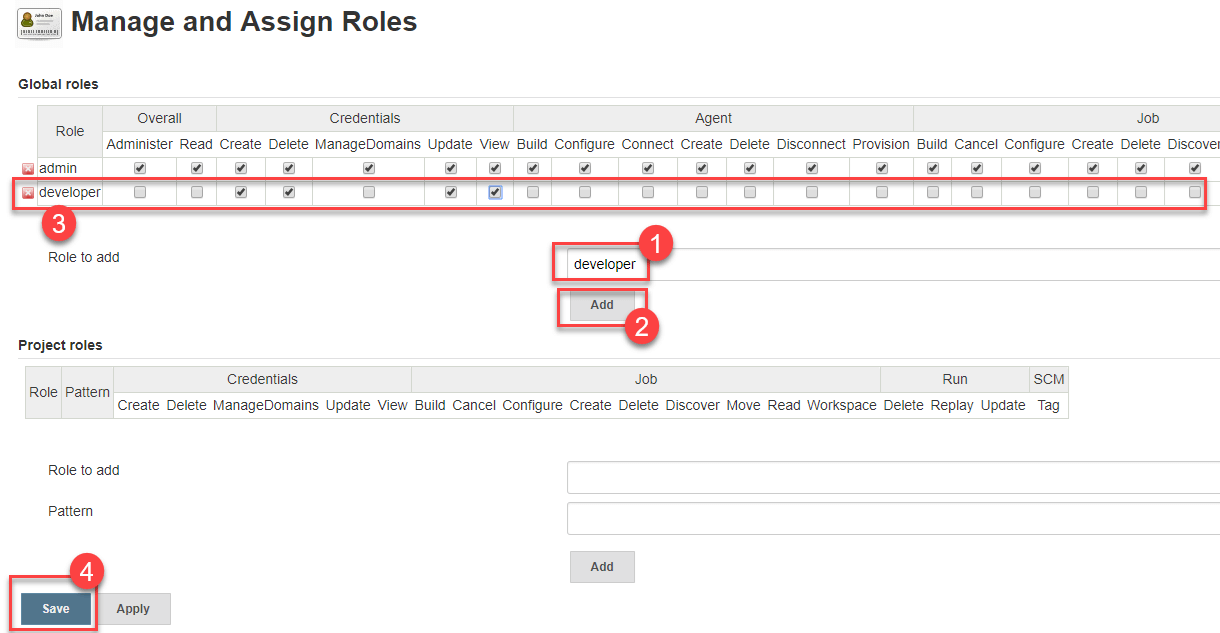
Step 3) Egy új, „fejlesztő” nevű szerepkör létrehozásához
- Írja be a „fejlesztő” kifejezést a „szerepkör” alá.
- Új szerepkör létrehozásához kattintson a „Hozzáadás” gombra.
- Most válassza ki a Jenkins a „Fejlesztő” szerepkörhöz hozzárendelni kívánt felhasználói jogosultságok.
- Kattintson a Mentés gombra
A megjelenő jelölőnégyzetek rácsa alább látható.
Jenkins Szerepkörhöz hozzárendelhető jogosultságcsoportok
A Szerepkörök kezelése képernyőn a jelölőnégyzetek az egyes engedélyek által érintett objektumok szerint vannak csoportosítva. Az alábbi táblázat elmagyarázza, hogy mit szabályoz az egyes csoportok, ami sokkal könnyebbé teszi a csapat számára szükséges minimum megadását.
| Engedélycsoport | Mit biztosít |
| Összeségében | Adminisztrálás, Olvasás és egyéb, vezérlőszintű jogosultságok. Igazgatás teljes mértékben uralja a helyzetet, ezért csak mértékkel add meg. |
| Hitelesítő adatok | Tárolt hitelesítő adatok megtekintése, létrehozása és frissítése |
| Ügynök | Build ügynökök konfigurálása, csatlakoztatása, leválasztása és törlése |
| Munka | Feladatok építése, visszavonása, konfigurálása, létrehozása, törlése, olvasása, munkaterület és áthelyezése |
| futás | Egyedi build rekord törlése, visszajátszása és frissítése |
| Kilátás | Irányítópult nézetek létrehozása, konfigurálása, törlése és olvasása |
| SCM | Build indítása egy verziókövetési hookból |
Minden új szerepkört ezzel kezdj Összességében/Olvasva plusz Feladat/OlvasásE kettő nélkül a bejelentkezett felhasználó üres irányítópultot lát, még akkor is, ha más engedélyek be vannak jelölve, ami a bővítménnyel kapcsolatban leggyakrabban jelentett zavar.
Hogyan lehet szerepköröket kiosztani a Jenkins
Step 1) Most, hogy létrehozta a szerepköröket, rendelje hozzá azokat adott felhasználókhoz.
- Tovább kezel Jenkins
- Válassza a Szerepkörök kezelése és hozzárendelése lehetőséget
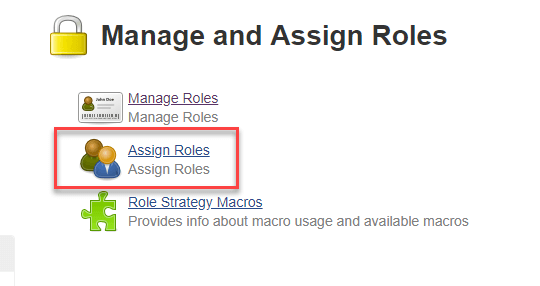
Step 2) Az új „fejlesztő” szerepkört hozzáadjuk a „felhasználóhoz”guru99"
- Jelölje be a fejlesztői szerepkör jelölőnégyzetet
- Kattintson a Mentés gombra
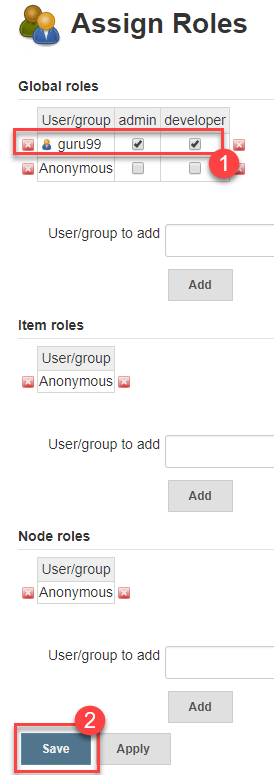
Bármely felhasználóhoz bármilyen szerepet hozzárendelhet, igénye szerint.
Projekt szerepkörök létrehozása a Jenkins
A globális szerepkörök mindenhol érvényesek. Ha egy engedélynek csak egy feladatcsoportra kell vonatkoznia, akkor hozz létre egy projekt szerepkört – ezt a hatókört a bővítmény mostantól elem szerepkörnek nevezi.
Az alatt projektspecifikus szerepköröket hozhat létre Projektszerepek.
Step 1) In JenkinsSzerepkörök kezelése és kiosztása
- Adjon meg egy szerepet „tesztelőként”
- Adjon hozzá egy mintát a hozzáadással vizsgáló.*, így minden „tesztelő” karakterrel kezdődő felhasználónév hozzá lesz rendelve az Ön által megadott projektszerephez.
- Kattintson a Hozzáadás gombra
- Válassza ki a jogosultságokat
- Kattintson a Mentés gombra
A kitöltött Projekt Szerepkörök táblázata alább látható.
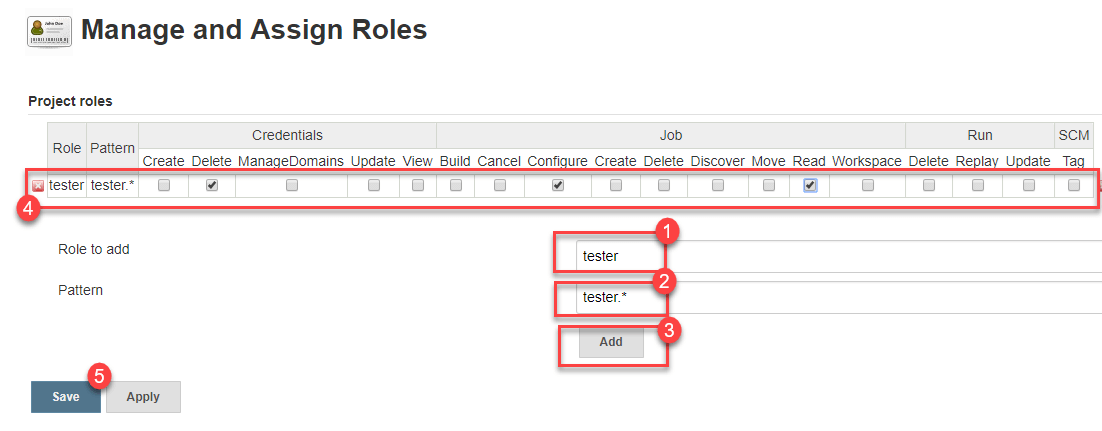
A minta egy reguláris kifejezés, amely az elem teljes nevéhez van illesztve, tehát tester.* nevű mappára is illeszkedik tesztelői csomag és mindent, ami benne van. Teszteljen egy új mintát egy eldobható munkán, mielőtt egy élő munkán alkalmazná. szabadstílusú projekt vagy folyamatfeladat.
Mátrixalapú biztonság vs. szerepköralapú stratégia
A Szerepköralapú stratégia nem az egyetlen jogosultságkezelési lehetőség ebben a legördülő menüben. Jenkins beépített mátrix alapú biztonsággal szállítják, és egy kisebb telepítéshez lehet, hogy ez minden, amire szükség van.
| Összehasonlítási pont | Mátrix alapú biztonság | Szerepköralapú stratégia |
| Telepítés | Beépítve Jenkins | Szükséges a Szerepköralapú Authorization Strategy bővítmény |
| Feladat egysége | Minden felhasználó vagy csoport közvetlenül kap jogosultságokat | A jogosultságok egy elnevezett szerepkörhöz tartoznak, és a felhasználók a szerepkörhöz vannak rendelve. |
| A tizedik felhasználó hozzáadása | A teljes jogosultságsor kézzel ismétlődik | Jelöljön be egy szerepkört |
| Feladatonkénti vezérlés | Projekt alapú mátrixengedélyezés, jobról jobra konfigurálható | Egyetlen, mintával ellátott elemszerepkör lefedi az összes egyező munkát |
| Legjobban illeszkedő | Néhány felhasználó közel azonos hozzáféréssel | Több csapat, sok munka, hozzáférés, ami az emberek mozgásával változik |
Az ökölszabály az, hogy hányszor ismételjük meg egy engedélyt. Ha ugyanazt a pipamintát egy harmadik felhasználónál is megadják, egy szerepkör fenntartása olcsóbb – ugyanaz az érv, ami a csapatokat az eseti munkákról az áttekinthető feladatok felé tereli. CI/CD csővezeték.
