
Banki domainalkalmazás-tesztelési projekt
 Thomas Hamilton
⚡ Okos összefoglaló
A banki domainalkalmazás-tesztelés ellenőrzi az érzékeny tranzakciókat kezelő pénzügyi szoftverek funkcionalitását, teljesítményét és biztonságát. Ez az oktatóanyag ismerteti a domainismereteket, a banki alkalmazások jellemzőit, a tesztelési fázisokat, a minta teszteseteket és a BFSI szektorra jellemző kockázatok enyhítésére szolgáló kulcsfontosságú stratégiákat.

Banki domain tesztelése
Banki domain tesztelése a banki alkalmazások szoftvertesztelési folyamata a funkcionalitás, a teljesítmény és a biztonság szempontjából. A banki alkalmazások tesztelésének fő célja annak biztosítása, hogy a banki szoftver minden tevékenysége és funkciója zökkenőmentesen, hibák nélkül működjön, és hogy a szoftver védett maradjon.
A BFSI (banki, pénzügyi szolgáltatások és biztosítási) szektor az IT-szolgáltatások legnagyobb felhasználója. A banki alkalmazások közvetlenül kezelnek bizalmas pénzügyi adatokat, ezért elengedhetetlen, hogy a banki szoftverek által végzett minden tevékenység megbízhatóan és hibamentesen fusson. A banki szoftverek olyan funkciókat látnak el, mint a pénzátutalások és -befizetések, az egyenleglekérdezések, a tranzakcióelőzmények és a kifizetések. A banki alkalmazások tesztelése biztosítja, hogy ezek a tevékenységek ne csak helyesen hajtsák végre őket, hanem védve is maradjanak a hackerektől.
Csatlakozzon ingyenesen élő banki tesztelési projektünkhöz
Mi az a domain a tesztelésben?
Domain a tesztelés alatt arra az iparágra utal, amely számára a szoftvertesztelési projektet létrehozták. A kifejezést gyakran használják szoftverprojektek és -fejlesztés kapcsán. Ilyen például a biztosítási, a banki, a kiskereskedelmi és a telekommunikációs terület.
Fejlesztés közbenping Bármely, szakterület-specifikus projekthez általában szakterületi szakértő segítségét kérik. A szakterületi szakértők a téma mesterei, és kívülről-belülről ismerik az alkalmazást.
Miért számít a domain tudás?
A szakterületi ismeretek elengedhetetlenek bármely szoftvertermék teszteléséhez, mivel közvetlenül javítják a teszt lefedettségét, a hibaészlelést és az érdekelt felek bizalmát. Egy tesztelő, aki érti a banki munkafolyamatokat, képes észrevenni azokat a határeseteket, amelyeket egy nem szakterületi tesztelő teljesen figyelmen kívül hagy.
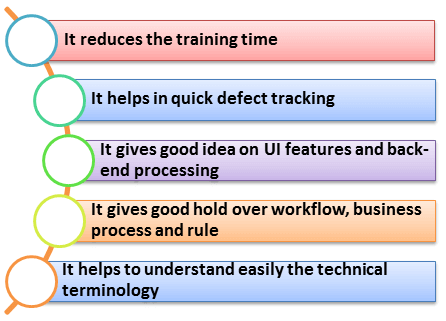
Banki domain ismerete – Bevezetés
A banki szektor fogalmai széleskörűek, és nagyjából két részre oszthatók:
- Hagyományos bankszektor
- Szolgáltatásalapú banki szektor
Az alábbi táblázat felsorolja azokat a szolgáltatásokat, amelyeket ez a két alszektor magában foglal.
| Ágazat | Szolgáltatások |
|---|---|
| Hagyományos bankszektor | Alapbanki szolgáltatások, Vállalati banki szolgáltatások, Lakossági banki szolgáltatások |
| Szolgáltatásalapú banki szektor | Core, Vállalati, Kiskereskedelmi, Hitel, Kereskedelmi finanszírozás, Privátbanki, Fogyasztói finanszírozás, Iszlám banki szolgáltatások, Ügyfélszolgálati csatornák / Front-end szállítás |
A projekt terjedelmétől függően előfordulhat, hogy a fenti szolgáltatások közül egyet vagy mindegyiket tesztelnie kell. A tesztelés megkezdése előtt győződjön meg arról, hogy elegendő háttértudással rendelkezik a tesztelt szolgáltatásról.
A banki alkalmazás jellemzői
A tesztelés megkezdése előtt fontos feljegyezni a banki alkalmazásoktól elvárt standard funkciókat, hogy a tesztelési erőfeszítéseket ezen jellemzők elérésére összpontosíthassa. Egy standard banki alkalmazásnak a következő elvárásoknak kell megfelelnie:
- Több ezer egyidejű felhasználói munkamenet támogatása.
- Integrálható számos más alkalmazással, például kereskedési számlákkal, számlázási közművekkel és hitelkártyákkal.
- Gyors és biztonságos tranzakciók feldolgozása.
- Tartalmazzon egy hatalmas tárolórendszert.
- Magas szintű auditálási képességet biztosít az ügyfelek problémáinak elhárításához.
- Kezelje az összetett üzleti munkafolyamatokat.
- Több platformon (Mac, Linux, Unix) felhasználók támogatása Windows).
- Több helyről származó felhasználók támogatása.
- Többnyelvű felhasználók támogatása.
- Különböző fizetési rendszerek (VISA, AMEX, MasterCard) felhasználóinak támogatása.
- Több szolgáltatási szektor támogatása (hitelek, lakossági banki szolgáltatások stb.).
- Biztosítson egy bolondbiztos katasztrófakezelési mechanizmust.
Banki alkalmazások tesztelése
Térkép előttping A tesztelési fázisokban hasznos tudni, hogy mely banki alkalmazások tartoznak jellemzően a hatókörbe:
- Banki központi rendszer (CBS): központi motor a betétekhez, hitelekhez és számlákhoz.
- Internetes bankolás: Ügyfélközpontú webportál átutalásokhoz és számlák fizetéséhez.
- Mobil bank: iOS és Android biometrikus azonosítással és értesítésekkel rendelkező alkalmazások.
- ATM és kioszk szoftver: beágyazott szoftverek a bankautomatákban.
- Fizetési átjárók: kártya-, UPI- és pénztárca-tranzakciókezelők.
- Hitel- és kincstári modulok: back-office hitel- és devizaalkalmazások.
Tesztfázisok a banki alkalmazások tesztelésében
Miután a hatókörbe tartozó alkalmazások ismertek, a tesztelés jellemzően a következő fázisokon megy keresztül.
- Követelmény-elemzés: Az üzleti elemző végzi, aki összegyűjti és dokumentálja egy adott banki alkalmazás követelményeit.
- Követelmény Revazaz: A minőségelemzők, az üzleti elemzők és a fejlesztési vezetők áttekintik a követelménydokumentumot, és összevetik azt annak biztosítása érdekében, hogy az ne sértse meg a meglévő munkafolyamatokat.
- Üzleti követelmények dokumentációja: A minőségelemzők olyan üzleti követelménydokumentumokat készítenek, amelyek minden felülvizsgált követelményt lefednek.
- Adatbázis tesztelése: A banki alkalmazások tesztelésének legfontosabb része. Ellenőrzi az adatok integritását, az adatbetöltést, az adatmigrációt, a tárolt eljárásokat, a függvények validálását és az üzleti szabályokat.
- Integrációs tesztelés: Alatt Integrációs tesztelés, az összes kifejlesztett komponenst integrálják és együttesen validálják.
- Funkcionális tesztelés: Standard tesztelési tevékenységek, mint például Teszt eset Ebben a fázisban történik az előkészítés, a teszteset áttekintése és a végrehajtás.
- Biztonsági tesztelés: Biztosítja, hogy a szoftver mentes a biztonsági hibáktól. A minőségbiztosítási csapatnak negatív és pozitív forgatókönyveket is figyelembe kell vennie a rendszerbe való betörés megkísérléséhez, és jelentenie kell a sebezhetőségeket, mielőtt azokat illetéktelen fél felfedezné. A bankoknak többrétegű hozzáférés-ellenőrzést is kell érvényesíteniük, például egyszer használatos jelszavakat. Az automatizálási eszközöket általában a következőkhöz használják: Biztonsági tesztelés tartalmaz IBM AppScan és HP WebInspect, míg Kézi tesztelés gyakran a Proxy Sniffer, a Paros Proxy és a HTTP Watch szolgáltatásokra támaszkodik.
- Használhatósági tesztelés: Biztosítja, hogy a fogyatékkal élő felhasználók ugyanolyan könnyen használhassák a rendszert, mint bármely más felhasználó – például hangos útmutatással és Braille-billentyűzettel felszerelt ATM-ek az akadálymentesítés érdekében.
- Felhasználói elfogadási teszt: A végfelhasználók által végrehajtott utolsó szakasz annak megerősítésére, hogy az alkalmazás helyesen viselkedik valós helyzetekben.
Minta teszteset a Net Banking bejelentkezési alkalmazáshoz
A biztonság minden banki alkalmazás számára kiemelkedő fontosságú. A tesztek előkészítése során a minőségbiztosítási csapatnak negatív és pozitív forgatókönyveket is figyelembe kell vennie a rendszer vizsgálata és a sebezhetőségek jelentése érdekében, mielőtt illetéktelen személy felfedezné azokat. Ez nemcsak negatív tesztesetek, hanem destruktív tesztek írását is jelenti.
Az alábbi táblázat egy banki alkalmazás általános teszteseteit vázolja fel.
| Terület | Minta vizsgálati esetek |
|---|---|
| admin | Adminisztrátori bejelentkezés ellenőrzése érvényes és érvénytelen adatokkal; adminisztrátori bejelentkezés adatok nélkül; összes adminisztrátori kezdőlapra mutató hivatkozás; adminisztrátori jelszómódosítás érvényes, érvénytelen és meglévő adatokkal; adminisztrátori kijelentkezés. |
| Új fióktelep | Új ág létrehozása érvényes, érvénytelen és meglévő adatokkal; létrehozás adatok nélkül; visszaállítás és megszakítás; ág frissítése érvényes, érvénytelen és meglévő adatokkal; megszakítás; függőségekkel rendelkező és függőségek nélküli ág törlése; ágkeresés. |
| Új szerep | Új szerepkör létrehozása érvényes, érvénytelen és meglévő adatokkal; létrehozás adatok nélkül; szerepkör leírásának és típusainak ellenőrzése; visszavonás és visszaállítás; szerepkör törlése függőségekkel és függőségek nélkül; hivatkozások ellenőrzése a szerepkör részletei oldalon. |
| Ügyfél és látogatók | Ellenőrizze az összes látogatói és ügyfélkapcsolatot; az ügyfél bejelentkezését érvényes, érvénytelen vagy adatok hiányában; a banki bejelentkezést érvényes, érvénytelen vagy adatok hiányában. |
| új felhasználók | Új felhasználó létrehozása érvényes, érvénytelen és meglévő fiókadatokkal; létrehozás adatok nélkül; mégsem és visszaállítás; felhasználó frissítése érvényes, érvénytelen és meglévő adatokkal; mégsem; felhasználó törlése. |
A banki terület tesztelésének kihívásai és azok enyhítése
Még az erős tesztelési fázisok és sablonok ellenére is számos visszatérő kihívással szembesülnek a tesztelők a banki projektekben. Az alábbi enyhítő intézkedések hatékonynak bizonyultak a valós megbízások során.
| Kihívás | Enyhítés |
|---|---|
| Nehéz hozzáférni az éles adatokhoz, és azokat tesztadatokként replikálni. | Biztosítsa, hogy a tesztadatok megfeleljenek a szabályozási követelményeknek, és őrizze meg a titoktartást adatmaszkolás, szintetikus tesztadatok és rendszerintegrációs tesztelés segítségével. |
| Egy régi bankrendszerről egy újra való átállás – beleértve a rutinokat, eljárásokat és adatfeltöltéseket – a legnagyobb kihívás. | Adatmigrációs tesztelés elvégzése és regressziós tesztek futtatása mind a régi, mind az új rendszereken, az eredmények összehasonlításával, amíg egyeznek. |
| A követelmények rosszul dokumentáltak lehetnek, ami funkcionális réseket hagyhat maga után. A nem funkcionális követelmények gyakran nincsenek dokumentálva, így a tesztelők nem tudják, hogy teszteljék-e őket. | A tesztelőknek a követelményelemzési fázistól kezdve részt kell venniük, és aktívan felül kell vizsgálniuk az üzleti követelményeket. |
| Annak ellenőrzése, hogy a rendszer megfelel-e a kívánt irányelveknek és eljárásoknak. | Megfelelőségi és szabályozási szabályzatok tesztelésének elvégzése. |
| A hatókör és az időkeretek bővülnek, ahogy a banki alkalmazások integrálódnak az internettel és Mobil banki. | Ha a banki alkalmazásnak sok külső interfésze van, akkor a tervben elegendő időt kell szánni az integrációs tesztelésre. |
