
Što je napad uskraćivanjem usluge (DoS)? Definicija i sprječavanje
 Oliver Jones
⚡ Pametni sažetak
Napadi uskraćivanja usluge (DoS) preplavljuju metu poput web poslužitelja s više zahtjeva nego što može obraditi, uskraćujući legitimnim korisnicima pristup. Ova stranica objašnjava kako DoS i DDoS napadi funkcioniraju i kako se obraniti od njih.
Što je napad uskraćivanjem usluge (DoS)?
DoS je napad koji se koristi za onemogućavanje legitimnim korisnicima pristupa resursu kao što je pristup web stranici, mreži, e-pošti itd. ili za njegovo ekstremno usporavanje. DoS je kratica za Denial of Service (Uskraćivanje usluge). Ova vrsta napada obično se provodi istovremenim udaranjem u ciljni resurs, poput web poslužitelja, s previše zahtjeva. To rezultira time da poslužitelj ne uspijeva odgovoriti na sve zahtjeve. Posljedica toga može biti rušenje poslužitelja ili njihovo usporavanje.
Isključivanje nekog posla s interneta može dovesti do značajnog gubitka posla ili novca. Internet i računalne mreže pokreću mnoga poduzeća. Neke organizacije poput platnih sustava i web-mjesta za e-trgovinu u potpunosti ovise o internetu za poslovanje.
U ovom vodiču naučit ćete što je napad uskraćivanjem usluge (DSP), kako se izvodi i kako se možete zaštititi od takvih napada.
Vrste napada uskraćivanjem usluge (DoS).
Postoje dvije vrste DoS napada, i to:
- DoS – ovu vrstu napada izvodi jedan host.
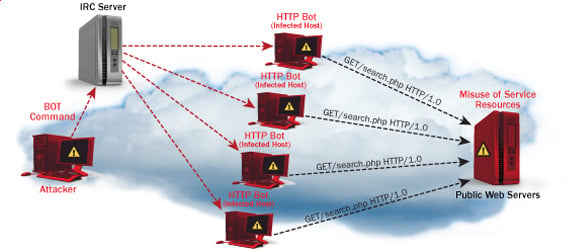
- Distribuirani DoS – ovu vrstu napada izvodi više kompromitiranih računala koja ciljaju istu žrtvu. Preplavljuje mrežu podatkovnim paketima.
Donji dijagram uspoređuje DoS s jednim izvorom i DDoS koji pokreće botnet.
Kako funkcioniraju DoS napadi?
Pogledajmo kako se izvode DoS napadi i koje se tehnike koriste. Pogledat ćemo pet uobičajenih vrsta napada.
Ping smrti
The ping Naredba se obično koristi za testiranje dostupnosti mrežnog resursa. Radi slanjem malih podatkovnih paketa mrežnom resursu. ping smrt iskorištava to i šalje podatkovne pakete iznad maksimalnog ograničenja (65,536 bajtova) koji TCP / IP dopušta. TCP/IP fragmentacija razbija pakete na male dijelove koji se šalju poslužitelju. Budući da su poslani paketi podataka veći od onoga što poslužitelj može obraditi, poslužitelj se može zamrznuti, ponovno pokrenuti ili srušiti.
Smurf
Ova vrsta napada koristi velike količine Internet Control Message Protocol (ICMP) protokola. ping promet usmjeren na internetsku adresu za emitiranje. IP adresa odgovora lažira se kao adresa namjeravane žrtve. Svi odgovori šalju se žrtvi umjesto IP adrese koja se koristi za pings. Budući da jedna internetska adresa za emitiranje može podržati maksimalno 255 hostova, smurf napad pojačava jedan ping 255 puta. Učinak toga je usporavanje mreže do točke u kojoj ju je nemoguće koristiti.
Buffer Prelijevanje
Međuspremnik je privremena lokacija za pohranu u RAM koji se koristi za pohranjivanje podataka kako bi ih CPU mogao manipulirati prije nego što ih zapiše natrag na disk. BufferDatoteke imaju ograničenje veličine. Ova vrsta napada puni međuspremnik s više podataka nego što može pohraniti. To uzrokuje prelijevanje međuspremnika i oštećenje podataka koje sadrži. Primjer prelijevanja međuspremnika je slanje e-pošte s nazivima datoteka koji imaju 256 znakova.
Suza
Ova vrsta napada koristi veće pakete podataka. TCP/IP ih rastavlja u fragmente koji se sastavljaju na glavnom računalu primatelju. Napadač manipulira paketima dok se šalju tako da se međusobno preklapaju. To može uzrokovati rušenje željene žrtve dok pokušava ponovno sastaviti pakete.
SYN napad
SYN je skraćenica za Synckronizirati. Ova vrsta napada koristi prednost trostrukog rukovanja za uspostavljanje komunikacije putem TCP-a. SYN napad funkcionira tako da žrtvu preplavi nepotpunim SYN porukama. To uzrokuje da računalo žrtve dodijeli memorijske resurse koji se nikada ne koriste i da uskrati pristup legitimnim korisnicima.
Alati za DoS napade
Slijede neki od alata koji se mogu koristiti za izvođenje DoS napada.
- Nemesy – ovaj alat se može koristiti za generiranje nasumičnih paketa. Radi na WindowsOvaj alat se može preuzeti s http://packetstormsecurity.com/files/25599/nemesy13.zip.html . Zbog prirode programa, ako imate antivirusni program, najvjerojatnije će biti detektiran kao virus.
- Land i LaTierra – ovaj alat se može koristiti za lažiranje IP adresa i otvaranje TCP veza.
- Blast – ovaj alat se može preuzeti s http://www.opencomm.co.uk/products/blast/features.php
- Panther – ovaj alat se može koristiti za preplavljivanje mreže žrtve UDP paketima.
- Botneti – to su mnoštva kompromitiranih računala na internetu koja se mogu koristiti za izvođenje distribuiranih napada uskraćivanja usluge.
Također provjerite: - Najbolje BESPLATNO DDoS Attack Online alat | Softver | Web stranice
Kako spriječiti DoS napad?
Organizacija može usvojiti sljedeću politiku kako bi se zaštitila od napada uskraćivanjem usluge.
- Napadi poput SYN poplave iskorištavaju greške u operativnom sustavu. Instaliranje sigurnosnih zakrpa može pomoći u smanjenju vjerojatnosti takvih napada.
- Sustavi za detekciju upada također se mogu koristiti za identifikaciju, pa čak i zaustavljanje ilegalnih aktivnosti.
- firewall može se koristiti za zaustavljanje jednostavnih DoS napada blokiranjem cjelokupnog prometa koji dolazi od napadača identificiranjem njegove IP adrese.
- Ruteri može se konfigurirati putem popisa kontrole pristupa kako bi se ograničio pristup mreži i odbacio sumnjivi ilegalni promet.
Aktivnost hakiranja: Ping smrti
Pretpostavit ćemo da koristite Windows za ovu vježbu. Također ćemo pretpostaviti da imate barem dva računala koja su na istoj mreži. DoS napadi su ilegalni na mrežama za koje niste ovlašteni napadati. Zato ćete za ovu vježbu morati postaviti vlastitu mrežu.
Otvorite naredbeni redak na ciljnom računalu.
Unesite naredbu ipconfig. Dobit ćete rezultate slične onima prikazanima u nastavku.

Za ovaj primjer koristimo Kontakt broj Detalji širokopojasne veze. Zabilježite IP adresu. Napomena: da bi ovaj primjer bio učinkovitiji, morate koristiti LAN mreža.
Prebacite se na računalo koje želite koristiti za napad i otvorite naredbeni redak.
Hoćemo ping naše računalo žrtve s beskonačnim podatkovnim paketima od 65500.
Unesite sljedeću naredbu:
ping 10.128.131.108 –t |65500
OVDJE,
- "ping"šalje podatkovne pakete žrtvi
- “10.128.131.108” je IP adresa žrtve
- “-t” znači da se paketi podataka trebaju slati dok se program ne zaustavi
- “-l” specificira učitavanje podataka koji će se poslati žrtvi
Dobit ćete rezultate slične onima prikazanim u nastavku.

Preplavljivanje ciljnog računala podatkovnim paketima nema puno utjecaja na žrtvu. Da bi napad bio učinkovitiji, trebali biste napasti ciljno računalo s pings više od jednog računala.
Gore navedeni napad može se koristiti za napad na rutere, web poslužitelja, Itd
Ako želite vidjeti učinke napada na ciljno računalo, možete otvorite upravitelja zadataka i pogledajte mrežne aktivnosti.
- Desni klik na programskoj traci
- Odaberite pokretanje upravitelja zadataka
- Pritisnite karticu mreže
- Dobit ćete rezultate slične sljedećima

Ako je napad uspješan, trebali biste moći vidjeti povećane mrežne aktivnosti.
Hakiranje: pokrenuti DoS napad
U ovom praktičnom scenariju, koristit ćemo Nemesy za generiranje podatkovnih paketa i preplavljivanje ciljnog računala, usmjerivača ili poslužitelja.
Kao što je gore navedeno, vaš će Nemesy otkriti kao ilegalni program anti-virus. Morat ćete onemogućiti antivirusni program za ovu vježbu.
- Preuzmite Nemesy sa http://packetstormsecurity.com/files/25599/nemesy13.zip.html
- Raspakirajte ga i pokrenite program Nemesy.exe
- Dobit ćete sljedeće sučelje
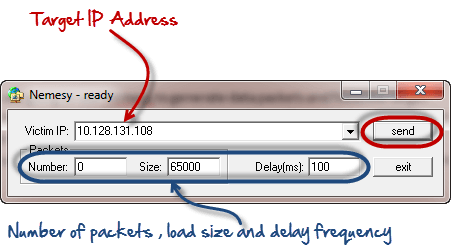
Unesite metu IP adresaU ovom primjeru koristili smo ciljnu IP adresu koju smo koristili u gornjem primjeru.
OVDJE,
- 0 jer broj paketa znači beskonačnost. Možete ga postaviti na željeni broj ako ne želite slati beskonačan broj podatkovnih paketa.
- Polje veličine određuje bajtove podataka koji će se poslati, a polje kašnjenja određuje vremenski interval u milisekundama.
Kliknite na gumb za slanje.
Trebali biste moći vidjeti sljedeće rezultate.

Naslovna traka će vam pokazati broj poslanih paketa.
Kliknite na gumb za zaustavljanje kako biste zaustavili slanje podatkovnih paketa iz programa.
Možete nadzirati upravitelja zadataka ciljnog računala kako biste vidjeli mrežne aktivnosti.
Što je distribuirani napad uskraćivanjem usluge (DDoS)?
DDoS napad je eskalirani oblik DoS napada gdje zlonamjerni promet dolazi iz više izvora - što otežava zaustavljanje napada jednostavnim blokiranjem jednog izvora. U DDoS napadu, više kompromitiranih računala, zajednički nazvanih botnet, koristi se za preplavljivanje ciljnog sustava prometom, čime uzrokuje uskraćivanje usluge. Ove napade je teže ublažiti zbog njihove distribuirane prirode, jer napadač kontrolira više izvora prometa.
