
Što je socijalni inženjering? Definicija i vrste
 Oliver Jones
⚡ Pametni sažetak
Socijalni inženjering je umjetnost manipuliranja ljudima kako bi otkrili povjerljive informacije ili im odobrili pristup, a ova stranica objašnjava kako se ti napadi izvode, tehnike koje napadači preferiraju i protumjere koje ih zaustavljaju.
Što je društveni inženjering?
Socijalni inženjering je umjetnost manipuliranja korisnicima računalnog sustava kako bi otkrili povjerljive informacije koje se mogu koristiti za dobivanje neovlaštenog pristupa tom sustavu. Pojam također obuhvaća iskorištavanje ljudske dobrote, pohlepe i znatiželje za ulazak u ograničene zgrade ili nagovaranje korisnika da instaliraju softver za skrivena vrata.
Poznavanje trikova koje napadači koriste kako bi odgovorili ljude od podataka za prijavu ključno je za zaštitu računalnih sustava. Budući da je meta osoba, a ne poslužitelj, nijedan vatrozid sam po sebi ne može zatvoriti taj jaz.
U ovom članku naučit ćete uobičajene tehnike društvenog inženjeringa i sigurnosne mjere koje im se suprotstavljaju.
Kako funkcionira socijalni inženjering?
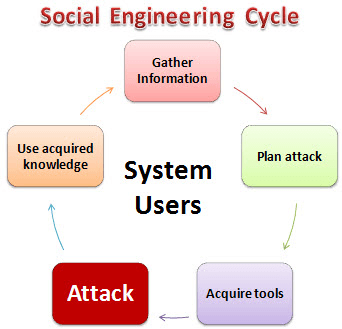
Napad socijalnim inženjeringom slijedi ponovljivi ciklus. Dijagram u nastavku prikazuje pet faza kroz koje napadač prolazi.
OVDJE,
- Skupiti informacijeU ovoj prvoj fazi, napadač saznaje što je više moguće o namjeravanoj žrtvi. Informacije dolaze s web stranica tvrtki, javnih dokumenata, društvenih mreža i neformalnih razgovora s korisnicima.
- Plan napadaNapadač opisuje kako će se napad odvijati i kome će se prvi pristupiti.
- Nabavite alateTo uključuje računalne programe i rekvizite korištene prilikom pokretanja napada.
- NapadNapadač iskorištava slabosti u ciljanom sustavu, obično potičući osobu na djelovanje.
- Koristite stečeno znanjeDetalji prikupljeni putem, poput imena kućnih ljubimaca ili datuma rođenja osnivača, hrane kasnije napade poput pogađanja lozinke.
Vrste napada društvenim inženjeringom
Tehnike socijalnog inženjeringa imaju mnogo oblikaŠest dolje navedenih slučajeva odnosi se na većinu prijavljenih incidenata.
Iskorištavanje poznatosti
Korisnici su manje sumnjičavi prema ljudima koje već poznaju, pa napadač može provesti vrijeme pokušavajući prvo postati poznato lice - za vrijeme obroka, pauza ili društvenih događanja. Tamo gdje je za zgradu potreban pristupni kod ili kartica, poznato lice će puno vjerojatnije držati vrata otvorena. Ista poznatost potiče ljude da odgovore na ležerna pitanja poput toga gdje su upoznali svog supružnika ili ime učitelja. To su odgovori koji se traže u upitima za oporavak lozinke, kako bi mogli dobiti pristup računi e-pošte.
Zastrašujuće okolnosti
Ljudi izbjegavaju svakoga tko se čini ljutitim ili sklonim konfrontaciji. Koristeći ovu tehniku, napadač inscenira žustru telefonsku svađu ili spor sa suučesnikom, a zatim traži informacije od korisnika. Mnogi korisnici odgovore jednostavno kako bi prekinuli susret. Ista taktika obeshrabruje osoblje da provede pravilnu provjeru na sigurnosnoj kontrolnoj točki.
phishing
Phishing koristi prijevaru i obmanu za dobivanje privatnih podataka. Socijalni inženjer se lažno predstavlja kao legitimna usluga, poput web pošte ili web-mjesta za online bankarstvo, i traži od korisnika da potvrdi korisničko ime i lozinku. Ista tehnika prikuplja brojeve kartica, jednokratne lozinke i druge osobne podatke.
Tailgiranje
Praćenje ovlaštenog korisnika znači praćenje kroz vrata ograničenog područja. Iz uobičajene pristojnosti, korisnik zadržava vrata, a socijalni inženjer ulazi bez pokazivanja značke.
Iskorištavanje ljudske znatiželje
Ovdje socijalni inženjer ostavlja USB flash pogon zaražen zlonamjernim softverom gdje ga korisnici mogu uzeti. Pronalazač ga obično uključuje, a pogon se ili automatski pokreće ili mami korisnika da otvori datoteku s primamljivim nazivom kao što je Plaća zaposlenika. Revpogled.docx.
Iskorištavanje ljudske pohlepe
Socijalni inženjer mami korisnika obećanjem lake zarade putem interneta, a zatim ga traži da ispuni obrazac i potvrdi svoj identitet podacima o kreditnoj kartici.
Kako spriječiti napade socijalnog inženjeringa?
Prevencija počinje s osobnim navikama. Sljedeće prakse štite od svih vrsta napada društvenog inženjeringa:
- Izbjegavajte spajanje nepoznatog USB pogona na računalo.
- Nemojte klikati na poveznice u neočekivanim e-porukama; upišite adresu ili upotrijebite spremljenu oznaku.
- Koristite duge, jedinstvene lozinke pohranjene u upravitelju lozinki.
- Uključite višefaktorsku autentifikaciju, preferirajući aplikaciju ili hardverski ključ u odnosu na SMS.
- Budite oprezni s online prijateljstvima koja brzo vode do novca ili pristupa.
- Redovito ažurirajte operativni sustav i sve aplikacije.
- Zaštitite svoje uređaje šifriranjem diska i zaključavanjem zaslona.
- Instalirajte pouzdan antivirusni softver ili softver za zaštitu krajnjih uređaja.
- Redovito izrađujte sigurnosne kopije podataka i testirajte vraćanje podataka.
- Uništite osjetljive dokumente umjesto da ih bacite.
- Koristite VPN na nepouzdanim mrežama.
- Zaključajte laptop kad god se udaljite.
- Provjerite neobične zahtjeve putem drugog, poznatog kanala prije nego što djelujete.
Protumjere socijalnog inženjeringa
Individualne navike su samo pola odgovora. Budući da svaka tehnika manipulira predvidljivom ljudskom pristranošću, organizacija može mapirati protumjeru za svaku od njih.
| Tehnika | Organizacijske protumjere |
|---|---|
| Iskorištavanje poznatosti | Obučite korisnike da ne zamjenjuju poznavanje sigurnosne provjere. Čak i poznati kolega dokazuje ovlaštenje za ograničena područja i informacije. |
| Zastrašujuće okolnosti | Osposobite korisnike da prepoznaju taktike pritiska koje traže osjetljive informacije, pristojno odbiju, a zatim prijave susret. |
| phishing | Ugledne stranice koriste sigurne veze za šifriranje podataka i dokazati svoj identitet. Provjerite adresnu traku i nikada ne odgovarajte na e-poruku u kojoj se traže osobni podaci. |
| Tailgiranje | Obučite korisnike da nikada ne dopuste drugoj osobi da uđe s njihovom propusnicom. Svatko zasebno dobiva propusnice, a recepcija proziva posjetitelje bez propusnica. |
| Ljudska znatiželja | Predajte svaki pronađeni USB pogon administratorima sustava, koji ga skeniraju na izoliranom računalu, a ne na produkcijskoj radnoj stanici. |
| Ljudska pohlepa | Osposobite zaposlenike za prepoznavanje prijevara za brzo bogaćenje i pružite im jedan jednostavan kanal za njihovo prijavljivanje. |
Zakrpanje podržava ovu obuku, jer napadač koji ne uspije nagovoriti korisnika na suradnju vraća se nezakrpanom softveru.

