
9 NAJBOLJIH Statičnih Code Alati za analizu (2026.)
 Uredništvo

Alati za statičku analizu koda mogu analizirati izvorni kod ili verzije kompiliranog koda kako bi pronašli semantički i sigurnosni nedostaciMogu istaknuti problematični kod prema nazivu datoteke, lokaciji i broju retka pogođenog isječka koda. Također uštedjeti vrijeme i trud budući da je otkrivanje ranjivosti kasnije u fazi razvoja teško. Na tržištu je dostupno mnogo alata za statičku analizu koda i morat ćete uzeti u obzir različite čimbenike prije odabira jednog.
Nakon što je potrošio preko 100 sati testiranje Više od 30 alata za analizu statičkog kodaSastavio sam pouzdan i dobro istražen vodič za najbolja dostupna rješenja. Ovi pažljivo odabrani alati procijenjeni su s obzirom na značajke, prednosti i nedostatke, cijene i sigurnost u stvarnim razvojnim okruženjimaJednom sam se tijekom revizije visokog rizika oslanjao na besplatni alat, a njegovi lažno pozitivni rezultati su uzalud potrošili vrijeme. Ovo bi moglo pomoći drugima da odaberu provjerene, učinkovite alate s ažurnim preporukama. Čitaj više…
Najbolji statički Code Alat za analizu
| Ime | Najbolje prikladno za | Primarni fokus | Podržani jezici | Besplatna proba | Veza |
|---|---|---|---|---|---|
 Collaborator |
Regulirane domene kojima je potreban revizijski trag | Stručna recenzija i usklađenost s procesima | C, C++, C#, Java, Python, SQL, HTML, XML | Da - 30 dan | Saznajte više |
 Parasoft |
Sustavi za usklađenost poduzeća i ključni za sigurnost | Dubinska statička analiza s poboljšanjima umjetne inteligencije/strojnog učenja | C, C++, Java, C#, VB.NET | Da - 14 dan | Saznajte više |
 SonarQube |
Timovi koji grade kulturu kvalitete otvorenog koda | Kontinuirana kvaliteta/sigurnost koda | 29+ jezika, uključujući Java, C-obitelj, JS, Python, COBOL | Da - 14 dan | Saznajte više |
 Veracode |
Timovi koji stavljaju sigurnost na prvo mjesto s potrebama za usklađenošću | Sigurnost aplikacija (SAST, DAST, SCA) | Java, C/C++, C#, JS/TS, Python, PHP, Go, Kotlin, Solidity, SQL | Besplatan osnovni plan | Saznajte više |
 Coverity Scan |
Projekti otvorenog koda koji traže dubinu | Dubinsko otkrivanje nedostataka i grešaka | Java, C/C++, C#, JS, Ruby, Python (projekti otvorenog koda) | Besplatan osnovni plan | Saznajte više |
1) Collaborator
Collaborator donosi an angažiran pristup usmjeren na timski rad za preglede koda, što ga čini jednim od najboljih alata za skeniranje koda na tržištu. Procijenio sam alat i svidjelo mi se kako bez napora podržava pregled svega što vam je potrebno - izvornog koda, dokumenata, zahtjeva i još mnogo toga. Njegov podrška za mnoge SCM-ove, u kombinaciji s prilagođenim kontrolnim listama, pomaže vam da ne propustite važne detalje. Predlažem Collaborator ako tražite vrhunski izbor koji ima za cilj poboljšati kvalitetu i dosljednost vaših recenzija.
Značajke:
- Prilagodljiva Polja: Prilagođena polja u Collaborator omogućuju vam obogaćivanje izvješća o nedostacima specifičnim metapodacima poput operativnog sustava, broja izdanja ili dodjele timu. To postaje ključno tijekom statičke analize koda, posebno kada ste tracProblemi s različitim verzijama. Jednom sam prilagodio polja za fintech projekt kako bih izolirao nedostatke prema fazi implementacije. Predlažem ranu standardizaciju opcija polja kako bi filtriranje i izvještavanje u cijelom vašem QA cjevovodu bilo puno učinkovitije.
- Popisi za provjeru: S kontrolnim listama, Collaborator provodi dosljedne i potpune preglede zahtijevajući da se prije odobrenja ispune određeni kriteriji. To smanjuje ljudske pogreške i povećava usklađenost s internim standardima kodiranjaKonfigurirao sam kontrolnu listu za OWASP sigurnosne provjere i primijetio bolje otkrivanje nedostataka ubrizgavanja. Alat vam omogućuje povezivanje stavki kontrolne liste s ozbiljnošću nedostataka, što pomaže timovima da jasnije odrede prioritet kritičnih problema.
- Pravila za sudionike: Pravila za sudionike automatiziraju proces dodjeljivanja recenzenata pomoću putanja datoteka, oznaka ili modula projekta. To osigurava da prava osoba vidi pravi kod, smanjujući kašnjenja ručnog pregleda. Koristio sam ovu značajku dok sam vodio distribuirani tim i vrijeme odgovora na pregled značajno se poboljšalo. Tijekom korištenja ove značajke primijetio sam kako dodavanje rezervnih recenzenata minimizira zastoje u projektu kada primarni recenzenti nisu bili dostupni.
- Razgovorni razgovori: Razgovori u nitima omogućuju rasprave u stvarnom vremenu i asinhrone rasprave izravno povezane s linijama koda, što olakšava praćenje tehničkih razgovora. To je bilo posebno korisno u mom radu s timom koji se kreće u različitim vremenskim zonama, gdje sastanci uživo nisu bili praktični. Problemi su se jasno rješavali, a odluke su donošene. tracmoguće kasnije. Primijetit ćete kako povijest komentara u tekstu stvara vrijedan kontekst za buduće revizije i promjene vlasništva koda.
- E-potpisi: Collaborator nudi elektroničke potpise za formalno odobravanje rezultata statičke analize, što ga čini idealnim za regulirane industrije. Prilikom rada na zdravstvenoj aplikaciji s visokim stupnjem usklađenosti, ovo je pomoglo našem timu da ispuni zahtjeve ISO i HIPAA revizije bez zasebne papirologije. Preporučujem integraciju kontrolnih točaka potpisa u vaš CI/CD tijek rada kako biste osigurali da se odobrenja dogode prije implementacije, a ne nakon toga.
- Preglednik razlika s bojanjem sintakse: Diff-Viewer podržava preko 30 programskih jezika i pruža fleksibilne vizualne usporedbe u prikazima jedan pored drugog i u objedinjenim prikazima. Isticanje sintakse pomaže u brzom otkrivanju suptilnih promjena poput pogrešno postavljenih uvjeta ili neusklađenosti varijabli. Na ovo sam se uvelike oslanjao tijekom pregleda C# kodne baze. Postoji i opcija koja vam omogućuje uključivanje/isključivanje osjetljivosti na razmake, što je korisno prilikom pregleda refaktoriranog koda koji se funkcionalno nije promijenio.
Prednosti
Nedostaci
Cijene:
- Cijena: Planovi počinju od 805 USD godišnje.
- Besplatna probna verzija: 30-dnevno besplatno probno razdoblje
2) Parasoft
Parasoft pruža jedno od najnaprednijih i najpouzdanijih rješenja za statičku analizu za moderni razvoj softvera, koje pokriva C, C++, Java, C# i VB.NETTestirao sam Parasoftov paket u nekoliko okruženja i bio sam impresioniran koliko se lako integrira u postojeće lance alata, CI/CD cjevovode i IDE-ove. Za razliku od mnogih alata koji se isključivo fokusiraju na stil koda, Parasoftovi analizatori koriste duboka semantička analiza, analiza toka upravljanja i toka podataka za otkrivanje nedostataka koji mogu dovesti do rušenja sustava, oštećenja podataka ili ranjivosti u produkciji.
Značajke:
- Duboka statička analiza: Parasoftova dubina analize nadmašuje druge ponude kroz semantičku analizu, analizu toka kontrole i toka podataka kako bi otkrila složene softverske nedostatke izvan sintaktičkih provjera. Ovaj pristup identificira curenje memorije, dereferenciranje nultog pokazivača, probleme s konkurentnošću, neinicijalizirane varijable i nesigurnu upotrebu API-ja. Ovo sam smatrao posebno vrijednim pri radu na sigurnosno kritičnim sustavima gdje rano otkrivanje nedostataka značajno smanjuje ponovni rad i proizvodne rizike.
- Analiza poboljšana umjetnom inteligencijom i strojnim učenjem: Parasoft koristi umjetnu inteligenciju i strojno učenje kako bi odredio prioritete problema na temelju ozbiljnosti i povijesnih obrazaca, identificirao područja visokog rizika koja zahtijevaju ručni pregled i predložio ispravke koda za kršenja. AI agenti pristupaju Parasoft MCP poslužiteljima za dodatne smjernice i preporuke za sanaciju. ubrzava sanaciju uz istovremeno poboljšanje produktivnosti programera i smanjenje ljudskih pogrešaka po mom iskustvu.
- Otkrivanje sigurnosti i ranjivosti (SAST): Svaki Parasoft analizator integrira statičko testiranje sigurnosti aplikacija kako bi identificirao ranjivosti definirane prema OWASP Top 10, CWE Top 25, CERT standardima kodiranja i PCI DSS-u. Kroz analizu zaraze i protok podataka tracing, alati identificiraju gdje korisnički unos može dovesti do sigurnosnih propusta koje se mogu iskoristiti. Vidio sam timove učinkovitije odrediti prioritete i sanirati rizike koristeći ovaj sveobuhvatni pristup sigurnosnom skeniranju.
- Sukladnost s industrijskim standardima: Parasoft automatizira provedbu standarda kodiranja, uključujući MISRA C/C++, AUTOSAR C++, CERT standarde na svim jezicima i usklađenost s ISO 26262, IEC 61508, EN 50128/50129, IEC 62304 i DO-178C. TÜV SÜD certifikat pomaže timovima da smanje napore potrebne za kvalifikaciju alata i postignu dokumentacija o usklađenosti spremna za reviziju s povjerenjem za regulirane industrije.
- Integracija CI/CD i DevSecOps: Alati se besprijekorno integriraju u moderne CI/CD cjevovode, uključujući Jenkins, GitHub akcije, GitLab CI/CD, Azure DevOps i BambooPodrška za skeniranje pull requestova i blokiranje spajanja kod novih kršenja osigurava da kroz cjevovod napreduje samo sukladan i siguran kod. održava brzinu razvoja bez ugrožavanja sigurnosti ili pouzdanost u mom testiranju.
- Centralizirano izvještavanje i upravljanje usklađenošću: Svi rezultati analize ulažu se u Parasoft DTP (platformu za testiranje razvoja), pružajući ujedinjene nadzorne ploče za vidljivost na više jezika, konfigurirane kriterije kvalitete, analizu trendova i tracprilagodljivost zahtjevima i standardima. Analitika poboljšana umjetnom inteligencijom pomaže u predviđanju žarišta rizika i preporuci strategija sanacije, dajući timovima jedinstveni izvor istine za metrike kvalitete softvera.
Prednosti
Nedostaci
Cijene:
- Cijena: Za ponudu kontaktirajte prodaju
- Besplatna probna verzija: 14-dnevno besplatno probno razdoblje
3) SonarQube
SonarQube pruža intuitivno rješenje za programere koji žele postići najbolju kvalitetu koda. Testirao sam SonarQube i posebno cijenim kako je to besprijekorno se integrira u postojeće tijekove rada, što vam omogućuje uočavanje ranjivosti i mirisa koda prije nego što postanu pravi problemi. Mogućnost automatskog skaliranja na temelju potražnje čini ga savršenim za projekte bilo koje veličine, a uz sveobuhvatnu podršku za jezike, vrhunski je izbor za raznolike timove. Otkrio sam da su njegove korisne obavijesti i djelotvorna izvješća olakšati poboljšanje sigurnosti i performansi. Moj savjet je da razmislite SonarQube ako želite učinkovit i pouzdan način održavanja visokih standarda kodiranja.
Značajke:
- Jezična pokrivenost: SonarQube nudi statičku analizu koda za preko 30 programskih jezika, Uključujući i Java, C#, Pythoni JavaSkripta. Dubina analize varira ovisno o izdanju, ali osnovni jezici dobivaju potpune skupove pravila čak i u verziji za zajednicu. Opsežno sam ga koristio s C++ i Python na više projekata. Tijekom testiranja ove značajke, primijetio sam da omogućavanje dodataka specifičnih za jezik značajno poboljšava pokrivenost pravila za skeniranje na razini poduzeća.
- Kvalitetna vrata: Pravila kvalitete provode standarde razvoja automatskim blokiranjem promjena koda koje ne zadovoljavaju unaprijed definirane pragove. Ti pragovi uključuju metrike poput pokrivenosti koda, složenosti, dupliciranja i poznatih ranjivosti. To sam postavio u prethodnoj DevSecOps inicijativi kako bih spriječio da nepregledani kod dođe u produkciju. Predlažem prilagođavanje pravila kvalitete prema zrelosti tima - mlađi timovi mogu imati koristi od strožih pravila pokrivenosti, dok napredni timovi mogu fino podesiti pragove radi fleksibilnosti.
- CI/CD integracije: SonarQube glatko se integrira s glavnim CI/CD platformama kao što su Jenkins, GitHub Actions i GitLab CI/CD. To omogućuje automatsko skeniranje koda tijekom faze izgradnje, što poboljšava brzinu isporuke bez žrtvovanja kvalitete koda. Osobno sam to konfigurirao na GitHub Actions tijeku rada kako bih blokirao nesigurne commite. Primijetit ćete brže otkrivanje regresija kada se skener pokrene rano u CI cjevovodu umjesto nakon spajanja.
- Analiza zahtjeva za povlačenjem: Kontakt SonarQube, svaki zahtjev za povlačenjem se skenira i označava povratnim informacijama na razini problema prije spajanja. To skraćuje cikluse pregleda i eliminira rizik integracije ranjivog ili neodrživog koda. Koristio sam ovo za pojednostavljenje recenzija od strane kolega u repozitoriju mikroservisa s preko 200 tjednih commitova. Alat vam omogućuje konfiguriranje pragova specifičnih za granu, što je korisno pri primjeni strožih pravila na glavne grane i blažih na razvojne grane.
- Povratne informacije IDE-a u stvarnom vremenu: SonarLint nudi trenutne povratne informacije unutar vašeg IDE-a, pakaoping programeri rješavaju probleme dok kodiraju. To odražava serversku stranu SonarQube pravila, tako da ste uvijek usklađeni sa standardima tima. Koristio sam ga unutra VS Code, i pomoglo je u otkrivanju rizika nul-pokazivača prije kompajliranja. Postoji i opcija koja vam omogućuje povezivanje IDE-a s centralnim poslužiteljem vašeg tima, tako da se čak i prilagođena pravila provode na razini programera.
- SAST i sigurnosna pravila: SonarQube uključuje statičko testiranje sigurnosti aplikacija s detaljnim skupovima pravila poput OWASP Top 10, CWE i otkrivanja tajnih podataka. Analiza zaraze pomaže trackako unosi teku kroz aplikaciju, otkrivajući opasne obrasce rano. Tijekom revizije fintech backenda, otkrio sam grešku u validaciji unosa koja je mjesecima ostala nezapažena. Preporučujem omogućavanje načina pregleda sigurnosnih žarišnih točaka - on ističe rizične obrasce koda koji nisu nužno greške, ali ipak zaslužuju ručni pregled.
Prednosti
Nedostaci
Cijene:
- Cijena: Planovi počinju od 32 USD mjesečno.
- Besplatna probna verzija: 14-dnevno besplatno probno razdoblje
Veza: https://www.sonarqube.org/
4) Veracode
Veracode donosi moćne i praktične značajke sigurnosnog skeniranja, što ga čini jednim od najpopularnijih izbora među najbolji alati za skeniranje kodaProvjerio sam njegove mogućnosti i otkrio da alat olakšava pronalaženje sigurnosnih propusta, čak i za manje iskusne timove. Važno je koristiti rješenje koje pruža jasne informacije o ranjivostima i Veracode upravo to radi. Preporučujem ga tvrtkama koje žele poboljšati njihovu sigurnosnu poziciju.
Značajke:
- Skeniranje na binarnoj razini: VeracodeSkeniranje binarne razine programa omogućuje vam skeniranje kompiliranog koda i bajtkoda, ne samo izvornog koda. To je posebno korisno za identificiranje rizika u paketima trećih strana ili vlasničkim bibliotekama gdje izvorni kod nije dostupan. Koristio sam ovo na naslijeđenoj bankarskoj aplikaciji s nedostajućim modulima izvornog koda. Tijekom korištenja ove značajke primijetio sam koliko je učinkovita u otkrivanju dubokih nedostataka u integraciji koji su promakli našim skeniranjima samo izvornog koda.
- IDE skeniranje (Veracode Zeleno svjetlo): Veracode Greenlight obično donosi trenutne povratne informacije o ranjivostima u vaš IDE postizanje rezultata za manje od tri sekundePomaže programerima da nauče sigurne navike kodiranja dok rade, što skraćuje vrijeme potrebno za sanaciju kasnije. Testirao sam ovo u IntelliJ-u i trenutna povratna informacija djelovala je kao programiranje u paru sa sigurnosnim stručnjakom. Preporučujem povezivanje vaše IDE sesije s timskim pravilima kako bi Greenlight označavao probleme koji odgovaraju pragovima rizika vaše organizacije.
- Skeniranje cjevovoda: Pipeline Scan nudi brze sigurnosne provjere u CI/CD okruženjima, obično dovršavajući za oko 90 sekundi. Izgrađen je za izravnu integraciju u build pipeline-e poput GitLab CI-a, Jenkins, ili Azure DevOps. Implementirao sam ovo u brzorastućem agilnom timu i vidio sam da dobro balansira brzinu i pokrivenost. Primijetit ćete da postavljanjem ovog skeniranja prije pripremnih implementacija značajno se smanjuje broj hitnih popravaka kasnije u ciklusu izdanja.
- Skeniranje pravila: VeracodeSkeniranje pravila provodi sigurnosne standarde prije objavljivanja uz potpunu usklađenost tracking i sandboxing. Ovo je korisno za organizacije s regulatornim zahtjevima, osiguravajući da nijedan ranjivi kod ne dođe u produkciju. U nedavnom projektu u zdravstvu konfigurirao sam skeniranje politika kako bi bilo usklađeno s pravilima izvještavanja HIPAA-e. Postoji i opcija koja vam omogućuje kloniranje predložaka politika za različite poslovne jedinice, što pomaže u skaliranju upravljanja u velikim poduzećima.
- Lažno pozitivna točnost: Veracode održava stopu lažno pozitivnih rezultata ispod 1.1%, što smanjuje umor programera od nepotrebnih upozorenjaNjegov patentirani cloud engine uči iz tisuća skeniranja u različitim ekosustavima kako bi poboljšao točnost. U usporedbi s drugim alatima koje sam koristio, ovaj je zahtijevao najmanje ručne trijaže. Predlažem da pregledate matricu klasifikacije problema jer pomaže programerima da brzo razlikuju stvarne ranjivosti od informativnih upozorenja.
- Analiza sastava softvera (SCA): SCA značajka skenira ranjive biblioteke otvorenog koda i rizične licence u stvarnom vremenu. Usko je integrirana sa SAST mehanizmom, što timovima omogućuje upravljanje kvalitetom koda i rizikom u lancu opskrbe s jednog sučelja. Koristio sam je za određivanje prioriteta visokorizičnih biblioteka u fintech nadzornoj ploči temeljenoj na Reactu. Alat vam omogućuje automatsko saniranje ranjivih paketa putem zahtjeva za povlačenjem - to nam je uštedjelo sate u ciklusima zakrpa.
Prednosti
Nedostaci
Cijene:
- Cijena: Zatražite Demo
- Besplatna probna verzija: Doživotni besplatni osnovni plan
Veza: https://www.veracode.com/
5) Coverity Scan
Coverity Scan pruža sve što vam je potrebno identificiranje pogrešaka u kodu, što ga čini izvrsnim načinom za održavanje učinkovitog i temeljitog procesa razvoja. Analizirao sam alat i primijetio koliko su redovita ažuriranja bitna za održavanjeping u skladu s industrijskim standardima. Dok sam procjenjivao njegove performanse, otkrio sam da je superioran izbor za timove koji upravljaju složenim aplikacijama. Coverity Scan pomaže vam održavati visokokvalitetni kod i poboljšati cikluse izdavanja.
Značajke:
- Statička analiza osjetljiva na putanju: Coverity Scan koristi analizu osjetljivu na put kako bi trackako se kod izvršava u funkcijama i datotekama. Može identificirati duboke probleme poput null dereferenciranja, curenja memorije i prelijevanja međuspremnika koji se protežu na više modula. Ovo sam smatrao korisnim prilikom pregledavanja velikog C++ pozadinski sustav gdje su greške u više datoteka često prolazile nezapaženo. Predlažem da se rano omogući interproceduralne provjere, jer one otkrivaju probleme koje tradicionalna analiza redak po redak obično propušta.
- Uvođenje u sustav "Point & Scan": Ova značajka omogućuje vam trenutnu analizu koda jednostavnim pokazivanjem na izvorni direktorij - nije potrebno postavljanje izgradnje. Izvrsna je za brze procjene ili uvođenje naslijeđenih baza koda. Koristio sam ovo prilikom revizije starijeg projekta bez aktivne konfiguracije izgradnje i otkrivene kritične greške za manje od 5 minutaAlat vam omogućuje pregled rezultata prije dubinske konfiguracije, što pomaže u određivanju prioriteta postavljanja složenih repozitorija.
- Inkrementalna analiza radne površine: Uz Code Sight dodatak, programeri dobivaju trenutne povratne informacije u IDE-u putem inkrementalnog skeniranja. Označava nove ranjivosti u roku od nekoliko sekundi tijekom kodiranja, smanjujući kasnije preradbe. Testirao sam ovo u Eclipse i ustanovio sam da je točan i responzivan, čak i na većim projektima. Tijekom korištenja ove značajke primijetio sam kako selektivno skeniranje uređenih datoteka smanjuje šum i poboljšava fokus na stvarne probleme.
- Snimanje izgradnje pomoću naredbenog retka: CLI naredba cov-build bilježi vaše lokalne ili CI/CD podatke za izgradnju, omogućujući precizna analizaLako se integrira s Jenkins, GitHub Actions ili druge sustave za automatizaciju sigurnosnih provjera. Koristio sam ovo u DevOps cjevovodu za track regresije tijekom vremena. Postoji i opcija koja vam omogućuje izvoz snimljenih podataka za ponovno pokretanje skeniranja izvan mreže - izvrsno za otklanjanje pogrešaka ili revizijske preglede.
- Visokoučinkovito skeniranje: Coverity podržava skeniranje velikih razmjera s paralelnom obradom na do 16 jezgri. Izgrađen je za brzinu i skalabilnost, obrađujući kodne baze s preko 100 milijuna redaka. Pokrenuo sam ga na monolitnom sustavu s više repozitorija i vidio značajna poboljšanja performansi u usporedbi sa starijim alatima. Primijetit ćete da vrijeme skeniranja naglo pada kada se koriste dijeljene predmemorije i optimalna alokacija CPU-a.
- Točni rezultati s malo lažno pozitivnih rezultata: Coverityjeva dubinska semantička analiza minimizira šum fokusirajući se na stvarne nedostatke, a ne na spekulativna upozorenja. To štedi vrijeme programerima i povećava povjerenje u rezultate. U usporedbi s drugim alatima koje sam koristio, Coverity je zahtijevao daleko manje ručne trijaže. Preporučujem pregled objašnjenja problema na nadzornoj ploči - često uključuju putanju. trackoji vam pomažu da brzo shvatite temeljne uzroke.
Prednosti
Nedostaci
Cijene:
- Cijena: Doživotni besplatni osnovni plan
Veza: https://scan.coverity.com/
6) Codacy
Codacy omogućuje stvaranje a jedini izvor istine za konfiguraciju statičkog koda vašeg tima. Mogao bih pristupiti detaljnim trackralj kvalitete koda na više jezika i projekata, što vam pomaže da imate na umu što je najvažnije. Prema mom istraživanju, Codacy is idealno za tvrtke koje trebaju održavati visoke standarde među brzorastućim razvojnim timovima. Platforme za e-trgovinu iskorištavaju Codacy kako bi se osigurala provjera kvalitete svake nove značajke, ubrzali ciklusi izdavanja i smanjili skupi popravci nakon lansiranja.

Značajke:
- Analiza zahtjeva za povlačenjem: Codacy skenira svaki zahtjev za povlačenjem radi problema s kvalitetom koda i sigurnošću, čvrsto se integrirajući s GitHubom, GitLabom i Bitbucket. To označava zabrinutost prije spajanja, pakaoping održavati stabilne i sigurne kodne baze. Koristio sam ga tijekom ciklusa izdanja s više grana i spriječio je nekoliko vraćanja na prethodno stanje u zadnji čas. Predlažem povezivanje Codacy prema pravilima zaštite grana tako da su spajanja blokirana dok ne prođu kritične provjere.
- Automatizirana Code Revmišljenja: Codacy automatizira provjere stila, složenosti, pogrešaka i sigurnosti, nudeći detaljne povratne informacije usklađene sa svakim commitom. To je kao da imate virtualnog recenzenta kojiping track tehničkog duga i rizičnih promjena. Oslanjao sam se na ovo kako bih ubrzao cikluse recenziranja bez žrtvovanja dubine. Tijekom korištenja ove značajke primijetio sam da integriranje povijesnog konteksta commita čini predložene promjene relevantnijima i praktičnijima.
- Vrata po mjeri: S vratima prilagođene kvalitete, Codacy daje timovima kontrolu nad onim što se spaja provođenje uvjeta poput pragova složenosti ili nedopuštene obrasce. To pomaže u usklađivanju koda s najboljim internim praksama i smanjuje tehnološki dug tijekom vremena. Jednom sam konfigurirao vrata za označavanje rekurzivnih funkcija u frontend projektu gdje je rekurzija bila poznati rizik. Postoji i opcija koja vam omogućuje postavljanje različitih vrata po repozitoriju, što je korisno pri upravljanju različitim kodnim bazama unutar jedne organizacije.
- Prijedlozi za ispravke generirani umjetnom inteligencijom: Codacy koristi umjetnu inteligenciju za generiranje brzih, kontekstualnih prijedloga koji se mogu izravno primijeniti putem Gitovih tijekova rada. Ove preporuke za ispravke rješavaju sigurnosne nedostatke, mirise koda i probleme s lintingom bez prekidanja vašeg tijeka rada. Testirao sam ovo s TypeScript kod i pronašao je prijedloge koji se podudaraju s ESLint-om i ručnim ispravcima. Primijetit ćete uštedu vremena kombiniranjem ovih prijedloga s automatskim ispravcima u vašem uređivaču.
- Metrike složenosti Tracking: Codacy tracks ciklomatska složenost na razini datoteke i PR-a, što daje uvid u održivost tijekom vremena. To je posebno korisno pri upravljanju zastarjelim kodnim bazama. Koristio sam ovu značajku kako bih opravdao veliko refaktoriranje u modulu za plaćanja gdje su rezultati složenosti porasli. Preporučujem postavljanje upozorenja za datoteke koje prelaze unaprijed definirane pragove složenosti kako bi se spriječio dugoročni tehnički dug.
- Upozorenja o dupliciranju: Codacy otkriva i označava duplicirani kod u datotekama i funkcijama, helping smanjuje redundanciju. Također vizualizira metrike dupliciranja kako bi timovi mogli uočiti obrasce i odrediti prioritete refaktoriranja. Jednom sam uklonio preko 700 redaka nepotrebnog ponavljanja na temelju CodacyHeatmapa dupliciranja. Alat vam omogućuje izuzimanje testnih datoteka i standardnih direktorija iz pravila dupliciranja kako biste se usredotočili na stvarna povećanja produktivnosti.
Prednosti
Nedostaci
Cijene:
- Cijena: Planovi počinju u iznosu od $ 21 mjesečno.
- Besplatna probna verzija: Doživotni besplatni osnovni plan
Veza: https://www.codacy.com/
7) VectorCAST
VectorCAST Ova izvrsna platforma omogućuje vam kombiniranje statičkog lintinga s dinamičkim izvršavanjem u okruženjima hosta i ciljnih računala. Posebno cijenim integrirane metrike pokrivenosti i kontinuirano ispitivanjeTo je jedan od najlakših načina za poboljšanje pouzdanosti ugrađenog koda. Studija slučaja: Inženjeri financijskih sustava koriste ga za smanjenje kritičnih nedostataka tijekom integracije.

Značajke:
- CodeDodatak za Sight IDE: The Code-Sight dodatak nudi trenutnu povratnu informaciju o statičkoj analizi izravno u vašem IDE-u dok pišete kod. Ističe probleme u hodu, omogućujući programerima da ih rano isprave. Koristio sam ga s Eclipse za C++ projekt, i otkrio je zlouporabu pokazivača prije nego što sam ga uopće kompajlirao. Tijekom korištenja ove značajke primijetio sam da su upozorenja u stvarnom vremenu poboljšala moju produktivnost i smanjila prelaske između ciklusa izgradnje.
- Paralelno izvršavanje skeniranja: VectorCAST Podržava višenitno skeniranje s do 16 jezgri, što ga čini idealnim za analizu velikih kodnih baza. To dovodi do znatno bržih povratnih informacija tijekom statičke analize, čak i u monolitnim sustavima. Koristio sam ga tijekom revizije telekomunikacijskog firmvera i bio sam impresioniran kako se skalirao bez kašnjenja. Primijetit ćete optimalne performanse kada se skeniranje izvodi na virtualnom računalu s velikom memorijom konfiguriranom s namjenskim jezgrama.
- Filtriranje i suzbijanje pogrešaka: VectorCAST uključuje moćan preglednik poruka s mogućnostima filtriranja i suzbijanja. To vam omogućuje usredotočite se samo na kritična pitanja koji su najvažniji za fazu vašeg projekta ili opseg usklađenosti. Konfigurirao sam prilagođena pravila za suzbijanje naslijeđenih upozorenja, a istovremeno označavanje svega novo uvedenog. Postoji i opcija koja vam omogućuje označavanje suzbijenih stavki za periodični pregled, što je korisno kada je tehnički dug problem.
- Fuzija statičke i dinamičke pokrivenosti: The Code Značajka Pokrivenost analizom (CBA) omogućuje označavanje odjeljaka statičkog pregleda kao pokrivenih, kombinirajući statičku analizu s podacima testiranja tijekom izvođenja. To pomaže u zadovoljavanju strogih sigurnosnih ili zahtjevnih zahtjeva za usklađenost gdje je potpuna pokrivenost obavezna. Koristio sam ovo u zrakoplovnim projektima gdje je kvalifikacija alata zahtijevala opravdanje za svaku netestiranu putanju. Predlažem redovito pregledavanje označenih putanja kako bi se osiguralo da je pokrivenost analizom usklađena sa stvarnim funkcionalnim rizikom.
- Automatsko generiranje ispitnog kabelskog svežnja: VectorCAST može automatski generirati testne pakete za jedinično i integracijsko testiranje u C/C++ okruženja. To ubrzava izradu testova i smanjuje ljudske pogreške prilikom postavljanja simulacijaKoristio sam ovo u projektu upravljanja željeznicom kritičnom za sigurnost i uštedjelo mi je značajno vrijeme ručnog postavljanja. Alat vam omogućuje izmjenu generiranog kabelskog snopa za hardverski ABS.traccija, što je korisno pri izoliranom testiranju ugrađene logike.
- Provjera spajanja: Značajka analize spajanja automatski ispituje interakcije podataka i kontrola između modula. Provjerava pristup varijablama, ovisnosti poziva i provjerava čvrsto spajanje koje može ometati modularnost ili testiranje. Pokrenuo sam ovo na naslijeđenoj kodnoj bazi i otkrio rizične kružne ovisnosti. Preporučujem postavljanje pragova spajanja rano u projektu kako bi se osiguralo odvajanje problema i smanjila buduća bol refaktoriranja.
Prednosti
Nedostaci
Cijene:
- Cijena: Zatražite besplatno
Veza: https://www.vector.com/int/en/products/products-a-z/software/vectorcast/
8) Checkmarx SAST
Checkmarx SAST je izvanredan alat za statičku analizu koda koji programerima daje uvide koji su im potrebni za poboljšati sigurnost aplikacijaProšao/la sam kroz različite scenarije koristeći Checkmarx SAST i smatrali su njegovo web sučelje intuitivnim, a mogućnosti automatizacije impresivnima. Evaluacija za ovu recenziju pokazala je da je to vrhunsko rješenje za kontinuirano poboljšanje sigurnosti. Pružatelji usluga u oblaku imaju povećano povjerenje korisnika primjenom Checkmarx SAST, što im pomaže uočiti i ispraviti ranjivosti prije nego što se kod preseli u produkciju.

Značajke:
- Adaptivno skeniranje ranjivosti: Checkmarx SAST koristi adaptivno skeniranje kako bi prvo odredio prioritete i analizirao najkritičnija područja koda. Ovaj pametni pristup daje rane rezultate bez ugrožavanja duboke sigurnosne pokrivenosti. Koristio sam ga tijekom revizije s visokim ulozima i rano otkrivanje SQL injekcije spremljeno je vraćanje implementacije. Preporučujem kombiniranje adaptivnog skeniranja s planiranim potpunim skeniranjem kako biste osigurali da ništa ne promakne manje prohodnim putevima u vašoj aplikaciji.
- Najbolja lokacija za popravak: Engine identificira optimalna mjesta za sanaciju analizirajući cijeli graf koda. Identificira zajedničke korijene povezanih ranjivosti, omogućujući da jedna ispravka riješi više problema. Primijenio sam ovo u React/Node.js projektu i vidio sam kako se naša stopa ispravljanja poboljšava s manje ciklusa zakrpa. Tijekom testiranja ove značajke, primijetio sam kako rješavanje logičkih nedostataka uzvodno sprječava ponavljanje sličnih grešaka nizvodno.
- Alat za izradu upita umjetne inteligencije: Checkmarx uključuje generativnog AI asistenta koji pomaže u izradi prilagođenih sigurnosnih upita. Koristan je kada vaš tim treba otkriti rizike specifične za projekt ili prilagoditi pravila kako bi odgovarala nišnim okvirima. Koristio sam ga za izradu prilagođenog pravila za označavanje nesigurnih GraphQL mutacija. Alat vam omogućuje spremanje i dijeljenje AI-podešenih upita, što pojednostavljuje standarde sigurnog koda u vašim inženjerskim timovima.
- Niska stopa lažno pozitivnih rezultata: Korištenjem grafova semantičkog koda i korisnički definiranih unaprijed postavljenih postavki, Checkmarx značajno smanjuje šum od lažno pozitivnih rezultata. Pruža točne popise problema koji ne preopterećuju programere nebitnim upozorenjima. U usporedbi s drugim alatima, potrošio sam puno manje vremena na provjeru označenih rezultata. Primijetit ćete manje problema.traccije prilikom integracije s vašim IDE-om jer uglavnom označava stvarne, iskoristive probleme.
- Interaktivne smjernice za sanaciju: Platforma nudi inline upute putem portala, IDE dodataka i nadzornih ploča. Prikazuje tokove koda, uzroke problema i jasne prijedloge za ispravljanje bez potrebe za prebacivanjem alata. Koristio sam ovo dok sam radio u Visual Studio Code, A izravna navigacija do ranjivih blokova koda bila je prava ušteda vremena. Postoji i opcija koja vam omogućuje da prioritizirate probleme prema iskoristivosti, helping usredotočujete se na ono što je zaista hitno.
- Web portal i REST API: Centralizirane kontrole putem Checkmarx web portala i REST API-ja olakšavaju upravljanje skeniranjima, pravilima i automatizacijom. Možete pokrenuti skeniranja iz CI/CD-a, izvesti rezultate ili integrirati nalaze u sigurnosne nadzorne ploče. Povezao sam API s Jira tijekom rada i automatizirao stvaranje tiketa za svaki kritični problem. Predlažem korištenje CLI klijenta uz API krajnje točke za skriptiranje prilagođenih integracija za izvještavanje o reviziji i usklađenost. trackralj.
Prednosti
Nedostaci
Cijene:
- Cijena: Zatražite ponudu cijena
- Besplatna probna verzija: Zatražite Demo
Veza: https://checkmarx.com/cxsast-source-code-scanning/
9) Brakeman
Brakeman Ovaj pouzdani alat olakšao je provjeru ranjivosti za Rails projekte. Pregledao sam njegovo statičko skeniranje bez postavljanja i primijetio brže otkrivanje nego kod skenera uživoPomaže vam pronaći SQL injekcije i XSS prije implementacije. Startupi često pronalaze Brakeman vrijedno za otkrivanje nesigurnog odraza i spriječiti curenje informacija tijekom razvoja, značajno poboljšavajući sigurnosne tijekove rada.

Značajke:
- Temeljita pokrivenost: Brakeman analizira svaki dio Ruby on Rails kodne baze - modele, prikaze, kontrolere, pa čak i konfiguracije. Uključuje neaktivne stranice i nekorištene rute, hvatajući rizike koji se ne pojavljuju uvijek tijekom izvođenja. Jednom sam pronašao previđenu SQL injekciju u onemogućenoj ruti tijekom revizije naslijeđenog koda. Predlažem da povremeno omogućite potpuno skeniranje projekta, čak i ako ste usredotočeni na djelomične commitove, kako biste otkrili skrivene i naslijeđene ranjivosti.
- Više izlaznih formata: Brakeman podržava širok raspon izlaznih formata, uključujući JSON, SARIF, CodeKlima, sniženje i JUnitOva fleksibilnost olakšava integraciju s CI alatima, nadzornim pločama ili prilagođenim skriptama za izvještavanje. Koristio sam JSON izlaz za unos u Jira automatizaciju koja je otvarala tikete za svaki problem visoke pouzdanosti. Alat vam omogućuje izvoz SARIF datoteka za GitHub Advanced Security, što pomaže track trendovi tijekom vremena.
- Inkrementalna kontrola provjere: Sa zastavicama poput –test, –except ili –only-files, Brakeman omogućuje vam pokretanje visoko ciljanih skeniranja. Ovo je korisno prilikom validacije samo područja na kojem aktivno radite bez čekanja na potpuno skeniranje. Tijekom testiranja, koristio sam –only-files za validaciju hitnog popravka na produkcijskom kontroleru. Primijetit ćete značajno smanjenje vremena skeniranja kada koristite ove zastavice u lokalnom razvoju, posebno za velike kodne baze.
- Paralelno parsiranje datoteka: Brakeman poboljšava performanse skeniranja korištenjem višeprocesnog parsiranja datoteka. Paralelno obrađuje datoteke na svim dostupnim jezgrama procesora, smanjenje vremena skeniranja za oko 30–35% u velikim Rails aplikacijamaKoristio sam ovo tijekom CI poslova i vidio sam da je ukupno vrijeme palo s 8 minuta na nešto manje od 5. Postoji i opcija koja vam omogućuje ručno podešavanje broja radnika, što je korisno pri podešavanju performansi na dijeljenim runnerima.
- Razina samopouzdanja i otisci prstiju: Svako upozorenje u Brakeman ocjenjuje se prema pouzdanosti - visoka, srednja ili slaba - na temelju toga koliko je motor siguran da postoji stvarni problem. Također koristi otiske prstiju za tracduplicirana ili zastarjela upozorenja tijekom razlika koda. Oslanjao sam se na ovo tijekom revizije tima kako bih izbjegao dvostruki pregled istih problema. Dok sam koristio ovu značajku, primijetio sam da filtriranje prema upozorenjima visoke pouzdanosti prvo čini naše sastanke trijaže puno učinkovitijima.
- Provjere ruta i konfiguracije: Brakeman opcionalno može skenirati Rails rute i konfiguracije kako bi otkrio nedostajuću CSRF zaštitu, nesigurna preusmjeravanja ili opasne zadane postavke. To pruža širu pokrivenost izvan logike aplikacije. Koristio sam –routes tijekom pentesta i otkrio izloženu administratorsku rutu bez CSRF zaštite. Preporučujem uključivanje skeniranja konfiguracije kao dio provjera vašeg okruženja za testiranje, posebno prije bilo kakvog javnog postavljanja.
Prednosti
Nedostaci
Cijene:
- Cijena: Slobodni softver
Veza: https://brakemanscanner.org/
Tablica usporedbe značajki
| svojstvo | Collaborator | Parasoft | SonarQube | Veracode |
|---|---|---|---|---|
| Najbolje za | Timski pregledi koda, CI/CD tijekovi rada | Timovi kojima je potrebna usklađenost s propisima i sigurnost u C/C++ razvoj | Široka kvaliteta koda i SAST na više od 30 jezika | SAST razine poduzeća putem SaaS-a |
| Cijene | Počinje od 805 USD godišnje | Za ponudu kontaktirajte prodaju | Počinje na $ 32 / mjesečno | Zatražite Demo |
| Besplatna proba | 30 dana | 14 dana | 14 dana | Besplatan osnovni plan |
| Višejezična podrška | ✔️ | ✔️ | ✔️ | ✔️ |
| CI/CD integracija | Code pregled tijekova rada | Jenkins, Azure DevOps, GitLab CI, itd. | Jenkins, Azure, GitLab | DevOps cjevovodi |
| Security Analysis | Umjereno (usmjereno na recenzije) | Otkriva ranjivosti, probleme s memorijom, kršenja standarda kodiranja | Ugrađena SAST sigurnosna vrata | Napredno SAST izvještavanje i izvještavanje o ranjivostima |
| Izvješćivanje i nadzorne ploče | Revtrendovi | Izvješćivanje o analitici i usklađenosti | Detaljni trendovi kvalitete koda | Izvješća o ranjivostima |
| Opcije implementacije | Oblak i lokalno (Windows/Linux/Mac) | Lokalno i u oblaku | Samostalno hostano ili poduzeće u oblaku | SaaS |
Što je A Code Alat za analizu?
Alat za analizu koda ispituje izvorni kod bez njegovog pokretanja. Ističe greške, sigurnosne rizike, probleme sa stilom i strukturne probleme u ranoj fazi. Vidio sam takve alate koji uštede bezbroj sati otkrivanjem problema prije izvođenja. Oni skeniraju kod - identificirajući obrasce poput nedefiniranih varijabli, prelijevanja međuspremnika, rizika ubrizgavanja ili kršenja imenovanja.
- Kako radi: Alat parsira kod u strukturu stabla koja se naziva AST (abstract sintaksno stablo) zatim primjenjuje pravila za identifikaciju problema.
- Prednosti: Provodi dosljedan stil, povećava sigurnost i rano otkriva greške - prije početka testiranja.
- Ograničenja: Moguće je da ćete vidjeti lažno pozitivne rezultate, a ne može prepoznati probleme vidljive samo tijekom izvođenja, tako da nije potpuna zamjena za testiranje.
Ovi alati čine okosnicu modernog razvoja. Alati poput SonarQube, ESLint, PMD, a Checkstyle podržava više jezika i skupova pravila :contentReference[oaicite:5]{index=5}. Često uspoređujem alate na temelju pokrivenosti jezika, fleksibilnosti pravila, integracije s CI ili IDE-om i jednostavnosti podešavanja. To pomaže timovima da odaberu pravi i održe visokokvalitetni kod.
Kako smo odabrali BEST Static Code Alati za analizu?
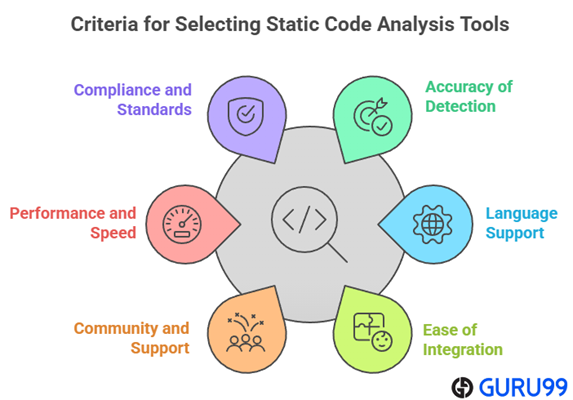
At Guru99, posvećeni smo pružanju točnih, relevantnih i pouzdanih informacija kroz rigorozan urednički proces. Naš tim je testirao preko 30 alata za statičku analizu koda u stvarnim razvojnim okruženjima, trošeći više od 100 sati kako bismo procijenili njihove značajke, sigurnost i cijene. Osigurali smo da se na popisu nađu samo pouzdani, dobro funkcionalni alati - alati koji smanjuju lažno pozitivne rezultate i poboljšavaju kvalitetu koda. Statička analiza koda ključna je za rano otkrivanje problema, a naš odabrani vodič podržava i male timove i poduzeća. Važno je odabrati alate koji su skalabilni, sigurni i prilagođeni programerima. Prilikom pregleda alata usredotočeni smo na sljedeće čimbenike na temelju
- Točnost detekcije: Naš tim je odabrao alate koji dosljedno otkrivaju pogreške i ranjivosti s minimalnim brojem lažno pozitivnih rezultata.
- Jezična podrška: Pobrinuli smo se da u uži izbor uvrstimo alate koji nude široku jezičnu kompatibilnost na više razvojnih platforma.
- Jednostavnost integracije: Stručnjaci u našem timu odabrali su alate temeljene na besprijekornoj integraciji CI/CD cjevovoda bez složene konfiguracije.
- Zajednica i podrška: Odabrali smo na temelju aktivnih foruma zajednice i responzivnih kanala podrške koji pomažu u brzom rješavanju problema.
- Performanse i brzina: Naš tim je dao prioritet ultra responzivnim alatima koji brzo skeniraju velike baze koda i daju precizne rezultate.
- Sukladnost i standardi: Pobrinuli smo se da uključimo alate koji su usklađeni sa sigurnosnim standardima industrije i osiguramo da vaš kod ostane usklađen s propisima.
Presuda
Rad na velikim softverskim projektima zahtijeva pozornost na kvalitetu koda od samog početka. Uvijek dajem prednost alatima koji kombiniraju sigurnost s održivošću koda i nude jednostavnu integraciju u tijekove rada. Ako se odlučujete za alat za poboljšanje pouzdanosti svog softvera, pogledajte moju presudu.
- Collaborator: Pruža izvrsna platforma za recenzije za kod, dizajnersku dokumentaciju i planove testiranja, što ga čini vrhunskim izborom za razvojne timove koji žele pojednostaviti međusobno ocjenjivanje s impresivnom prilagodbom i revizijom trackralj.
- Parasoft: Parasoftov paket za statičku analizu pruža integrirano, višejezično rješenje za osiguranje sigurnosti, zaštite i usklađenosti softvera tijekom cijelog životnog ciklusa razvoja.
- SonarQube: Ovaj moćan alat ističe se po svom povratne informacije u stvarnom vremenu o ranjivostima koda i besprijekorne CI/CD integracije, što ga čini pouzdanim i isplativim rješenjem.
