
Popis 8 najboljih SIEM alata (2026.)
 Uredništvo

Alat za sigurnosne informacije i upravljanje događajima softversko je rješenje koje prikuplja i analizira aktivnosti iz različitih resursa u cijeloj vašoj IT infrastrukturi.
Alat SIEM prikuplja sigurnosne podatke s mrežnih poslužitelja, uređaja, kontrolera domene itd. Ova vrsta softvera također vam pomaže pohraniti, normalizirati, agregirati i primijeniti analitiku na te podatke kako biste otkrili trendove.
Istražili smo 40+ najboljih SIEM alata sa 100+ sati istraživanja kako bismo vam donijeli najpronicljiviji, detaljniji pregled vrhunskih SIEM alata. Osobno sam pregledao i besplatne i opcije koje se plaćaju, analizirajući značajke, prednosti i mane te cijene za svaku. Otkrijte ultimativni vodič za odabir pravog SIEM alata za vaše potrebe. Ovo vam može pomoći da napravite informirani izbor! Čitaj više…

Log360 je SIEM rješenje koje pomaže u borbi protiv prijetnji u prostorijama, u oblaku ili u hibridnom okruženju. Nudi prikupljanje zapisa u stvarnom vremenu, analizu, korelaciju, upozoravanje i mogućnosti arhiviranja.
Najbolji SIEM alati: popis najboljih odabira!
| Ime | razvoj | Besplatna proba | Veza |
|---|---|---|---|
???? Log360 |
Lokalno & SaaS | 30-dnevno besplatno probno razdoblje | Saznajte više |
 EventLog Analyzer |
Lokalno i u oblaku | 30-dnevno besplatno probno razdoblje | Saznajte više |
 Vulnerability Manager Plus |
Lokalno i u oblaku | 30-dnevno besplatno probno razdoblje | Saznajte više |
 Teramind |
Lokalno i u oblaku | 14-dnevno besplatno probno razdoblje | Saznajte više |
 Splunk Enterprise Security |
Lokalno & SaaS | 14-dnevno besplatno probno razdoblje | Saznajte više |
1) Log360
Log360 je sjajno SIEM rješenje koje smatram impresivnim za rješavanje prijetnji na lokaciji, u oblaku i u mješovitim postavkama. Otkrio sam da njegove vrhunske značajke u UEBA-i i strojnom učenju pružaju izvanredno otkrivanje prijetnji. Log360 osigurava ispunjavanje potreba usklađenosti tijekom rukovanja prijetnjama.
Nudi prikupljanje zapisa u stvarnom vremenu, analizu, korelaciju, upozoravanje i mogućnosti arhiviranja. Možete nadzirati i revidirati aktivnosti koje se događaju u vašem Active Directoryju, mrežnim uređajima, radnim stanicama zaposlenika, SQL bazama podataka, Exchange poslužitelju, poslužiteljima datoteka, Microsoft 365 okruženje, usluge u oblaku i više.
Implementacija: Lokalno & SaaS
Podržane platforme: Windows, MacOs, Linux
Besplatna probna verzija: 30 dana besplatna probna verzija
Značajke:
- Upravljanje incidentima: Smatram to bitnim za besprijekorno trackralj i učinkovito upravljanje sigurnosnim incidentima.
- Prilagođeni predlošci: Prilagodite izvješća s prilagođenim predlošcima, što vam pomaže u rješavanju specifičnih sigurnosnih zahtjeva.
- Upravljanje zapisnicima i prilagođena analiza: Nudi integraciju s više od 750 izvora zapisa i prilagođenih analizatora, omogućujući detaljnu analizu zapisa.
- Integracija alata za prodaju karata: Omogućuje mi pojednostavljenje odgovora na incidente integracijom s mojim preferiranim alatima za prodaju ulaznica.
- Revizija promjena u stvarnom vremenu: Ova vam značajka pomaže track i reagirati na promjene sustava u stvarnom vremenu radi poboljšane sigurnosti.
Cijene:
- Cijena: Osnovni plan počinje s 300 USD godišnje.
- Besplatna probna verzija: Nudi 30-dnevno besplatno probno razdoblje
30-dnevno besplatno probno razdoblje
2) EventLog Analyzer
EventLog Analyzer je sveobuhvatno SIEM rješenje koje sam smatrao impresivnim za praćenje zapisnika u stvarnom vremenu i upravljanje sigurnosnim događajima. Otkrio sam da njegove napredne mogućnosti analize zapisnika i automatizirano otkrivanje prijetnji pružaju izvanredne sigurnosne uvide. EventLog Analyzer osigurava da ispunjavate zahtjeve usklađenosti uz učinkovito upravljanje sigurnosnim prijetnjama.
Nudi prikupljanje zapisnika u stvarnom vremenu, analizu, korelaciju, upozoravanje i arhiviranje. Možete pratiti i revidirati aktivnosti koje se događaju u vašem Windows poslužitelji, Active Directory, mrežni uređaji, radne stanice zaposlenika, SQL baze podataka, Exchange poslužitelji, datotečni poslužitelji, web poslužitelji i još mnogo toga u vašoj IT infrastrukturi.
Implementacija: Lokalno i u oblaku
Podržane platforme: Windows, Linux i Mac
Besplatna probna verzija: 30 dana besplatna probna verzija
Značajke:
- Praćenje zapisnika u stvarnom vremenu: Smatram da je to ključno za kontinuirano praćenje sigurnosnih događaja u cijelom Windows, Linux i mrežni uređaji za trenutno otkrivanje prijetnji.
- Automatizirano otkrivanje prijetnji: Koristi unaprijed definirana pravila korelacije i algoritme strojnog učenja za automatsko prepoznavanje sigurnosnih prijetnji i anomalija.
- Izvještavanje o usklađenosti: Nudi unaprijed izrađena izvješća o usklađenosti s propisima poput PCI DSS-a, HIPAA-e, SOX-a i GDPR-a, omogućujući detaljne revizijske tragove.
- Dnevnik Archizadržavanje i udomljavanje: Omogućuje mi pohranjivanje logova dulje vrijeme s kompresijom i indeksiranjem za učinkovito upravljanje pohranom.
- Revizija Active Directoryja: Ova vam značajka pomaže track i pratiti sve promjene u Active Directoryju, uključujući izmjene korisničkih računa, promjene grupnih pravila i aktivnosti prijave.
- Konfiguracija prilagođenih upozorenja: Omogućuje izradu prilagođenih upozorenja na temelju specifičnih obrazaca zapisnika, helpping odgovarate na jedinstvene sigurnosne zahtjeve.
- Forenzička analiza: Pruža detaljne mogućnosti pretraživanja i analize zapisnika za istragu incidenata i forenzičku analizu.
Cijene:
- Cijena: Zatražite ponudu.
- Besplatna probna verzija: Nudi 30-dnevno besplatno probno razdoblje
30-dnevno besplatno probno razdoblje
3) Vulnerability Manager Plus
Vulnerability Manager Plus je rješenje za upravljanje ranjivostima i usklađenost s propisima za više operativnih sustava koje sam smatrao izvanrednim za jačanje SIEM tijeka rada. Otkrio sam da njegova ugrađena sanacija i analitika temeljena na napadačima pružaju potpunu pokrivenost ranjivosti. Vulnerability Manager Plus osigurava da identificirate, procijenite i ublažite prijetnje s jedne konzole, bez obzira jesu li vaše krajnje točke lokalne, udaljene ili u pokretu.
Implementacija: Lokalno i u oblaku
Podržane platforme: Windows, Linux, MacOS
Besplatna probna verzija: 30 dana besplatna probna verzija
Značajke:
- Procjena ranjivosti i određivanje prioriteta: Smatram da je to ključno za prepoznavanje stvarnih rizika procjenom ranjivosti na temelju iskoristivosti, ozbiljnosti, starosti i broja pogođenih sustava.
- Automatizirano upravljanje zakrpama: Omogućuje automatsko preuzimanje, testiranje i implementaciju zakrpa za Windows, Mac, Linux i preko 500 aplikacija trećih strana bez dodatnih troškova
- Upravljanje konfiguracijom sigurnosti: Pomaže vam u provođenju složenih lozinki, minimalnih privilegija i zaštite memorije, a istovremeno osigurava usklađenost sa smjernicama CIS-a i STIG-a.
- Ublažavanje ranjivosti nultog dana: Omogućuje implementaciju unaprijed izgrađenih, testiranih skripti za zaštitu vaše mreže bez čekanja službenih zakrpa
- Ojačavanje web poslužitelja: Pruža detaljne informacije o sigurnosnim nedostacima web poslužitelja, uključujući uzrok, utjecaj i rješenja za zaštitu uređaja s pristupom internetu
- Revizija visokorizičnog softvera: Mogu brzo identificirati i ukloniti neovlašteni softver poput dijeljenja udaljene radne površine i aplikacija kojima je istekao vijek trajanja s krajnjih točaka.
- Revizija usklađenosti: Revidira i održava sustave prema više od 75 CIS mjerila s trenutnim prepoznavanjem kršenja i detaljnim uvidima u sanaciju
Cijene:
- Cijena: Profesionalno izdanje počinje od 0.9 USD/uređaj/mjesečno; Enterprise izdanje počinje od 1.55 USD/uređaj/mjesečno
- Besplatna probna verzija: Nudi 30-dnevno besplatno probno razdoblje
30-dnevno besplatno probno razdoblje
4) Splunk Enterprise Security
Splunk mi je omogućio učinkovito praćenje, pretraživanje i analizu podataka. Prema mojim istraživanjima, izvrstan je u snimanju podataka uživo i njihovom pohranjivanju u formatu koji se može pretraživati. Ovo je izvrsno za stvaranje vizualnih elemenata, nadzornih ploča i upozorenja. Smatram da je to najbolji izbor među alatima za upravljanje sigurnosnim informacijama.

Značajke:
- Ubrzanje razvoja: Primijetio sam da mi omogućuje ubrzanje razvoja i testiranja za bržu i učinkovitiju isporuku projekta.
- Otkrivanje prijetnji: Ova značajka poboljšava vidljivost, pomoćping usredotočujete se na otkrivanje prijetnji i ubrzavate napore odgovora na incidente.
- Korelacija aktivnosti: Mogao sam povezati aktivnosti u multi-oblaku i na lokaciji u jednom jedinstvenom prikazu, što je bitno.
- Podatkovne aplikacije u stvarnom vremenu: Omogućuje izgradnju podatkovnih aplikacija u stvarnom vremenu, što je bitno za agilno donošenje odluka.
- Sigurnost Operapoboljšanja: Ovaj alat poboljšava sigurnosne operacije, nudeći pojednostavljeniji i osjetljiviji pristup upravljanju prijetnjama.
- Agilno izvješćivanje: Pruža agilne statistike i izvješća s arhitekturom u stvarnom vremenu, što pomaže u donošenju brzih odluka temeljenih na podacima.
- SIEM pretraga i analiza: Nudi značajke pretraživanja, analize i vizualizacije koje su savršene za osnaživanje korisnika svih vrsta.
Cijene:
- Cijena: Kontaktirajte naš prodajni tim za detaljne informacije o cijenama.
- Besplatna probna verzija: Nudi 14-dnevno besplatno probno razdoblje
Veza: https://www.splunk.com/en_us/software/enterprise-security.html
5) IBM QRadar
Pregledao sam IBM QRadar, i impresionirao me svojim mogućnostima. Ovaj SIEM alat izvrstan je za skeniranje IT okruženja prikupljanjem podataka dnevnika i identificiranjem rizika. To je vrhunski izbor među najbolji besplatni SIEM alat opcije. Također vam pomaže odrediti prioritete upozorenja na temelju podataka o prijetnjama i zapisa o ranjivostima. Ima ugrađeno upravljanje rizikom koje se povezuje s antivirusnim, IDS/IPS i pristupnim sustavima.

Značajke:
- Dnevnik i zbirka događaja: Ova vam značajka omogućuje prikupljanje zapisa, događaja i mrežnih tokova radi sveobuhvatnog uvida.
- Otkrivanje prijetnji: Integrira obavještavanje o prijetnjama s podacima o ranjivostima, s ciljem učinkovitog i učinkovitog otkrivanja poznatih prijetnji.
- Napredna analitika: Koristi naprednu analitiku za pomoć pri prepoznavanju anomalija koje mogu ukazivati na potencijalne sigurnosne prijetnje.
- Veza incidenta: Usklađuje aktivnosti za prepoznavanje incidenata, s ciljem smanjenja lažno pozitivnih rezultata radi poboljšane točnosti.
- Prioritetna upozorenja: Mogao sam brzo riješiti kritične prijetnje usredotočujući se na prioritetna upozorenja na temelju ozbiljnosti.
Cijene:
- Cijena: Zatražite ponudu sada za detalje o cijeni!
- Uživo Demo: Rezervirajte demo uživo.
Veza: https://www.ibm.com/products/qradar-siem
6) LevelBlue SIEM softver i rješenja
LevelBlue SIEM softver i rješenja pojednostavljuju način na koji pratim, otkrivam i reagiram na prijetnje. Tijekom analize otkrio sam da njegova intuitivna nadzorna ploča čini ga jednim od najlakših načina za upravljanje zapisnicima i upozorenjima. Pomaže vam da dobijete potpuni uvid u svoju mrežu i sprječava da mali problemi postanu veliki propusti.

Značajke:
- Ujedinjeno otkrivanje prijetnji: LevelBlue centralizira logove i telemetriju iz različitih izvora - poslužitelja, krajnjih točaka i okruženja u oblaku - u jedan, analiziran prikaz. Koristi naprednu analitiku za prepoznavanje sumnjivih obrazaca ponašanja.
- Korelacijski mehanizam u stvarnom vremenu: Njegov korelacijski mehanizam obrađuje ogromne tokove podataka u stvarnom vremenu, povezujući događaje u različitim sustavima. To osigurava brzu identifikaciju viševektorskih napada.
- Integracija obavještajnih podataka o prijetnjama: LevelBlueovi izvori informacija o prijetnjama kombiniraju vlastite i obavještajne izvore trećih strana. Sustav automatski ažurira pravila detekcije kada se pojave novi IOC-ovi (indikatori kompromitiranja).
- Napredna bihevioralna analitika (UEBA): Platforma primjenjuje strojno učenje za modeliranje tipičnog ponašanja korisnika i entiteta. Kada se pojave anomalije, upozorava analitičare na moguće insajderske prijetnje ili kompromitirane račune.
- Automatizirani tijekovi rada za odgovor na incidente: Analitičari mogu unaprijed definirati planove odgovora koji se aktiviraju kada upozorenja ispune određene uvjete. Ova automatizacija drastično skraćuje vrijeme do obuzdavanja.
Cijene:
- Cijena: Zatražite ponudu sada za detalje o cijeni!
- Besplatna probna verzija: Nudi 14-dnevno besplatno probno razdoblje
Veza: https://levelblue.com/solutions/siem-platform-solutions
7) Datadog Security Monitoring
Mogao sam pristupiti sigurnosnim značajkama Datadoga, koje su dio njegovog izvanrednog nadzora temeljenog na oblaku. Po mom mišljenju, savršen je za one koji trebaju kontinuirano praćenje. Primijetio sam kako prikuplja događaje uživo i zapise, što ga čini jednim od najboljih za potrebe SIEM-a. Agent prikuplja informacije i omogućuje vam da budete u toku s najnovijim podacima na njihovom poslužitelju.

Značajke:
- Iz-Box Otkrivanje prijetnji: Uključuje robusna, unaprijed konfigurirana pravila otkrivanja koja vam omogućuju učinkovito prepoznavanje uobičajenih tehnika napadača i početak otkrivanja prijetnji uz minimalno postavljanje.
- Sigurnosni nadzor u stvarnom vremenu: Omogućuje vam trenutno otkrivanje sigurnosnih događaja, nudeći bitna upozorenja i ažuriranja u stvarnom vremenu.
- Integracije dobavljača: Mogu pristupiti više od 400 integracija, što vam pomaže osigurati fleksibilnost s različitim sigurnosnim alatima.
- Objedinjena nadzorna ploča: Ovo rješenje vam omogućuje praćenje metrika, trace, zapisnike i još mnogo toga s jedne, sveobuhvatne nadzorne ploče.
- Unaprijed konfigurirano otkrivanje prijetnji: Počnite lako otkrivati prijetnje s unaprijed konfiguriranim pravilima skrojenim za učinkovito prepoznavanje uobičajenih tehnika napadača.
- Modularna implementacija: Nudi specijalizirane module, koji se mogu primijeniti pojedinačno ili kao integrirani paket, za prilagođenu upotrebu.
- Međutimska suradnja: Omogućuje suradnju između razvojnih, sigurnosnih i operativnih timova, helpping kako bi se pojednostavila komunikacija i procesi.
Cijene:
- Cijena: Kontaktirajte naš prodajni tim za detaljne informacije o cijenama.
- Besplatna probna verzija: Isprobajte Cloud SIEM besplatno 14 dana – kreditna kartica nije potrebna!
Veza: https://www.datadoghq.com/product/cloud-siem/
8) Exabeam LogRhythm SIEM
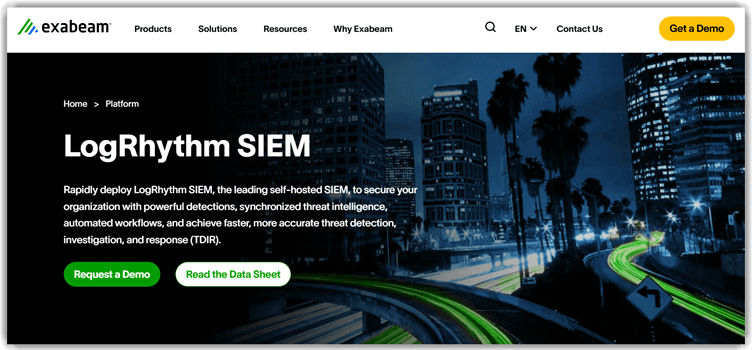
LogRhythm je jedan od najboljih SIEM proizvoda koje sam provjerio za analizu ponašanja. Lako sam mogao pristupiti njegovim značajkama strojnog učenja. Prema mojim istraživanjima, pomaže vam istražiti svaki aspekt putem svojih hiperveza, što smatram vrlo korisnim.
Značajke:
- AI sustav za otkrivanje prijetnji: Koristi AI za rano otkrivanje prijetnji i usklađuje procese za poboljšanje učinkovitosti u cijelom vašem timu.
- Poboljšana vidljivost: Pruža veću vidljivost u vašem okruženju, omogućujući vam da brzo identificirate sigurnosne propuste.
- Mogućnosti fleksibilne implementacije: Nudi fleksibilne mogućnosti postavljanja, tako da možete pronaći ono što najbolje odgovara potrebama vaše organizacije.
- Upravljanje datotekama zapisnika: Neophodan je za učinkovito upravljanje datotekama dnevnika, što je odlično za usklađenost s propisima i reviziju.
- Vođena analiza: Moglo bi mi biti korisno dobiti vođenu analizu s ciljem boljeg razumijevanja sigurnosnih događaja.
Cijene:
- Uživo Demo: Zakažite SIEM demo već danas!
Veza: https://www.exabeam.com/platform/logrhythm-siem/
Ostali najbolji SIEM alati
- Sumo Logic: Sumo Logic je SIEM alat prilagođen korisniku koji kombinira sigurnosnu analitiku s inteligencijom prijetnji za napredne uvide. Pomaže u nadzoru, zaštiti i učinkovitom rješavanju problema s aplikacijama i infrastrukturama u oblaku.
Veza: https://www.sumologic.com/solutions/cloud-siem-enterprise/ - Securonix: Securonix pruža SIEM prvi u oblaku s izvrsnim ROI-jem za otkrivanje i odgovor, ne zahtijevajući nikakvu infrastrukturu. Nudi jednu staklenu ploču, idealnu za otkrivanje i odgovor podataka u oblaku.
Veza: https://www.securonix.com/ - SIEM kojim upravlja Netsurion: Netsurion Managed SIEM nudi robusnu SIEM platformu s upravljanjem zapisima, otkrivanjem prijetnji, odgovorom i procjenom ranjivosti. Također podržava analizu ponašanja entiteta, automatizaciju sigurnosti, usklađenost, prilagodljive nadzorne ploče i automatizirane tijekove rada.
Veza: https://www.netsurion.com/capabilities/siem - DNIF: DNIF je sigurnosni alat savršen za upravljanje zapisima i otkrivanje nepoznatih prijetnji bez napora. Pomaže vam da analizirate trendove odštete učinkovito koristeći povijesne podatke.
Veza: https://dnif.it/ - ELK stack: ELK Stack uključuje Elasticsearch, Logstash, i Kibana, nudeći pretraživanje, analizu i vizualizaciju podataka u stvarnom vremenu. Upravlja Elastic, bez problema obrađuje podatke iz bilo kojeg izvora ili formata.
Veza: https://www.exabeam.com/platform/logrhythm-siem/
Kako smo odabrali NAJBOLJE SIEM alate?

At Guru99, posvećeni smo vjerodostojnosti i usmjereni smo na pružanje točnih, relevantnih i objektivnih informacija. Pedantno stvaramo i pregledavamo sadržaj kako bismo osigurali pouzdane izvore koji odgovaraju na vaša pitanja. Nakon preko 126 sati istraživanja na 59+ SIEM alata, pregledao sam i besplatne i opcije koje se plaćaju, analizirajući značajke, prednosti i nedostatke te cijene. Ovaj će vam vodič pomoći da napravite informirani izbor najboljih SIEM alata, s obzirom na jednostavnost upotrebe, skalabilnost i pouzdanost. Naš detaljni pregled ističe ključne značajke i mogućnosti kako bismo vam pomogli pronaći pravi SIEM alat za vaše potrebe.
- Jednostavnost korištenja: Cilj nam je odabrati alate koji su jednostavni i jednostavni.
- skalabilnost: U skladu s potrebama različitih organizacija, skalabilnost je ključna za fleksibilnost.
- Pouzdanost: Najbolje je odabrati alate koji dosljedno nude točno otkrivanje prijetnji.
- Integracija: Izvrsna opcija je kompatibilnost s postojećom sigurnosnom infrastrukturom.
- Isplativost: Smatramo alate koji pružaju najučinkovitiju vrijednost za svoje značajke.
- Potpora: Dobra ideja je odabrati alate s pouzdanom korisničkom podrškom za rješavanje problema.
- usklađenost: Pomaže vam osigurati da alat zadovoljava standarde sukladnosti koje zahtijeva vaša industrija.
- Performance: Jedan od najboljih načina za procjenu je fokusiranje na brzinu i kapacitet obrade podataka.
Također provjerite: - NAJBOLJI softverski alati za kibernetičku sigurnost
Zašto je potreban SIEM?
- SIEM alati dizajnirani su za korištenje podataka dnevnika za generiranje uvida u prošle napade i događaje.
- SIEM identificira napad koji se dogodio i provjerava kako i zašto se dogodio.
- SIEM otkriva aktivnost napada i procjenjuje prijetnju na temelju prošlog ponašanja mreže.
- SIEM sustav pruža mogućnost razlikovanja između legitimne upotrebe i zlonamjernog napada.
- Alat SIEM također omogućuje povećanje zaštite sustava od incidenata i izbjegavanje oštećenja mrežnih struktura i virtualnih svojstava.
- SIEM alat također pomaže tvrtkama u usklađivanju s raznim industrijskim propisima o kibernetičkom upravljanju.
- SIEM sustavi pružaju najbolji način za ispunjavanje ovog regulatornog zahtjeva i osiguravaju transparentnost zapisa.
Koliko košta SIEM?
SIEM-ovi su raspoređeni u različitim industrijama: financijskim, zdravstvenim, maloprodajnim i proizvodnim sektorima, koji svi pokrivaju različite vrste struktura troškova. Ovdje su troškovi koji su povezani s bilo kojim SIEM sustavom.
- Hardware: Troškovi SIEM uređaja ili troškovi poslužitelja za instalaciju
- Softver: Pokriva troškove SIEM softvera ili agenata za prikupljanje podataka
- Potpora: Redoviti godišnji troškovi održavanja softvera i uređaja.
- Profesionalne usluge: To uključuje profesionalne usluge za instalaciju i trajno podešavanje.
- Feedovi obavještajnih podataka: Feedovi podataka o prijetnjama koji pružaju informacije o protivnicima
- Osoblje: Uključuje troškove upravljanja i praćenja implementacije SIEM-a.
- Godišnja obuka osoblja: Troškovi godišnje obuke osoblja na sigurnosnim certifikatima ili drugim tečajevima vezanim uz sigurnost.
Međutim, morate zapamtiti da će trošak svake od gore navedenih kategorija varirati ovisno o odabranoj tehnologiji
Kako radi SIEM?
SIEM uglavnom radi u blisko povezane svrhe: prikupljanje, analiza, pohranjivanje, istraživanje i razvoj izvješća o zapisnicima i drugim podacima. Ta se izvješća koriste za odgovor na incidente, forenziku i usklađenost s propisima.
Također vam pomaže analizirati podatke o događajima u stvarnom vremenu, omogućujući rano otkrivanje ciljanih napada, naprednih prijetnji i povreda podataka.
Ugrađeno obavještavanje o prijetnjama pomaže naprednoj analitici da poveže događaje koji bi mogli signalizirati kibernetički napad. Sustav će vas upozoriti na prijetnju i predložiti odgovore za ublažavanje napada, poput isključivanja pristupa podacima ili strojevima i primjene nedostajuće zakrpe ili ažuriranja. Ako ste zainteresirani za još naprednija i proaktivnija rješenja, razmislite o provjeri nekih od njih najbolje tvrtke za kibernetičku sigurnost koji može ponuditi opsežne mjere zaštite prilagođene vašim specifičnim potrebama.
Razlika između SIM-a, SEM-a i SIEM-a.
Evo kritične razlike između tri pojma SIM, SEM i SIEM:
| Parametar | DA | SEM | siem |
|---|---|---|---|
| Puno ime | Upravljanje sigurnosnim informacijama | Upravljanje sigurnosnim događajima | Sigurnosne informacije i upravljanje događajima |
| Koristiti za | Koristi se za prikupljanje i analizu sigurnosnih podataka iz računalnih zapisa. | Analiza prijetnji u stvarnom vremenu, vizualizacija i odgovor na incidente. | SIEM kombinira SIM i SEM mogućnosti. |
| Značajke | Jednostavan za implementaciju, nudi najbolje mogućnosti upravljanja zapisima. | Složeno za postavljanje. Nudi vrhunski nadzor u stvarnom vremenu. |
Složen za implementaciju, ali nudi potpunu funkcionalnost. |
| Primjeri alata | OSSIM | NetlQ Sentinel | Splunk Enterprise Security. |
Presuda
Kada je riječ o procjeni SIEM alata, uzimam u obzir faktore kao što su fleksibilnost, mogućnosti otkrivanja prijetnji i dizajn korisničkog sučelja. Svaki alat nudi različite značajke koje zadovoljavaju različite potrebe. Provjerite moju presudu za brzi vodič kroz tri glavne opcije.
- Log360 pruža prilagodljivo i sveobuhvatno SIEM iskustvo, idealno za nadzor u hibridnim okruženjima s impresivnim mogućnostima u stvarnom vremenu.
- EventLog Analyzer pruža sveobuhvatno i jednostavno SIEM iskustvo, idealno za praćenje logova u stvarnom vremenu i izvještavanje o usklađenosti s impresivnim mogućnostima automatiziranog otkrivanja prijetnji.
- Vulnerability Manager Plus je snažan izbor koji pruža cjelovito upravljanje ranjivostima s ugrađenim saniranjem, savršen za jačanje vaše SIEM strategije u distribuiranim okruženjima.
Log360 je SIEM rješenje koje pomaže u borbi protiv prijetnji u prostorijama, u oblaku ili u hibridnom okruženju. Nudi prikupljanje zapisa u stvarnom vremenu, analizu, korelaciju, upozoravanje i mogućnosti arhiviranja.
