
वल्नरेबिलिटी टेस्टिंग क्या है? वीएपीटी स्कैनिंग टूल्स
 थॉमस हैमिल्टन
⚡ स्मार्ट सारांश
सुरक्षा संबंधी कमजोरियों का पता लगाने, उन्हें वर्गीकृत करने और प्राथमिकता देने के लिए सिस्टम, एप्लिकेशन और नेटवर्क को स्कैन करने की प्रक्रिया को वल्नरेबिलिटी असेसमेंट टेस्टिंग कहा जाता है, ताकि हमलावर उनका फायदा न उठा सकें। यह हर आधुनिक वीएपीटी कार्यक्रम की नींव है।
वल्नरेबिलिटी टेस्टिंग क्या है?
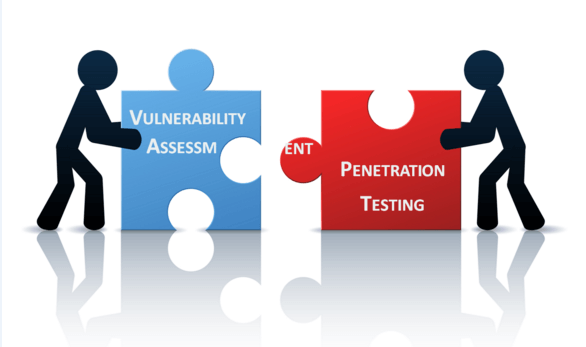
भेद्यता परीक्षणसुरक्षा जोखिमों का आकलन (Vulnerability Assessment) सॉफ्टवेयर, नेटवर्क और बुनियादी ढांचे में किया जाता है ताकि खतरों की संभावना को कम किया जा सके। इसका उद्देश्य घुसपैठियों द्वारा अनधिकृत पहुंच प्राप्त करने की संभावना को कम करना है। यह वल्नरेबिलिटी असेसमेंट और पेनिट्रेशन टेस्टिंग (VAPT) नामक संयुक्त प्रक्रिया का खोज वाला भाग है।
सुरक्षा नीति का उल्लंघन करने वाली किसी भी प्रणाली की सुरक्षा प्रक्रियाओं, डिज़ाइन, कार्यान्वयन या आंतरिक नियंत्रणों में मौजूद किसी भी खामी, कमजोरी या गलत विन्यास को भेद्यता कहा जाता है। उदाहरणों में पैच रहित सॉफ़्टवेयर, कमजोर पासवर्ड और असुरक्षित सेवाएं शामिल हैं।
भेद्यता मूल्यांकन क्यों करें
- यह प्रत्येक संगठन की सुरक्षा व्यवस्था के लिए आवश्यक है।
- यह कमजोरियों का पता लगाता है और उनकी रिपोर्ट करता है, जिससे टीमें कमजोरियों का फायदा उठाने से पहले ही उन्हें क्रमबद्ध करके समस्याओं का समाधान कर सकती हैं।
- यह प्रक्रिया स्कैन करती है ऑपरेटिंग सिस्टमएप्लिकेशन सॉफ़्टवेयर और नेटवर्क का उपयोग करके असुरक्षित प्रमाणीकरण, अनुपलब्ध पैच और गलत कॉन्फ़िगरेशन जैसी समस्याओं की पहचान करना।
- नियमित मूल्यांकन पीसीआई डीएसएस, एचआईपीएए, आईएसओ 27001, एसओसी 2 और ओडब्ल्यूएएसपी टॉप 10 (2021 संस्करण; 2025 संस्करण 2026 तक अभी भी मसौदा में है) जैसे अनुपालन ढांचे का समर्थन करते हैं।
भेद्यता मूल्यांकन प्रक्रिया
यहाँ चरण दर चरण बताया गया है भेद्यता मूल्यांकन प्रक्रिया इसका उपयोग सिस्टम की कमजोरियों की पहचान करने और उन्हें प्राथमिकता देने के लिए किया जाता है।

चरण 1) लक्ष्य एवं उद्देश्य: भेद्यता विश्लेषण के लक्ष्यों, संरक्षित की जाने वाली संपत्तियों और व्यावसायिक जोखिम सहनशीलता को परिभाषित करें।
चरण 2) दायरा: परीक्षण शुरू होने से पहले कार्यक्षेत्र को स्पष्ट रूप से परिभाषित करें। तीन संभावित कार्यक्षेत्र इस प्रकार हैं:
- काली Box परीक्षण: आंतरिक नेटवर्क और प्रणालियों के बारे में पूर्व जानकारी के बिना बाहरी नेटवर्क से परीक्षण करना।
- ग्रे Box परीक्षण: आंतरिक नेटवर्क की आंशिक जानकारी के साथ बाहरी या आंतरिक नेटवर्क से परीक्षण करना। यह ब्लैक का संयोजन है। Box परीक्षण और श्वेत Box परिक्षण।
- सफेद Box परीक्षण: नेटवर्क और सिस्टम की पूरी जानकारी के साथ आंतरिक नेटवर्क के भीतर परीक्षण करना। इसे आंतरिक परीक्षण के रूप में भी जाना जाता है।
चरण 3) सूचना संग्रहण: नेटवर्क टोपोलॉजी, आईपी रेंज, ऑपरेटिंग सिस्टम संस्करण और उपलब्ध सेवाओं जैसे आईटी वातावरण डेटा को एकत्रित करें। यह तीनों प्रकार के कार्यक्षेत्रों पर लागू होता है।
चरण 4) भेद्यता का पता लगाना: मौजूदा सीवीई फीड के आधार पर वातावरण का मिलान करने और मौजूद कमजोरियों की पहचान करने के लिए स्कैनर का उपयोग करें।
चरण 5) विश्लेषण और योजना: सीवीएसएस के साथ निष्कर्षों का मूल्यांकन करें और प्रभावित प्रणालियों में घुसपैठ को ठीक करने या, जहां उपयुक्त हो, उसका अनुकरण करने की योजना बनाएं।

ManageEngine Vulnerability Manager Plus यह एक शक्तिशाली सुरक्षा मूल्यांकन और प्रबंधन उपकरण है जो सुरक्षा संबंधी स्कैनिंग, पहचान, मूल्यांकन और निवारण के लिए संपूर्ण कवरेज प्रदान करता है। यह संगठनों को अपने नेटवर्क में सुरक्षा कमजोरियों की पहचान करने, जोखिम की गंभीरता के आधार पर खतरों को प्राथमिकता देने और सुरक्षा को मजबूत करने के लिए पैच परिनियोजन को स्वचालित करने में मदद करता है।
भेद्यता आकलन कैसे करें
इसकी चरण दर चरण प्रक्रिया निम्नलिखित है भेद्यता आकलन कैसे करें:
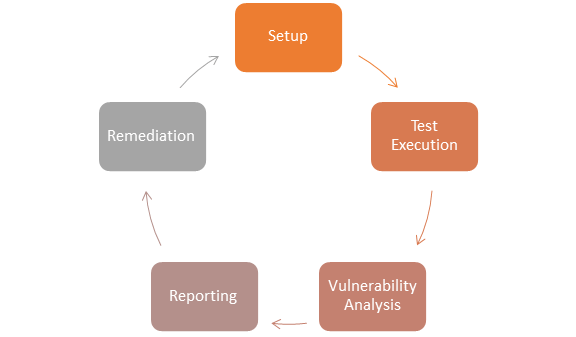
चरण 1) सेटअप
- कार्यक्षेत्र, संसाधनों और संपर्कों का दस्तावेजीकरण शुरू करें।
- सिस्टम मालिकों से लिखित अनुमति प्राप्त करें।
- स्कैनर सिग्नेचर और प्लगइन को नवीनतम रिलीज़ में अपडेट करें।
- गहन जांच के लिए जहां अनुमति हो, वहां क्रेडेंशियल एक्सेस वाले टूल को कॉन्फ़िगर करें।
चरण 2) परीक्षण निष्पादन
- इन-स्कोप होस्ट, एप्लिकेशन और नेटवर्क रेंज के विरुद्ध स्कैनर चलाएँ।
- आवश्यकता पड़ने पर डेटा पैकेटों को कैप्चर करें और उनकी जांच करें। पैकेट स्रोत और गंतव्य के बीच भेजे जाने वाले डेटा की इकाई है; TCP लेयर फ़ाइलों को क्रमांकित खंडों में विभाजित करती है जिन्हें रिसीवर पुनः संयोजित करता है।
चरण 3) भेद्यता विश्लेषण
- दायरे में आने वाले नेटवर्क या सिस्टम संसाधनों को परिभाषित और वर्गीकृत करें।
- प्रत्येक संसाधन को प्राथमिकता दें (उदाहरण के लिए, उच्च, मध्यम या निम्न)।
- प्रत्येक संसाधन के लिए संभावित खतरों की पहचान करें।
- ऐसी रणनीति विकसित करें जो सबसे पहले सबसे अधिक प्राथमिकता वाली समस्याओं का समाधान करे।
- ऐसे नियंत्रणों को परिभाषित और लागू करें जो हमले के परिणामों को कम से कम करें।
चरण 4) रिपोर्टिंग
- प्रत्येक निष्कर्ष, उसके CVSS स्कोर, प्रभावित परिसंपत्ति और अनुशंसित समाधान को सूचीबद्ध करते हुए एक रिपोर्ट तैयार करें।
- कार्यकारी सारांश से इंजीनियरों के लिए तकनीकी विवरण को अलग करें।
चरण 5) उपचार
- पैचिंग, कॉन्फ़िगरेशन परिवर्तन या क्षतिपूर्ति नियंत्रण के माध्यम से प्रत्येक भेद्यता को ठीक करें।
- सुधार के बाद बंद होने की पुष्टि करने के लिए पुनः स्कैन करें।
भेद्यता स्कैनर के प्रकार
होस्ट आधारित
- यह किसी विशिष्ट होस्ट या ऑपरेटिंग सिस्टम इंस्टेंस पर मौजूद समस्याओं की पहचान करता है।
- यह स्कैन होस्ट-आधारित स्कैनर का उपयोग करके किया जाता है जो कॉन्फ़िगरेशन और पैच-स्तर की कमजोरियों का निदान करते हैं।
- होस्ट-आधारित उपकरण आमतौर पर लक्ष्य प्रणाली पर एक एजेंट तैनात करते हैं या एक मध्यस्थ प्रक्रिया लोड करते हैं जो tracयह घटनाओं की जानकारी देता है और सुरक्षा विश्लेषक को रिपोर्ट भेजता है।
संजाल आधारित
- यह खुले पोर्ट का पता लगाता है और उन पोर्ट पर चल रही अज्ञात सेवाओं की पहचान करता है, फिर प्रत्येक सेवा से जुड़ी संभावित कमजोरियों का मानचित्रण करता है।
- यह प्रक्रिया नेटवर्क-आधारित स्कैनर द्वारा की जाती है जो आईपी श्रेणियों में प्रमाणित या अप्रमाणित स्कैन चला सकते हैं।
डेटाबेस के आधार पर
- यह डेटाबेस सिस्टम में मौजूद सुरक्षा खामियों की पहचान करने के लिए उन उपकरणों और तकनीकों का उपयोग करता है जो SQL इंजेक्शन के रास्तों, कमजोर विशेषाधिकारों और गलत कॉन्फ़िगरेशन का पता लगाते हैं। SQL इंजेक्शन तब होता है जब दुर्भावनापूर्ण उपयोगकर्ता एप्लिकेशन के इनपुट फ़ील्ड के माध्यम से SQL स्टेटमेंट इंजेक्ट करके ऐसे डेटा को पढ़ते या संशोधित करते हैं जिस तक उन्हें पहुंच नहीं होनी चाहिए।
भेद्यता स्कैनिंग के लिए उपकरण
1) Teramind
Teramind यह आंतरिक खतरों की रोकथाम और कर्मचारी निगरानी के लिए एक व्यापक समाधान प्रदान करता है। यह व्यवहार विश्लेषण और डेटा हानि रोकथाम के माध्यम से सुरक्षा को बढ़ाता है, अनुपालन सुनिश्चित करता है और व्यावसायिक प्रक्रियाओं को अनुकूलित करता है।
विशेषताएं:
- अंदरूनी खतरे की रोकथाम: यह उपयोगकर्ता की उन गतिविधियों का पता लगाता है जो आंतरिक खतरों का संकेत देती हैं।
- व्यवसाय प्रक्रिया अनुकूलन: प्रक्रियाओं को परिष्कृत करने के लिए व्यवहार विश्लेषण का उपयोग करता है।
- कार्यबल उत्पादकता: उत्पादकता, सुरक्षा और अनुपालन संबंधी व्यवहारों की निगरानी करता है।
- अनुपालन प्रबंधन: छोटे व्यवसायों, उद्यमों और सरकार के लिए उपयुक्त।
- घटना फोरेंसिक: घटना प्रतिक्रिया और खतरे की खुफिया जानकारी के लिए साक्ष्य।
- डेटा खोने की रोकथाम: संवेदनशील डेटा के नुकसान से सुरक्षा प्रदान करता है।
- कर्मचारी निगरानी: Tracकेएस कर्मचारी प्रदर्शन और गतिविधियाँ।
- व्यवहार विश्लेषण: ऐप के व्यवहार संबंधी डेटा का विश्लेषण करके महत्वपूर्ण जानकारी प्राप्त करता है।
- अनुकूलन योग्य निगरानी: विशिष्ट उपयोग मामलों या पूर्वनिर्धारित नियमों के लिए सेटिंग्स।
- डैशबोर्ड अंतर्दृष्टि: एक व्यापक डैशबोर्ड के माध्यम से उपयोगी जानकारी प्राप्त करें।
परे Teramind2026 में सबसे व्यापक रूप से अपनाए जाने वाले स्कैनर में निम्नलिखित शामिल हैं: टेनेबल नेसस, OpenVAS / ग्रीनबोन, Qualys वीएमडीआर, रैपिड7 इनसाइटVM, Wireshark, Nikto, Nmap, तथा स्प्लिटनीचे दी गई तालिका उपकरणों की श्रेणियों के लिए एक उपयोगी ऐतिहासिक संदर्भ बनी हुई है।
| वर्ग | उपकरण | विवरण |
|---|---|---|
| होस्ट आधारित | STAT | यह नेटवर्क पर मौजूद कई सिस्टमों को स्कैन करता है। |
| तारा | टाइगर विश्लेषणात्मक अनुसंधान सहायक। | |
| Cain & Abel | यह नेटवर्क स्निफिंग और HTTP क्रेडेंशियल्स को क्रैक करके पासवर्ड रिकवर करता है। | |
| स्प्लिट | विकास के लिए ओपन सोर्स प्लेटफ़ॉर्मpingएक्सप्लॉइट कोड का परीक्षण और सत्यापन करना। | |
| संजाल आधारित | Cisco सुरक्षित स्कैनर | नेटवर्क सुरक्षा संबंधी समस्याओं का निदान और समाधान करता है। |
| Wireshark | लिनक्स के लिए ओपन सोर्स नेटवर्क प्रोटोकॉल विश्लेषक, Windows, तथा macOS. | |
| Nmap | नेटवर्क की खोज और सुरक्षा ऑडिटिंग के लिए निःशुल्क ओपन सोर्स यूटिलिटी। | |
| Nessus | एजेंट-आधारित और एजेंट-रहित ऑडिटिंग, रिपोर्टिंग और पैच प्रबंधन का एकीकरण। | |
| डेटाबेस के आधार पर | एसक्यूएल आहार | SQL सर्वर के लिए डिक्शनरी अटैक टूल। |
| सुरक्षित लेखा परीक्षक | यह ऑपरेटिंग सिस्टम पर गणना, स्कैनिंग, ऑडिटिंग, पेनिट्रेशन टेस्टिंग और फोरेंसिक विश्लेषण करता है। | |
| डीबी-स्कैन | बेसलाइन स्कैनिंग के माध्यम से डेटाबेस ट्रोजन का पता लगाता है। |
भेद्यता मूल्यांकन के लाभ
- ओपन सोर्स टूल जैसे कि OpenVASNmap और Nikto मुफ्त हैं।
- यह CVE प्रविष्टि के साथ लगभग हर ज्ञात भेद्यता की पहचान करता है।
- स्वचालित स्कैन से बड़ी संपत्तियों को जल्दी से कवर किया जा सकता है।
- निरंतर निगरानी के लिए शेड्यूल करना आसान है।
भेद्यता मूल्यांकन के नुकसान
- इससे गलत सकारात्मक परिणामों की दर अधिक होने की संभावना रहती है, जिसके लिए विश्लेषक द्वारा छंटनी की आवश्यकता होती है।
- स्कैनिंग के दौरान शोरगुल होने पर घुसपैठ का पता लगाने वाली प्रणालियों और फ़ायरवॉल द्वारा इसका पता लगाया जा सकता है।
- हो सकता है कि इससे नवीनतम जीरो-डे या लॉजिक कमजोरियों का पता न चल पाए जिनका कोई सिग्नेचर नहीं होता है।
भेद्यता मूल्यांकन और प्रवेश परीक्षण की तुलना
| जोखिम मूल्यांकन | भेदन परीक्षण | |
|---|---|---|
| काम कर रहे | कमजोरियों का पता लगाएं | कमजोरियों की पहचान करें और उनका फायदा उठाएं |
| तंत्र | खोज और स्कैनिंग | सिमुलेशन |
| फोकस | गहराई की तुलना में व्यापकता | चौड़ाई पर गहराई |
| संपूर्णता का कवरेज | हाई | निम्न |
| लागत | कम से मध्यम | हाई |
| द्वारा प्रदर्शित | आंतरिक कर्मचारी या प्रबंधित सेवा | एक एथिकल हैकर या पेन टेस्टर |
| परीक्षक ज्ञान | हाई | निम्न |
| कितनी बार दौड़ें? | निरंतर, या प्रत्येक नए परिनियोजन के बाद | आमतौर पर साल में एक या दो बार |
| परिणाम | प्रत्येक भेद्यता के बारे में आंशिक विवरण | शोषण के संपूर्ण विवरण और प्रमाण |
भेद्यता परीक्षण विधियाँ
सक्रिय परीक्षण
- सक्रिय परीक्षण में, एक परीक्षक नए भेद्यता मूल्यांकन परीक्षण डेटा को शामिल करता है और परिणामों का विश्लेषण करता है।
- परीक्षण प्रक्रिया के दौरान, परीक्षक सिस्टम का एक मानसिक मॉडल बनाता है जो परीक्षण किए जा रहे सॉफ़्टवेयर के साथ बातचीत करने के साथ-साथ विकसित होता जाता है।
- परीक्षक सक्रिय रूप से नए परीक्षण मामलों और हमले के विचारों की खोज करता है, इसीलिए इसे सक्रिय परीक्षण कहा जाता है।
निष्क्रिय परीक्षण
- पैसिव टेस्टिंग में नए टेस्ट केस या डेटा को शामिल किए बिना, अक्सर लॉग और नेटवर्क ट्रैफिक का अवलोकन करके, परीक्षण के तहत सॉफ्टवेयर चलाने के परिणाम की निगरानी की जाती है।
नेटवर्क परीक्षण
- नेटवर्क परीक्षण एक निश्चित अवधि में नेटवर्क संचालन की वर्तमान स्थिति को मापता और रिकॉर्ड करता है।
- यह अनुमान लगाता है कि नेटवर्क लोड के तहत कैसा व्यवहार करता है और नई सेवाओं द्वारा उत्पन्न समस्याओं को उजागर करता है।
- जांच के लिए प्रमुख नेटवर्क विशेषताओं में निम्नलिखित शामिल हैं:
- उपयोग स्तर
- उपयोगकर्ताओं की संख्या
- एप्लिकेशन उपयोग
वितरित परीक्षण
- डिस्ट्रिब्यूटेड टेस्ट उन डिस्ट्रिब्यूटेड एप्लीकेशन्स पर लागू होते हैं जो एक साथ कई क्लाइंट्स को सेवाएं प्रदान करते हैं। ऐसे एप्लीकेशन का परीक्षण करने का अर्थ है इसके क्लाइंट और सर्वर दोनों भागों को अलग-अलग और एक साथ इस्तेमाल करना।
- रन के दौरान शामिल सभी हिस्से आपस में परस्पर क्रिया करते हैं और उन्हें सिंक्रनाइज़ रहना चाहिए; सिंक्रनाइज़ेशन डिस्ट्रीब्यूटेड टेस्टिंग में सबसे महत्वपूर्ण बिंदुओं में से एक है।
एआई किस प्रकार भेद्यता मूल्यांकन को बदल रहा है
एआई पुनर्जीवन हैping तीन व्यावहारिक तरीकों से भेद्यता मूल्यांकन किया जाता है। पहला, मशीन-लर्निंग इंजन स्कैनर के निष्कर्षों को लाइव एक्सप्लॉइट टेलीमेट्री और CISA की ज्ञात शोषित कमजोरियों की सूची से सहसंबंधित करते हैं, जिससे पता चलता है कि किन CVEs का दुरुपयोग किया जा रहा है। दूसरा, बड़े भाषा मॉडल स्कैन आउटपुट को निवारण चरणों और पैच स्क्रिप्ट में अनुवादित करते हैं। तीसरा, Tenable ExposureAI जैसे उपकरण, Qualys TruRisk और Rapid7 Active Risk, कच्चे CVSS के बजाय व्यावसायिक प्रभाव के आधार पर स्कोरिंग निष्कर्ष निर्धारित करते हैं। AI मानवीय निर्णय या मैन्युअल पेनिट्रेशन टेस्टिंग का स्थान नहीं ले सकता, लेकिन यह उन अनावश्यक जानकारियों को काफी हद तक कम कर देता है जो लंबे समय से सुरक्षा प्रणालियों को प्रभावित कर रही हैं।
निष्कर्ष
In सॉफ्टवेयर इंजीनियरिंगसुरक्षा सुरक्षा परीक्षण दो पूरक तंत्रों पर निर्भर करता है: सुरक्षा मूल्यांकन और प्रवेश परीक्षण। एक परिपक्व सुरक्षा कार्यक्रम जोखिम की पूरी तस्वीर प्राप्त करने के लिए इन दोनों को मिलाकर काम करता है। सही उपकरण खोजने के लिए, निम्नलिखित बिंदुओं का पता लगाएं। पैठ परीक्षण उपकरण.
