
लॉक (SU01) और अनलॉक (SU10) कैसे करें SAP उपयोगकर्ता
 जेसिका ब्लेक
⚡ स्मार्ट सारांश
लॉक करना और अनलॉक करना SAP ट्रांज़ैक्शन कोड SU01 और SU10 के माध्यम से उपयोगकर्ता खातों को अस्थायी रूप से निष्क्रिय करके सिस्टम एक्सेस को सुरक्षित कर सकते हैं। यह संसाधन एकल और सामूहिक उपयोगकर्ता प्रक्रियाओं, स्वचालित लॉक मापदंडों, लॉक स्थिति सत्यापन और सुरक्षित उपयोगकर्ता प्रबंधन के लिए प्रशासनिक सर्वोत्तम प्रथाओं की व्याख्या करता है।
उपयोगकर्ता को लॉक करना
In SAPकिसी उपयोगकर्ता को लॉक करना एक सुरक्षा उपाय है जो अस्थायी रूप से किसी खाते को साइन इन करने से रोकता है। उपयोगकर्ता को लॉक करने का उद्देश्य खाते को अस्थायी रूप से निष्क्रिय करना है ताकि वह व्यक्ति अब सिस्टम तक पहुंच न सके, जबकि उपयोगकर्ता का मास्टर रिकॉर्ड बरकरार रहता है और उसे किसी भी समय पुनः सक्रिय किया जा सकता है।
उपयोगकर्ताओं को 2 तरीकों से लॉक किया जा सकता है:-
- स्वतः
- स्पष्ट रूप से/बलपूर्वक
खुद ब खुद: - उपयोगकर्ताओं के स्वचालित रूप से लॉक हो जाने की दो संभावनाएं हैं:
- असफल प्रयासों की अधिकतम संख्या:- पैरामीटर के माध्यम से नियंत्रित लॉगिन/फ़ेल्स_टू_यूजर_लॉक. यदि मान 3 पर सेट किया गया है, तो इसका मतलब है कि 3 असफल प्रयासों के बाद उपयोगकर्ता को लॉक कर दिया जाएगा।
- ऑटो अनलॉक समय: – “लॉगिन/विफल_उपयोगकर्ता_ऑटो_अनलॉकयह परिभाषित करता है कि क्या कोई उपयोगकर्ता असफलता के कारण लॉक हो गया है। लॉगऑन प्रयास मध्य रात्रि को स्वचालित रूप से हटा दिया जाना चाहिए।
स्पष्टतः/बलपूर्वक: एक प्रशासक उपयोगकर्ताओं को दो तरीकों से लॉक और अनलॉक कर सकता है-
- एकल उपयोगकर्ता को लॉक करें (SU01)
- एकाधिक उपयोगकर्ता लॉक करें (SU10)
SU01 बनाम SU10: मुख्य अंतर
खातों को लॉक या अनलॉक करने से पहले, यह जानना ज़रूरी है कि कौन सा ट्रांज़ैक्शन कोड इसके लिए उपयुक्त है। दोनों कोड उपयोगकर्ता की पहुँच को नियंत्रित करते हैं, लेकिन उनका कार्य करने का तरीका अलग-अलग है, इसलिए सही कोड चुनने से समय की बचत होती है और गलतियों से बचा जा सकता है।
| तुलना का आधार | SU01 (उपयोगकर्ता रखरखाव) | SU10 (उपयोगकर्ता सामूहिक रखरखाव) |
|---|---|---|
| प्राथमिक उद्देश्य | एकल उपयोगकर्ता बनाए रखें | कई उपयोगकर्ताओं को एक साथ संभालें |
| के लिए सबसे अच्छा उपयोग किया जाता है | किसी खाते को लॉक या अनलॉक करना | एक साथ कई खातों को लॉक या अनलॉक करना |
| उपयोगकर्ता चयन | एक उपयोगकर्ता नाम दर्ज किया जाता है | उपयोगकर्ताओं की सूची पते और प्राधिकरण डेटा के आधार पर दर्ज या चयनित की जाती है। |
| थोक परिवर्तनों की गति | धीरे-धीरे, एक-एक करके निपटाया गया | तेज़, एक ही क्रिया सभी पर लागू होती है |
| विशिष्ट परिदृश्य | हेल्प डेस्क एक अनुरोध को संभाल रही है | सामूहिक भर्ती या भर्ती प्रक्रिया का प्रबंधन करने वाला प्रशासक |
संक्षेप में, किसी एक खाते में त्वरित बदलाव के लिए SU01 का उपयोग करें, और जब एक ही समय में उपयोगकर्ताओं के समूह पर एक ही लॉक या अनलॉक क्रिया लागू करनी हो तो SU10 का उपयोग करें।
एकल उपयोगकर्ता को लॉक करने की प्रक्रिया
किसी विशिष्ट खाते को लॉक करने के लिए लेनदेन SU01 में इन चरणों का पालन करें।
चरण 1) टी-कोड निष्पादित करें SU01

चरण 2) उपयोगकर्ता नाम दर्ज करें उपयोगकर्ता खेत।

चरण 3) प्रेस लॉक / अनलॉक बटन.

चरण 4) अगली स्क्रीन में, दबाएँ ताला उपयोगकर्ता को लॉक करने के लिए पुनः बटन दबाएं।

एकाधिक उपयोगकर्ताओं को लॉक करने की प्रक्रिया
जब कई खातों को एक साथ लॉक करना आवश्यक होता है, तो लेनदेन SU10 पूरी सूची पर एक साथ कार्रवाई लागू करता है।
चरण 1) टी-कोड निष्पादित करें SU10

चरण 2) उपयोगकर्ता नाम दर्ज करें उपयोगकर्ता खेत।

चरण 3) प्रेस लॉक / अनलॉक बटन.

सूची में शामिल सभी उपयोगकर्ताओं को लॉक कर दिया जाएगा।
उपयोगकर्ता को अनलॉक करने की प्रक्रिया
अनलॉक करने से लॉक हट जाता है और एक्सेस बहाल हो जाता है। एक खाते को अनलॉक करने के लिए ट्रांज़ैक्शन SU01 का उपयोग करें।
चरण 1) टी-कोड निष्पादित करें SU01

चरण 2) उपयोगकर्ता नाम दर्ज करें उपयोगकर्ता खेत।

चरण 3) प्रेस ताला/खोलना बटन.

चरण 4) प्रेस खोलना बटन.

एकाधिक उपयोगकर्ताओं को अनलॉक करने की प्रक्रिया
एक साथ कई खातों की पहुंच बहाल करने के लिए, लेनदेन SU10 का उपयोग करके उन्हें एक साथ अनलॉक करें।
चरण 1) टी-कोड निष्पादित करें SU10

चरण 2) उपयोगकर्ता नाम दर्ज करें उपयोगकर्ता खेत।
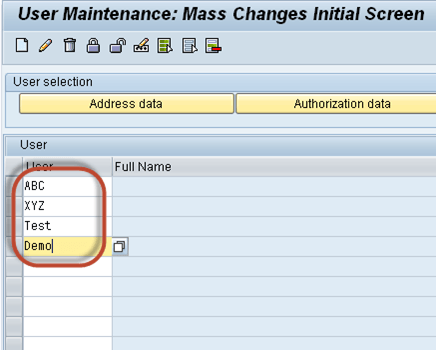
चरण 3) प्रेस खोलना बटन.

उपयोगकर्ताओं को अनलॉक कर दिया जाएगा।
यह कैसे जांचें कि SAP उपयोगकर्ता लॉक है
खातों को लॉक करने के बाद, प्रशासकों को अक्सर वर्तमान स्थिति की पुष्टि करने या सिस्टम में प्रत्येक लॉक किए गए खाते की समीक्षा करने की आवश्यकता होती है। SAP यह उपयोगकर्ता मास्टर टेबल में लॉक स्थिति को रिकॉर्ड करता है, और कई मानक उपकरण बिना कुछ बदले इसे प्रदर्शित करते हैं। नियमित सुरक्षा समीक्षा के दौरान स्थिति की जाँच करना भी एक अच्छी बात है, क्योंकि इससे उन खातों का पता चलता है जो स्वचालित रूप से लॉक हो गए थे और बाद में भुला दिए गए थे।
आप निम्न में से किसी भी विधि का उपयोग करके लॉक की स्थिति की समीक्षा कर सकते हैं:
- लेनदेन SU01: SU01 में उपयोगकर्ता को खोलें। लॉक/अनलॉक स्क्रीन यह दिखाती है कि खाता वर्तमान में लॉक है या अनलॉक है, और क्यों।
- रिपोर्ट RSUSR200: रिपोर्ट RSUSR200 चलाएँ, जिसे उपयोगकर्ता सूचना प्रणाली (लेनदेन SUIM) के माध्यम से भी प्राप्त किया जा सकता है। यह उपयोगकर्ताओं को लॉगिन तिथि और पासवर्ड स्थिति के अनुसार सूचीबद्ध करता है और पूरे क्लाइंट में लॉक किए गए खातों को फ़िल्टर कर सकता है, जिससे यह आवधिक ऑडिट के लिए आदर्श बन जाता है।
- तालिका USR02: SE16 या SE11 का उपयोग करके USR02 तालिका देखें और जाँच करें यूएफएलएजी उपयोगकर्ता के लिए फ़ील्ड। 0 के अलावा कोई भी मान खाता लॉक होने का संकेत देता है। इसी तालिका में लॉक की तारीख और असफल लॉगिन प्रयासों की संख्या भी संग्रहीत होती है, जो मूल कारण विश्लेषण में सहायक होती है।
UFLAG फ़ील्ड लॉक होने का कारण भी बताता है, जिससे आपको सही समाधान तय करने में मदद मिलती है:
- 0 उपयोगकर्ता लॉक नहीं है।
- 64 – उपयोगकर्ता को प्रशासक द्वारा लॉक किया गया है (SU01 या SU10 के माध्यम से मैन्युअल लॉक)।
- 128 बहुत अधिक बार गलत लॉगिन करने के बाद उपयोगकर्ता को लॉक कर दिया गया है।
- 192 – उपयोगकर्ता को प्रशासक द्वारा और असफल लॉगिन प्रयासों के कारण लॉक कर दिया गया है।
कारण को पहले पढ़ने से आपको पता चलेगा कि क्या आपको केवल खाता अनलॉक करना है या एक्सेस बहाल करने से पहले बार-बार असफल लॉगिन की जांच भी करनी है। उदाहरण के लिए, 128 या 192 का मान यह बताता है कि खाता अनलॉक करने से पहले आपको उपयोगकर्ता की पहचान की पुष्टि करनी चाहिए और पासवर्ड हमले की संभावना की जांच करनी चाहिए।
लॉक और अनलॉक करने के लिए सर्वोत्तम अभ्यास SAP उपयोगकर्ता
एक सुसंगत प्रक्रिया उपयोगकर्ता प्रशासन को सुरक्षित और ऑडिट के लिए तैयार रखती है। खातों को लॉक या अनलॉक करते समय निम्नलिखित सर्वोत्तम प्रथाओं को ध्यान में रखें:
- कंपनी छोड़ने पर तुरंत लॉक करें: कर्मचारियों के उन खातों को तुरंत लॉक कर दें जो नौकरी छोड़ देते हैं या अपनी भूमिका बदल लेते हैं, न कि उन्हें हटा दें, ताकि ऑडिट इतिहास और असाइनमेंट बरकरार रहें।
- थोक कार्य के लिए SU10 को प्राथमिकता दें: प्रोजेक्ट रोलओवर या विभाग परिवर्तन जैसे सामूहिक कार्यों के लिए SU10 का उपयोग करें ताकि समय की बचत हो और एक समान कार्रवाई लागू हो सके।
- कारण दर्ज करें: खाता लॉक करने का कारण नोट करें ताकि अन्य प्रशासक इसे अनलॉक करने से पहले संदर्भ को समझ सकें।
- Revअसफल लॉगिन लॉक देखें: गलत लॉगिन के कारण लॉक हुए खातों को अनलॉक करने से पहले उनकी जांच करें, क्योंकि बार-बार गलत लॉगिन होने से पासवर्ड भूल जाने या किसी हमले का संकेत मिल सकता है।
- लॉक प्राधिकरण को प्रतिबंधित करें: S_USER_GRP प्राधिकरण को इस प्रकार सीमित करें कि केवल विश्वसनीय प्रशासक ही उपयोगकर्ताओं को लॉक या अनलॉक कर सकें।
- स्वचालित और मैन्युअल लॉकों को मिलाकर उपयोग करें: लॉगिन/fails_to_user_lock पैरामीटर को इस तरह कॉन्फ़िगर करें कि असफल लॉगिन के बाद खाते स्वचालित रूप से लॉक हो जाएं, और छुट्टी या ऑफबोर्डिंग जैसी नियोजित प्रशासनिक कार्रवाइयों के लिए मैन्युअल SU01 या SU10 लॉक को आरक्षित रखें।
