
Projet de test d'application dans le domaine bancaire
 Équipe éditoriale
⚡ Résumé intelligent
Les tests d'applications du secteur bancaire valident la fonctionnalité, les performances et la sécurité des logiciels financiers traitant des transactions sensibles. Ce tutoriel explique les connaissances du domaine, les caractéristiques des applications bancaires, les phases de test, des exemples de cas de test et les principales stratégies d'atténuation des risques propres au secteur de la banque, de la finance et de l'assurance (BFSI).

Test du domaine bancaire
Test du domaine bancaire Le test logiciel consiste à tester une application bancaire afin d'en vérifier la fonctionnalité, les performances et la sécurité. Son principal objectif est de garantir le bon fonctionnement de toutes les activités et fonctionnalités du logiciel, sans erreur, et de maintenir sa sécurité.
Le secteur BFSI (Banque, Finance et Assurance) est le plus gros consommateur de services informatiques. Les applications bancaires traitent directement des données financières confidentielles ; il est donc impératif que chaque opération effectuée par les logiciels bancaires se déroule de manière fiable et sans erreur. Ces logiciels permettent notamment d’effectuer des virements et des dépôts, de consulter les soldes, l’historique des transactions et d’effectuer des retraits. Tester une application bancaire permet non seulement de garantir le bon déroulement de ces opérations, mais aussi de les protéger contre les cyberattaques.
Rejoignez gratuitement notre projet de test Live Banking
Qu’est-ce qu’un domaine dans les tests ?
Domaine en tests Ce terme désigne le secteur d'activité pour lequel le projet de test logiciel est conçu. Il est fréquemment employé dans le contexte des projets et du développement logiciel. On peut citer comme exemples les secteurs de l'assurance, de la banque, du commerce de détail et des télécommunications.
Bien que le développementping Pour tout projet spécifique à un domaine, on fait généralement appel à un expert du domaine. Ces experts maîtrisent parfaitement le sujet et connaissent l'application sur le bout des doigts.
Pourquoi la connaissance du domaine est importante ?
La connaissance du domaine est essentielle pour tester tout logiciel, car elle améliore directement la couverture des tests, la détection des défauts et la confiance des parties prenantes. Un testeur qui comprend les processus bancaires peut repérer des cas particuliers qu'un testeur non spécialisé dans le domaine ne verrait même pas.
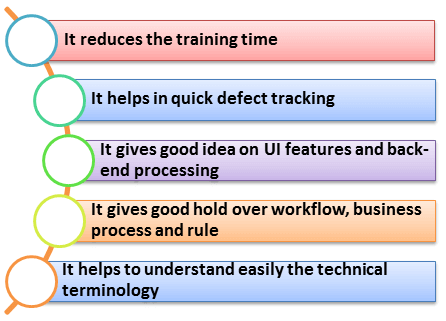
Connaissance du domaine bancaire – Introduction
Les concepts du domaine bancaire sont vastes et se subdivisent généralement en deux secteurs :
- Secteur bancaire traditionnel
- secteur bancaire axé sur les services
Le tableau ci-dessous répertorie les services que ces deux sous-secteurs englobent.
| Secteur | Services inclus |
|---|---|
| Secteur bancaire traditionnel | Services bancaires de base, services bancaires aux entreprises, services bancaires aux particuliers |
| secteur bancaire axé sur les services | Services bancaires de base, aux entreprises, aux particuliers, prêts, financement du commerce international, banque privée, crédit à la consommation, banque islamique, canaux de distribution client / interface utilisateur |
Selon l'envergure de votre projet, vous pourriez avoir besoin de tester un ou plusieurs des services mentionnés ci-dessus. Avant de commencer les tests, assurez-vous de bien connaître le service testé.
Caractéristiques d'une application bancaire
Avant de commencer les tests, il est important de prendre en compte les fonctionnalités standard attendues de toute application bancaire, afin d'orienter vos efforts de test vers l'obtention de ces caractéristiques. Une application bancaire standard doit répondre aux attentes suivantes :
- Prendre en charge des milliers de sessions utilisateur simultanées.
- Intégration avec de nombreuses autres applications telles que les comptes de trading, les services de paiement de factures et les cartes de crédit.
- Effectuez des transactions rapides et sécurisées.
- Intégrez un système de stockage massif.
- Offrir une capacité d'audit élevée pour résoudre les problèmes des clients.
- Gérer les flux de travail complexes des entreprises.
- Assistance aux utilisateurs sur plusieurs plateformes (Mac, Linux, Unix, Windows).
- Assister les utilisateurs depuis plusieurs endroits.
- Assistance aux utilisateurs multilingues.
- Assistance aux utilisateurs sur différents systèmes de paiement (VISA, AMEX, MasterCard).
- Soutien à de multiples secteurs de services (prêts, banque de détail, etc.).
- Mettre en place un mécanisme de gestion des catastrophes infaillible.
Types d'applications bancaires à tester
Avant la carteping Lors des phases de test, il est utile de savoir quelles applications bancaires sont généralement concernées :
- Système bancaire central (CBS) : moteur central pour les dépôts, les prêts et les comptes.
- Net Bancaire : Portail web destiné aux clients pour les virements et les paiements de factures.
- Les services bancaires mobiles: iOS et Android Applications avec biométrie et notifications.
- Logiciels pour guichets automatiques et bornes interactives : Logiciel embarqué sur les distributeurs automatiques de billets.
- Passerelles de paiement: Gestionnaires de transactions par carte, UPI et portefeuille électronique.
- Modules Prêts et Trésorerie : Applications de crédit et de change pour le back-office.
Phases de test des tests d'applications bancaires
Une fois les applications concernées identifiées, les tests se déroulent généralement selon les phases suivantes.
- Analyse des exigences: Ce travail est effectué par l'analyste fonctionnel, qui recueille et documente les exigences d'une application bancaire spécifique.
- Exigence Revie : Les analystes qualité, les analystes commerciaux et les responsables du développement examinent le document des exigences et le vérifient afin de s'assurer qu'il ne perturbe aucun flux de travail existant.
- Documentation des exigences commerciales : Les analystes qualité préparent des documents de spécifications fonctionnelles qui couvrent toutes les exigences examinées.
- Test de base de données : Il s'agit de la partie la plus importante des tests d'applications bancaires. Elle vérifie l'intégrité des données, le chargement des données, la migration des données, les procédures stockées, la validation des fonctions et les règles métier.
- Test d'intégration : Sous Test d'intégrationTous les composants développés sont intégrés et validés ensemble.
- Test fonctionel: Activités de test standard telles que Cas de test La préparation, l'examen des cas de test et l'exécution sont effectués au cours de cette phase.
- Test de sécurité: Garantit que le logiciel est exempt de failles de sécurité. L'équipe d'assurance qualité doit prévoir des scénarios de test, tant positifs que négatifs, pour simuler des tentatives d'intrusion dans le système et signaler les vulnérabilités avant qu'une personne non autorisée ne les découvre. Les banques doivent également mettre en œuvre une validation d'accès multicouche, comme l'utilisation de mots de passe à usage unique. Les outils d'automatisation couramment utilisés pour Test de sécurité comprennent IBM AppScan et HP WebInspect, tandis que Test manuel s'appuie souvent sur Proxy Sniffer, Paros Proxy et HTTP Watch.
- Tests d'utilisabilité: Garantit que les utilisateurs handicapés puissent utiliser le système aussi facilement que n'importe quel autre utilisateur — par exemple, des guichets automatiques équipés de guidage audio et de claviers en braille pour l'accessibilité.
- Test d'acceptation par l'utilisateur : La dernière étape, réalisée par les utilisateurs finaux, vise à confirmer que l'application se comporte correctement dans des scénarios réels.
Exemple de scénario de test pour l'application de connexion Net Banking
La sécurité est primordiale pour toute application bancaire. Lors de la préparation des tests, l'équipe d'assurance qualité doit inclure des scénarios de test positifs et négatifs afin de sonder le système et de signaler les vulnérabilités avant qu'une personne non autorisée ne les découvre. Cela implique de rédiger non seulement des cas de test négatifs, mais aussi des tests destructifs.
Le tableau ci-dessous présente les cas de test génériques pour une application bancaire.
| Région | Exemples de cas de test |
|---|---|
| Administrateur | Vérification de la connexion administrateur avec des données valides et invalides ; connexion administrateur sans données ; tous les liens vers la page d'accueil de l'administrateur ; modification du mot de passe administrateur avec des données valides, invalides et existantes ; déconnexion administrateur. |
| Nouvelle branche | Créer une nouvelle branche avec des données valides, invalides et existantes ; créer une branche sans données ; réinitialiser et annuler ; mettre à jour une branche avec des données valides, invalides et existantes ; annuler ; supprimer une branche avec et sans dépendances ; recherche de branches. |
| Nouveau rôle | Créer un nouveau rôle avec des données valides, invalides ou existantes ; créer un rôle sans données ; vérifier la description et les types de rôles ; annuler et réinitialiser ; supprimer un rôle avec ou sans dépendances ; vérifier les liens sur la page de détails du rôle. |
| Clients et visiteurs | Vérifier tous les liens visiteurs et clients ; identifiants clients avec des données valides, invalides ou inexistantes ; identifiants banquiers avec des données valides, invalides ou inexistantes. |
| Nouveaux utilisateurs | Créer un nouvel utilisateur avec des données de succursale valides, invalides et existantes ; créer un utilisateur sans données ; annuler et réinitialiser ; mettre à jour un utilisateur avec des données valides, invalides et existantes ; annuler ; supprimer un utilisateur. |
Défis liés aux tests dans le secteur bancaire et leurs atténuations
Même avec des phases de test et des modèles robustes, les testeurs rencontrent plusieurs difficultés récurrentes dans les projets bancaires. Les solutions proposées ci-dessous ont démontré leur efficacité lors de missions réelles.
| Challenge | Mesures |
|---|---|
| Il est difficile d'accéder aux données de production et de les reproduire en tant que données de test. | S’assurer que les données de test répondent aux exigences de conformité réglementaire et maintenir leur confidentialité grâce au masquage des données, aux données de test synthétiques et aux tests d’intégration du système. |
| La migration d'un ancien système bancaire vers un nouveau — y compris les routines, les procédures et les téléchargements de données — constitue le plus grand défi. | Effectuez des tests complets de migration de données et exécutez des tests de régression sur les anciens et les nouveaux systèmes, en comparant les résultats jusqu'à ce qu'ils correspondent. |
| Les exigences peuvent être mal documentées, ce qui entraîne des lacunes fonctionnelles. Les exigences non fonctionnelles sont souvent non documentées, de sorte que les testeurs ne savent pas s'ils doivent les tester. | Les testeurs doivent participer dès la phase d'analyse des exigences et examiner activement les besoins métiers. |
| Vérifier que le système respecte les politiques et procédures souhaitées. | Effectuer des tests de conformité et de politique réglementaire. |
| La portée et les échéanciers s'étendent à mesure que les applications bancaires s'intègrent à Internet et Mobile bancaire. | Prévoyez suffisamment de temps dans le plan pour les tests d'intégration lorsque l'application bancaire comporte de nombreuses interfaces externes. |
