
Analyyttiset oikeudet sisään SAP HANA: Kuinka luoda?
 Mason Garcia
⚡ Älykäs yhteenveto
Analyyttiset oikeudet SAP HANA lisää rivitason valtuutuksen objektioikeuksien lisäksi, joten kaksi samaa tietonäkymää kyselevää käyttäjää näkevät vain ne tietueet, jotka heille määritetyt rajoitukset sallivat. SAP HANA Studio.
Mitä analyyttiset oikeudet ovat SAP HANA?
Analyysioikeudet rajoittavat käyttäjän näkemään dataan, joten ne ovat keskeinen osa SAP HANA-tietoturva.
SQL-oikeudet myöntävät valtuutuksen objektitasolla, eivät tietuetasolla. Käyttäjä, jolla on SELECT-oikeus näkymässä, voi lukea kaikki sen rivit. Kun tarvitaan rivitason rajoitusta, käytetään analyyttistä oikeutta.
Analyysioikeudet tarjoavat kyseisen valtuutuksen seuraaviin tietonäkymiin.
Alla luodaan analytiikkaoikeus ja annetaan se käyttäjälle ”ABHI_TEST”, jotta käyttäjä voi nähdä vain yrityksen tiedot arvolla 1000. Molempia oikeuksia tarvitaan yhdessä: objektioikeus avaa näkymän ja analytiikkaoikeus päättää, mitkä rivit palautetaan.
Analyyttisen käyttöoikeuden luominen SAP HANA
Alla olevat kuusi vaihetta kulkevat sisään SAP HANA Studio, käyttöoikeuden luomisesta sen testaamiseen toisen käyttäjän kanssa.
Vaihe 1) Siirry kohtaan Analyyttiset oikeudet. Napsauta hiiren kakkospainikkeella mallinnuspakettia ja valitse sitten Uusi –> Analyyttiset oikeudet, kuten alla on esitetty.

Vaihe 2) Uusi-ponnahdusikkuna tulee näkyviin. Anna alla näkyvät analytiikkaoikeuksien tiedot.
- Anna analytiikkaoikeuden nimi ja otsikko.
- Paketin nimi valitaan automaattisesti.
- Valintavaihtoehto luo uuden käyttöoikeuden.

Seuraavassa vaiheessa näytetään analyyttisten oikeuksien editori oikeuksien lisäämistä ja muokkaamista varten.
Vaihe 3) Napsauta OK-painiketta. Analyyttisten oikeuksien editori avautuu ja viitemalli valitaan ensin.
- Yleiset-osiossa näkyvät nimi ja otsikko.
- Napsauta Referenssimallit-osiossa olevaa Lisää-painiketta, kuten alla on esitetty.
- Valitse aiemmin luotu laskentanäkymä (CA_FI_LEDGER).
Voimassaolo ja attribuutin rajoitus määritellään sitten samassa editorissa.
- Luo käyttöoikeuden voimassaolo napsauttamalla Lisää-painiketta.
- Määritä käyttöoikeuden voimassaoloaika.
- Valitse rajoituksen sisältävä ominaisuus napsauttamalla Lisää-painiketta.
- Valitse Yritys-attribuutti.
- Napsauta Lisää-painiketta määrittääksesi arvon kyseiselle attribuutille.
- Määritä arvo valitsemalla tyyppi tai operaattori ja arvo. Tässä käyttäjä voi käyttää vain yrityksen 1000 laskentanäkymän tietoja, kuten alla on esitetty.
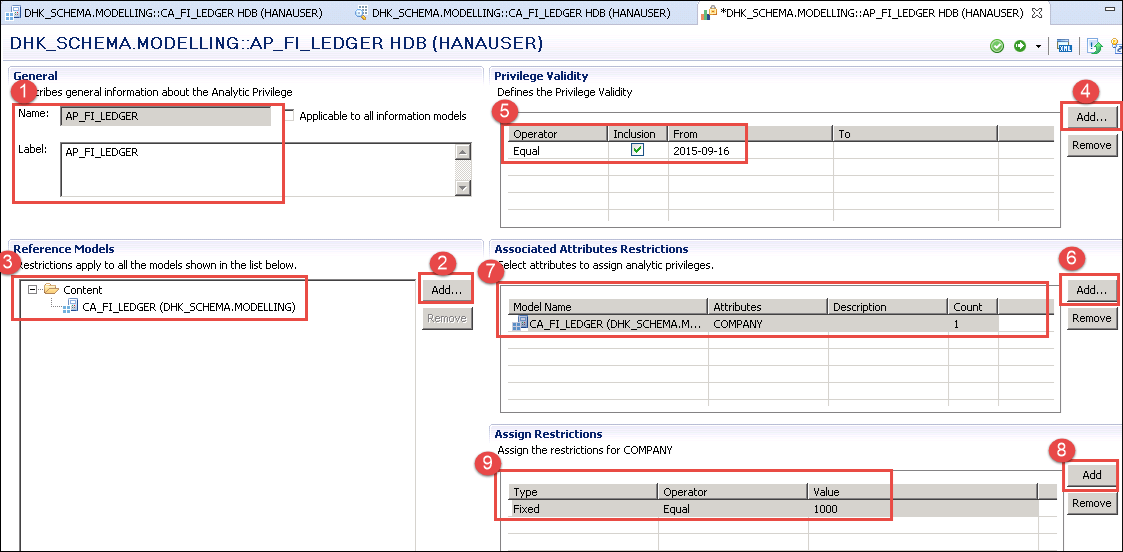
Vahvista ja aktivoi analyyttinen käyttöoikeus. Se luodaan sitten Modelling-paketin Analytic Privileges -kansioon alla olevan mukaisesti.

Vaihe 4) Anna analytiikkaoikeudet käyttäjälle ”ABHI_TEST”, jolla on jo Modelling-paketin oikeudet. Double- napsauta käyttäjää ”ABHI_TEST” kohdassa Tietoturva -> Käyttäjät.
- Valitse Analyyttiset oikeudet -välilehti.
- Napsauta +-painiketta.
- Näyttöön tulee ponnahdusikkuna, jossa pyydetään valitsemaan analyysioikeudet. Anna aiemmin luodun analyysioikeuden nimi.
- Valitse analytiikkaoikeus.
- Napsauta OK-painiketta, kuten alla on esitetty.

Analyysioikeus lisätään käyttäjälle alla olevan kuvan mukaisesti.

Vaihe 5) Ota muutos käyttöön käyttäjälle napsauttamalla käyttöönottopainiketta. Näyttöön tulee viesti, jossa ilmoitetaan, että käyttäjä 'ABHI_TEST' on muuttunut, kuten alla on esitetty.

Vaihe 6) Tarkista analytiikkaoikeudet. Kirjaudu sisään HANAUSER-järjestelmään käyttäjätunnuksella ”ABHI_TEST” varmistaaksesi, että tehtävä toimii.
- Valitse HDB (HANAUSER) nykyinen järjestelmä ja napsauta sitä hiiren kakkospainikkeella.
- Valitse ”Lisää järjestelmä eri käyttäjällä” ja anna sitten käyttäjätunnus ja salasana ”ABHI_TEST”-kohteelle alla olevan kuvan mukaisesti.
- Järjestelmän HDB (ABHI_TEST) lisätään järjestelmäluetteloon.

ABHI_TEST-käyttäjällä ei ole täyttä pääsyä HANAUSER-käyttäjän luoman laskentanäkymän tietoihin, koska HANAUSER loi analytiikkaoikeuden, joka rajoittaa kyseisen näkymän yritykseen 1000, ja antoi sen ABHI_TEST-käyttäjälle.
Siirry Sisältö-kansioon -> valitse paketti -> laskentanäkymä (CA_FI_LEDGER) -> napsauta hiiren kakkospainikkeella -> Tietojen esikatselu. Tietojen esikatselunäyttö näyttää alla olevalta.

Laskentanäkymän tiedot on rajoitettu yrityskoodiin 1000, mikä vahvistaa, että analytiikkaoikeudet ovat aktiivisia kyseiselle käyttäjälle.
Klassisen XML:n ja SQL:n analyyttisten oikeuksien vertailu
Analyyttisiä oikeuksia on kahdenlaisia, ja valinnalla on merkitystä kaikissa uusissa kehityshankkeissa. Yllä oleva editori luo klassisen, XML-pohjaisen oikeuden. SQL-analytiikkaoikeudet otettiin käyttöön vuonna SAP HANA 1.0 SPS 10 ja ilmaise sama rajoitus SQL-suodatinehtona.
| Aspect | Klassinen (XML-pohjainen) | SQL-analyysioikeus |
|---|---|---|
| Määritelmä | Ylläpidetään graafisesti mallinnusohjelmassa ja tallennetaan XML-suunnitteluaikaisena objektina. | Määritetään SQL-suodatusehdolla, joten monimutkainen logiikka pysyy luettavana. |
| olosuhteet | Määritä rajoitukset yksinkertaisilla operaattoreilla. | Täydelliset SQL-lausekkeet, mukaan lukien sisäkkäiset ja yhdistetyt ehdot. |
| Tila | Vanhentunut alkaen SAP HANA 2.0 SPS 02. | Suositellaan jokaiselle uudelle etuoikeudelle. |
| Saatavuus: | Ei saatavilla in SAP HANA-pilvi. | Tuettu sisään SAP HANA 2.0 ja SAP HANA-pilvi. |
SAP HANA-mallintaja toimittaa migraatiotoiminnon, joka muuntaa klassiset XML-pohjaiset käyttöoikeudet SQL-pohjaisiksi, joten olemassa olevia rajoituksia ei tarvitse kirjoittaa uudelleen käsin. SAP HANA Cloudissa käyttöoikeudesta tulee suunnitteluaikainen artefakti HDI-kontin sisällä ja se saavuttaa käyttäjän roolin kautta käyttäjäeditorin sijaan.
Analyyttisten etuoikeuksien rajoitusten arviointi
Ehtojen yhteensopivuuden tunteminen estää rajoituksia, jotka tuottavat joko liikaa tai ei mitään.
- Useita yhdelle attribuutille lueteltuja arvoja yhdistetään loogisella OR, joten käyttäjä voi nähdä yrityksen 1000 tai yrityksen 2000.
- Eri ominaisuuksien rajoitukset yhdistetään loogisella JAjoten sekä yrityksen että maan on oltava samaa mieltä.
- Kun käyttäjällä on useita analytiikkaoikeuksia samaan näkymään, tulokset lasketaan yhteen, mikä laajentaa käyttöoikeuksia kaventamisen sijaan.
- Staattinen rajoitus tallentaa kiinteitä arvoja, kun taas dynaaminen rajoitus lukee sallitut arvot suorituksen aikana toimintosarjasta, joten yksi oikeus voi palvella useita käyttäjiä.
Näkymä tarkistetaan vain, kun sen Apply Privileges -ominaisuus nimeää oikeuden tyypin, ja tarkistus suoritetaan SELECT-objektioikeuden lisäksi. Aktivoinnin luomat sarakenäkymät sijaitsevat _SYS_BIC-skeemassa, ja käyttäjän voimassa olevat rajoitukset voidaan lukea EFFECTIVE_STRUCTURED_PRIVILEGES-järjestelmänäkymästä.
Yleisiä analyyttisten oikeuksien virheitä ja korjauksia
Useimmat tietonäkymän valtuutusongelmat johtuvat jostakin alla olevista tilanteista.
- Ei valtuutettu -virhe näkymässä. Käyttäjällä on analytiikkaoikeudet, mutta ei SELECT-oikeuksia luotuun sarakenäkymään tai pohjana olevaan kaavaan. Myönnä molemmat.
- Esikatselu ei palauta rivejä. Rajoitetulla attribuutilla ei ole vastaavaa arvoa tai oikeuden voimassaoloaika on jo päättynyt.
- Rajoitus jätetään huomiotta. Oikeus luotiin, mutta sitä ei koskaan aktivoitu, tai näkymässä ei ole asetettu Käytä oikeuksia -ominaisuutta.
- Muutoksella ei ole vaikutusta. Määritystä ei otettu käyttöön, tai käyttäjäistunto alkoi ennen käyttöönottoa ja se vaatii uudelleenyhteyden.
- Kaikki on joka tapauksessa näkyvissä. Käyttäjällä on _SYS_BI_CP_ALL-käyttöoikeus, joka antaa rajoittamattoman pääsyn kaikkiin tietonäkymiin, eikä hänen tulisi osallistua tuotantorooleihin.
Myönnä analytiikkaoikeudet roolien kautta suoraan käyttäjille antamatta, jotta sama rajoitus voidaan tarkastella, siirtää ja peruuttaa yhdessä paikassa. Suojattujen näkymien mallinnuskontekstia käsitellään kohdassa SAP HANA-mallinnus ja SAP HANA oppaita.
