
Kuinka muuttaa EC2:n ilmentymän tyyppiä ja suojausryhmää AWS:ssä
 Toimituksellinen tiimi
⚡ Älykäs yhteenveto
Muokkaaminen Amazon EC2-instanssin avulla voit muuttaa instanssin tyyppiä, suojausryhmiä, tunnisteita, käyttäjätietoja ja verkkoasetuksia AWS Management Consolessa käynnistyksen jälkeen, mikä mukauttaa palvelimen uusiin suorituskyky-, suojaus- ja skaalausvaatimuksiin ilman, että sitä tarvitsee rakentaa uudelleen.
EC2 tulee sanoista Elastic Compute Cloud. Se on laskentapalvelutarjonta AWS:n IaaS (Infrastructure as a Service) -alueelta.
Kun EC2-instanssi on valmisteltu, on erittäin kätevää päivittää tai muokata monia instanssin määritysparametreja AWS Management Consolen avulla.
Katsotaanpa kutakin niistä.
Kirjautuminen ja pääsy AWS-palveluihin
Vaihe 1) Tässä vaiheessa teet seuraavat toimenpiteet:
- Kirjaudu AWS-tilillesi ja siirry osoitteeseen AWS-palvelut välilehti vasemmassa yläkulmassa.
Täällä näet kaikki AWS-palvelut luokiteltuina alueittain, nimittäin laskenta, tallennus, tietokanta jne. EC2-instanssin luomiseksi meidän on valittava laskenta → EC2 kuten seuraavassa vaiheessa.
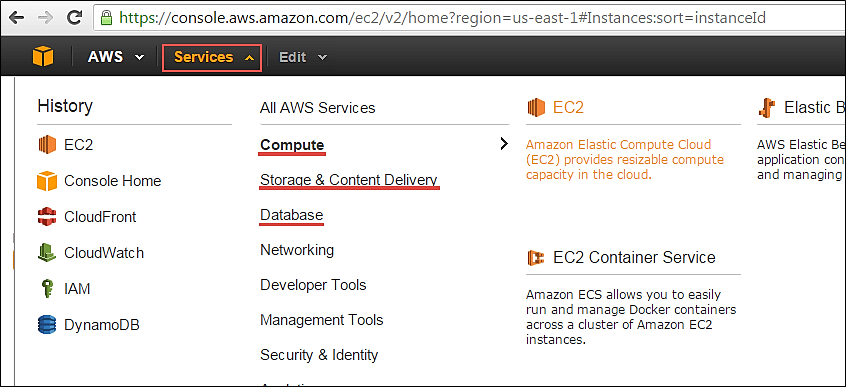
Avaa kaikki palvelut ja napsauta Compute services -kohdassa EC2. Tämä käynnistää EC2:n kojelaudan.
Tässä on EC2-kojelauta. Täältä saat kaikki tiedot käynnissä olevista AWS EC2 -resursseista.
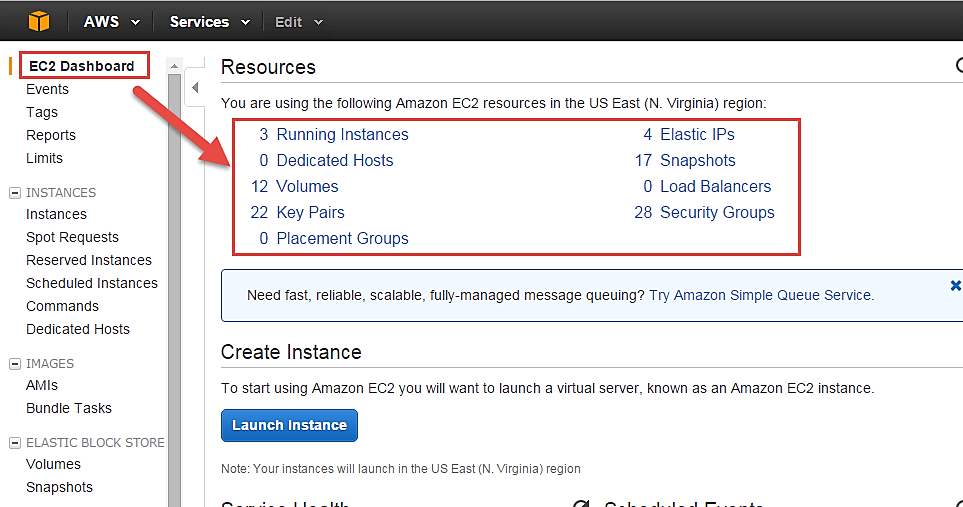
Vaihe 2) Valitse EC2-hallintapaneelin oikeasta yläkulmasta AWS-alue, johon haluat määrittää EC2-palvelimen.
Tässä valitsemme Pohjois-Virginian. AWS tarjoaa useita alueita ympäri maailmaa.

Vaihe 3) Kun haluamasi alue on valittu, palaa EC2 Dashboardiin.
Tarkista muokkausparametrit
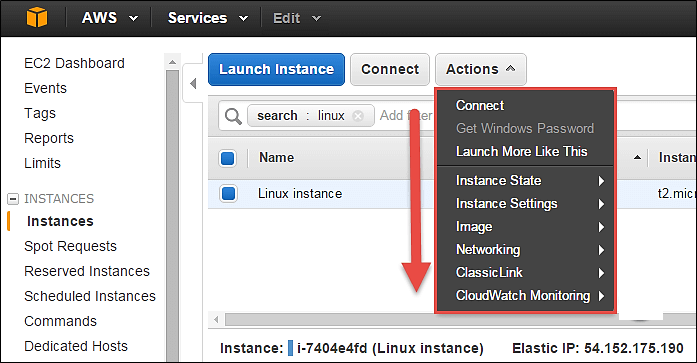
Vaihe 1) Valitse EC2-hallintapaneelista instanssi, jonka määritysparametreja haluat muokata, ja napsauta alla olevaa ”Toiminnot”-painiketta.

Vaihe 2) Kun napsautat painiketta, avattava valikko näyttää kaikki alueet, joilla voimme muokata instanssin ominaisuuksia.
Katso yhteystiedot
Alla oleva Yhdistä-vaihtoehto näyttää meille tapoja, joilla voimme muodostaa yhteyden EC2-instanssiin.
Vaihe 1) Napsauta vaihtoehtoa Yhdistä.

Voit muodostaa yhteyden itsenäiseen SSH-asiakkaaseen tai a Java asiakas. Saat vaiheittaiset ohjeet, kuinka voit muodostaa yhteyden ilmentymääsi.
Tässä opetusohjelmassa voimme nähdä yhteystavat a Linux ilmentymä.

Käynnistä useita esiintymiä samanlaisilla kokoonpanoilla
Jos sinulla on yksi EC2-instanssi käynnissä tietyllä kokoonpanolla ja haluat käynnistää toisen instanssin nopeasti yhdellä napsautuksella, "Käynnistä lisää samanlaisia" -vaihtoehto auttaa meitä siinä.
Vaihe 1) Napsauta Käynnistä lisää tämänkaltaisia.

Sinut ohjataan välittömästi ohjatun käynnistyksenestotoiminnon tarkasteluesiintymän tietosivulle. Täällä voimme tarkistaa kaikki yksityiskohdat vielä kerran.
Vaihe 2) Napsauta tarkasteluinstanssin tietosivulla Käynnistä-painiketta.

Vaihe 3) Tässä ikkunassa
- Valitse olemassa oleva avainpari
- Napsauta "Käynnistä ilmentymä".

Instanssin julkaisun edistyminen voidaan nähdä alla.

Alla näet, että uusi esiintymä on odottavassa tilassa ennen luomista.

Voit nähdä, että myös uudessa ilmentymässä on sama tunniste.

Muuta esiintymän tilaa
Voit muuttaa ilmentymän tilaa lennossa hallintakonsolista yhdellä napsautuksella.
Vaihe 1) Napsauta tässä vaiheessa toimintojen alla olevaa 'Instanssin tila' -kohtaa.
- stop – voit pysäyttää käynnissä olevan instanssin
- Reboot – voit käynnistää instanssin uudelleen
- lopettaa – voit poistaa instanssin pysyvästi

Muuta esiintymän asetuksia
Täällä voit muuttaa monia ilmentymien asetuksia, kuten suojausryhmiä, lopetussuojausta jne.
Katsotaanpa kutakin yksityiskohtaisesti.
Luo tunnisteita
Lisää/muokkaa tunnisteita – Voit lisätä tai muokata instanssille määritettyjä tunnisteita. Tunnisteiden lisääminen helpottaa AWS-tilin omistajan työtä track instansseista, varsinkin jos ympäristöjä on useita.
AWS-järjestelmänvalvojien tulisi määrittää jokaiselle instanssille tunniste erottelun perusteella, esim. merkitsemällä kaikki tuotantoympäristön instanssit tunnisteella 'Prod' tai merkitsemällä osastolle kuuluvat instanssit osaston nimikirjaimilla jne. Tunnisteiden lisääminen on erittäin tehokas menetelmä track myös instanssien kustannukset.
Katsotaanpa, miten tunnisteita muutetaan.
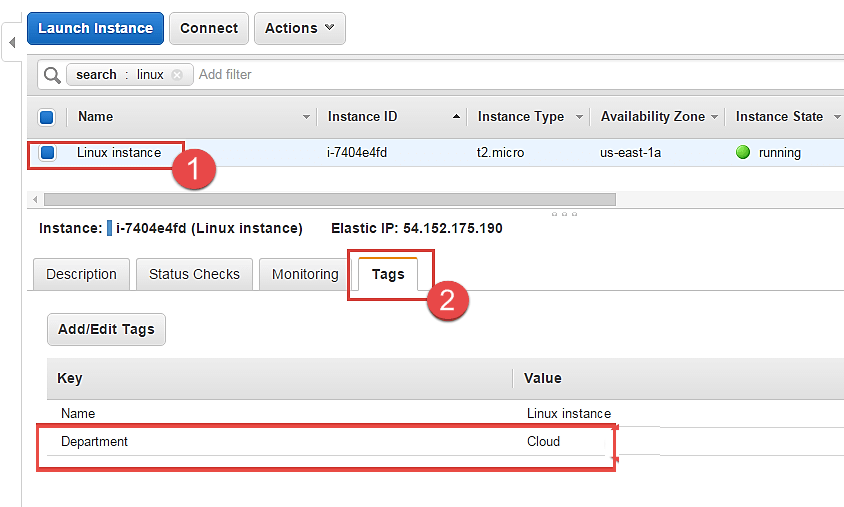
Vaihe 1) Tässä vaiheessa
- Napsauta esiintymän asetusta
- Napsauta Lisää/muokkaa tunnisteita.

Vaihe 2) Tunniste on vain avain-arvo-pari.
- Joten olemme määrittäneet uuden tunnisteen osastoksi ja lisänneet sen arvon pilvenä.
- Napsauta Tallenna

Vaihe 3) Palaa EC2 Dashboardiin ja
- Valitse esiintymäsi uudelleen
- Valitse Tunnisteet-välilehti
Huomaa, että Tunnisteet-kohtaan on ilmestynyt uusi tunniste nimellä "Department", jonka arvo on Cloud.
Liitä automaattiseen skaalausryhmään
EC2-instanssi voidaan liittää automaattiseen skaalausryhmään lennossa.
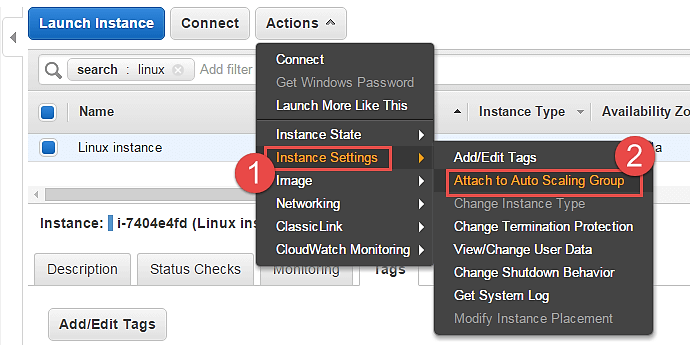
Vaihe 1) Tässä vaiheessa teemme seuraavat asiat:
- Napsauta "Instanssiasetukset"
- Napsauta Liitä automaattiseen skaalausryhmään.
Vaihe 2) Tässä vaiheessa
- Liitä ilmentymä olemassa olevaan AS-ryhmään. Voit myös luoda uuden AS-ryhmän tässä vaiheessa.
- Valitse yksi AS-ryhmä jo olemassa olevien ryhmien luettelosta.
- Napsauta 'Liitä'.
Tämä toiminto liittää ilmentymäsi automaattisen skaalauksen ryhmään ympäristössäsi.

Kuinka muuttaa ilmentymän tyyppiä AWS:ssä
Voit muuttaa instanssisi instanssityyppiä, jos haluat sovellusvaatimustesi mukaisesti korkeamman kokoonpanon instanssin. Tämä voidaan tehdä instanssin vertikaaliseksi skaalaamiseksi ja laskenta-/muistikapasiteetin lisäämiseksi.
Katsotaanpa, miten tämä tehdään.
Et voi muuttaa instanssin tyyppiä, jos kyseessä on käynnissä oleva palvelin. Sinun on pysäytettävä se ennen kuin voit tehdä niin.
Vaihe 1) Siirry kohtaan "Instanssitila".
Napsauta 'Pysäytä'. Tämä pysäyttää esiintymän.

Huomaa, että instanssin tila on nyt ”stop”ping”-tilassa EC2-hallintapaneelissa. Voit nyt muuttaa instanssin tyyppiä.

Vaihe 2) Siirry kohtaan 'Instanssin asetukset'. Napsauta 'Muuta instanssin tyyppiä'.

Vaihe 3) Tarkista-ponnahdusikkuna. Muuta esiintymän tyyppiä -ponnahdusikkuna tulee näkyviin.
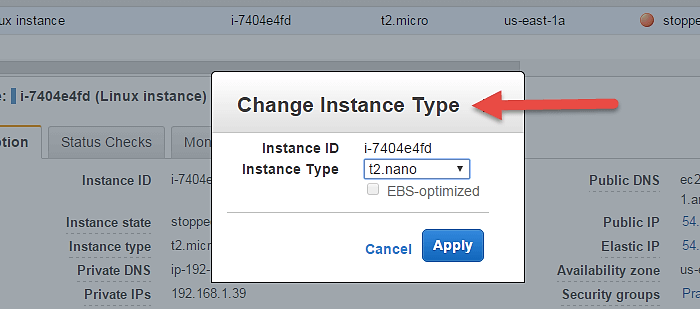
Vaihe 4) Valitse instanssityyppi. Voit valita useista EC2:n käytettävissä olevista instanssityypeistä. Tässä opetusohjelmassa muutamme sen muotoon t2.nano vain havainnollistamisen vuoksi.

Vaihe 5) Valitse t2.nano. Valitse t2.nano ja napsauta 'Käytä'.

Vaihe 6) Avaa EC2-hallintapaneeli. Huomaa EC2-hallintapaneelissa, että instanssityyppisi on muuttunut automaattisesti kyseiseksi tyypiksi.

Voit nyt käynnistää instanssisi ja jatkaa sen toimintoja. Muihin määritysparametreihin ei tule muutoksia, ja myös palvelimella olevat asennukset pysyvät ennallaan.
Ota lopetussuoja käyttöön
Instanssin irtisanomissuojauksen tulisi aina olla käytössä, erityisesti tuotantopalvelimilla. Tämä varmistaa, että EC2-instanssiasi ei suljeta vahingossa.
AWS lisää ylimääräisen turvallisuustason siltä varalta, että satut vahingossa painamaan instanssin lopetusvaihtoehtoa.
Katsotaanpa, miten irtisanomissuoja otetaan käyttöön.
Vaihe 1) Tässä vaiheessa
- Siirry Instanssiasetuksiin.
- Napsauta Muuta lopetussuojausta.

Vaihe 2) Huomaa, että instanssimme nykyinen asetus on poistettu käytöstä. Napsauta ”Kyllä, ota käyttöön”.

Tämä on ottanut käyttöön irtisanomissuojauksen instanssissamme. Tarkistamme, poistetaanko instanssimme, kun painamme Lopeta-painiketta.
Vaihe 3) Tässä vaiheessa
- Valitse vaihtoehto "Instanssitila" ja sitten
- Napsauta 'Lopeta'.

AWS ilmoittaa sinulle välittömästi, että EC2-esiintymässä on "päättymissuoja käytössä", etkä voi poistaa sitä. Alla oleva "Lopeta"-painike on poistettu käytöstä.

Muuta käyttäjätietoja
Kun käynnistät uuden EC2-ilmentymän, sinulla on mahdollisuus siirtää käyttäjätiedot ilmentymään, jotta se suorittaa tehtäviä automaattisesti käynnistyksen yhteydessä, esim. yleiset konfigurointitehtävät, init-skriptit jne.
Voit välittää käyttäjätiedot shell-skriptien tai pilvi-init-komentojen muodossa. Tämä voi olla joko pelkkää tekstiä, tiedostona tai base64-koodattua tekstiä API-kutsuja varten.
Tässä näemme, kuinka voimme muokata näitä skriptejä.
Sinun on ensin pysäytettävä instanssi. Et voi muokata instanssin käyttäjätietoja, jos se on käynnissä. Suorita pysäytetyssä instanssissa seuraavat vaiheet.
Vaihe 1) Tee tässä vaiheessa seuraavat asiat:
- Siirry kohtaan Instanssiasetukset.
- Napsauta 'Näytä/muuta käyttäjätietoja'.

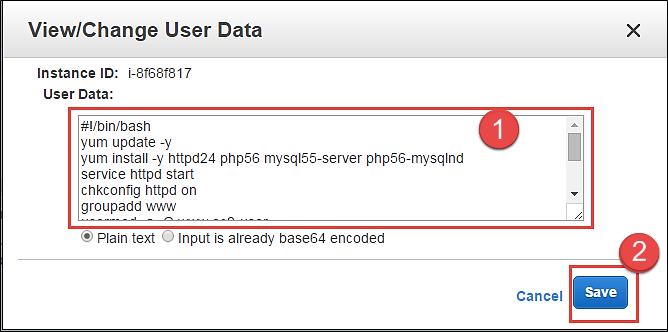
Tässä demonstraatiota varten meillä on komentosarja, joka asentaa LAMP-pinon palvelimelle.
Vaihe 2) Tässä vaiheessa
- Näytä/muokkaa käyttäjätietokenttääsi.
- Napsauta "Tallenna" -välilehteä.
Muuta sammutuskäyttäytymistä
Jos olet joskus vahingossa sulkenut instanssin käyttöjärjestelmäkonsolin kautta, et halua AWS EC2:n todella lopettavan instanssia.
Tätä varten voimme asettaa sammutuskäyttäytymisen "Stop" -tilaan "Lopeta" sijaan. Voimme tehdä myös päinvastoin, jos hakemusvaatimus on sellainen.
Katsotaanpa, miten tämä saavutetaan.
Vaihe 1) Tässä vaiheessa
- Siirry kohtaan Instanssiasetukset.
- Napsauta Muuta sammutuskäyttäytymistä.

Vaihe 2) Napsauta tässä vaiheessa "Stop" ja paina sitten Käytä. Asetusta sovelletaan ilmentymään vastaavasti.

Vaihe 3) Nyt kun "stop" sammutus käynnistetään ilmentymäkonsolissa kitin kautta, sitä ei lopeteta. Se yksinkertaisesti sammuu normaalisti.

Näytä järjestelmäloki
Voit nähdä minkä tahansa EC2-esiintymän järjestelmälokin vianetsintätarkoituksiin jne.
Vaihe 1) Tässä vaiheessa
- Siirry kohtaan Instanssiasetukset.
- Napsauta 'Hae järjestelmäloki'.
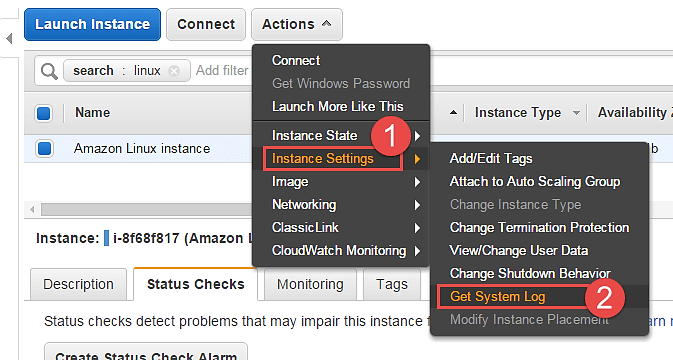
Näet erillisen ikkunan, joka esittää esiintymän lokin tiedot. Täällä voimme nähdä lokin, kun ilmentymä käynnistettiin uudelleen.

Luo ilmentymä AMI
Voit luoda EC2-esiintymällesi AMI:n varmuuskopiointia varten.
Vaihe 1) Tässä vaiheessa
- Siirry kohtaan "Image".
- Napsauta "Luo kuva".

Ohjattu kuvanluontitoiminto avautuu.

Vaihe 2) Tässä vaiheessa
- Lisää kuvan nimi
- Anna ystävällinen kuvaus AMI:stä
- Tarkista äänenvoimakkuus ja paina sitten Luo kuva -painiketta.
AWS vastaanottaa kuvapyyntösi ja lähettää ilmoituksen välittömästi.

Voit tarkistaa pyynnön tilan EC2-hallintapaneelista "odottaa" alla olevan kuvan mukaisesti.

Jonkin ajan kuluttua tila on "käytettävissä" ja sinulla on AMI valmiina varmuuskopioksi.

Voit myös poistaa sen rekisteröinnin kojelaudalta, kun varmuuskopio on vanha.
Muuta esiintymän verkkoasetuksia
Verkkoparametreja, kuten suojausryhmiä, verkkoliitäntöjä, joustavia IP-osoitteita ja yksityisiä IP-osoitteita, voidaan myös muokata käynnistyksen jälkeen. Alla olevat osiot käyvät läpi jokaisen verkon muutoksen yksi kerrallaan.
Kuinka muuttaa suojausryhmää
Voit muuttaa ilmentymän SG:tä (Security Group) milloin tahansa. Jos sinulla on toinen suojaryhmä, jolla on erilaiset palomuurisäännöt, voit tehdä sen helposti konsolin avulla.
Katsotaanpa miten.
Vaihe 1) Tässä vaiheessa
- Siirry kohtaan "Verkostot".
- Napsauta Muuta suojausryhmiä.

Vaihe 2) Ohjatussa suojausryhmien muutostoiminnossa se näyttää esiintymässä jo olemassa olevan SG:n sekä luettelon kaikista alueen suojausryhmistä.

Vaihe 3) Tässä vaiheessa
- Valitse haluamasi SG-ruutu
- Napsauta 'Assign Security Groups' -painiketta.

Vaihe 4) EC2 Dashboardissa näet, että ilmentymän SG on muutettu. Ilmentymä lähettää/vastaanottaa nyt liikennettä uusien SG-asetusten perusteella.
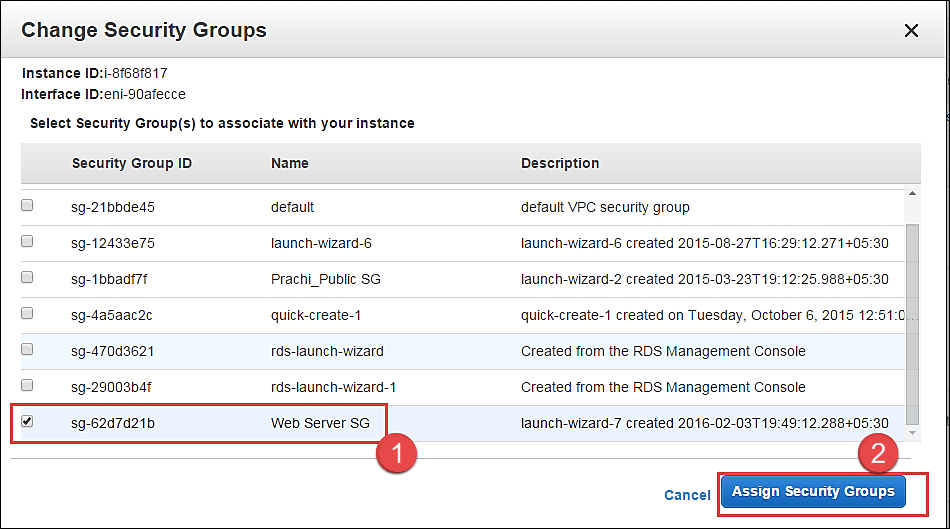
Voit myös lisätä useita suojausryhmiä.
Lisää verkkoliitäntä
Verkkoliitäntä on kuin toinen NIC-kortti esiintymälle. Sillä on jo olemassa olevan ensisijaisen verkkoliittymän lisäksi toinen IP-osoitesarja.
Vaihe 1) Tässä vaiheessa
- Siirry kohtaan "Verkostot".
- Napsauta "Liitä verkkoliitäntä".

Saat virheilmoituksen, jos sinulla ei ole jo luotua verkkoliitäntää.
Katsotaanpa, miten verkkorajapinta luodaan nopeasti.

Vaihe 2) Tässä vaiheessa
- Siirry EC2 Dashboardiin ja napsauta "Verkkoliitännät" vasemmassa ruudussa.
- Napsauta Luo verkkoliitäntä -painiketta.

Vaihe 3) Tässä vaiheessa
- Lisää kuvaus verkkoliittymästäsi
- Valitse aliverkko, johon haluat luoda verkkoliitännän. Pidä yksityisen IP-osoitteen automaattinen määrittäminen oletusasetuksena
- Suojausryhmiä sovelletaan ilmentymän verkkoliittymään, joten täältä saat vaihtoehdon samalle. Valitse haluamasi SG
- Kun olet syöttänyt tiedot, napsauta "Luo".

Nyt voit palata EC2 Dashboardiin ja tarkistaa, että verkkoliitäntääsi luodaan.

Palaa nyt vaiheeseen 2) ja jatka valitsemalla käytettävissä oleva käyttöliittymä, jonka juuri loimme, ja liitä se ilmentymään.
Nyt, kuten näet, juuri luomamme verkkoliitäntä on listattu alla automaattisesti.

Verkkoliittymäsi liitetään ilmentymään välittömästi.
Voimme palata EC2 Dashboardiin ja tarkistaa esimerkkimme nyt. Huomaa, että ilmentymässä on 2 yksityistä IP-osoitetta, jotka kuuluvat 2 verkkoliitäntään.

EIP:n erottaminen
Elastinen IP on staattinen julkinen IP.
Voit erottaa EIP:n suoraan ilmentymän kojelaudasta.
Vaihe 1) Tässä vaiheessa
- Napsauta Verkostot.
- Napsauta Irrota elastinen IP-osoite.

Vaihe 2) Napsauta erotuspainiketta, kun olemme varmistaneet ilmentymän tunnuksen ja EIP:n.

Tarkista alta, että ilmentymän kojelaudassa EIP-kenttä on nyt tyhjä.

Muuta lähteen/kohteen tarkistus
Lähde-/kohdetarkistus-attribuutti määrittää, onko lähde-/kohdetarkistus käytössä instanssissa. Tämän attribuutin poistaminen käytöstä mahdollistaa instanssin käsitellä verkkoliikennettä, joka ei ole nimenomaisesti tarkoitettu instanssille. Esimerkiksi instanssien, jotka suorittavat palveluita, kuten verkko-osoitteen muuntamista, reititystä tai palomuuria, tulisi asettaa tämä arvo arvoon ei käytössä.
Vaihe 1) Tässä vaiheessa
- Napsauta Verkostot.
- Napsauta 'Muuta lähde-/kohdetarkistus'

Vaihe 2) Napsauta 'Poista käytöstä'. Jos se on jo poistettu käytöstä, voit ottaa sen käyttöön tässä vaiheessa.

Hallitse yksityisiä IP-osoitteita
Voit määrittää useita yksityisiä IP-osoitteita yhdelle instanssille, jos sovellusarkkitehtuurisi on niin suunnitellut. Määritettävien IP-osoitteiden enimmäismäärä riippuu tietenkin EC2-instanssin tyypistä.
Vaihe 1) Tässä vaiheessa
- Napsauta Verkostot.
- Napsauta Hallitse yksityisiä IP-osoitteita.

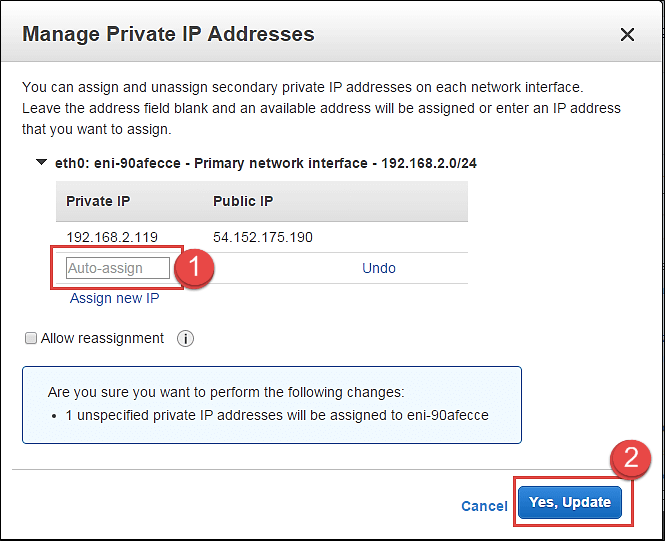
Sinut ohjataan uuteen ikkunaan, jossa voit määrittää esiintymällesi toissijaisen IP-osoitteen.
Vaihe 2) Tässä vaiheessa
- Tässä jätetään kenttä tyhjäksi. Tämä antaa AWS:lle mahdollisuuden määrittää automaattisesti kaikki saatavilla olevat yksityiset IP-osoitteet ilmentymällemme.
- Napsauta Päivitä.

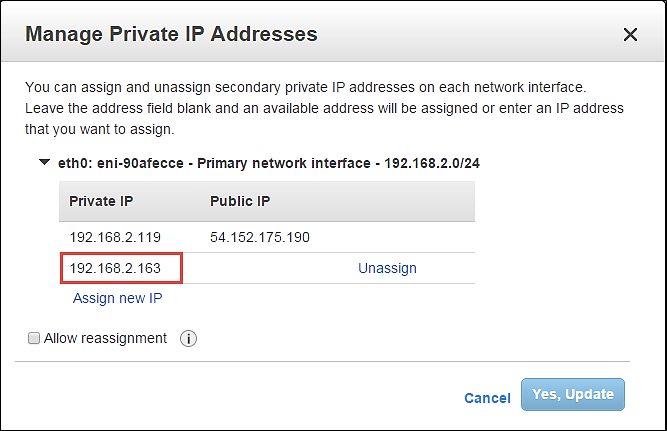
Huomaa, että IP-osoite on määritetty täällä automaattisesti.
Palaa myös EC2-hallintapaneeliin ja huomaa 2 määritettyä yksityistä IP-osoitetta. Nämä ovat 2 IP-osoitetta yhdessä verkkorajapinnassa.
Ota ClassicLink VPC:hen käyttöön tai poista se käytöstä
Jos ilmentymäsi on käytössä EC2 – Classicissa, joka on AWS:n käyttöönottotila, jossa resurssit varataan VPC:stä; sitten voit linkittää ilmentymäsi VPC-ympäristöön alla olevan kuvan mukaisesti.
Alla olevat vaihtoehdot on poistettu käytöstä, koska esiintymämme on jo VPC:ssä.

Ota käyttöön yksityiskohtainen CloudWatch-seuranta
AWS:llä on oletuksena CloudWatch-perusvalvonta käytössä kaikissa resursseissaan. Kuitenkin, jos tapauksemme ovat tuotantotapauksia, saatamme haluta mahdollistaa niiden yksityiskohtaisen seurannan lisäkustannuksin tietysti.
Vaihe 1) Tässä vaiheessa
- Napsauta "CloudWatch-valvonta"
- Napsauta "Ota käyttöön yksityiskohtainen valvonta"

Voit myös lisätä/muokata hälytyksiä, jotka ilmoittavat sinulle CloudWatch-valvontamittareiden määritteistä.

Tarkista myös: - AWS (Amazon Verkkopalvelut) Opetusohjelma: Perusteet aloittelijoille
