
Kali Linux Opastus: Käyttö, asennus ja komennot
 Oliver Jones
⚡ Älykäs yhteenveto
Kali Linux on OffSecin ylläpitämä Debian-pohjainen tietoturvajakelu, joka sisältää yli 600 esiasennettua työkalua penetraatiotestaukseen, digitaaliseen rikostutkintaan, käänteiseen suunnitteluun ja tietoturvatutkimukseen työasemilla, virtuaalikoneissa ja pilvi-instansseissa.
Mikä on Kali Linux?
Kali Linux on Debianista johdettu Linux-tietoturvajakelu, joka on erityisesti suunniteltu tietokoneiden rikostutkintaan ja edistyneeseen penetraatiotestaukseen. Se kehitettiin kirjoittamalla Back...Track, Mati Aharonin ja Devon Kearnsin työ Offensive Securitystä. Kali Linux sisältää useita satoja työkaluja, jotka on hyvin suunniteltu erilaisiin tietoturvatehtäviin, kuten penetraatiotestaukseen, tietoturvatutkimukseen, tietokoneiden forensiikkaan ja käänteiseen suunnitteluun.
takaisinTrack oli heidän edellinen tietoturvakäyttöjärjestelmänsä. Ensimmäinen versio, Kali 1.0.0, julkaistiin maaliskuussa 2013. OffSec (aiemmin Offensive Security) rahoittaa ja ylläpitää edelleen Kali Linux, ja julkaisee uuden pistejulkaisun noin neljännesvuosittain. Jos vierailet osoitteessa kali.org Tänään näet bannerin, joka kuvailee sitä edistyneimmäksi koskaan julkaistuksi penetraatiotestausjakeluksi, ja projekti on käyttänyt yli vuosikymmenen puolustaakseen tätä väitettä.
Kali Linux toimitetaan yli 600 esiasennetulla penetraatiotestaussovelluksella, joilla jokaisella on oma joustavuutensa ja käyttötapauksensa. Kali Linux tekee erinomaista työtä erotellessaan nämä apuohjelmat seuraaviin luokkiin:
- Tiedonkeruu
- Haavoittuvuusanalyysi
- Langattomat hyökkäykset
- Web-sovellukset
- Hyödyntämistyökalut
- Stressitestaus
- Oikeuslääketieteen työkalut
- Nuuskiminen ja huijaus
- Salasanahyökkäykset
- Pääsyn ylläpitäminen
- Reverse Tekniikka
- Raportointityökalut
- Laitteiston hakkerointi
Versio 2026.1 jatkoi tätä tahtia lisäämällä kahdeksan uutta työkalua ja siirtämällä jakelun Linux-ytimeen 6.18. Koska luettelo muuttuu neljännesvuosittain, on hyödyllistä tietää, ketkä todellisuudessa käyttävät tätä työkalupakkia päivittäin.
Kuka käyttää Kali Linux ja miksi?
Kali Linux on todella epätavallinen käyttöjärjestelmä, koska se on yksi harvoista alustoista, joita sekä puolustajat että hyökkääjät käyttävät avoimesti. Sekä tietoturvaylläpitäjät että mustan hatun hakkerit käyttävät sitä laajasti: toinen ryhmä tietoturvaloukkausten havaitsemiseen ja estämiseen, toinen niiden tunnistamiseen ja hyödyntämiseen. Konfiguroitujen ja esiasennettujen työkalujen valtava määrä tekee Kali Linux Sveitsin armeijan linkkuveitsi minkä tahansa turvallisuusalan ammattilaisen työkalupakissa.
Ammattilaiset jotka käyttävät Kali Linux:
- Tietoturvapääkäyttäjät – Tietoturvapääkäyttäjät ovat vastuussa oppilaitoksensa tietojen ja datan suojaamisesta. He käyttävät Kali Linux tarkastellakseen ympäristöjään ja varmistaakseen, ettei niissä ole helposti löydettäviä haavoittuvuuksia.
- Verkonvalvojat – Verkonvalvojat ovat vastuussa tehokkaan ja turvallisen verkon ylläpidosta. He käyttävät Kali Linux auditoimaan verkkoaan. Esimerkiksi Kali Linux on kyky havaita petolliset tukiasemat.
- verkkotuotteet Architekniikat – Verkkoarkkitehdit vastaavat turvallisten verkkoympäristöjen suunnittelusta. He käyttävät Kali Linux tarkastaakseen alkuperäiset suunnitelmansa ja varmistaakseen, ettei mitään ole jätetty huomiotta tai määritetty väärin.
- Tunkeutumistestaajat – Tunkeutumistestaajat käyttävät Kali Linux auditoida ympäristöjä ja suorittaa tiedusteluja yritysverkoissa, joita heidät on palkattu tarkastamaan.
- CISO – Tietoturvapäälliköt käyttävät Kali Linux tarkastaakseen ympäristönsä sisäisesti ja selvittääkseen, onko käyttöön otettu uusia sovelluksia tai haitallisia kokoonpanoja.
- Oikeuslääketieteen insinöörit - Kali Linux tarjoaa ”Forensic Moden”, joka käynnistyy koskematta sisäisiin levyihin. Tämän avulla rikostekninen insinööri voi etsiä ja palauttaa tietoja muuttamatta todisteita.
- Valkoisen hatun hakkerit – Valkoisen hatun hakkerit, kuten penetraatiotestaajat, käyttävät Kali Linux auditoida ja löytää ympäristössä mahdollisesti esiintyviä haavoittuvuuksia.
- Mustahattuhakkerit – Mustahattuhakkerit käyttävät Kali Linux haavoittuvuuksien löytämiseen ja hyödyntämiseen. Kali Linux sisältää myös lukuisia sosiaalisen manipuloinnin sovelluksia, joita mustan hatun hakkeri voi käyttää organisaation tai yksilön vaarantamiseen.
- Harmaahattuhakkerit – Harmaahattuhakkerit sijoittuvat valkohattu- ja mustahattuhakkereiden välimaastoon. He käyttävät Kali Linux samalla tavalla kuin kaksi edellä mainittua ryhmää.
- Tietokoneharrastaja – Tietokoneharrastaja on laaja termi, mutta kuka tahansa, joka on kiinnostunut oppimaan lisää verkottumisesta tai tietokoneista yleensä, voi käyttää Kali Linux opiskella tietotekniikkaa, verkostoitumista ja yleisiä haavoittuvuuksia.
Sopiiko mikä tahansa näistä rooleista sinulle parhaiten, seuraava päätös on, miten saat Kalin koneelle, jota sinulla on lupa testata.
Kali Linux Asennustavat
Kali Linux voidaan asentaa seuraavilla menetelmillä. Jokainen vaihtoehto asettaa kompromissin kätevyyden ja sen välillä, kuinka tarkasti ympäristö vastaa todellista laitteistoa, joten oikea valinta riippuu siitä, oletko oppimassa, pitämässä laboratorioharjoitusta vai testaamassa langattomia laitteita.
Tapoja juosta Kali Linux:
- Suoraan tietokoneella tai kannettavalla tietokoneella – Kali ISO -levykuvan avulla Kali Linux voidaan asentaa suoraan tietokoneelle tai kannettavaan tietokoneeseen. Tämä menetelmä on paras, jos sinulla on ylimääräinen kone ja olet jo perehtynyt Kali LinuxJos aiot testata tukiasemaa, asentaa Kali Linux Suoraan Wi-Fi-yhteensopivaan kannettavaan tietokoneeseen on suositeltavaa, koska virtuaalikoneet harvoin välittävät langattomia sovittimia sujuvasti.
- Virtualisoitu (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux tukee kaikkia laajalti käytettyjä hypervisoreita ja se voidaan ottaa käyttöön suosituimmissa hypervisoreissa muutamassa minuutissa. Valmiiksi konfiguroituja levykuvia on ladattavissa osoitteesta kali.orgtai ISO-tiedostoa voidaan käyttää käyttöjärjestelmän asentamiseen haluamaasi hypervisoriin manuaalisesti.
- Pilvi (Amazon AWS, Microsoft Azure) – Koska suosio Kali Linux, sekä AWS että Azure julkaista virallisia Kali-kuvia markkinapaikoillaan.

- USB-käynnistyslevy – käyttö Kali Linux ISO, käynnistyslevy voidaan luoda suorittamista varten Kali Linux koneella asentamatta sitä tai käynnistääksesi epäilyttävän koneen rikostekniseen tilaan.
- Windows (WSL) – Kali Linux kulkee luonnollisesti eteenpäin Windows 10 ja Windows 11 kautta Windows Linux-alijärjestelmä. Se ei ole enää beta-ominaisuus, ja Win-KeX-paketti lisää täydellisen graafisen työpöydän WSL 2:n päälle.

- macOS (Kaksois- tai yksijalkainen) – Kali Linux voidaan asentaa Maciin toissijaisena käyttöjärjestelmänä tai ensisijaisena käyttöjärjestelmänä. Parallels tai sisäänrakennettua käynnistyksen hallintaohjelmaa voidaan käyttää tämän asetuksen määrittämiseen, vaikka Apple Silicon -koneet vaativat ARM64-koontiversion.


Miten Asenna Kali Linux Käyttäminen VirtualBox
Tässä on vaiheittainen asennusprosessi Kali Linux käyttämällä VirtualBoxja ensimmäiseen työpöytäkokemukseen tutustumista varten:
Helpoin ja luultavasti eniten käytetty menetelmä on asentaa Kali Linux ja ajaa sitä pois Oracle VirtualBox.
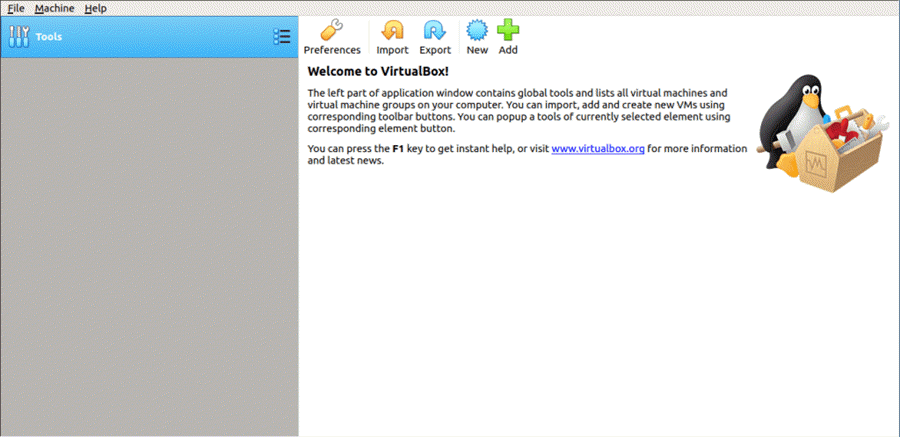
Tämän menetelmän avulla voit jatkaa olemassa olevan laitteistosi käyttöä samalla kun kokeilet monipuolisia ominaisuuksia. Kali Linux täysin eristetyssä ympäristössä. Mikä parasta, kaikki on ilmaista: molemmat Kali Linux ja Oracle VirtualBox Tämän käyttö ei maksa mitään. Kali Linux opetusohjelma olettaa, että olet jo asentanut Oracle VirtualBox järjestelmässäsi ja olet ottanut 64-bittisen virtualisoinnin käyttöön BIOSissa.
Vaihe 1) Siirry kohtaan kali.org/get-kali/ ja valitse valmiiksi rakennetut virtuaalikoneet -vaihtoehto.
Tämä lataa OVA-kuvan, johon voidaan tuoda VirtualBox.
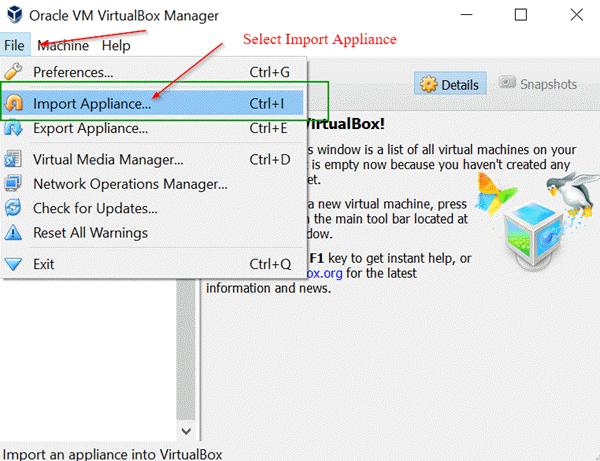
Vaihe 2) Avaa Oracle VirtualBox sovellus ja valitse Tiedosto-valikosta Tuo laite.
Tiedosto-valikko -> Tuo laite
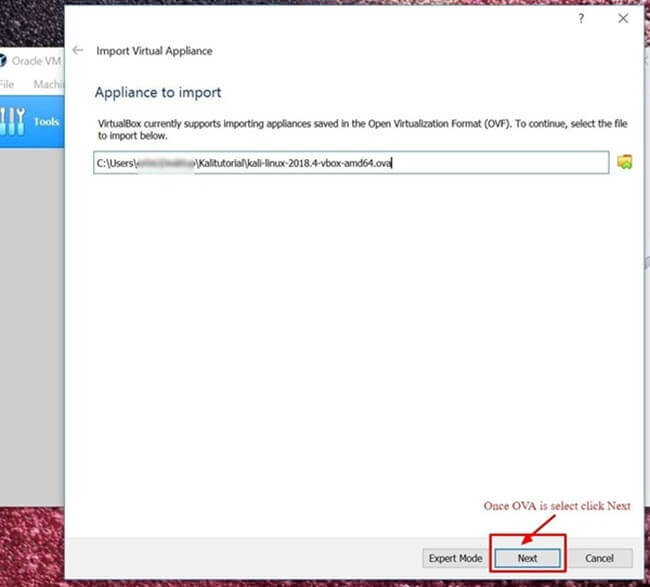
Vaihe 3) Seuraavalla näytöllä, ”Tuontilaite”, selaa ladatun OVA-tiedoston sijaintiin ja napsauta Avaa.
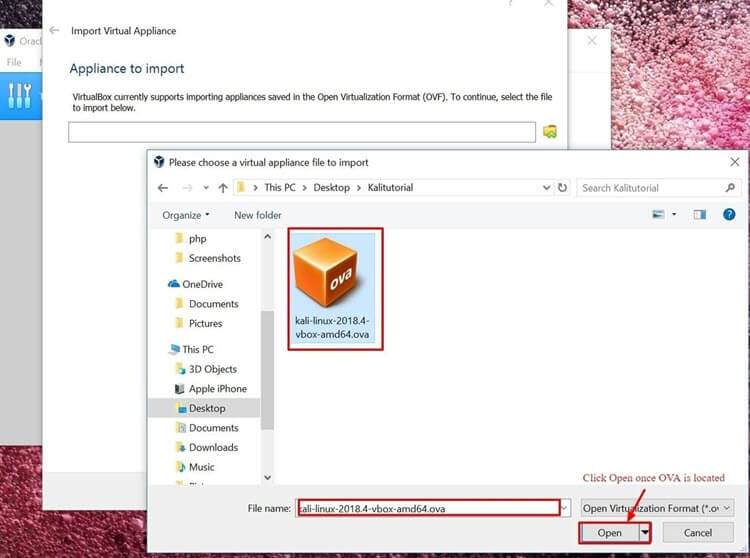
Vaihe 4) Kun napsautat Avaa, sinut ohjataan takaisin ”Tuodtava laite” -näyttöön. Napsauta vain Seuraava.
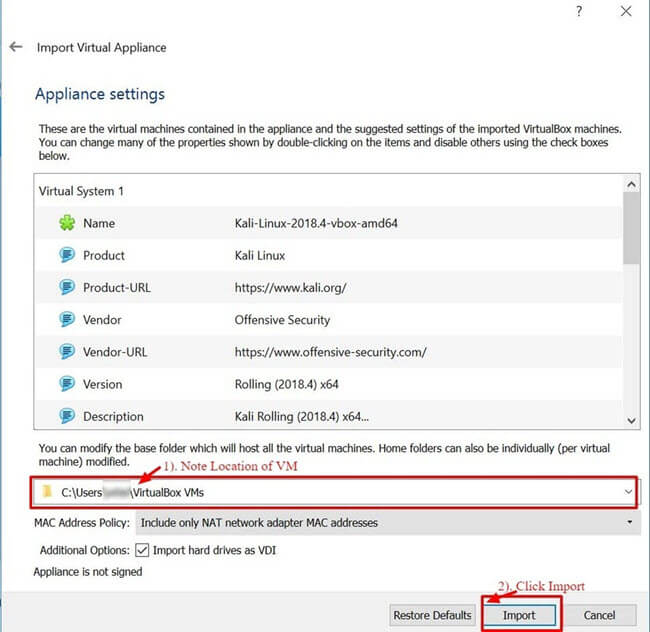
Vaihe 5) Seuraavassa näytössä, ”Laitteen asetukset”, näkyy yhteenveto järjestelmäasetuksista. Oletusasetusten jättäminen ennalleen on riittävää. Kuten alla olevassa kuvakaappauksessa näkyy, kirjoita muistiin virtuaalikoneen tallennuspaikka ja napsauta sitten Tuo.
Vaihe 6) VirtualBox tuo nyt Kali Linux OVA-laite. Tämä prosessi voi kestää 5–10 minuuttia.

Vaihe 7) Onnittelut, Kali Linux on asennettu onnistuneesti VirtualBox. Sinun pitäisi nyt nähdä Kali Linux VM:ssä VirtualBox konsoli. Seuraavaksi tarkastelemme Kali Linux ja joitain alkuvaiheita suoritettaviksi.

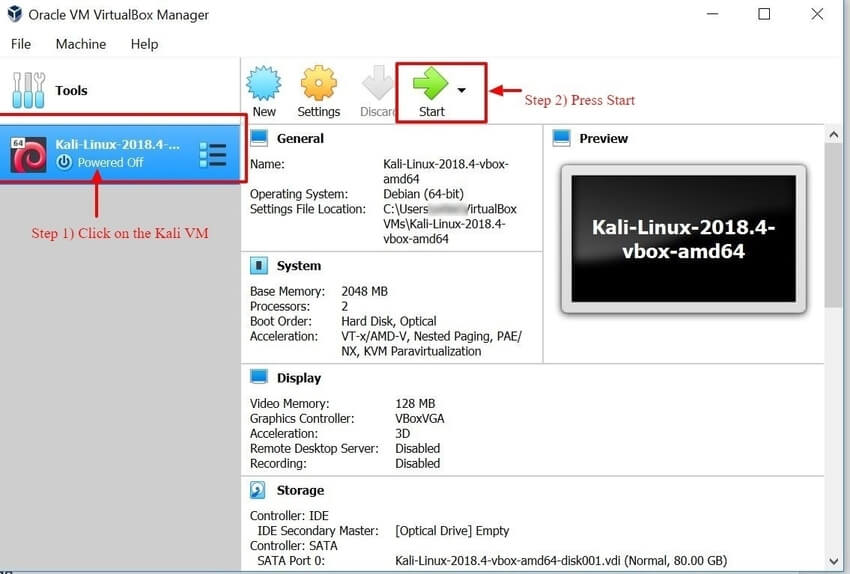
Vaihe 8) Napsauta Kali Linux VM sisällä VirtualBox kojelautaan ja napsauta Käynnistä. Tämä käynnistää Kali Linux käyttöjärjestelmä.
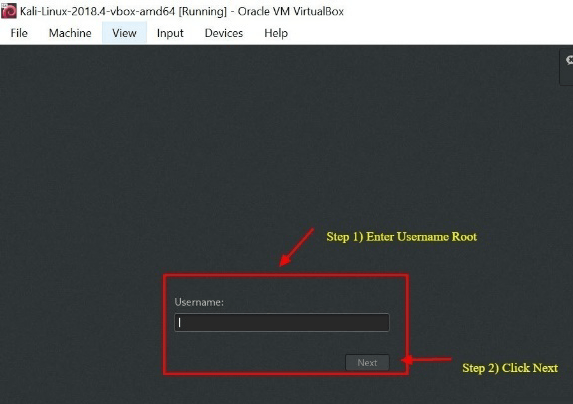
Vaihe 9) Kirjoita käyttäjätunnuksesi kirjautumisnäytössä ja napsauta Seuraava. Nykyisissä kuvissa tili on kali, Ei juuriOffensive Security poisti oletusarvoisen pääkäyttäjän kirjautumisen Kali 2020.1:stä, ja asennusohjelma pyytää nyt sinua luomaan oman vakiokäyttäjätilin.
Vaihe 10) Syötä vastaava salasana ja napsauta Kirjaudu sisään. Valmiissa virtuaalikoneen levykuvissa salasana on kali; manuaalisessa asennuksessa se on se, jonka asetit asennuksen aikana. Vanhemmat tutoriaalit, joissa neuvotaan käyttämään juuri ja myös kuvaile ennen vuotta 2020 julkaistuja julkaisuja, ja kyseiset tunnistetiedot yksinkertaisesti hylätään. Vaihda oletussalasana heti sisäänkirjautumisen yhteydessä.
Sinulle esitetään nyt Kali Linux GUI-työpöytä. Onneksi olkoon, olet kirjautunut sisään Kali Linux.

Aloittaminen Kali Linux GUI
Kali-työpöydällä on muutamia alueita, jotka sinun kannattaa huomata ja joihin sinun kannattaa tutustua heti: Sovellukset-välilehti, Paikat-välilehti ja Kali Linux telakka. Alla olevassa kuvakaappauksessa kaikki kolme näkyvät juuri käynnistetyllä työpöydällä.

Sovellukset-välilehti – Tarjoaa graafisen pudotusvalikon kaikista esiasennetuista sovelluksista ja työkaluista Kali Linux. RevSovellukset-välilehden selaaminen on loistava tapa tutustua ominaisuuksiltaan runsaisiin Kali Linux käyttöjärjestelmä. Kaksi sovellusta, joista keskustellaan myöhemmin tässä Kali Linux opetusohjelman osia ovat Nmap ja Metasploit. Sovellukset on ryhmitelty numeroituihin luokkiin, mikä helpottaa tietyn työkalun löytämistä.
Sovellusten käyttäminen
Vaihe 1) Napsauta Sovellukset-välilehteä.
Vaihe 2) Selaa haluamaasi kategoriaan.
Vaihe 3) Napsauta sovellusta, jonka haluat käynnistää.

Paikat-välilehti – Samanlainen kuin mikä tahansa muu graafinen käyttöjärjestelmän, Kuten Windows or macOS, kansioiden, kuvien ja dokumenttien nopea käyttö on olennaista. Paikat-valikko Kali Linux tarjoaa kyseisen esteettömyyden. Oletusarvoisesti se sisältää Aloitus, Työpöytä, Tiedostot, Lataukset, Musiikki, Kuvat, Videot, Tietokone ja Selaa verkkoa.
Paikkoihin pääsy
Vaihe 1) Napsauta Paikat-välilehteä.
Vaihe 2) Valitse sijainti, johon haluat päästä.

Kali Linux Telakka – Samanlainen kuin macOS Telakka tai Microsoft Windows tehtäväpalkki Kali Linux Dock tarjoaa nopean pääsyn usein käytettyihin ja suosikkisovelluksiin. Sovelluksia voi lisätä tai poistaa helposti.
Kohteen poistaminen Dockista
Vaihe 1) Napsauta telakointikohtaa hiiren kakkospainikkeella.
Vaihe 2) Valitse Poista suosikeista.
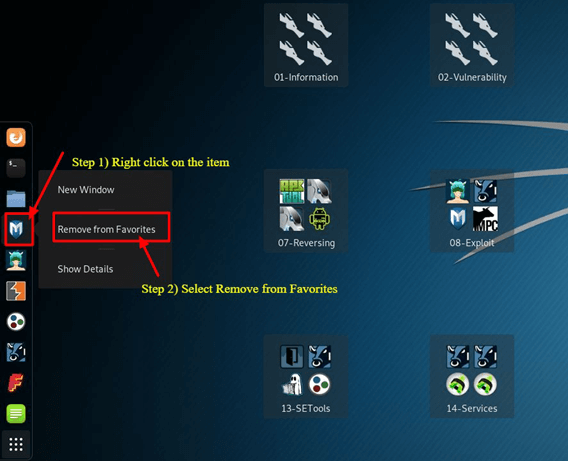
Kohteen lisääminen Dockiin
Kohteen lisääminen telakkaan on hyvin samanlaista kuin sen poistaminen.
Vaihe 1) Napsauta Näytä sovellukset -painiketta telakan alareunassa.
Vaihe 2) Napsauta sovellusta hiiren kakkospainikkeella.
Vaihe 3) Valitse Lisää suosikkeihin.
Valmistuttuaan kohde näkyy telakassa alla olevan kuvan mukaisesti.

Kali Linux siinä on monia muita ominaisuuksia, jotka tekevät siitä ensisijaisen valinnan sekä tietoturvainsinööreille että hakkereille. Kaikkia niitä ei voida kattaa yhdessä Kali Linux tutoriaali; tutustu työpöydän eri painikkeisiin omaan tahtiisi. Kaksi työkalua ansaitsee ensin tarkemman tarkastelun, ja luonnollinen lähtökohta on skanneri, jolla lähes jokainen aktiviteetti alkaa.
Mikä on Nmap?
Network Mapper, joka tunnetaan paremmin nimellä Nmap, on ilmainen, avoimen lähdekoodin apuohjelma, jota käytetään verkon löytämiseen ja haavoittuvuuden tarkistusTietoturva-ammattilaiset käyttävät Nmapia löytääkseen ympäristössään toimivat laitteet. Nmap voi myös paljastaa kunkin isännän käyttämät palvelut ja portit, mikä paljastaa mahdolliset tietoturvariskit. Perustasolla Nmapia voi ajatella... ping steroideilla: mitä enemmän tekniset taitosi kehittyvät, sitä enemmän käyttöä löydät niille.
Nmap tarjoaa joustavuutta valvoa yhtä isäntäkonetta tai laajaa verkkoa, jossa on satoja, ellei tuhansia, laitteita ja aliverkkoja. Tämä joustavuus on kasvanut vuosien varrella, mutta pohjimmiltaan Nmap on edelleen porttiskannaustyökalu, joka kerää tietoja lähettämällä raakapaketteja isäntäjärjestelmään. Nmap kuuntelee sitten vastauksia ja määrittää, onko portti auki, suljettu vai suodatettu.
Ensimmäinen skannaus, johon sinun tulisi tutustua, on Nmap-perusskannaus, joka tarkistaa ensimmäiset 1000 TCP-porttia. Kun se löytää portin, se raportoi sen olevan avoin, suljettu tai suodatettu. Suodatettu tarkoittaa yleensä, että palomuuri on käytössä ja muokkaa liikennettä kyseisessä portissa. Alla on luettelo Nmap-komennoista, joita voidaan käyttää oletusskannauksen suorittamiseen.
Nmap Target Valinta
| Skannaa yksi IP | nmap 192.168.1.1 |
| Skannaa isäntä | nmap www.testnetwork.com |
| Skannaa useita IP-osoitteita | nmap 192.168.1.1-20 |
| Skannaa aliverkko | nmap 192.168.1.0/24 |
| Skannaa kohteet tekstitiedostosta | nmap -iL-osoiteluettelo.txt |
Nmap-perusskannauksen suorittaminen Kali Linux
Suorita Nmap-perusskannaus Kali Linux, noudata alla olevia ohjeita. Kuten yllä oleva taulukko osoittaa, voit skannata yhden IP-osoitteen, DNS-nimen, IP-osoitealueen, kokonaisia aliverkkoja tai tekstitiedostosta luetun kohdeluettelon. Tässä esimerkissä skannaamme localhostin IP-osoitteen, joka on aina omistamasi järjestelmä.
Vaihe 1) Napsauta Dock-valikosta toista välilehteä, joka on Pääte.
Vaihe 2) Kun pääteikkuna avautuu, kirjoita komento ifconfig. Tämä palauttaa palvelimesi paikallisen IP-osoitteen. Kali Linux järjestelmä. Tässä esimerkissä paikallinen IP-osoite on 10.0.2.15.
Vaihe 3) Kirjoita muistiin paikallinen IP-osoite.
Vaihe 4) Kirjoita samaan pääteikkunaan nmap 10.0.2.15. Tämä skannaa paikallisen isännän ensimmäiset 1000 porttia. Koska kyseessä on perusasennus, ei pitäisi olla auki portteja.
Vaihe 5) Revkatso tuloksia.

Oletusarvoisesti Nmap skannaa vain ensimmäiset 1000 porttia. Jos sinun on skannattava koko 65535 portin alue, muokkaa yllä olevaa komentoa lisäämällä siihen -p-.
Nmap 10.0.2.15 -p-
Nmap OS Scan
Toinen Nmapin perusominaisuus, mutta hyödyllinen, on kyky tunnistaa isännän käyttöjärjestelmä. Kali Linux on oletuksena suojattu, joten tässä esimerkissä isäntäjärjestelmä toimii Oracle VirtualBox käytetään sen sijaan. Isäntäjärjestelmä on Windows kone kohdassa 10.28.2.26.
Kirjoita pääteikkunaan seuraava Nmap-komento:
nmap 10.28.2.26 – A
Revkatso tuloksia.
Parametrin -A lisääminen käskee Nmapia suorittamaan paitsi porttiskannauksen myös palvelun ja käyttöjärjestelmän tunnistuksen. Huomaa, että yllä oleva komento toistaa lähdekoodin muotoilun; kirjoita pelkkä yhdysmerkki A:n eteen, kun suoritat sen.

Nmap on elintärkeä työkalu jokaisen tietoturva-ammattilaisen työkalupakissa. Käytä komentoa nmap -h tutustuaksesi lisäasetuksiin ja komentoihin. Kun tiedät, mitä hallitsemassasi verkossa kuunnellaan, seuraava kysymys on, mille nämä palvelut ovat alttiita, ja tässä kohtaa Metasploit astuu kuvaan.
Mikä on Metasploit?
Metasploit Framework on avoimen lähdekoodin projekti, joka tarjoaa julkisen resurssin haavoittuvuuksien tutkimiseen ja kehittämiseen.ping koodia, jonka avulla tietoturva-ammattilaiset voivat testata omia verkkojaan ja tunnistaa tietoturvariskejä. Rapid7 on omistanut ja kehittänyt Metasploitia vuodesta 2009 lähtien, ja ilmainen yhteisöversio toimitetaan edelleen mukana Kali LinuxSe on edelleen ylivoimaisesti maailman käytetyin penetraatiotestauskehys.
Metasploitin käytössä on tärkeää olla varovainen, koska verkon tai ympäristön skannaaminen, joka ei ole omasi, on laitonta useimmissa lainkäyttöalueissa. Tässä tapauksessa Kali Linux Metasploit-tutoriaalissa näytämme, kuinka käynnistät Metasploitin ja suoritat perusskannauksen omassa laboratorioaliverkossasi. Metasploitia pidetään edistyneenä apuohjelmana, jonka oppiminen vie aikaa, mutta kun olet perehtynyt siihen, kehyksestä tulee korvaamaton resurssi.
Metasploit ja Nmap
Metasploitin sisällä voimme itse asiassa käyttää Nmapia. Tässä tapauksessa opit skannaamaan paikallisen VirtualBox aliverkko Metasploitista käyttämällä yllä käsiteltyä Nmap-apuohjelmaa.
Vaihe 1) Vieritä Sovellukset-välilehdellä alas kohtaan 08-Exploitation Tools ja valitse sitten Metasploit.
Vaihe 2) Pääteikkuna avautuu ja kehotteessa lukee msf. Tämä on Metasploit.
Vaihe 3) Anna seuraava komento:
db_nmap -V -sV 10.0.2.15/24
(Muista korvata 10.0.2.15 omalla paikallisella IP-osoitteellasi.)
Tässä:
db_ tarkoittaa tietokantaa
-V tarkoittaa sanallista tilaa
-sV tarkoittaa palveluversion tunnistusta
Tulokset kirjoitetaan suoraan Metasploit-tietokantaan, kuten alla on esitetty.

Metasploit Exploit Utility
Metasploit on erittäin vankka sekä ominaisuuksiltaan että joustavuudeltaan. Yksi yleinen käyttötarkoitus on tarkistaa, mitkä tunnetut haavoittuvuudet koskevat löytämiäsi isäntiä. Seuraavaksi käymme läpi vaiheet, joissa luetellaan ja suodatetaan käytettävissä olevat moduulit hallitsemallasi laboratoriokoneella.
Vaihe 1) Olettaen, että Metasploit on edelleen auki, kirjoita pääteikkunaan Hosts -R. Tämä lisää äskettäin löydetyt isännät Metasploit-tietokantaan.
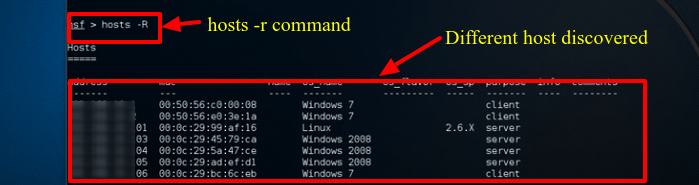
Vaihe 2) Kirjoita ”show exploits”. Tämä komento tarjoaa kattavan katsauksen kaikkiin Metasploitin käytettävissä oleviin moduuleihin.

Vaihe 3) Rajaa nyt listaa tällä komennolla: hakunimi: Windows 7. Tämä etsii moduuleja, jotka mainitsevat nimenomaisesti Windows 7, tässä esimerkkilaboratoriossa käytetty käyttöjärjestelmä. Ympäristöstäsi riippuen sinun on muutettava hakuparametreja vastaamaan testattavaa konetyyppiä, olipa kyseessä sitten macOS tai jokin muu Linux-järjestelmä.
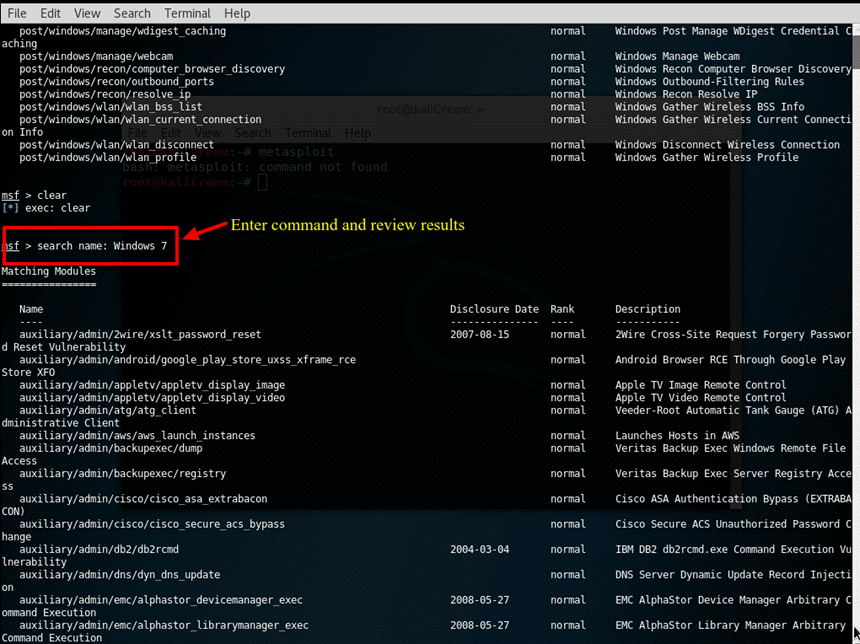
Vaihe 4) Tässä opetusohjelmassa käytämme Apple-laitetta iTunes haavoittuvuus löydettiin luettelosta. Lataa moduuli antamalla hakutuloksissa näkyvä koko polku: käytä exploit/windows/browse/apple_itunes_playlist

Vaihe 5) Kun moduuli latautuu onnistuneesti, komentokehotteeseen tulee näkyviin moduulin nimi ja sen perässä >-merkki, kuten yllä olevassa kuvakaappauksessa näkyy.
Vaihe 6) Siirry näyttöasetuksiin nähdäksesi kyseiselle moduulille käytettävissä olevat asetukset. Jokaisella moduulilla on erilaiset asetukset.

Kaikkea yllä olevaa tulisi käyttää vain koneilla, jotka omistat tai joilla on testaamiseen kirjallinen lupa. Tällä tavoin käytettynä Nmap ja Metasploit kääntyvät Kali Linux käytännölliseksi auditointialustaksi pikemminkin kuin vastuuksi, ja alla olevat kysymykset kattavat useimmat aloittelijat seuraavaksi esiin nostamat asiat.
