
Lukitseminen (SU01) ja lukituksen avaaminen (SU10) a SAP käyttäjä
 Jessica Blake
⚡ Älykäs yhteenveto
Lukitseminen ja avaaminen SAP Käyttäjät, joilla on tapahtumakoodit SU01 ja SU10, suojaavat järjestelmän käyttöoikeuksia deaktivoimalla tilit väliaikaisesti. Tässä resurssissa selitetään yksittäisten ja massakäyttäjien menettelytavat, automaattiset lukitusparametrit, lukitustilan vahvistus ja järjestelmänvalvojan parhaat käytännöt turvalliseen käyttäjähallintaan.
Käyttäjän lukitseminen
In SAPKäyttäjän lukitseminen on turvatoimenpide, joka estää tililtä kirjautumisen väliaikaisesti. Käyttäjän lukitsemisen tarkoituksena on poistaa tili väliaikaisesti käytöstä, jotta henkilö ei voi enää käyttää järjestelmää, mutta käyttäjän päätietue pysyy ehjänä ja se voidaan aktivoida uudelleen milloin tahansa.
Käyttäjät voidaan lukita kahdella tavalla: -
- Automaattisesti
- Eksplisiittisesti/voimalla
Automaattisesti: - Käyttäjien automaattiseen lukitukseen on kaksi mahdollista tapausta:
- Epäonnistuneiden yritysten enimmäismäärä: - ohjataan parametrilla login/fails_to_user_lock. Jos arvoksi asetetaan 3, se tarkoittaa, että käyttäjä lukitaan kolmen epäonnistuneen yrityksen jälkeen.
- Automaattinen lukituksen avausaika: – “login/failed_user_auto_unlock” määrittää, lukittiinko käyttäjä epäonnistuneen kirjautumisyrityksiä pitäisi poistaa automaattisesti keskiyöllä.
Nimenomaan/voimalla: Ylläpitäjä voi lukita ja avata käyttäjiä kahdella tavalla:
- Lukitse yksi käyttäjä (SU01)
- Lukitse useita käyttäjiä (SU10)
SU01 vs. SU10: Keskeiset erot
Ennen tilien lukitsemista tai avaamista on hyödyllistä tietää, mikä tapahtumakoodi sopii tehtävään. Molemmat koodit hallitsevat käyttäjien pääsyä, mutta ne toimivat eri mittakaavassa, joten oikein valitseminen säästää aikaa ja välttää virheitä.
| Vertailuperuste | SU01 (Käyttäjän ylläpito) | SU10 (käyttäjän massaylläpito) |
|---|---|---|
| Päätarkoitus | Ylläpidä yhtä käyttäjää | Pidä useita käyttäjiä yhdessä |
| Parhaiten käytetty | Yhden tilin lukitseminen tai lukituksen avaaminen | Useiden tilien lukitseminen tai avaaminen samanaikaisesti |
| Käyttäjän valinta | Yksi käyttäjätunnus syötetään | Käyttäjäluettelo syötetään tai valitaan osoitteen ja valtuutustietojen perusteella. |
| Nopeus joukkomuutoksille | Hitaammin, käsitellään yksi kerrallaan | Nopeampi, yksi toiminto koskee kaikkia |
| Tyypillinen skenaario | Yhden pyynnön käsittely tukipalvelussa | Ylläpitäjä, joka hallinnoi joukkoperustaisia perustajia |
Lyhyesti sanottuna, käytä SU01:tä nopeaan vaihtoon yhteen tiliin ja käytä SU10:tä, kun saman lukitus- tai lukituksen avaustoiminnon on koskettava samanaikaisesti useaa käyttäjäryhmää.
Menettely yhden käyttäjän lukitsemiseksi
Lukitse yksi tietty tili noudattamalla näitä ohjeita tapahtumassa SU01.
Vaihe 1) Suorita T-koodi SU01

Vaihe 2) Syötä käyttäjätunnus käyttäjä ala.

Vaihe 3) paina Lukitse / avaa painiketta.

Vaihe 4) Seuraavalla näytöllä paina Lukita painiketta uudelleen lukitaksesi käyttäjän.

Menettely useiden käyttäjien lukitsemiseksi
Kun useita tilejä on lukittava yhteen, tapahtuma SU10 soveltaa toimintoa koko listaan kerralla.
Vaihe 1) Suorita T-koodi SU10

Vaihe 2) Syötä käyttäjätunnukset käyttäjä ala.

Vaihe 3) paina Lukitse / avaa painiketta.

Kaikki luetellut käyttäjät lukitaan.
Käyttäjän lukituksen avaaminen
Lukituksen avaaminen peruuttaa lukituksen ja palauttaa käyttöoikeuden. Avaa yhden tilin lukitus tapahtumalla SU01.
Vaihe 1) Suorita T-koodi SU01

Vaihe 2) Syötä käyttäjätunnus käyttäjä ala.

Vaihe 3) paina Lukita/avata painiketta.

Vaihe 4) paina avata painiketta.

Menettely useiden käyttäjien lukituksen avaamiseksi
Jos haluat palauttaa useiden tilien käyttöoikeudet kerralla, avaa ne yhdessä käyttämällä tapahtumaa SU10.
Vaihe 1) Suorita T-koodi SU10

Vaihe 2) Syötä käyttäjätunnukset käyttäjä ala.
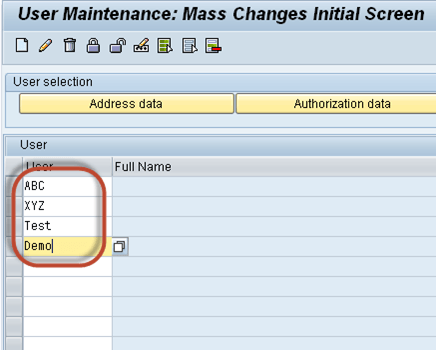
Vaihe 3) paina avata painiketta.

Käyttäjien lukitus avataan.
Kuinka tarkistaa, onko SAP Käyttäjä on lukittu
Tilien lukitsemisen jälkeen järjestelmänvalvojien on usein vahvistettava nykyinen tila tai tarkistettava jokainen lukittu tili järjestelmässä. SAP tallentaa lukitustilan käyttäjän päätaulukkoon, ja useat vakiotyökalut näyttävät sen muuttamatta mitään. Tilan tarkistaminen rutiininomaisten tietoturvatarkastusten aikana on myös hyvä käytäntö, koska se paljastaa automaattisesti lukitut ja sitten unohdetut tilit.
Voit tarkistaa lukituksen tilan jollakin seuraavista tavoista:
- Tapahtuma SU01: Avaa käyttäjä SU01:ssä. Lukitse/avaa-näytössä näkyy, onko tili tällä hetkellä lukittu vai avattu, ja miksi.
- Raportti RSUSR200: Suorita raportti RSUSR200, johon pääsee myös käyttäjätietojärjestelmän (SUIM-tapahtuma) kautta. Se listaa käyttäjät kirjautumispäivämäärän ja salasanan tilan mukaan ja voi suodattaa lukittuja tilejä koko asiakasohjelmasta, joten se sopii erinomaisesti säännöllisiin tarkastuksiin.
- Taulukko USR02: Katso taulukkoa USR02 SE16:lla tai SE11:llä ja tarkista UFLAG käyttäjälle. Mikä tahansa muu arvo kuin 0 tarkoittaa, että tili on lukittu. Samaan taulukkoon tallennetaan myös lukituspäivämäärä ja epäonnistuneiden kirjautumisyritysten määrä, mikä auttaa perussyiden analysoinnissa.
UFLAG-kenttä selittää myös lukituksen syyn, mikä auttaa sinua päättämään oikean korjauksen:
- 0 – Käyttäjää ei ole lukittu.
- 64 – Käyttäjä on lukittu pääkäyttäjän toimesta (manuaalinen lukitus SU01:n tai SU10:n kautta).
- 128 – Käyttäjä lukitaan liian monen väärän kirjautumisyrityksen jälkeen.
- 192 – Käyttäjä on lukittu sekä järjestelmänvalvojan toimesta että epäonnistuneiden kirjautumisyritysten vuoksi.
Syyn lukeminen ensin kertoo, kannattaako tili yksinkertaisesti avata vai tutkia myös toistuvat epäonnistuneet kirjautumiset ennen käyttöoikeuden palauttamista. Esimerkiksi arvo 128 tai 192 viittaa siihen, että sinun tulisi vahvistaa käyttäjän henkilöllisyys ja tarkistaa mahdollinen salasanahyökkäys ennen tilin lukituksen avaamista.
Lukitsemisen ja lukituksen avaamisen parhaat käytännöt SAP käyttäjät
Yhdenmukainen prosessi pitää käyttäjähallinnan suojattuna ja auditointivalmiina. Pidä seuraavat parhaat käytännöt mielessä aina, kun lukitset tai avaat tilejä:
- Lukitse heti poistuttaessa: Lukitse välittömästi lähtevien tai rooleja vaihtavien työntekijöiden tilit poistamisen sijaan, jotta tarkastushistoria ja tehtävät pysyvät ennallaan.
- Suosi SU10:tä irtotavaratyöhön: Käytä SU10-funktiota ryhmätoimintoihin, kuten projektien siirtoihin tai osastojen muutoksiin, säästääksesi aikaa ja soveltaaksesi johdonmukaista toimintoa.
- Kirjaa syy ylös: Kirjaa muistiin, miksi tili lukittiin, jotta muut järjestelmänvalvojat ymmärtävät kontekstin ennen lukituksen avaamista.
- RevIEW-lukituksen epäonnistumisen esto: Tutki virheellisten kirjautumisten lukitsemat tilit ennen lukituksen avaamista, sillä toistuvat epäonnistumiset voivat viitata unohtuneeseen salasanaan tai hyökkäykseen.
- Rajoita lukituksen valtuutusta: Rajoita S_USER_GRP-valtuutus niin, että vain luotetut järjestelmänvalvojat voivat lukita tai avata käyttäjiä.
- Yhdistä automaattiset ja manuaaliset lukot: Määritä login/fails_to_user_lock-parametri niin, että tilit lukittuvat automaattisesti epäonnistuneiden kirjautumisten jälkeen ja varaa manuaaliset SU01- tai SU10-lukitukset suunnitelluille hallinnollisille toiminnoille, kuten lähtöön tai palvelimelta poistumiseen.
