
Kuinka murtaa WiFi-salasana (hakkeroida Wi-Fi-verkko)
 Toimituksellinen tiimi
⚡ Älykäs yhteenveto
Wi-Fi-salasanojen murtaminen paljastaa, kuinka langattomat verkot altistuvat heikolle salaukselle ja virheelliselle todennukselle. Tämä yleiskatsaus selittää, miten WEP, WPA ja WPA2 toimivat, mitä työkaluja hyökkääjät käyttävät ja mitä suojaustoimenpiteitä järjestelmänvalvojien tulisi ottaa käyttöön luvattoman langattoman käytön estämiseksi.
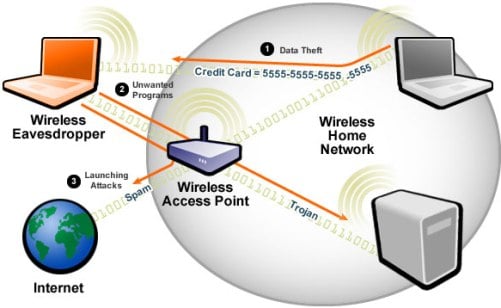
Langattomat verkot ovat kaikkien reitittimen lähetyssäteen sisällä olevien käytettävissä. Tämä tekee niistä alttiita hyökkäyksille. Hotspot-alueita on julkisilla paikoilla, kuten lentokentillä, ravintoloissa ja puistoissa. Tässä opetusohjelmassa esittelemme yleisiä tekniikoita, joita käytetään langattomien verkkojen tietoturvatoteutusten heikkouksien hyödyntämiseen. Tarkastelemme myös vastatoimia, joita voit ottaa käyttöön suojautuaksesi tällaisilta hyökkäyksiltä.
Mikä on langaton verkko?
Langaton verkko käyttää radioaaltoja tietokoneiden ja muiden laitteiden yhdistämiseen. Toteutus tehdään OSI-mallin tasolla 1 (fyysinen kerros). Koska nämä signaalit leviävät ilmassa, mikä tahansa oikealle taajuudelle viritetty ja kantaman sisällä oleva vastaanotin voi vastaanottaa ne, minkä vuoksi todennus ja salaus ovat olennaisia.
Miten päästään langattomaan verkkoon?
Tarvitset langattoman laitteen, kuten kannettavan tietokoneen, tabletin tai älypuhelimen, ja sinun on oltava langattoman tukiaseman kantaman sisällä. Useimmat laitteet näyttävät luettelon käytettävissä olevista verkoista, kun Wi-Fi on päällä. Jos verkko on auki, napauta vain Yhdistä. Jos se on salasanalla suojattu, tarvitset salasanan päästäksesi siihen käsiksi.
Langattoman verkon todennus
Koska langaton verkko on kaikkien Wi-Fi-yhteensopivan laitteen käyttäjien käytettävissä, useimmat verkot on suojattu salasanalla. Alla on lueteltu yleisimmin käytetyt todennustekniikat.
WEP
WEP on lyhenne sanoista Wired Equivalent Privacy. Se kehitettiin vuonna 1997 IEEE 802.11 WLAN -standardeja varten tavoitteena tarjota langallisia verkkoja vastaava yksityisyys. WEP salaa tiedot. transmitverkon kautta suojatakseen sitä salakuuntelultapingIEEE kuitenkin virallisesti vanhensi WEP:n vuonna 2004 vakavien kryptografisten heikkouksien vuoksi.
WEP-todennus
WEP tukee kahta todennusmenetelmää:
- Avoimen järjestelmän todennus (OSA) – Myöntää käyttöoikeuden mille tahansa todennusta pyytävälle asemalle määritetyn käyttöoikeuskäytännön perusteella ilman jaetun salaisuuden tarkistamista.
- Jaetun avaimen todennus (SKA) – Lähettää salatun haasteen pääsyä pyytävälle asemalle. Asema salaa haasteen avaimellaan ja vastaa. Jos arvo vastaa tukiaseman odottamaa arvoa, pääsy myönnetään.
WEP-heikkous
WEP-salauksessa on merkittäviä suunnitteluvirheitä, joita hyökkääjä voi hyödyntää:
- Paketin eheystarkistus käyttää syklistä redundanssitarkistusta (CRC32), joka voidaan vaarantaa sieppaamalla vähintään kaksi pakettia. Hyökkääjät voivat muokata salatun virran bittejä ja tarkistussummaa niin, että todennusjärjestelmä hyväksyy paketin.
- WEP käyttää RC4-jonosalausta alustusarvolla (IV) ja salaisella avaimella. IV on vain 24 bittiä, kun taas salainen avain on 40 tai 104 bittiä. Lyhyt avain mahdollistaa raa'an voiman käytön.
- Heikot IV-yhdistelmät eivät salaa riittävästi, mikä tekee niistä alttiita tilastollisille hyökkäyksille, kuten FMS-hyökkäykselle.
- Koska WEP on salasanapohjainen, se on altis sanakirjahyökkäyksille.
- Avainhallinta on huonosti toteutettu; WEP:llä ei ole keskitettyä avainhallintajärjestelmää.
- Alustusarvoja voidaan käyttää uudelleen saman istunnon aikana.
Näiden puutteiden vuoksi WEP on vanhentunut ja korvattu WPA:lla, WPA2:lla ja WPA3:lla.
WPA
WPA on lyhenne sanoista Wi-Fi Protected Access. Se on Wi-Fi Alliancen vuonna 2003 kehittämä tietoturvaprotokolla vastauksena WEP:n heikkouksiin. WPA käyttää suurempia 48-bittisiä alustusarvoja (WEP:n 24 bitin sijaan) ja ottaa käyttöön ajalliset avaimet TKIP:n kautta kiertääkseen pakettikohtaista salausavainta.
WPA-heikkoudet
- Törmäyksen välttämisen toteutus voi katketa tietyissä olosuhteissa.
- Se on altis palvelunestohyökkäyksille, jotka pakottavat todennuksen poistamisen.
- Valmiiksi jaetut avaimet käyttävät salasanoja; heikot salasanat ovat alttiita sanakirja- ja raa'alla voimalla tehtäville hyökkäyksille.
WPA2 ja WPA3: Nykyaikaiset Wi-Fi-tietoturvastandardit
WPA2 korvasi alkuperäisen WPA:n vuonna 2004 ja esitteli AES:n ja CCMP:n, mikä tarjosi paljon vahvemman luottamuksellisuuden ja eheyden suojauksen. WPA2-Personal käyttää ennalta jaettua avainta, kun taas WPA2-Enterprise käyttää 802.1X:ää ja RADIUS-palvelinta käyttäjäkohtaisille tunnistetiedoille.
Vuonna 2018 julkaistu WPA3 korjaa WPA2:n jäljellä olevia heikkouksia. Se korvaa nelisuuntaisen kättelyn SAE:lla (Simultaneous Authentication of Equals), joka vastustaa offline-sanakirjahyökkäyksiä. WPA3 mahdollistaa myös eteenpäin salaamisen ja edellyttää suojattuja hallintakehyksiä.
| Standard | Vuosi | Salaus | Avaimenvaihto | Tila |
|---|---|---|---|---|
| WEP | 1997 | RC4 | Staattinen avain | Poistettu |
| WPA | 2003 | RC4 + TKIP | PSK | Poistettu |
| WPA2 | 2004 | AES-CCMP | PSK / 802.1X | Laajasti käytetty |
| WPA3 | 2018 | AES-GCMP | SAE / 802.1X | Suositeltava |
Yleiset hyökkäystyypit
Ennen kuin tutkit tiettyjä murtautumistyönkulkuja, ymmärrä langattomat hyökkääjät luottavat taustalla oleviin hyökkäyskategorioihin:
- haistaa – Pakettien sieppaaminen sellaisenaan transmitlähetetään langattomasti. Kaapatut kuvat voidaan dekoodata työkaluilla, kuten Cain & Abel or Wireshark.
- Mies keskellä (MITM) -hyökkäys – Salakuunteluping istunnossa ja välittää tai muuttaa liikennettä uhrin ja tukiaseman välillä.
- Palvelunestohyökkäys (DoS) – Laillisten asiakkaiden tulvahyökkäys tai todennuksen poistaminen. Tähän tarkoitukseen on perinteisesti käytetty apuohjelmia, kuten FataJackia.
Wi-Fi (langattomien) verkkojen murtaminen
WEP-halkeilu
Krakkerointi on prosessi, jossa langattomien verkkojen heikkouksia hyödynnetään luvattoman käytön hankkimiseksi. WEP-krakkerointi kohdistuu verkkoihin, jotka käyttävät edelleen WEP:iä, ja se voidaan jakaa kahteen luokkaan:
- Passiivinen halkeilu – Ei vaikutusta verkkoliikenteeseen ennen kuin WEP-avain on palautettu. Sitä on vaikea havaita.
- Aktiivinen halkeilu – Ruiskuttaa paketteja, mikä lisää verkon kuormitusta. Helpompi havaita, mutta tehokkaampi ja nopeampi.
Kuinka murtaa WiFi-salasana
Tässä käytännön tilanteessa palautamme langattoman tunnistetiedot Windows kone käyttäen Cain and Abel -penetraatiotestaustyökalua. Cain and Abel -työkalua ei ole virallisesti ylläpidetty vuoden 2014 jälkeen; se on esitetty tässä koulutustarkoituksiin ja toimii parhaiten vanhemmilla Windows tiedotteet.
Tallennettujen langattoman verkon salasanojen purku Windows
Vaihe 1) Lataa Kain ja Abel -työkalu.
install Cain & Abel luotettavasta arkistosta ja käynnistä sovellus.
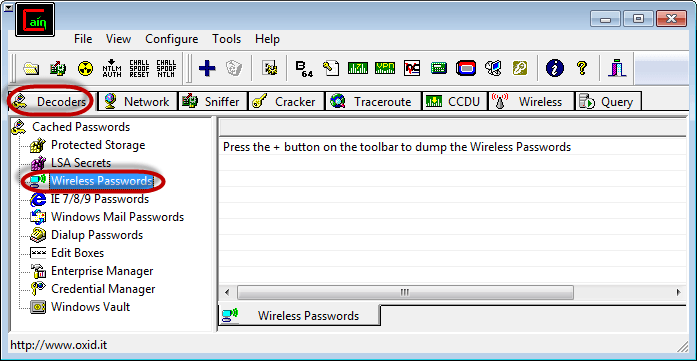
Vaihe 2) Valitse Dekooderit-välilehti ja valitse Langattomat salasanat.
Valitse Dekooderit-välilehti, napsauta vasemmanpuoleisessa navigointipalkissa Langattomat salasanat ja napsauta plus-painiketta (+) etsiäksesi tallennetut tunnistetiedot.
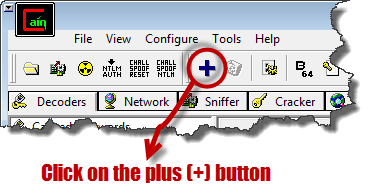
Vaihe 3) RevKatso palautetut salasanat.
Jos isäntä on aiemmin muodostanut yhteyden suojattuun langattomaan verkkoon, Cain ja Abel näyttävät alla olevien kaltaisia tuloksia.
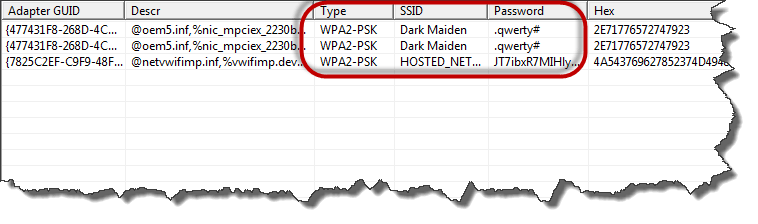
Vaihe 4) Ota talteen SSID, salaustyyppi ja salasana.
Dekooderi näyttää käytetyn salaustyypin, SSID:n ja selkokielisen salasanan, jotka hyökkääjä veisi eteenpäin jatkohyökkäyksiä varten.
Kuinka hakkeroida WiFi-salasana Hacker (WEP Cracking) -työkaluilla
Tunkeutumistestaajat käyttävät useita apuohjelmia WEP-suojattujen verkkojen auditointiin:
- Aircrack-ng – Verkkonuhkin ja WEP/WPA-hakkeri: https://www.aircrack-ng.org/.
- WEPCrack – Avoimen lähdekoodin 802.11 WEP-avaimen palautusohjelma, joka toteuttaa FMS-hyökkäyksen: https://wepcrack.sourceforge.net/.
- Kismet – Havaitsee näkyvät ja piilossa olevat langattomat verkot, nuuhkii paketteja ja merkitsee tunkeutumiset: https://www.kismetwireless.net/.
- WebDecrypt – Käyttää aktiivisia sanakirjahyökkäyksiä WEP-avainten murtamiseen: https://wepdecrypt.sourceforge.net/.
WPA-halkeilu
WPA käyttää 256-bittistä ennalta jaettua avainta, joka on johdettu salasanasta. Lyhyet tai yleiset salasanat ovat alttiita sanakirjahyökkäyksille ja sateenkaaritaulukkohauille. Yleisiä työkaluja ovat:
- CoWPAtty – Raa'alla voimalla ja sanakirjalla tehtävät hyökkäykset WPA:n esijaettuja avaimia vastaan. Mukana toimitetaan Kali Linux.
- Cain & Abel – Dekoodaa nuuskijoilta, kuten Wireshark, joka voi sisältää WEP- tai WPA-PSK-kehyksiä: https://www.softpedia.com/get/Security/Decrypting-Decoding/Cain-and-Abel.shtml.
Halkeilevat langattoman verkon WEP/WPA-avaimet
WEP- ja WPA-avainten murtaminen langattomaan verkkoon on mahdollista. Onnistuminen riippuu ohjelmistosta, yhteensopivasta laitteistosta, kärsivällisyydestä ja kohdeverkon käyttäjien aktiivisuudesta. transmitdatan kerääminen.
Kali Linux on Backin moderni seuraajaTrack (eläkkeellä vuonna 2013). Debianille rakennettu Kali sisältää kuratoidun kokoelman tietoturvatyökaluja, mukaan lukien:
- Metasploit
- Wireshark
- Aircrack-ng
- nmap
- Ophcrack
Langattomien avainten murtaminen vaatii vähintään:
- Langaton sovitin, jossa on pakettien injektiotuki (kuten Alfa AWUS036ACH).
- Kali Linux: https://www.kali.org/get-kali/.
- Läheisyys kohteeseen – Aktiiviset käyttäjät parantavat mahdollisuuksiasi kerätä käyttökelpoisia paketteja.
- Linuxin tuntemus ja tuntemus Aircrack-ng-skriptit.
- Kärsivällisyys – Palautuminen voi kestää minuuteista useisiin tunteihin salasanan monimutkaisuudesta riippuen.
Kuinka suojata Wi-Fi-vuodot
Langattoman verkon altistumisen vähentämiseksi organisaatioiden tulisi ottaa käyttöön seuraavat suojaustoimenpiteet:
- Vaihda laitteiston mukana toimitettu oletusarvoinen järjestelmänvalvojan salasana ja SSID.
- Ota käyttöön vahvin saatavilla oleva todennus, suosi WPA3:a ja käytä vanhoille asiakkaille WPA2:ta.
- Rajoita pääsyä sallimalla vain rekisteröidyt MAC-osoitteet (suojauskerros, ei ensisijainen hallinta).
- Käytä vahvoja WPA-PSK-avaimia, jotka yhdistävät symboleja, numeroita ja isoja ja pieniä kirjaimia, suojataksesi sanakirja- ja raa'alta voimalta hyökkäyksiltä.
- Ota käyttöön palomuureja ja verkon segmentointia rajoittaaksesi sivuttaisliikettä luvattoman yhteyden jälkeen.
- Poista WPS käytöstä ja päivitä reitittimen laiteohjelmisto säännöllisesti tunnettujen haavoittuvuuksien korjaamiseksi.
Kuinka tekoäly parantaa Wi-Fi-verkon turvallisuutta ja hyökkäysten havaitsemista
Tekoälystä on tullut käytännöllinen osa nykyaikaisia Wi-Fi-puolustuksia. Koska langattomat verkot tuottavat valtavia määriä telemetriaa yhdistämistapahtumista, luotainpyynnöistä ja liikennevirroista, tekoälymallit paljastavat vihamielisen käyttäytymisen paljon nopeammin kuin sääntöpohjainen valvonta. Järjestelmänvalvojat luottavat nyt tekoälypohjaisiin alustoihin tunkeutumisen havaitsemisjärjestelmien täydentämiseksi ja keskimääräisen vasteajan lyhentämiseksi.
Näin tekoäly vahvistaa langattomia tietoturvaohjelmia:
- Anomalian tunnistus: Valvomattomat mallit oppivat normaalin käyttäytymisen perustason (roaming-mallit, datamäärä, protokollayhdistelmä) ja merkitsevät todennuksen poistotulvat, epärehelliset tukiasemat tai pahan kaksosen imitaation.
- Käyttäytymistodennus: Tekoäly korreloi laitteen sormenjälkiä, signaalin voimakkuutta ja kellonajan käyttöä varmistaakseen, että asiakas on laillinen käyttäjä, eikä varastettujen tunnistetietojen hyökkääjä.
- Automatisoidut salasanatarkastukset: Generatiiviset mallit ennustavat ihmisen valitsemia salasanoja, jolloin punaiset tiimit voivat suorittaa älykkäämpiä sanakirjahyökkäyksiä, jotta heikot avaimet poistetaan käytöstä ennen kuin rikolliset löytävät ne.
- Reaaliaikainen uhkien triage: SIEM-alustat syöttävät langattomat tapahtumat luokittimiin, jotka pisteyttävät riskejä, keräävät hälytyksiä ja vaimentavat analyytikoiden työmäärää ylikuormittavaa kohinaa.
- Adaptiivinen vaste: Tekoälypohjainen verkon käyttöoikeuksien hallinta voi karanteeniin asettaa epäilyttävän päätepisteen, vaatia uudelleentunnistusta tai ohjata sen automaattisesti rajoitettuun VLAN-verkkoon.
Hyökkääjät käyttävät tekoälyä myös sormenjälkitunnistimiin, nopeuttavat kättelyn murtamista ja luovat vakuuttavia tietojenkalastelusivuja. Yhdistä tekoälyllä toimiva valvonta WPA3:een, vahvoihin salasanoihin ja kurinalaiseen päivitysten asennukseen, jotta automaattinen puolustus pysyy automaattisen hyökkäyksen vauhdissa.
