
14 PARASTA kyberturvallisuusohjelmistotyökalua (2026)
 Oliver Jones

Oletko kyllästynyt tietoturvatyökaluihin, jotka lupaavat suojausta, mutta jättävät järjestelmäsi alttiiksi? Huonolaatuinen ohjelmisto houkuttelee tietomurtoja ja kiristysohjelmia, ja lisää sitten vaatimustenmukaisuussakkoja ja kalliita seisokkeja. Se luo vääriä positiivisia tuloksia ja sokeita pisteitä, hidastaa vasteaikoja ja katkaisee integraatioita. Lisäksi budjetit menevät hukkaan, tiimit menettävät luottamuksensa ja riskit moninkertaistuvat. Oikeat työkalut vähentävät uhkia, terävöittävät näkyvyyttä ja pitävät toiminnan vakaana.
kulutin yli 160 tuntia tutkiminen ja testaaminen Yli 38 työkalua tälle oppaalle. Valitsin tässä käsitellyt 14 työkalua ensisijaisen käytännön kokemuksen perusteella. Suositukseni perustuvat tosielämän käyttöön ja huolelliseen arviointiin. Löydät tärkeimmät ominaisuudet, hyvät ja huonot puolet sekä hinnoittelutiedot. Lue koko artikkeli saadaksesi läpinäkyviä ja käytännönläheisiä näkemyksiä. Lue lisää ...

Log360 on yhtenäinen SIEM-ratkaisu, joka yhdistää lokien hallinnan, uhkatiedon ja reaaliaikaisen tunkeutumisen havaitsemisen nykyaikaisten verkkojen suojaamiseksi. Se korreloi tietoja palomuurien, päätepisteiden ja identiteetinhallintajärjestelmien välillä paljastaakseen riskialttiita toimintatapoja nopeasti.
PARHAAT kyberturvallisuuden valvontatyökalut: parhaat valinnat!
| Kyberturvallisuusohjelmistotyökalut | Ydinturvallisuusominaisuudet | Ilmainen kokeilu / Kokeilutarjous | Virallinen nettisivu |
|---|---|---|---|
???? Log360 |
SIEM ja edistynyt uhkien tunnistus | 30 päivän ilmainen kokeilu | Lisätietoja |
 👍 Haavoittuvuuksien hallinta Plus |
Haavoittuvuuksien arviointi ja korjauspäivitysten hallinta | 30 päivän ilmainen kokeilu | Lisätietoja |
 ???? EventLog Analyzer |
Reaaliaikainen lokinhallinta | 30 päivän ilmainen kokeilu | Lisätietoja |
 Teramind |
Käyttäjäkäyttäytymisen analytiikka ja sisäpiiriuhat | 14 päivän ilmainen kokeilu | Lisätietoja |
 Patch Manager Plus |
Automaattinen korjaustiedostojen hallinta | 30 päivän ilmainen kokeilu | Lisätietoja |
1) Log360
Log360 on yhtenäinen SIEM-ratkaisu, joka yhdistää lokien hallinnan, uhkatiedon ja reaaliaikaisen tunkeutumisen havaitsemisen nykyaikaisten verkkojen suojaamiseksi. Se korreloi tietoja palomuurien, päätepisteiden ja identiteetinhallintajärjestelmien välillä paljastaakseen riskialtista toimintaa nopeasti. Olin aidosti vaikuttunut siitä, kuinka selkeästi se kartoitti tietoturvatapahtumat toimintatavoiksi tiedoiksi hukuttamatta minua hälyyn.
Se tukee myös SOAR-työnkulut, nollaluottamusmalleja ja vaatimustenmukaisuuteen valmistavaa raportointia. Käytin sitä pääsynhallinnan poikkeavuuksien valvontaan päätepisteissä ja palvelimilla, ja hälytysten tarkkuus erottui edukseen. Se auttoi minua tiukentamaan IAM-käytäntöjä, valvomaan MFA:ta ja parantamaan tapauksiin reagointia lisäämättä operatiivista rasitusta.
Tuetut alustat: Windows, Mac, iPhone ja Android
Asiakaspalvelu: Chat, sähköposti, puhelin ja yhteydenottolomake
Ilmainen kokeilu: 30 Days Free Trial
Ominaisuudet:
- Uhkien hallinta: Tämä ominaisuus pitää sinut SOC-keskeinen todellisiin uhkiin, ei meluisiin hälytyksiin. Se hakee uhkatietoja, tukee uhkien metsästystä ja merkitsee haitalliset IP-osoitteet/verkkotunnukset nopeasti. Olen käyttänyt sitä varhaisen vaiheen tunkeutumismallien havaitsemiseen ennen kuin niistä tuli täysimittaisia tapauksia.
- Turvallisuusautomaatio: Se virtaviivaistaa reagointia SOAR-tyylisillä työnkuluilla, jotka käsittelevät rikastus-, kohdennus- ja korjausvaiheet automaattisesti. Voit standardoida toimintasuunnitelmat, jotta yleiset ongelmat etenevät nopeammin ja vähentävät inhimillisiä pullonkauloja. Tätä ominaisuutta käytettäessä suosittelen työnkulkujen kytkemistä tikettipinoon, jotta eskaloinnit tapahtuvat johdonmukaisesti.
- Käyttäytymisen auditointi: Tuo "jonkin tuntuvan oudolta" -hetki muuttuu käytännössä toteutettavaksi koneoppimiseen perustuvan UEBA:n ja muutostarkastuksen avulla, joka kattaa sekä käyttäjät että yksiköt. Se tuo esiin poikkeavuuksia, kuten epäilyttävät kirjautumiset, riskialttiit käyttötapamallit ja epätavallisen käyttöoikeuskäyttäytymisen. Olen nähnyt sen lyhentävän tutkinta-aikaa, koska lähtötaso on jo määritetty.
- Reaaliaikainen korrelaatio ja havaitseminen: Voit yhdistää pisteitä päätepisteiden, palvelimien, verkkolaitteiden ja pilvilokien välillä käyttämällä korrelaatiosääntöjä ja MITRE ATT&CK-kartoitettuja havaintoja. Se on rakennettu havaitsemaan monivaiheisia kampanjoita yksittäisten hälytysten sijaan. Suosittelen ensin säätämään suuren volyymin sääntöjä väärien positiivisten tulosten vähentämiseksi nopeasti.
- Keskitetty loki- ja tiedonhallinta: Tämä ominaisuus kokoaa lokit yhteen konsoliin nopeaa jäsentämistä, hakemista ja analysointia varten, joten valvonta ei tunnu työkalujen selaamiselta.pingSe tukee tietoturvakeskeistä sisäänrakennettujen jäsentimien käyttöä sekä mukautettua jäsentämistä ihmisen luettavissa oleville lokeille. Olen käyttänyt samankaltaisia asetuksia kuin tracTodennuspiikkejä esiintyy tapausten luokittelun aikana.
- Yhtenäinen tapahtumien työpöytä: Se tuo tutkimukset yhteen paikkaan kontekstuaalisten näkökulmien avulla käyttäjäanalytiikka, uhka-analytiikkaa ja prosessien metsästystä. Voit siirtyä hälytyksestä siihen liittyviin kokonaisuuksiin ja rakentaa selkeämmän tapahtumanarratiivin. Työkalun avulla voit siirtyä havaitsemisesta validointiin ilman, että sinun tarvitsee jonglöörata useilla koontinäytöillä.
Plussat
MIINUKSET
Hinnoittelu:
Sillä on 30 päivän ilmainen kokeilujakso. Ota yhteyttä tukeen saadaksesi tarjouksen tai katso sen ilmainen demo.
30 päivän ilmainen kokeilu
2) ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus on useita käyttöjärjestelmiä haavoittuvuuksien hallinta- ja vaatimustenmukaisuusratkaisu sisäänrakennetulla korjaustoiminnolla, joka tarjoaa kokonaisvaltaisen kattavuuden yhdestä konsolista. Se skannaa paikallisia, etä- ja roaming-päätepisteitä havaitakseen haavoittuvuuksia, virheellisiä kokoonpanoja ja korkean riskin ohjelmistoja kaikkialla. Windows, Mac- ja Linux-ympäristöissä. Olin vaikuttunut siitä, miten se yhdisti haavoittuvuuksien arvioinnin, korjauspäivitysten hallinnan ja tietoturvakonfiguraation yhdeksi virtaviivaiseksi työnkuluksi.
Käytin sitä haavoittuvuuksien priorisointiin hyödynnettävyyden ja vakavuuden perusteella, mikä auttoi minua keskittymään korjaaviin toimiin ensin korkeimman riskin alueille. Sen integroitu korjausmoduuli, joka kattaa yli 500 kolmannen osapuolen sovellusta, säästi minut erillisten työkalujen jonglööraamiselta, ja CIS-vertailuanalyysin avulla sain auditointivalmiit vaatimustenmukaisuusraportit ilman ylimääräistä vaivaa.

Tuetut alustat: Windows, Linux, macOS
Asiakaspalvelu: Chat, sähköposti, puhelin ja yhteydenottolomake
Ilmainen kokeilu: 30 päivän ilmainen kokeilu
Ominaisuudet:
- Haavoittuvuuden arviointi: Se skannaa ja tunnistaa todellisia riskejä suuresta määrästä haavoittuvuuksia päätepisteissäsi. Voit arvioida ja priorisoida haavoittuvuuksia hyödynnettävyyden, vakavuuden, iän, vaurioituneiden järjestelmien määrän ja korjausten saatavuuden perusteella. Mielestäni tämä priorisointitapa oli todella käytännöllinen, koska se piti korjaukset keskittyneinä siihen, mitä hyökkääjät todella hyödyntäisivät ensin.
- Integroitu korjauspäivitysten hallinta: Tämän ominaisuuden avulla voit mukauttaa, organisoida ja automatisoida koko korjausprosessisi Windows, Mac, Linux ja yli 500 kolmannen osapuolen sovellusta. Korjauspäivitykset ladataan, testataan ja otetaan käyttöön automaattisesti ilman lisäkustannuksia. Testatessani tätä huomasin, kuinka paljon nopeammiksi korjauspäivitysten asennussyklit nousivat verrattuna erillisen korjaustyökalun hallintaan.
- Tietoturvakonfiguraation hallinta: Voit valvoa monimutkaisia salasanoja, vähimmäiskäyttöoikeuksia ja muistin suojausta varmistaen samalla CIS- ja STIG-tietoturvaohjeiden noudattamisen. Se auditoi järjestelmäsi yli 75 CIS-vertailuarvoa vasten ja näyttää yksityiskohtaisia korjaustietoja. Käytin sitä tiukentaakseni kokoonpanoja eri päätepisteissä, ja vaatimustenmukaisuusnäkymät pitivät auditoinnit sujuvina.
- Nollapäivän haavoittuvuuksien lieventäminen: Se ottaa käyttöön valmiiksi rakennettuja ja testattuja skriptejä verkon suojaamiseksi ilman, että sinun tarvitsee odottaa valmistajien korjauksia. Tämä on erityisen arvokasta, kun uusia haavoittuvuuksia ilmenee ja viralliset korjaukset ovat viivästyneet. Arvostin sitä, kuinka nopeasti lieventämisskriptit olivat saatavilla kriittisten nollapäivävuosien varalta.
- Web-palvelimen koventaminen: Se tarjoaa tietoja web-palvelimien tietoturva-aukkojen syistä, vaikutuksista ja korjaustoimenpiteistä. Tämä auttaa luomaan ja ylläpitämään palvelimia, jotka ovat suojattuja monilta hyökkäysmuunnelmilta. Ominaisuus on erityisen hyödyllinen tiimeille, jotka hallinnoivat internetiin kytkettyä infrastruktuuria, jossa virheelliset kokoonpanot voivat olla katastrofaalisia.
- Korkean riskin ohjelmistotarkastus: Se tunnistaa luvattoman ja tukemattoman ohjelmiston, kuten etätyöpöydän jakamistyökalut, käytöstä poistetut sovellukset ja vertaisverkko-ohjelmat, jotka aiheuttavat tietoturvariskejä. Voit poistaa ne päätepisteistä nopeasti ja pienentää hyökkäyspinta-alaa.
Plussat
MIINUKSET
Hinnoittelu:
Tässä ovat tarjoamat versiot ManageEngine Vulnerability Manager Plus:
| Professional Edition | yritysversio |
|---|---|
| Alkaen 0.9 $/laite/kuukausi | Alkaen 1.55 $/laite/kuukausi |
Ilmainen kokeilu: 30-päivän ilmainen kokeiluversio on saatavana.
Siirry haavoittuvuuksien hallintaan
30 päivän ilmainen kokeilu
3) EventLog Analyzer
EventLog Analyzer on kohdennettu lokienhallinta- ja SIEM-työkalu, joka on suunniteltu keskittämään tapahtumatietoja tietoturvaa, vaatimustenmukaisuutta ja auditointia varten. Se tracks-lokit palvelimista, palomuureista, virustorjuntatyökaluista ja tunkeutumisenestojärjestelmistä epäilyttävän toiminnan havaitsemiseksi varhaisessa vaiheessa. Pidin siitä, kuinka nopeasti se muutti raakalokit luettavaan uhkatietoon selkeillä koontinäytöillä. Se tukee myös haavoittuvuuksien skannausta ja vaatimustenmukaisuusmalleja.
Luotin siihen tutkiakseni toistuvia kirjautumisongelmia ja käyttöoikeuksien eskalointiyrityksiä, ja se säästi tuntikausia manuaalista kaivamista. Se auttoi minua vahvistamaan pääsynhallintaa, virittämään hälytyksiä ja validoimaan tietoturvatilan eri päätepisteissä.
Tuetut alustat: WindowsLinux
Asiakaspalvelu: Chat, sähköposti, puhelin ja yhteydenottolomake
Ilmainen kokeilu: 30 päivän ilmainen kokeilu
Ominaisuudet:
- Reaaliaikainen lokitietojen analyysi: Tämä ominaisuus pureskelee sisääntulevaa Windows tapahtumat ja lokitiedot nopeasti, joten huomaat poikkeamat ennen niiden leviämistä. Pidän siitä, miten se korostaa piikkejä epäonnistuneissa kirjautumisissa ja epätavallisissa palveluiden käynnistyksissä. Sitä käytettäessä suosittelen ensin "normaalien aukioloaikojen" asettamista lähtökohinan vähentämiseksi.
- Vaatimustenmukaisuuden raportointi: Tämä osa estää auditointeja muuttumasta taulukkokaaokseksi luomalla valmiita vaatimustenmukaisuusraportteja ja selkeitä todistepolkuja. Voit yhdistää toiminnan yleisiin mandaatteihin ja viedä ulos sen, mitä auditoijat todellisuudessa pyytävät. Olen käyttänyt sitä neljännesvuosittaisen tarkastuksen aikana todisteiden saamiseksi minuuteissa.
- Tapahtuman korrelaatio: Tämä moottori yhdistää palvelimien, palomuurien ja päätelokien väliset pisteet paljastaakseen monivaiheisia hyökkäyksiä, jotka erikseen näyttävät harmittomilta. Se on erityisen hyödyllinen sivuttaissuuntaisten liikemallien havaitsemisessa. Ehdotan korrelaatiokynnysten säätämistä aliverkkokohtaisesti väärien positiivisten tulosten vähentämiseksi ilman, että todelliset tunkeutumiset jäävät huomaamatta.
- Lokihaku ja rikostutkinta: Tämä ominaisuus tekee tutkinnoista vähemmän neulojen etsimisen heinäsuovasta, koska voit hakea, suodattaa ja siirtyä arkistoitujen lokien välillä nopeasti. Olen käyttänyt sitä epäilyttävän järjestelmänvalvojan kirjautumisen jälkeen trace muutosten tarkka järjestys. Se on rakennettu tapahtumien aikajanoille.
- Salattu loki Archiarvo ja säilyvyys: Tämä vaihtoehto pitää lokit luvattomina pitkäaikainen rikostekninen analyysi, jolla on merkitystä, kun todisteet tapahtuvasta viikkojen kuluttua. Se tallentaa tiedot turvallisesti tarkastuksia ja sisäisiä tutkimuksia varten. Huomaat, että eheyden puolustaminen on helpompaa, kun säilytyssäännöt on standardoitu tiimien välillä.
- Uhka -älykkyys: Tämä kerros vahvistaa havaitsemista yhdistämällä reaaliaikaisen valvonnan älykkyyteen perustuviin signaaleihin, joten hälytykset tuntuvat toiminnallisemmilta kuin yleiset "jotain muuttunut" -ilmoitukset. Todellisessa tapahtumassa voit havaita toistuvat tunnistetietojen arvailut ajoissa ja eristää lähteen. Se on rakennettu tukemaan SIEM-tyyppisiä työnkulkuja.
Plussat
MIINUKSET
Hinnoittelu:
Se tarjoaa 30 päivän ilmaisen kokeilujakson. Voit myös saada ilmaisen demon ja ottaa yhteyttä myyntiin tarjouksen saamiseksi.
30 päivän ilmainen kokeilu
4) Teramind
Teramind on käyttäjäkäyttäytymisen analytiikka- ja päätepisteiden suojausalusta, joka yhdistää sisäpiirin uhkien havaitseminen tuottavuuden seurannan avulla. Se tracks-käyttäjätoimintaa, tukee tietojen menetyksen estämistä ja integroituu salaus- ja käyttöoikeuskäytäntöihin. Olin yllättynyt siitä, kuinka tehokkaasti se korosti riskialttiita käyttäytymismalleja tunkeilematta itseensä mitään. Se täydentää SIEM-asetuksia ja nollaluottamusstrategioita yksityiskohtaisella näkyvyydellä.
Käytin sitä epätavallisten tiedostonsiirtojen ja epäilyttävän sovelluskäytön havaitsemiseen, mikä auttoi minua estämään tietovuodot varhaisessa vaiheessa. Se vahvisti IAM-suojausta, paransi tapauksiin reagointia ja lisäsi vahvan ihmistason puolustuskyvyn tietoturvapinooni.
Tuetut alustat: Windows, macOS, iOS ja Android
Asiakaspalvelu: Sähköposti, lippu ja live-chat
Ilmainen kokeilu: 14 päivän ilmainen kokeilu
Ominaisuudet:
- Mukautetut raportit: Tämän ominaisuuden avulla voit rakentaa SOC-työnkulkuasi vastaavia tietoturvaraportteja. Se on kätevä riskialttiiden käyttäjäkäyttäytymisten, käyttöoikeuksien valvonnan poikkeusten ja DLP-tapahtumien yhteenvetoon ilman ylimääräistä taulukkolaskentaa. Olen käyttänyt viikoittaisia johdon yhteenvetoja pitääkseni auditoinnit rauhallisina ja ennustettavina.
- Sähköpostin seuranta: Voit seurata yrityksen sähköpostitoimintaa havaita tietojenkalasteluyritykset, tietovuotoja tai käytäntöjä rikkovia jakoja. Se sopii hyvin yhteen sisäpiirin uhkaohjelmien kanssa, koska viestejä voidaan tarkastella päätepistekontekstin rinnalla. Testasin sitä toimittajan perehdytysviikon aikana ja havaitsin väärin reititetyn liitteen nopeasti.
- Älykkäät hälytykset ja säännöt: Se käyttää sääntöpohjaisia hälytyksiä epäilyttävien toimintamallien merkitsemiseen ennen kuin ne muuttuvat tapahtumiksi. Hälytykset tuntuvat käytännöllisiltä, koska ne liittyvät tiettyyn toimintaan, eivätkä epämääräiseen "jotain tapahtui" -meluun. Tämän määrittämisen ehdotan aloittavan korkean signaalin laukaisimista, kuten joukkotiedostojen siirroista tai epätavallisista välityspalvelimen piikeistä.
- Vahingossa tapahtuva vuotojen havaitseminen: Toinen vahvuus on tahattomien vuotojen havaitseminen, jotka lipsahtavat koulutuksen ja hyvien aikomusten ohi. Se auttaa havaitsemaan riskialttiita jakamisia, väärille vastaanottajille lähetettyjä tietoja ja arkaluonteisten tietojen paljastumista varhaisessa vaiheessa. Tästä on hyötyä, kun tiimit toimivat nopeasti ja virheitä tapahtuu määräaikojen paineessa.
- Riskialttiiden toimintojen estäminen: Se voi aktiivisesti estää riskialttiita toimintoja sen sijaan, että ne kirjattaisiin vain jälkikäteen. Tämä on arvokasta, kun haluat tunkeutumisen eston kaltaisia valvontatoimia käyttäjätasolla. Voit pysäyttää tietomurtoyritykset, kyseenalaiset lataukset tai käytäntöjä ohittavat työnkulut reaaliajassa.
- Käyttäjän aitouden vahvistus: Se tukee käyttäjän aitouden validointia, kun tilit näyttävät "kelvoilta", mutta käyttäytyminen ei. Tämä on iso juttu nollaluottamusympäristöissä, joissa identiteetinhallinta ja pääsynhallinta tarvitsevat käyttäytymisen perusteella todisteita. Olen nähnyt sen vähentävän MFA-väsymyksen eskaloitumista korostamalla todella epätavallisia istuntoja.
Plussat
MIINUKSET
Hinnoittelu:
Tässä ovat suunnitelmat, joita tarjoaa Teramind:
| Käynnistin | UAM | DLP |
|---|---|---|
| $14 | $28 | $32 |
Ilmainen kokeilu: 14 päivän ilmainen kokeilujakso ja live-demo saatavilla.
14 päivän ilmainen kokeilu
5) ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus on yritystason automatisoitu korjauspäivitysten hallintaratkaisu, joka virtaviivaistaa koko korjauspäivitysten elinkaaren. Windows, macOS, Linuxia ja yli 1 100 kolmannen osapuolen sovellusta yhdestä konsolista. Se skannaa hallittuja järjestelmiä säännöllisesti tunnistaakseen puuttuvat korjauspäivitykset ja ottaa käyttöön tietoturvapäivityksiä, ajurikorjauksia ja BIOS-päivityksiä minimaalisella käyttökatkoksella. Olin vaikuttunut siitä, miten se yhdisti korjauspäivitysten tunnistuksen, testauksen ja käyttöönoton yhdeksi saumattomaksi työnkuluksi häiritsemättä päivittäistä toimintaa.
Käytin sitä automatisoidakseni kriittisten tietoturvapäivitysten asennuksen palvelimille ja työasemille, ja reaaliaikainen vaatimustenmukaisuusraportointi antoi minulle selkeän näkyvyyden korjauspäivitysten tilaan koko verkostossa. Se auttoi minua lyhentämään haavoittuvuuksille altistumisen aikavälejä, ylläpitämään auditointivalmiutta ja vahvistamaan päätepisteiden tietoturvaa ilman manuaalisen korjauspäivityksen aiheuttamaa lisäkuluja. trackuningas.
Tuetut alustat: Windows, Linux, macOS
Asiakaspalvelu: Chat, sähköposti, puhelin ja yhteydenottolomake
Ilmainen kokeilu: 30 päivän ilmainen kokeilu
Ominaisuudet:
- Automaattinen korjauspäivitysten käyttöönotto: Tämä ominaisuus skannaa järjestelmiä säännöllisesti ja asentaa puuttuvat korjauspäivitykset automaattisesti kevyiden agenttien avulla. Voit ajoittaa käyttöönotot toimistoaikojen mukaan häiriöiden minimoimiseksi. Mielestäni tämä on erityisen tehokasta kee:lle.ping suuria päätelaitekantoja päivitetään ilman jatkuvaa manuaalista puuttumista.
- Usean käyttöjärjestelmän ja kolmannen osapuolen tuki: Se kattaa Windows, macOSja Linuxia sekä yli 1 100 kolmannen osapuolen sovellusta yhdestä konsolista. Tämä poistaa tarpeen tasapainotella eri alustojen korjaustyökalujen kanssa. Käyttäessäni tätä ominaisuutta huomasin, kuinka paljon nopeammiksi alustojen väliset korjaussyklit tulivat verrattuna käyttöjärjestelmäkohtaisten työkalujen hallintaan.
- Laastarin testaus ja hyväksyntä: Voit testata korjauksia automaattisesti kontrolloidussa ympäristössä ennen niiden julkaisemista tuotantojärjestelmissä. Tämä estää viallisia korjauksia aiheuttamasta järjestelmän epävakautta tai seisokkeja. Ehdotan, että otat käyttöön automaattisen testauksen kaikille kriittisille päivityksille yhteensopivuusongelmien havaitsemiseksi varhaisessa vaiheessa.
- Palvelimen ja työaseman korjaus: Se asentaa tietoturvapäivityksiä, ajurikorjauksia ja BIOS-päivitykset nopeasti liiketoimintakriittisiin palvelimiin ja työasemiin. Kevyt agenttilähestymistapa varmistaa minimaalisen kaistanleveyden käytön käyttöönottojen aikana. Olen käyttänyt sitä ensin internet-yhteyksillä olevien palvelimien korjaamiseen ja sitten systemaattiseen käyttöönottoon sisäisiin päätepisteisiin.
- Vaatimustenmukaisuusraportointi ja analytiikka: Tämä ominaisuus tarjoaa yksityiskohtaisia tietoja verkkosi korjauspäivitysten vaatimustenmukaisuustilasta reaaliaikaisten tarkastusten ja edistyneen analytiikan avulla. Voit luoda yksityiskohtaisia raportteja, jotka täyttävät sääntelyvaatimukset ilman ylimääräistä taulukkolaskentatyötä. Kojelaudan avulla vaatimustenmukaisuusvajeet on helppo havaita yhdellä silmäyksellä.
- Hylkäämisen ja peruutuksen säätimet: Sen avulla voit hylätä vanhojen sovellusten korjaukset tai peruuttaa vialliset korjaukset, jotka aiheuttavat poikkeamia hallituissa järjestelmissä. Tämä antaa sinulle täyden hallinnan korjausprosessista ilman huolta kriittisten työnkulkujen katkeamisesta. Suosittelen peruutuskäytäntöjen määrittämistä ennen suuria korjausten käyttöönottoja turvaverkoksi.
Plussat
MIINUKSET
Hinnoittelu:
Tässä ovat tarjoamat versiot ManageEngine Patch Manager Plus:
| Professional Edition | yritysversio |
|---|---|
| Less kuin 1 dollari/päätepiste kuukaudessa | 1 $/päätepiste kuukaudessa |
Ilmainen kokeilu: 30-päivän ilmainen kokeiluversio on saatavana.
Siirry Patch Manager Plus -sivustolle >>
30 päivän ilmainen kokeilu
6) TotalAV Cyber Security
TotalAV Cyber Security tarjoaa vankan ja palkitun virustorjunta- ja haittaohjelmien torjuntaohjelman, joka pitää laitteet turvassa kiristysohjelmilta, vakoiluohjelmilta, tietojenkalastelulta ja muilta kyberuhilta. Reaaliaikaisen skannauksen, WebShield-selaussuojan ja älykkään ajoituksen ansiosta se yhdistää tehokas tunkeutumisenesto, palomuurituki ja turvallinen VPN-yhteys päätepisteiden suojaamiseksi Windows, Mac, iOS ja AndroidSen intuitiivinen käyttöliittymä tekee edistyneestä tietoturvasta helppoa hidastamatta järjestelmääsi, aina haittaohjelmien poistamisesta tietomurtojen valvontaan.
Olin vaikuttunut siitä, miten TotalAVn haittaohjelmamoottori ja salasanasäilö pysäyttävät uhat ennen kuin ne edes koskettivat tiedostojani, mikä antaa todellisen hallinnan tunteen verkon tietoturvasta. Olipa kyseessä skannausten määrittäminen tai järjestelmän suorituskyvyn hienosäätö, tämä työkalu tuntuu luotettavalta vartijalta, joka yksinkertaistaa päätepisteiden suojausta ja vahvistaa samalla puolustusta tunkeutumisen tunnistuksella ja turvallisella selaamisella.
Tuetut alustat: Windows, Mac OS, iOS, Android
Asiakaspalvelu: Lippu ja chat
Ilmainen kokeilu: Elinikäinen ilmainen peruspaketti
Ominaisuudet:
- Reaaliaikainen haittaohjelmien torjunta: TotalAVreaaliaikainen suojaus tarkistaa jatkuvasti latauksia, asennuksia ja ohjelmia pysäyttääkseen virukset, vakoiluohjelmat, kiristysohjelmat ja muut haittaohjelmat ennen niiden suorittamista. Huomasin, kuinka tämä piti uhat karanteenissa heti niiden ilmestyttyä laboratoriotesteissämme. Sen pilvipohjainen skannaus auttaa myös havaitsemaan uusia uhkia vertaamalla allekirjoituksia verkkotietokantaan.
- Pyynnöstä tehtävä ja ajastettu skannaus: Tämän ominaisuuden avulla voit suorittaa manuaalisia tarkistuksia tiedostoille, kansioille tai koko järjestelmällesi milloin tahansa ja ajoittaa tarkistuksia hiljaista taustasuojausta varten. Testatessani tätä ominaisuutta automaattiset tarkistukset yöllä tarkoittivat, että heräsin puhtaampaan ja turvallisempaan laitteeseen. Voit mukauttaa tarkistustiheyden käyttötottumuksiisi sopivaksi.
- WebShield-tietojenkalastelunesto: TotalAVWebShield suojaa selaintasi tietojenkalasteluhyökkäyksiltä ja huijaussivuilta ennen niiden latautumista. Muistan testin, jossa se esti vilpillisen pankkisivuston, joka näytti pelottavan lähellä oikeaa sivustoa – pysäytä se välittömästiping mahdollinen tunnistetietojen vuoto.
- Turvallinen selaus VPN: Integroitu Safe Browsing VPN salaa verkkoliikenteesi parantaakseen yksityisyyttäsi, olitpa sitten julkisessa Wi-Fi-verkossa tai kotona. Testauksen aikana käännäping VPN:n käyttö tuntui vaivattomalta, pidäping IP-osoitteeni on piilotettu ja liikenne salattu vahvoilla AES-256-protokollilla. Käytettävissä on myös mukautuvia protokollavaihtoehtoja, kuten OpenVPN ja IKEv2, nopeuden tai turvallisuuden säätöä varten.
- Total Adblock: TotalAVmainostenesto poistaa aktiivisesti ponnahdusikkunoita, tracja häiritseviä mainoksia eri selaimissa. Huomasin huomattavasti nopeampia sivujen latausaikoja, kun tämä otettiin käyttöön, erityisesti mainoksia sisältävillä sivustoilla. Tämä ei ainoastaan paranna selausmukavuutta, vaan myös vähentää altistumista ohi ajaville haittaohjelmamainoksille. Yhdistä tämä WebShieldin kanssa saadaksesi huomattavasti puhtaamman ja turvallisemman verkkokokemuksen.
- Järjestelmän puhdistus ja optimointi: Pelkän turvallisuuden tuolla puolen, TotalAV sisältää työkaluja roskatiedostojen pyyhkimiseen, välimuistien tyhjentämiseen ja käynnistyssovellusten hallintaan, mikä parantaa yleistä suorituskykyä. Käytin sitä henkilökohtaisesti kuukausien selaimen turvotuksen jälkeen ja olin iloisesti yllättynyt siitä, kuinka paljon levytilaa se vapautti.
Plussat
MIINUKSET
Hinnoittelu:
Se on ilmainen ladata
Lataa ilmaiseksi
7) LifeLock
LifeLock on kattava identiteetin ja tietojen suojauspalvelu, joka suojaa identiteettivarkauksilta, valvoo uhkia ja vahvistaa pääsynhallintaa kaikilla laitteilla. Virustorjunnan ja tunkeutumisen havaitsemisen lisäksi se lisää pimeän verkon valvonnan, sosiaaliturvahälytykset ja... edistyneiden uhkien puolustus pitääkseen henkilötiedot turvassa ja tarjoten samalla palomuurin, suojatun VPN:n ja pilvivarmuuskopiointituen. Sen sähköposti- tai tekstiviestihälytykset auttavat sinua pysymään reagoimassa haavoittuvuuksiin ja mahdollisiin tietomurtoihin.
Arviointini aikana LifeLockin laukaisema pimeän verkon hälytys ohjasi minut nopeasti vahvistamaan paljastuneita tunnistetietoja, mikä korosti sen käytännön arvoa jatkuvassa riskienhallinnassa. Tämä identiteetinhallinnan ja ennakoivan suojauksen yhdistelmä tekee LifeLockista paitsi suojan haittaohjelmia vastaan, myös laajemman suojan yksityisyydelle ja valvonnalle yhä verkottuneemmassa maailmassa.

Ominaisuudet:
- Sosiaaliturvavaroitukset: Tämä ominaisuus tarkkailee henkilötunnuksesi epäilyttävää käyttöä, jotta voit reagoida ennen petosten lumipalloefektiä. Pidän siitä, miten se tuntuu varhaisvaroitustutkalta, ei vain vahinkoraportilta. Kun testasin hälytyksiä tunnistetietovuotojen uutiskierroksen aikana, ilmoitukset pysyivät selkeinä ja toimintakykyisinä.
- Teksti- ja sähköpostihälytykset: Voit vastaanottaa uhkasignaaleja tekstiviestitse ja sähköpostitse, mikä tekee identiteetin valvonnasta enemmän reaaliaikaista SOC-hälytystä kuin passiivista paperityötä. Hälytykset toimivat parhaiten, kun niitä säädetään. Tätä määritettäessä suosittelen ilmoitusten reitittämistä erilliseen "turvallisuus"-postilaatikkoon, jotta todelliset tietojenkalastelu- ja petossignaalit eivät jää huomaamatta.
- Korjaa identiteettivarkaus: Se tukee identiteettivarkauden ratkaisu joten et joudu yksin vastaamaan tapauksiin. Olen huomannut, että ohjatut vaiheet vähentävät tavanomaista edestakaista keskustelua, kun yrität todistaa, etten tehnyt sitä. Kuvittele varastetun lompakon tilanne – tässä strukturoitu korjaus ja tuki voivat estää siivouksen venymisen viikkojen päähän.
- Edistynyt uhkapuolustus: Se asettaa LifeLockin muualle kuin hälytyksiksi yhdistämällä identiteetin suojauksen laajempaan tietoturvaan, kun sitä käytetään rinnakkain Norton suojaukset. Pohjimmiltaan laajennat puolustuspintaa – identiteetin valvontaa sekä haittaohjelmien ja verkon tietoturvan hallintaa.
- Dark Web -seuranta: Tämä ominaisuus etsii paljastuneita tunnistetietoja ja henkilötietoja, jotta voit vaihtaa salasanoja ja lukita käyttöoikeuksien hallinnan ennen kuin hyökkääjät tekevät niistä aseita. Olen nähnyt sen havaitsevan uudelleenkäytettyjä kirjautumisia, joiden olemassaolon ihmiset unohtavat. Se sopii hyvin nollaluottamusajatteluun: oleta tietomurtoja, validoi ja tiukenta IAM-hygieniaa nopeasti.
- Luotto- ja taloudellisen toiminnan seuranta: Voit seurata luottotietoja sekä käyttö-/säästöhälytyksiä, mikä on erittäin tärkeää sellaisten petosten havaitsemisessa, jotka lipsahtavat virustorjunta- tai palomuuritasojen ohi. Työkalun avulla voit yhdistää tilejä, jolloin tapahtumien seurannasta tulee jatkuvaa. Huomasin, että "suurten siirtojen" hälytysten kynnysarvojen asettaminen vähentää kohinaa ja korostaa todelliset poikkeamat nopeasti.
Plussat
MIINUKSET
Hinnoittelu:
Tässä ovat LifeLockin tarjoamat suunnitelmat Norton:
| Vakio (1 laite) | Plus (1 laitetta) | Plus (3 laitetta) |
|---|---|---|
| $0.33 USD/vuosi | $5.44 USD/vuosi | $8.71 USD/vuosi |
Ilmainen kokeilu:14 päivän ilmainen kokeiluversio on saatavilla
Linkki: https://www.nortonlifelock.com/in/en/legal/
8) Poista minut
DeleteMe keskittyy yksityisyyden suojaamiseen poistamalla henkilötietojasi tiedonvälittäjiltä ja hakukoneilta, mikä vähentää altistumista identiteettivarkauksille ja kohdennetuille hyökkäyksille. Se yhdistää ennakoivan sivuston valvonnan, ajoitetut tietojen poistot ja uhkien torjuntatarkistukset rajoittaakseen luvatonta pääsyä arkaluonteisiin tietoihin. Tämä palvelu täydentää perinteisiä turvatoimenpiteitä, kuten palomuurisääntöjä ja tunkeutumisen havaitsemista, pienentämällä digitaalista jalanjälkeäsi ja säilyttämällä...ping henkilöllisyytesi pois listoilta, joita hyökkääjät voivat hyödyntää.
Huomasin, että sen poistoraportit ja toistuvat skannaukset mahdollistivat yksityisyyden ylläpitämisen ilman päänsärkyä, mikä vahvisti luottamustani. yleinen turva-asentoPohjimmiltaan DeleteMe ei korvaa virustorjuntaa tai päätepisteiden suojausta – se täyttää yksityisyyden suojan kriittisen lokeron kyberturvallisuuspinossa.ping estää tietojen väärinkäyttö jo ennen kuin tunkeutumiset edes alkavat.

Ominaisuudet:
- Tietovälittäjän kieltäytymisen poistaminen: Tämä ominaisuus kohdistuu tiedonvälittäjiin ja henkilöhakusivustoihin, jotka paljastavat nimesi, osoitteesi, puhelinnumerosi, sukulaisesi ja muita tietoja. Se vähentää rikollisten käyttämää raakaa hyökkäyspintaa doksaushyökkäyksiin ja sosiaaliseen manipulointiin. Olen havainnut, että se tarjoaa todellista yksityisyyden suojaa, joka tukee pitkäaikaista uhkien hallintaa.
- Jatkuva uudelleentarkastelun seuranta: Se ei lopu ensimmäisen siivouksen jälkeen, koska datavälittäjät julkaisevat rutiininomaisesti uudelleen poistetut tietueet. Järjestelmä pitää seuranta ja uudelleen lähettäminen poistot ajan myötä. Tuo pysyvyys on tärkeää, jos haluat kestävän turvallisuuden kertaluonteisen suojan sijaan.
- Tietosuojaraportit todisteineen: Saat säännöllisiä tietosuojaraportteja, jotka näyttävät tarkalleen, missä tietosi näkyivät ja mitä toimia tehtiin. Se tekee tietosuojan hallinnasta mitattavaa epämääräisen sijaan. Kohtelen näitä raportteja kuin kuukausittaista tietoturvatarkastusta.
- Henkilökohtaisen tietosuojan hallintapaneeli: Tämä ominaisuus tarjoaa keskitetyn kojelaudan, joka tracks-altistumistila ja poiston edistyminen yhdessä paikassa. Se on helppo tarkistaa ilman sähköpostien tai laskentataulukoiden läpikäymistä. Tätä käytettäessä suosittelen ottamaan varhaisen tilannekuvan, jotta näet parannukset myöhemmin selvästi.
- Mukautetut poistopyynnöt: Se mahdollistaa kohdennetut poistopyynnöt tavallisten tietovälittäjälistojen ulkopuolelta, mikä auttaa, kun epäselvät hakemistot nousevat esiin tietojasi. käsittelee reunatapausvalotuksia jonka useimmat työkalut jättävät huomiotta. Olen käyttänyt sitä löydettyäni vanhentuneita osoitteita pienemmistä alueellisista tietokannoista.
- Hae itse -työkalu: Tämän ominaisuuden avulla voit etsiä henkilöllisyyteesi liittyviä julkisia ilmoituksia, jotta voit priorisoida riskialttiita kohteita. Se toimii hyvin suurten elämänmuutosten, kuten muuton tai työpaikan vaihdon, jälkeen. Huomaat, että se auttaa varmistamaan, pysyvätkö muutot todella voimassa.
- Sähköpostin peittämisen suojaus: Se vähentää sitä, kuinka usein todellinen sähköpostiosoitteesi kiertää datavälitysverkostoissa. vähentää tietojenkalasteluyrityksiä ja parantaa yleistä identiteetin suojaa. Voit myös käyttää naamioituja sähköpostiosoitteita rekisteröitymisissä, mikä rajoittaa tulevia tietovuotoja.
Plussat
MIINUKSET
Hinnoittelu:
DeleteMen tarjoamat vuositilaukset ovat seuraavat:
| 1 Henkilö | 2 Ihmiset | Perhe |
|---|---|---|
| $10.75 | $19.08 | $27.42 |
Ilmainen kokeilu: Ei, mutta sinulla on oikeus peruuttaa palvelu milloin tahansa ja ottaa yhteyttä tukeen hyvityksen saamiseksi.
Linkki: https://joindeleteme.com/
9) Cyber Protect
Cyber Protect on kattava kyberturvallisuusratkaisu, joka yhdistää virustorjunnan, haittaohjelmien torjunnan, palomuurin suodatuksen ja reaaliaikaisen tunkeutumisen havaitsemisen yhdeksi yhtenäiseksi alustaksi. Mielestäni sen uhkatiedustelu ja automaattinen haavoittuvuuksien tarkistus aidosti rauhoittavaa samalla, kun se suojaa pilvi-infrastruktuuria ja päätepisteitä, erityisesti simuloitujen tunkeutumisten aikana. Tämä määritys auttaa pysäyttämään haittaohjelmat ja luvattoman käytön ennen kuin niistä tulee ongelmia.
Käytetään yhdessä vankan päätepisteiden suojauksen ja turvallisten varmuuskopiointi- ja palautustyökalujen kanssa, Cyber Protect virtaviivaistaa tietosuojaa eri laitteissa ja mobiilialustoilla, tarjoamalla ennakoivia hälytyksiä ja vahvaa puolustusta hidastamatta järjestelmän suorituskykyä.

Ominaisuudet:
- Uhkahälytykset: Saat nopeita ilmoituksia varmuuskopioiden epäonnistumisesta, haittaohjelmatoiminnan piikeistä tai riskialttiista muutoksista päätepisteessä. Se estää tietoturvatoimintojasi luottamasta siihen, että "joku huomasi sen myöhemmin". Käyttäessäni tätä ominaisuutta huomasin, että tiukemmat hälytyssäännöt vähensivät kohinaa merkittävästi ilman, että todelliset uhat jäisivät huomaamatta.
- Työnkulun tehokkuus: Tämä ominaisuus vähentää työkalujen hajanaisuutta yhdistämällä suojauksen, palautuksen ja päätepisteiden hallinnan yhteen työnkulkuun. Tämä tarkoittaa vähemmän konsolihyppyjä ja vähemmän "kuka tämän omistaa?" -tietoturva-aukkoja. Olen nähnyt tiimien toimivan nopeammin häiriötilanteissa, koska reagointivaiheet pysyvät keskitettyinä.
- Kaukosäädin: Voit hallita suojauskäytäntöjä ja palautustehtäviä mistä tahansa, mikä on kätevää hajautetuille tiimeille ja etäpäätepisteille. Se on käytännöllinen ratkaisu, kun kannettava tietokone katoaa tai sivutoimisto tarvitsee nopean palautuksen. Olen hoitanut palautuksen toimipaikan ulkopuolella matkan aikana ilman paikallisen IT-osaston apua.
- Yhtenäinen suojaus: Sen sijaan, että virustorjunta, varmuuskopiointi ja valvonta yhdistettäisiin, se niputtaa ne yhdeksi kyberturvallisuusstrategiaksi. Tämä ominaisuus on rakennettu estämään hyökkäyksiä, rajoittaa vahinkoja ja toipua nopeasti kun jokin lipsahtaa läpi. Tunnet eron, kun tapausten käsittelyyn ei tarvita neljää toimittajaa.
- Patch-älykkyys: Tämä ominaisuus auttaa sinua havaitsemaan haavoittuvia ohjelmistoja ja ryhtymään korjaaviin toimenpiteisiin ennen hyökkääjiä. Se tukee "kovenna ensin" -asennetta, joka on linjassa päätepisteiden nollaluottamusajattelun kanssa. Suosittelen vakavien CVE-uhkien korjaamista aalloissa aloittaen internetiin kytketyistä laitteista yllätyskatkosten välttämiseksi.
- Katastrofin jatkuvuus: Tämä ominaisuus ylittää pelkät varmuuskopiot luomalla valmiita replikoita pilveen, kun ympäristöön kohdistuu vahinko. Se käyttää valmiiksi määritettyjä palautusrunbookeja, joten usean järjestelmän vikasietoisuus ei ole manuaalista kaaosta. Suosittelen vikasietoisuuden testaamista neljännesvuosittain, koska ensimmäisen suorituksen ei pitäisi koskaan tapahtua todellisen tietomurron aikana.
Plussat
MIINUKSET
Hinnoittelu:
Tässä on suunnitelmia yrityksille:
| Acronis Cyber Protect Standard | Acronis Cyber Protect Varmuuskopioinnin lisäasetukset | Acronis Cyber Protect Lisää |
|---|---|---|
| $ 85 / vuosi | $ 109 / vuosi | $ 129 / vuosi |
Ilmainen kokeilu: 30 päivän ilmainen kokeiluversio on saatavilla
Linkki: https://www.acronis.com/en-us/products/cyber-protect/
10) Bitdefender
Bitdefender on maailmanlaajuisesti tunnustettu kyberturvallisuuspaketti, joka tarjoaa huipputason virustorjunnan ja edistyneen uhkien ehkäisyn sekä tunkeutumisenesto-ominaisuudet. reaaliaikainen uhkatiedustelu ja tehokkaat päätepisteiden suojaustyökalut tekivät minuun vaikutuksen viritettäessä verkon puolustusta torjumaan kehittyviä haittaohjelma- ja kiristysohjelmauhkia kaikkialla Windows, macOS, ja mobiililaitteet.
Sisäänrakennetun palomuurin, turvallisen selaamisen ja mukautuvien suorituskyvyn hallintatoimintojen ansiosta Bitdefender yhdistää helppokäyttöisyyden ja ammattitason suojauksen – ihanteellinen käyttäjille ja organisaatioille, jotka etsivät luotettavaa puolustusta monimutkaisia hyökkäyksiä vastaan uhraamatta järjestelmän nopeutta tai yksityisyyttä.

Ominaisuudet:
- Suojattu tunneli: Tämä ominaisuus salaa internetliikenteen suojatakseen yksityisyyttäsi julkisissa tai suojaamattomissa verkoissa. Käyttäessäni tätä ominaisuutta huomasin, kuinka nopeasti se muodostaa yhteyden vaihdettaessa tukiasemien ja kodin Wi-Fi-verkon välillä.
- Salasana Vault: Tämä ominaisuus tallentaa ja täyttää monimutkaiset tunnistetiedot turvallisesti vahvan salauksen avulla. Huomaat, että salasanat synkronoituvat sujuvasti laitteiden välillä, mikä helpottaa turvallisten kirjautumisten ylläpitämistä ilman heikkojen salasanojen uudelleenkäyttöä.
- Tietomurtohälytykset: Tämä ominaisuus valvoo tunnettuja tietomurtotietokantoja ja ilmoittaa sinulle jos sähköpostiosoitteesi tai tunnistetietosi ovat vaarassa. Suosittelen tarkistamaan hälytykset säännöllisesti, sillä varhainen tietoisuus auttaa sinua nollaamaan vaarantuneet salasanat ennen kuin hyökkääjät hyödyntävät niitä.
- Verkkosuoja: Tämä ominaisuus valvoo saapuvaa ja lähtevää liikennettä estääkseen tunkeutumisyritykset, bottiverkot ja exploit-pohjaiset hyökkäykset. Se toimii kuin älykäs palomuurikerros, joka tarkastaa paketteja reaaliajassa estääkseen luvattoman pääsyn laitteillesi.
- Tietojenkalastelunesto: Tämä ominaisuus suojaa sinua vilpillisiltä verkkosivustoilta ja haitallisilta latauksilta analysointi URLs ja sivun toimintaa. Se vähentää tunnistetietojen varkauden riskiä estämällä tietojenkalastelusivut jo ennen kuin kirjautumislomakkeet edes tulevat näkyviin.
- Kryptovaluuttapuolustus: Tämä ominaisuus havaitsee piilotettua kryptolouhintaa, joka kuluttaa prosessorin ja näytönohjaimen resursseja. Se pysäyttää hiljaa taustalla toimivat louhijat, jotka voivat hidastaa laitettasi tai ylikuumentaa laitteistoa, mikä on erityisen hyödyllistä kannettavilla tietokoneilla.
Plussat
MIINUKSET
Hinnoittelu:
Alla on Bitfinderin tarjoamat sopimukset:
| Bitdefender Total Security/Yksilö | Bitdefender Total Security/ Perhe |
|---|---|
| $59.99 | $79.99 |
Ilmainen kokeilu: 30-päivän ilmainen kokeilu
Linkki: https://www.bitdefender.com/
11) Malwarebytes
Malwarebytes on kohdennettu haittaohjelmien torjuntatyökalu, joka on erinomainen sellaisten uhkien havaitsemisessa ja poistamisessa, joita perinteiset virustorjuntaohjelmistot eivät välttämättä huomaa. Käytännön arviointien aikana sen käyttäytymiseen perustuva uhkien tunnistus paljasti piileviä haittaohjelmia ja kiristysohjelmia ennen kuin ne ehtivät eskaloitua, mikä tarjoaa mielenrauhaa kevyen skannauksen ja suojauksen avulla.
Rakennettu sekä henkilökohtaiseen että yrityskäyttöön, Malwarebytes parantaa päätepisteiden suojausta rinnakkain turvallisen selaamisen ominaisuudet ja kattavat puhdistusominaisuudet. Sen kerrostettu puolustusmenetelmä varmistaa, että haitallinen koodi ei vaaranna kriittisiä järjestelmiä tai arkaluonteisia tietoja.

Ominaisuudet:
- Monikerroksinen reaaliaikainen suojaus: Se puolustaa aktiivisesti yleisiä uhkia, kuten kiristysohjelmia, troijalaisia, vakoiluohjelmia, tietojenkalastelua ja hyökkäysyrityksiä, vastaan käyttämällä jatkuvasti päällä olevaa valvontaa. Voit käyttää sitä päätepistesuojana, joka lyhentää havaitsemisaikaa jokapäiväisen selaamisen ja tiedostojen lataamisen aikana. Suosittelen ottamaan kaikki suojauskerrokset käyttöön ennen ensimmäisen täyden uhkatarkistuksen suorittamista.
- Huijaus + mainosten esto: Se lisää selaimen sisäisen suojauksen pysäyttääkseen huijaussivut, haitalliset linkit ja meluisat mainokset.tracker-toimintaa, joka voi johtaa tietojenkalasteluun tai tunnistetietojen varastamiseen. Voit käyttää sitä, kun tarkastelet tietoturvatyökaluja, vierailet tuntemattomilla aloitussivuilla tai tarkistat paljon uudelleenohjauksia sisältäviä kumppanuussivustoja. Suosittelen keeping tietomurtoilmoitukset päällä, jotta huomaat vaarantuneet tunnistetiedot ajoissa.
- Eri alustojen kattavuus: Se tukee tärkeimpiä käyttöjärjestelmiä, joten voit standardoida päätepisteiden suojauksen eri käyttöjärjestelmissä. Windows, macOS, Androidja iOS:ää ilman useiden tietoturvapinojen jonglöörausta. Tämä toimii hyvin hybriditiimeissä, joissa yksi henkilö käyttää MacBookia ja toinen on riippuvainen Android, ja kaikki tarvitsevat edelleen johdonmukaista haittaohjelmasuojausta.
- ServiceNow-ystävällinen työnkulku: Se sopii saumattomasti IT-toimintoihin sovittamalla sen tikettipohjaiseen prosessiin, joten havainnoista voi tulla trackäyttökelpoisia tapahtumia "joku näki ponnahdusikkunan" sijaan. Voit reitittää hälytykset oikealle omistajalle, dokumentoida korjaavat toimenpiteet ja säilyttää lokitietoja vaatimustenmukaisuuden varmistamiseksi.
- Uhkien puhdistus: Se torjuu aktiivisia infektioita haittaohjelmien ja mainosohjelmien poistaminenja muita ei-toivottuja hyötykuormia, jotka lipsahtavat kehäpuolustuksen ohi. Voit käyttää sitä pysyvyyspisteiden puhdistamiseen ja luotettavamman perustason palauttamiseen epäilyttävän asennuksen jälkeen. Se on parasta suorittaa heti, kun olet katkaissut yhteyden kyseenalaiseen VPN- tai välityspalvelinketjuun.
- Tietosuojatarkastukset: Tämä ominaisuus auttaa sinua havaitsemaan yksityisyyttä heikentäviä toimintoja, jotka usein kulkeutuvat mainosohjelmien ja epäilyttävien laajennusten mukana, joten et ole vain "puhdas", vaan myös vähemmän haavoittuvainen. trackable. Se sopii hyvin, kun auditoit päätepisteitä riskialttiiden sovellusten, selainlisäosien tai hiljaisen telemetrian varalta. Olen käyttänyt sitä testattuani ilmaisohjelmia, ja se korosti nopeasti, mistä piti luopua.
Plussat
MIINUKSET
Hinnoittelu:
Tässä ovat alustavat suunnitelmat Malwarebytes:
| 1 laite/vuosi | 1 laite / 2 vuotta |
|---|---|
| $38.24 | $78.73 |
Ilmainen kokeilu: Ilmainen versio ladattavissa
Linkki: https://try.malwarebytes.com/get-premium/
12) AVG Antivirus Business Edition
AVG Antivirus Business Edition tarjoaa vankan päätepistesuojauksen virustorjuntaohjelmistolla, palomuurilla ja reaaliaikaisella uhkien torjunnalla, joka on suunniteltu yritysverkkoihin. Olen nähnyt sen toimivan ennakoivasti estää kiristysohjelmia ja haittaohjelmia hidastamatta päivittäisiä toimintoja, mikä tekee siitä luotettavan puolustuskerroksen missä tahansa tietoturvapinossa. Sen automaattiset skannaukset, verkkosuodatus ja identiteetin suojaus ovat vankkoja yrityksille, jotka tarvitsevat suoraviivaista päätepisteiden suojausta integroituna tunkeutumisen estoon.
Käytännössä sen yhtenäinen kojelauta tekee virustorjunta- ja palomuurikäytäntöjen hallinnasta intuitiivista tiimeille. Olipa kyse sitten tiedostopohjaisten uhkien skannauksesta tai verkkohyökkäysten torjunnasta, tämä työkalu sopii hyvin pienten ja keskisuurten yritysten kyberturvallisuustarpeisiin ilman tarpeetonta monimutkaisuutta.

Ominaisuudet:
- Automaattiset skannaukset: Tämä ominaisuus pitää rutiinisuojauksen käynnissä ilman, että se tuntuu raskaalta. Voit ajoittaa nopeita, täydellisiä tai mukautettuja tarkistuksia toimistoaikojen ympärille. Testauksen aikana suosittelen porrastamaan päätepisteet osastoittain, jotta prosessorin kuormituspiikit eivät vaikuta kaikkiin kerralla.
- Haittaohjelmien tarkistus: Pidän tässä latausten ja asennusohjelmien "tarkista ennen luottamista" -työnkulusta. Se vähentää troijalaisen saastuttaman apuohjelman tai mukana tulevan mainosohjelman pääsyn riskiä. Olen käyttänyt sitä ennen uuden VPN-asiakasohjelman julkaisua, ja se merkitsi nopeasti epäilyttävän uudelleenpakkauksen.
- Laitteen lukitus ja pyyhkiminen: Hätätilanteessa tämä ominaisuus auttaa sinua reagoimaan, kun päätepiste katoaa tai on mahdollisesti vaarantunut. Voit etälukita käyttöoikeudet ja tyhjentää arkaluonteista sisältöä rajoittaaksesi tietojen paljastumista. Kuvittele myyntikannettava, joka on jätetty taksiin – tämä on "vähennä riski nyt" -painike.
- SMS roskapostisuojaus: Mobiilipäätelaitteissa tämä ominaisuus vähentää tekstiviestien kautta tapahtuvaa tietojenkalastelua suodattamalla roskapostia lähettävät viestit ja epäselvät linkit. Se on käytännöllinen taso, kun henkilökunta käyttää BYOD:tä MFA-koodien ja asiakaspuheluiden vastaanottamiseen. Olen nähnyt sen poistavan "kiireellisiä maksuja" muistuttavia syöttiviestejä, jotka matkivat sisäisiä IT-hälytyksiä.
- Tietoturvapäivitykset: Testieni perusteella todellinen arvo on pysyä ajan tasalla nopeasti leviäviä haittaohjelmaperheitä ja nollapäiväkampanjoita vastaan. Se auttaa pitämään tunnisteet ja puolustusmekanismit tuoreina ilman manuaalista lastenvahtimista. Huomaat vähemmän suojausaukkoja, kun uusia uhkia koskevia tietoja tulee ja variantit alkavat levitä.
- CyberCapture: Aina kun tuntematon tiedosto ilmestyy, tämä ominaisuus voi lukita sen ja lähettää sen asiantuntijan analysoitavaksi. Se on hyödyllinen epäilyttävien liitteiden ja "uusien" hyötykuormien tapauksessa, jotka välttyvät perustarkistuksesta. Suosittelen hälytysten ottamista käyttöön, jotta tiimisi näkee, mitä on asetettu karanteeniin ja miksi.
Plussat
MIINUKSET
Hinnoittelu:
Jotkut alhaisimmista suunnitelmista AVG ovat:
| 1 laite/vuosi | 2 laitetta/2 vuotta | 3 laitetta/2 vuotta |
|---|---|---|
| $46.99 | $93.98 | $140.97 |
Ilmainen kokeilu: Ilmainen versio saatavilla
Linkki: https://www.avg.com/en-us/antivirus-business-edition/
13) SecureMac
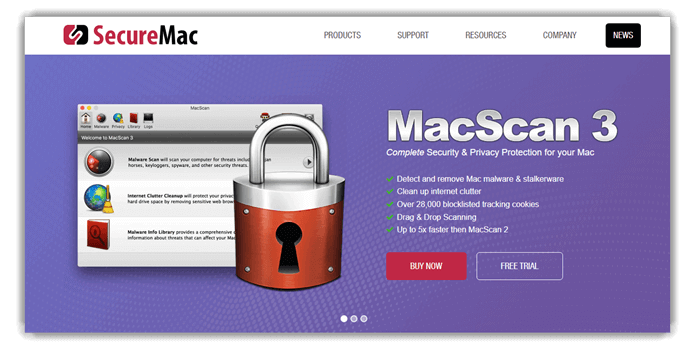
SecureMac on macOS-keskeinen tietoturvapaketti, joka tarjoaa haittaohjelmien tunnistuksen, palomuurisuojauksen ja verkon tietoturvan valvonnan räätälöitynä Apple-järjestelmille. Käytännön kokemukseni aikana havaitsin sen haittaohjelmien torjunnan skannaukset ja puhdistustyökalut nopea ja luotettava, helping kovettua macOS ympäristöjä vakoiluohjelmia, kiristysohjelmia ja muita uhkia vastaan. Sisäänrakennettujen tietosuojatyökalujen ja reaaliaikaisen valvonnan ansiosta se tuo mielenrauhaa käyttäjille, jotka haluavat suoraviivaisen suojauksen vaarantamatta järjestelmän suorituskykyä.
Se sisältää myös VPN:n, tietojenkalastelunestohyökkäykset ja optimointityökalut, jotka tekevät päätepisteiden suojauksesta kokonaisvaltaisen. Kaikille, jotka priorisoivat macOS SecureMac sopii erinomaisesti virustorjunnan, tunkeutumisen havaitsemisen ja henkilökohtaisten ja yritystietojen ennakoivan suojaamisen tarjoamiin tietoturvaratkaisuihin.
Ominaisuudet:
- Haittaohjelmien karanteeni: Se eristää havaitut uhat karanteenialueelle, jotta ne eivät voi olla vuorovaikutuksessa muun järjestelmän kanssa. Tämä eristysvaihe on ratkaisevan tärkeä, kun puhdistat aktiivista tartuntaa. Käyttäessäni tätä ominaisuutta huomasin, että karanteeninäkymä tekee tarkistamisesta turvallisempaa ennen poistamista.
- Skannauslokit ja toimintahistoria: Tämä ominaisuus lisää läpinäkyvyyttä päivittäinen ja kuukausittainen skannaus lokit, jotta näet, mitä havaittiin ja milloin. Se tukee myös lokien vientiä, mikä on kätevää auditoinneissa tai vianmäärityksessä. Olen vetänyt lokit tammikuun tietoturvatarkistuksen aikana dokumentoidakseni puhdistusvaiheet.
- Haittaohjelmien tietokirjasto: Voit etsiä uhkaluokituksia ja uhkaperheitä sisäänrakennetusta haittaohjelmatietokirjastosta. Se on hyödyllinen, kun haluat kontekstia "jotain on poistettu" -tyyppisen tiedon lisäksi. Suosittelen hakemaan kirjaston nimeä ennen paniikkia – sen tietäminen, onko kyseessä mainosohjelma vai tunnistetietojen varastaja, vaikuttaa seuraaviin toimiin.
- MetaWipe-metadatan poisto: Tämä ominaisuus poistaa piilotetut metatiedot kuvista ja dokumenteista, mukaan lukien tiedot, kuten sijainnin, laitetiedot ja tekijän tiedot. Se on yksityisyyskerros, jonka monet ihmiset unohtavat, kunnes tiedosto lähtee Maciltaan. Voit käyttää sitä ennen resurssien jakamista julkisesti välttääksesi vahingossa tapahtuvan doksaamisen.
- PrivacyScan-selain TracSiivous: PrivacyScan keskittyy löytämään ja poistamaan trackuningas evästeet, välimuistitiedostot ja selainten ja sovellusten jättämät internet-historian. Se on suunniteltu vähentämään ei-toivottua tiedonkeruuta samalla kun se säilyttääping macOS kevyempi olo. Olen käyttänyt sitä puhdistukseen kilpailututkimuksen jälkeen. traces työnkulkuja katkaisematta.
- Ajoitetut tietoturvatarkistukset: Voit automatisoida skannaukset rutiiniesi mukaan sen sijaan, että muistaisit "tehdä tietoturva-asioita", kun olet jo kiireinen. Se tukee ajoitettuja skannauksia, jotka on suunniteltu vastaamaan yksilöllisiä tarpeita. Kun määritin tätä etätyöskentely-Macille, ajoitin skannaukset lounastaukoihin suorituskyvyn häiriöiden välttämiseksi.
Plussat
MIINUKSET
Hinnoittelu:
Tässä on joitakin SecureMacin suunnitelmia:
| Privacy Scan | Mac-skannaus | MetaWipe |
|---|---|---|
| $14.99 | $49.99 | $24.99 |
Ilmainen kokeilu: 30-päivän ilmainen kokeilu
Linkki: https://www.securemac.com/
14) Sivuston lukitus
SiteLock on pilvipohjainen verkkosivustojen tietoturvapalvelu, joka jatkuvasti skannaa ja puolustaa verkkoalustoja haittaohjelmilta, SQL-injektiolta, sivustojenväliseltä komentosarjahyökkäykseltä (XSS) ja muilta uhilta. Käytännössä näin, kuinka sen automaattiset skannaukset tunnistavat haavoittuvuuksia ja poistavat haitallisen koodin nopeasti.ping sivuston turvallinen ja vaatimusten mukainen. Integroitu verkkosovelluspalomuuri ja haavoittuvuuden korjaus auttaa estämään hyökkäysyritykset ennen kuin ne voivat vaikuttaa vierailijoihin tai infrastruktuuriisi.
Se on suunniteltu verkkosivustojen omistajille, jotka tarvitsevat sekä uhkien havaitsemista että korjaavia toimia, ja se lisää myös luottamusta näkyvällä turvasinetillä, kun sivusto on vahvistettu puhtaaksi. Sen haittaohjelmien poiston, varmuuskopioinnin, tunkeutumisen estämisen ja suorituskykyä parantavan CDN:n yhdistelmä tekee siitä vahvan valinnan ennakoivaan verkkoturvallisuuteen.

Ominaisuudet:
- Verkkosivujen skannaus: Voit skannata suuren määrän sivuja ja tiedostoja havaitaksesi tartunnan saaneita resursseja ja riskialttiita uudelleenohjauksia. Tämä on kätevää, kun hallinnoit useita aloitussivuja tai verkkokauppaluetteloa. Testeissäni skannaukset osoittivat vaarantuneen JavaSkripti sisällytetään minuuteissa. Se auttaa sinua validoimaan sivuston eheyden ilman manuaalista pistokokeita.
- SQL-suojaus: Tämä suojaus keskittyy estämään SQL-injektioyrityksiä, jotka kohdistuvat lomakkeisiin, kirjautumisiin ja tietokantapohjaisiin sivuihin. Se vähentää tietojen paljastumisen ja luvattomien järjestelmänvalvojan toimien riskiä. Käyttäessäni tätä ominaisuutta huomasin, että sen yhdistäminen tiukkaan syötteen validointiin vähentää kohinaisia hälytyksiä. Se on vankka kerros sivustoille, joilla on paljon dynaamista sisältöä.
- Sovellusten/laajennusten tarkistus: Se tarkistaa sisällönhallintajärjestelmäsi, lisäosasi ja verkkosovelluksesi yleisiä heikkousmalleja Hyökkääjät rakastavat hyödyntää niitä. Saat selkeämmän näkymän vanhentuneisiin komponentteihin, joista hiljaisesti tulee sisäänpääsykohtia. Olen käyttänyt tätä WordPress-migraation jälkeen, ja se löysi heti vanhan laajennuksen version, jonka olin missannut. Se on käytännöllinen haavoittuvuuksien hygienia kiireisille tiimeille.
- Haavoittuvuuksien korjaaminen: Tämä ominaisuus auttaa sulkemaan tunnettuja sisällönhallintajärjestelmien ja lisäosien haavoittuvuuksia ennen kuin ne päätyvät aseistukseen. Se on erityisen hyödyllinen, kun et voi korjata kaikkea välittömästi aukioloaikojen tai julkaisujen jäädytysten vuoksi. Suosittelen ajoittamaan korjaustarkistukset heti suurten lisäosien päivitysten jälkeen, jotta vältytään rikkovilta muutoksilta. Se pitää hyökkäyspinta-alan tiukempana ja vähentää manuaalista jahtaamista.
- Verkkosovellusten palomuuri: Tämä kerros suodattaa haitallista liikennettä, kuten haitallisia botteja ja yleisiä OWASP-tyyppisiä hyökkäyksiä, mutta päästää samalla läpi oikeat kävijät. Se on suuri etu verkkosivustoille, jotka joutuvat kärsimään mainosten tai PR-piikkien aikana. Olen katsonut sitä. estää toistuvat kirjautumisväärinkäytökset viikonloppualennusmyynnin aikana hidastamatta myymälää. Sellainen aina paikalla oleva portinvartijaping on vaikea voittaa.
- DDoS:n lieventäminen: Se auttaa absorboimaan ja torjumaan liikennetulvia, jotka yrittävät kaataa sivustosi. Sillä on merkitystä, kun käyttöaika on tulomittari, ei jokin kiva lisä. Työkalun avulla pysyt vakaana äkillisten liikennepiikkien aikana, jotka normaalisti tukkisivat jaetun infrastruktuurin. Saat vähemmän valituksia sivustosi kaatumisesta ja johdonmukaisempia suorituskykysignaaleja.
Plussat
MIINUKSET
Hinnoittelu:
Tässä on joitakin kuukausittaisia suunnitelmia SiteLock:
| Perus | kohti | Bisnes |
|---|---|---|
| $19.99 | $29.99 | $44.99 |
Ilmainen kokeilu: 30-päivän ilmainen kokeilu
Linkki: https://www.sitelock.com/
Ominaisuuksien vertailu: Kyberturvallisuusohjelmistotyökalut
Tässä on yllä olevien työkalujen tärkeimmät ominaisuudet, joita voit vertailla tämän taulukon avulla:
| Ominaisuus | Log360 | Haavoittuvuuspäällikkö Plus | EventLog Analyzer | Teramind |
| Haittaohjelmien/uhkien torjunta | ✔️ | rajallinen | rajallinen | ✔️ |
| Keskitetty hallintakonsoli | ✔️ | ✔️ | ✔️ | ✔️ |
| Tietoturvahälytykset ja -ilmoitukset | ✔️ | ✔️ | ✔️ | ✔️ |
| Perusraportointi ja lokit | ✔️ | ✔️ | ✔️ | ✔️ |
| Käyttäjän/laitteen valvonta | ✔️ | ✔️ | rajallinen | ✔️ |
| Vaatimustenmukaisuus- tai tietosuojatuki | ✔️ | ✔️ | ✔️ | rajallinen |
| Verkko-/online-suojausominaisuudet | rajallinen | ❌ | ❌ | ❌ |
Kuinka vianmäärittää kyberturvallisuusohjelmistotyökalujen yleisiä ongelmia?
Paraskin kyberturvallisuusohjelmisto voi turhauttaa, kun jokin hajoaa odottamatta. Testattuani ja tarkasteltuani näitä työkaluja yli kahden vuosikymmenen ajan olen nähnyt samojen ongelmien nousevan esiin toistuvasti. Näin voit korjata ne ilman paniikkia tai arvailua:
- Ongelma: Ohjelmisto hidastaa järjestelmän suorituskykyä tavallisten tarkistusten ja taustasuojaustehtävien aikana.
Ratkaisu: Säädä skannausaikatauluja, vähennä reaaliaikaisen valvonnan intensiteettiä ja jätä pois luotettavia tiedostoja tasapainottaaksesi vahvan tietoturvan ja sujuvamman järjestelmän jokapäiväisen suorituskyvyn. - Ongelma: Turvallisuushälytyksiä tulee liian usein, mikä vaikeuttaa todellisten uhkien tunnistamista.
Ratkaisu: Hienosäädä hälytysten herkkyysasetuksia, tarkista uhkaluokat huolellisesti ja lisää turvalliset toiminnot valkoiselle listalle, jotta varoitukset pysyvät merkityksellisinä ja toimenpiteisiin johtavina. - Ongelma: Päivitysten asentaminen epäonnistuu, mikä altistaa järjestelmän uusille havaituille haavoittuvuuksille.
Ratkaisu: Tarkista internetin vakaus, salli palomuurin käyttöoikeudet ja käynnistä päivityspalvelut uudelleen, jotta tärkeät tietoturvakorjaukset asentuvat oikein keskeytyksettä. - Ongelma: Lailliset sovellukset estetään tai merkitään epäilyttäviksi odottamatta.
Ratkaisu: Revtarkastella karanteenilokeja, palauttaa luotetut tiedostot ja lisätä asianmukaisia poissulkemisia estääkseen vääriä positiivisia tuloksia häiritsemästä normaaleja työnkulkuja. - Ongelma: Reaaliaikainen suojaus poistuu käytöstä järjestelmän uudelleenkäynnistyksen tai kaatumisen jälkeen.
Ratkaisu: Ota käyttöön käynnistysoikeudet, tarkista taustapalvelut ja varmista, että ohjelmisto käynnistyy automaattisesti jatkuvan uhkien suojauksen ylläpitämiseksi. - Ongelma: Kojelauta tuntuu ylivoimaiselta, mikä vaikeuttaa tietoturvan tilan ymmärtämistä.
Ratkaisu: Vaihda yksinkertaistettuihin näkymiin, keskity yhteenvetoindikaattoreihin ja tarkista raportit säännöllisesti pysyäksesi ajan tasalla ilman tiedon ylikuormitusta.
Miten kyberturvallisuusohjelmisto suojaa nykyaikaisilta kyberhyökkäyksiltä?
Kyberturvallisuusohjelmisto toimii havaitsemalla, estämällä ja reagoimalla uhkiin ennen vahinkojen tapahtumista. Se valvoo jatkuvasti verkkoliikennettä, tiedostoja, sovelluksia ja käyttäjien käyttäytymistä epäilyttävien mallien tunnistamiseksi. Nykyaikaiset työkalut käyttävät käyttäytymiseen perustuvaa tunnistusta, eivätkä pelkästään allekirjoitusten yhteensovittamista, mikä auttaa pysäyttämään nollapäivähyökkäykset ja tuntemattomat haittaohjelmat.
Käytännön arvioinnin aikana huomasin, että reaaliaikainen suojaus reagoi välittömästi tietojenkalastelulinkkeihin, haitallisiin latauksiin ja luvattomiin käyttöyrityksiin. Edistyneisiin alustoihin kuuluvat myös palomuurit, päätepisteiden suojaus, tunkeutumisen tunnistus ja automaattiset hälytykset. Yhdessä nämä kerrokset vähentävät inhimillisiä virheitä, lyhentävät vasteaikaa ja auttavat sinua pysymään suojattuna, vaikka uhat kehittyisivät nopeammin kuin manuaaliset suojaukset pystyvät pysymään perässä.
Mitkä ovat suurimmat kyberturvallisuusuhkat, joita yritykset kohtaavat tänä päivänä?
Yritykset kohtaavat nykyään yhä enemmän kiristysohjelmia, tietojenkalastelua, sisäpiirihyökkäyksiä, tunnistetietojen varkauksia ja toimitusketjuhyökkäyksiä. Kiristysohjelmat ovat erityisen haitallisia, koska ne voivat lukita kokonaisia järjestelmiä ja vaatia maksua käyttöoikeuden palauttamisesta. Tietojenkalastelu on edelleen tehokasta, koska se kohdistuu ihmisiin, ei vain järjestelmiin.
Analyysini mukaan eniten huomiotta jäävä riski on väärin määritetyt tietoturva-asetukset, joita hyökkääjät hyödyntävät hiljaa. Pilvipalveluiden käyttöönotto, etätyö ja kolmansien osapuolten integraatiot ovat laajentaneet hyökkäyspintoja merkittävästi. Ilman asianmukaista kyberturvallisuusohjelmistoa uhat jäävät usein huomaamatta, kunnes tietoja varastetaan tai toiminta keskeytyy. Vahvat työkalut auttavat tunnistamaan heikot kohdat varhaisessa vaiheessa, estämään haitallista toimintaa ja ylläpitämään liiketoiminnan jatkuvuutta.
Tuomio
Tarkasteltuani ja analysoituani kaikkia yllä lueteltuja kyberturvallisuusohjelmistotyökaluja havaitsin ne luotettaviksi ja kykeneviksi todellisissa tietoturvatilanteissa. Käytännön analyysini keskittyi siihen, kuinka hyvin nämä työkalut auttavat havaitsemaan häiriöt varhaisessa vaiheessa ja ylläpitämään pitkän aikavälin tietoturvahygieniaa. Arviointini perusteella kolme työkalua erottui selvästi luotettavimpina kyberturvallisuusratkaisuina.
- Log360: Olin vaikuttunut siitä, miten Log360 yhdistää SIEM:n, lokien hallinnan ja vaatimustenmukaisuusraportoinnin yhdelle yhtenäiselle alustalle. Arviointini aikana se erottui edukseen reaaliaikaisen uhkien korrelaation ja vahvojen auditointivalmiiden raporttien ansiosta, jotka tekevät epäilyttävän toiminnan havaitsemisesta ja sääntelyvaatimusten täyttämisestä paljon helpompaa hallita.
- ManageEngine Vulnerability Manager Plus: Analyysin aikana ManageEngine Vulnerability Manager Plus erottui edukseen yhdistämällä haavoittuvuuksien arvioinnin, korjauspäivitysten hallinnan ja tietoturvakonfiguraation yhteen konsoliin, mikä helpotti riskien havaitsemista ja korjaamista eri puolilla Windows, Mac- ja Linux-päätepisteitä.
- EventLog Analyzer: EventLog Analyzer teki minuun vaikutuksen sen syvällinen lokitietojen näkyvyys ja reaaliaikaiset hälytysominaisuudet. Analyysini osoitti, että se on erinomainen valvonnassa Windows, Linux- ja verkkolaitteiden lokit, helping tunnistaa luvattomat käyttöyritykset nopeasti. Pidin siitä, miten se yksinkertaistaa rikosteknistä analyysia kuormittamatta järjestelmänvalvojia.
UKK
Log360 on yhtenäinen SIEM-ratkaisu, joka yhdistää lokien hallinnan, uhkatiedon ja reaaliaikaisen tunkeutumisen havaitsemisen nykyaikaisten verkkojen suojaamiseksi. Se korreloi tietoja palomuurien, päätepisteiden ja identiteetinhallintajärjestelmien välillä paljastaakseen riskialttiita toimintatapoja nopeasti.
