
Tutorial de Splunk para principiantes: ¿Qué es la herramienta Splunk? ¿Cómo utilizar?
 Equipo editorial
⚡ Resumen inteligente
Splunk es una plataforma de datos que recopila, indexa y correlaciona datos generados por máquinas en tiempo real, y luego los convierte en eventos, paneles, alertas y visualizaciones que se pueden buscar y que facilitan la supervisión, la resolución de problemas, el análisis de seguridad y la toma de decisiones empresariales en toda una organización.
¿Qué es Splunk?
Splunk Splunk es una plataforma de software que se utiliza para monitorizar, buscar, analizar y visualizar datos generados por máquinas en tiempo real. Captura, indexa y correlaciona datos en tiempo real dentro de un repositorio con capacidad de búsqueda y, a continuación, genera gráficos, alertas, paneles de control y visualizaciones. Gracias a que facilita el acceso a los datos de registro y eventos en toda la organización, los equipos confían en Splunk para realizar diagnósticos rápidos, monitorizar las operaciones de TI e incluso para la gestión de información y eventos de seguridad (SIEM).
¿Por qué necesitamos Splunk?
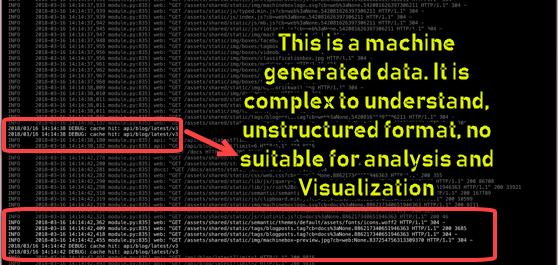
La herramienta de monitorización Splunk ofrece muchos beneficios para una organización. Las principales ventajas de usar Splunk son:
- Ofrece una interfaz gráfica de usuario mejorada con visibilidad en tiempo real a través de paneles interactivos.
- Reduce el tiempo de diagnóstico y resolución de problemas al ofrecer resultados instantáneos.
- Resulta una herramienta muy adecuada para el análisis de las causas fundamentales.
- Te permite generar gráficos, alertas y paneles de control a partir de tus datos.
- Facilita la búsqueda y la investigación de resultados específicos.
- Le ayuda a solucionar cualquier problema de funcionamiento para mejorar el rendimiento.
- Supervisa las métricas empresariales para que puedas tomar decisiones informadas.
- Te permite incorporar Inteligencia Artificial en su estrategia de datos.
- Recopila información operativa útil a partir de los datos de su máquina.
- Resume y recopila información valiosa de diferentes registros.
- Admite prácticamente cualquier tipo de datos, incluidos .csv, JSON y formatos de registro comunes.
- Proporciona potentes funciones de búsqueda, análisis y visualización para usuarios de todo tipo.
- Crea un repositorio central para buscar datos de Splunk procedentes de múltiples fuentes.
Características de Splunk
Las características clave de Splunk incluyen las siguientes:
- Acelera el desarrollo y las pruebas.
- Te permite crear aplicaciones de datos en tiempo real.
- Te ayuda a generar retorno de inversión más rápidamente.
- Ofrece soporte para estadísticas e informes ágiles con una arquitectura en tiempo real.
- Ofrece funciones de búsqueda, análisis y visualización que empoderan a usuarios de todo tipo.
Productos Spunk
Splunk está disponible en tres ediciones diferentes, cada una dirigida a un nivel de uso distinto:
- Empresa Splunk
- Luz brillante
- Nube de Splunk
Empresa Splunk
La edición Splunk Enterprise es utilizada por grandes empresas de TI. Ayuda a recopilar y analizar datos de aplicaciones, sitios web, servidores y otras fuentes.
Nube de Splunk
Splunk Cloud es una plataforma alojada que ofrece las mismas características que la versión Enterprise. Puede obtenerla directamente de Splunk o a través de la Plataforma en la nube de AWS.
Luz brillante
Splunk Light es una versión gratuita que permite buscar, generar informes y modificar los datos de registro. Su funcionalidad es limitada en comparación con las demás ediciones y es ideal para usos a pequeña escala, indexando hasta 500 MB de datos al día.
Splunk Architectura
Ahora que ya comprende las ediciones, veamos la arquitectura de Splunk y sus principales componentes:

Los siguientes son los componentes fundamentales de la arquitectura de Splunk:
Reenviador universal (UF)
El Universal Forwarder (UF) es un agente ligero que envía datos al agente de reenvío de Splunk, que es más pesado. Se puede instalar en una máquina cliente o en un servidor de aplicaciones, y su única función es reenviar los datos de registro.
Balanceador de carga (LB)
El balanceador de carga es el predeterminado de Splunk. Sin embargo, también permite usar un balanceador de carga personalizado.
Autocargador pesado (HF)
El Heavy Forwarder es un componente más pesado que permite filtrar los datos antes de que continúen su procesamiento; por ejemplo, recopilar solo los registros de errores.
Indexador
El indexador almacena e indexa los datos entrantes, lo que mejora el rendimiento de búsqueda de Splunk. Por defecto, Splunk indexa automáticamente utilizando campos como host, origen y fecha y hora.
Cabezal de búsqueda (SH)
El servidor de búsqueda se utiliza para obtener información y generar informes. Es donde los usuarios escriben consultas SPL (Search Processing Language) para explorar los datos indexados.
Servidor de despliegue (DS)
El servidor de implementación le ayuda a implementar configuraciones (por ejemplo, a actualizar un archivo de configuración de Universal Forwarder) y puede compartir ajustes entre varios componentes de Splunk.
Administrador de licencias (LM)
El administrador de licencias tracLa licencia ks se basa en el volumen y el uso (por ejemplo, 50 GB al día). Splunk comprueba periódicamente estos detalles de la licencia.
¿Cómo funciona Splunk?
Ahora vamos a ver cómo funciona Splunk, siguiendo el recorrido de los datos desde su recopilación hasta su análisis:

Promotor
El agente de reenvío recopila datos de máquinas remotas y los envía al indexador prácticamente en tiempo real.
Indexador
El indexador procesa los datos entrantes en tiempo real. Además, almacena e indexa los datos en el disco.
Cabeza de búsqueda
Los usuarios finales interactúan con Splunk a través del Search Head, que les permite buscar, analizar y visualizar los datos indexados.
Aplicaciones de Splunk
Para ver Splunk en acción, consideremos un ejemplo real. Planteamiento del problema: McDonald's no tenía una visión clara de qué ofertas promocionales funcionaban mejor. Los factores involucrados incluían:
- Tipo de oferta (por ejemplo, 20% de descuento)
- Diferencias culturales a nivel regional
- tiempo de compra
- Dispositivo utilizado por el cliente
- Revresultado generado por pedido
La empresa necesitaba comprender el comportamiento del consumidor y la respuesta de los clientes.
Todo el proceso utilizó tres tipos de fuentes de datos:
- Pedidos realizados en un establecimiento McDonald's
- Pedidos realizados a través de la aplicación móvil
- Pedidos realizados a través de la aplicación web
Los datos fluyeron entonces de una etapa a la siguiente, como se muestra en el diagrama a continuación.

Entrada
Los datos de entrada pasan a la etapa de análisis.
Parsing
En la etapa de análisis, los datos relevantes se convierten en eventos:
- Región del cliente
- RevEnue por orden
- Hora del pedido (mañana, tarde, noche, madrugada)
- Dispositivo utilizado por los clientes (móvil, PC, tableta)
- Se han aplicado cupones de descuento
Etapa de indexación
En esta etapa, los eventos se clasifican e indexan para su almacenamiento en función de:
- Ventas por ubicación geográfica
- Ingresos por pedidos
- Hora del pedido (mañana, tarde, noche, madrugada)
- Dispositivo utilizado por el cliente
- Cupón aplicado
Cabeza de búsqueda
El módulo de búsqueda se utiliza para obtener información y generar informes.
McDonald's lo utilizó para responder a las siguientes preguntas:
- ¿Qué oferta de ventas funciona mejor en qué ubicación geográfica?
- ¿Cómo influye el comportamiento del cliente en los ingresos por pedidos?
- ¿Cuál es el mejor horario para aplicar ofertas de hamburguesas o combos?
¿Cómo ayudó Splunk?
- Mostraba todos los pedidos procedentes de una región específica en tiempo real.
- Se determinó el rendimiento en tiempo real de las diferentes ofertas promocionales.
- Se supervisó el rendimiento de los sistemas de punto de venta internos de McDonald's.
- Permitir que los empleados supervisen los comentarios de los clientes y comprendan sus expectativas.
- Se analizó la velocidad de los diferentes métodos de pago.
- Se han identificado modos de pago sin errores.
Mejores prácticas de uso de Splunk
- Prueba primero tu índice para poder ejecutar las pruebas rápidamente.
- Asegúrese de que los campos clave sean correctos en el momento de la indexación; todo lo demás se puede crear o modificar solo después de la indexación.
- La detección de eventos se produce automáticamente en Splunk, así que confirme que detecta correctamente el inicio y el final de cada evento.
- Splunk puede detectar la marca de tiempo automáticamente, pero si el formato de su registro utiliza una marca de tiempo diferente, configúrela manualmente.
Empresas famosas que utilizan Splunk
Algunas empresas conocidas que utilizan Splunk son:
- Cisco
- Bosch
- IBM
- Motorola
- PepsiCo
- Adobe
- Visa
- Adidas
- Salesforce
- Walmart
Alternativas a Splunk
1) Site24x7Gestión de registros
Site24x7 Proporciona una herramienta centralizada de gestión de registros basada en la nube para toda su infraestructura. Reconoce automáticamente los registros de las aplicaciones y ofrece compatibilidad inmediata con más de 100 aplicaciones.
Características clave de Site24x7Herramienta de gestión de registros:
- Admite más de 100 tipos de registros, incluidos los registros de la plataforma en la nube.
- Permite una gestión sencilla de cualquier registro con una personalización simple.
- Proporciona una búsqueda sencilla y fácil de usar basada en un lenguaje de consulta.
- Admite una amplia gama de formatos de registro (JSON, multilínea, clave-valor, XML y más).
- Clustermensajes basados en la similitud de patrones.
- Ofrece automatización de TI para la resolución automática de incidentes.
- Envía alertas de terceros a través de herramientas como Microsoft Teams, ServiceNow, PagerDuty, Opsgenie, Jira, Webhooks, Zendesky Zoho Cliq.
2) Sumo Logic
Sumo Logic Te ayuda a mantener la infraestructura de tu aplicación, y la búsqueda y el análisis de datos de registro en tiempo real son sencillos. La herramienta te permite supervisar y visualizar eventos tanto históricos como en tiempo real.
Enlace de descarga: https://www.sumologic.com/
3) Fluentd
Fluentd Es un recolector de datos gratuito y de código abierto. Guarda los registros en un búfer del sistema de archivos para que puedas recuperarlos cuando quieras, y ofrece funciones como el equilibrio de carga y los reintentos para mayor robustez.
Enlace de descarga: https://www.fluentd.org/
4) Pila ELK
El Pila de ELK Permite a los usuarios obtener datos de cualquier fuente y en cualquier formato, y buscarlos, analizarlos y visualizarlos. Ofrece un registro centralizado, lo cual resulta útil para identificar problemas con servidores o aplicaciones.
Enlace de descarga: https://www.elastic.co/elk-stack
5) Caras de registro
LogFaces es otra alternativa a Splunk que permite enviar consultas por correo electrónico y almacenar los datos de registro en sus propias instalaciones. Se distribuye como una aplicación de escritorio fácil de usar.
Enlace de descarga: http://www.moonlit-software.com/
Desventajas de usar Splunk
A pesar de sus puntos fuertes, Splunk tiene algunos inconvenientes que conviene tener en cuenta:
- Splunk puede resultar caro para grandes volúmenes de datos.
- Sus paneles de control son funcionales, pero no siempre tan efectivos como algunos dedicados. herramientas de monitoreo.
- La curva de aprendizaje es pronunciada; debido a que utiliza una arquitectura de múltiples niveles, se necesita capacitación y tiempo para dominarla.
- Las búsquedas pueden ser difíciles de entender, especialmente las expresiones regulares y la sintaxis de búsqueda.
