
SAP Seguridad de HANA: tutorial completo
 Albañil garcia
⚡ Resumen inteligente
SAP HANA Security protege los datos empresariales del acceso no autorizado mediante la autenticación, la autorización, la administración de usuarios y roles, la auditoría y el cifrado, y aplica estos controles de forma coherente en todos los contenedores de bases de datos de inquilinos que se ejecutan en el sistema.

¿Qué es SAP ¿Seguridad de HANA?
SAP HANA Security protege los datos críticos para el negocio contra el acceso no autorizado y mantiene el sistema alineado con los estándares de cumplimiento que adopta la empresa.
SAP HANA Admite bases de datos multiusuario, en las que varias bases de datos se ejecutan en un único sistema. Cada una es un contenedor de base de datos de usuario, y todas las funciones de seguridad que se describen a continuación se aplican a cada contenedor.
SAP HANA proporciona las siguientes características relacionadas con la seguridad:
- Gestión de usuarios y roles
- Autorización
- Autenticación
- Cifrado de datos en la capa de persistencia
- Cifrado de datos en la capa de red
SAP Usuario y rol de HANA
SAP La configuración de administración de usuarios y roles de HANA depende de la , como se describe abajo.
3-Tier Architectura
SAP HANA se puede utilizar como una base de datos relacional en un nivel de 3 Architectura.
En esta arquitectura, las funciones de seguridad (autorización, autenticación, cifrado y auditoría) se instalan en las capas del servidor de aplicaciones.
El SAP La aplicación (ERP, BW, etc.) se conecta a la base de datos únicamente con la ayuda de un usuario técnico o administrador de la base de datos (Basis Person), como se muestra a continuación. El usuario final no puede acceder directamente a la base de datos ni al servidor de la base de datos.

2-Tier Architectura
SAP Servicios de aplicaciones extendidas de HANA (SAP HANA XS) se basa en una arquitectura de 2 niveles. Archiarquitectura en la que el servidor de aplicaciones, el servidor web y el entorno de desarrollo están integrados en un único sistema, como se muestra a continuación.

SAP Autenticación HANA
Un usuario de la base de datos identifica quién está accediendo a la SAP base de datos HANA, y esa identidad se verifica mediante “autenticación”. SAP HANA admite numerosos métodos de autenticación, y el inicio de sesión único (SSO) integra varios de ellos.
SAP HANA admite los siguientes métodos de autenticación:
- Kerberos: Se puede utilizar en los siguientes casos:
- Directamente desde un cliente JDBC y ODBC (SAP Estudio Hana).
- Cuando se utiliza HTTP para acceder SAP HANA XS.
- Nombre de usuario / Contraseña: Cuando el usuario ingresa su nombre de usuario y contraseña de la base de datos, SAP La base de datos HANA autentica al usuario.
- Lenguaje de marcado de aserción de seguridad (SAML)
SAML puede autenticar un SAP Usuario de HANA que accede a la base de datos directamente a través de ODBC/JDBC. Se asigna una identidad externa a un usuario interno de la base de datos, por lo que el usuario inicia sesión con el ID de usuario externo.
- SAP Tickets de inicio de sesión y aserción
El usuario puede autenticarse mediante tickets de inicio de sesión o de aserción, que se configuran y emiten para tal fin.
- Certificados de cliente X.509
Cuando SAP Se accede a HANA XS mediante HTTP, y los certificados de cliente firmados por una autoridad de certificación (CA) de confianza autentican al usuario.
SAP Autorización HANA
SAP Se requiere autorización de HANA cuando un usuario utiliza una interfaz de cliente (JDBC, ODBC o HTTP) para acceder a la SAP Base de datos HANA.
Según la autorización otorgada al usuario, este puede realizar operaciones en un objeto de la base de datos. Esta autorización se denomina «privilegio».
Los privilegios se pueden otorgar al usuario de forma directa o indirecta a través de roles. Todos los privilegios asignados a un usuario se combinan en una sola unidad.
Cuando un usuario intenta acceder a cualquier SAP En el caso de los objetos de la base de datos HANA, el sistema verifica la autorización a través de los roles de usuario y los privilegios otorgados directamente.
Cuando se encuentran los privilegios solicitados, el sistema omite las comprobaciones adicionales y concede el acceso.
SAP HANA ofrece los siguientes tipos de privilegios:
| Tipos de privilegios | Mareas Ideales para Lecciones |
|---|---|
| Privilegios del sistema | Controla la actividad normal del sistema. Los privilegios del sistema se utilizan principalmente para:
|
| Privilegios de objetos | Los privilegios de objeto son SQL Los privilegios se utilizan para otorgar autorización para leer y modificar objetos de la base de datos. Para acceder a un objeto de la base de datos, un usuario necesita privilegios de objeto sobre ese objeto o sobre el esquema en el que existe. Los privilegios de objeto se pueden otorgar sobre objetos del catálogo (tablas, vistas, etc.) o sobre objetos que no pertenecen al catálogo (objetos de desarrollo). Los privilegios de los objetos son los siguientes:
|
| Privilegios analíticos | Los privilegios analíticos permiten el acceso de lectura a los datos de un SAP Modelo de información HANA (vista de atributos, vista analítica, vista de cálculo). Este privilegio se evalúa durante el procesamiento de consultas. Los privilegios analíticos otorgan a diferentes usuarios acceso a diferentes partes de los datos en la misma vista de información, en función del rol del usuario. Se utilizan en el SAP La base de datos HANA proporciona control a nivel de fila sobre los datos que los usuarios individuales pueden ver en la misma vista. |
| Privilegios del paquete | Los privilegios de paquete autorizan acciones en paquetes individuales en el SAP Repositorio HANA. El repositorio y XS classic están obsoletos a partir de SAP HANA 2.0 SPS 02, por lo que el nuevo trabajo utiliza roles basados en HDI. |
| Privilegios de aplicación | Se requieren privilegios de aplicación en SAP Servicios de aplicaciones extendidas de HANA (SAP HANA XS) para acceder a una aplicación. Los privilegios de la aplicación se otorgan y revocan mediante los procedimientos GRANT_APPLICATION_PRIVILEGE y REVOKE_APPLICATION_PRIVILEGE en el esquema _SYS_REPO. |
| Privilegios del usuario | Este es un privilegio SQL que un usuario puede otorgarse a sí mismo. El privilegio ATTACH DEBUGGER es el único que se puede otorgar a un usuario de esta manera. |
SAP Administración de usuarios y gestión de roles de HANA
Accediendo al SAP La base de datos HANA requiere un usuario. Dependiendo de la política de seguridad, existen dos tipos de usuarios. SAP HANA.
1. Usuario técnico (usuario DBA) – un usuario que trabaja directamente con el SAP Base de datos HANA con los privilegios necesarios. Normalmente, estos usuarios no se eliminan de la base de datos.
Estos usuarios se crean para tareas administrativas, como la creación de un objeto y la concesión de privilegios sobre un objeto de base de datos o sobre la aplicación.
El SAP El sistema de base de datos HANA proporciona los siguientes usuarios por defecto como usuarios estándar:
- LITE PARA TECHOS PLANOS
- SYS
- _SYS_REPO
2. Base de datos o usuario real – cada persona que quiera trabajar en el SAP La base de datos HANA necesita un usuario de base de datos. Un usuario de base de datos representa a una persona real que trabaja en la base de datos. SAP HANA.
Existen dos tipos de usuarios de bases de datos, que se comparan a continuación.
| Tipo de usuario | Mareas Ideales para Lecciones | Rol asignado |
|---|---|---|
| Usuario estándar | Este usuario puede crear objetos en un esquema propio y leer datos en vistas del sistema. Un usuario estándar se crea con la instrucción “CREATE USER”. | El rol PÚBLICO se asigna para leer las vistas del sistema. |
| Usuario restringido | Un usuario restringido no tiene acceso completo a SQL a través de una consola SQL y se crea con la instrucción "CREATE RESTRICTED USER". Si se requieren privilegios para usar una aplicación, estos se proporcionan mediante un rol.
|
Se requiere el rol RESTRICTED_USER_ODBC_ACCESS o RESTRICTED_USER_JDBC_ACCESS para una funcionalidad completa de ODBC/JDBC. |
An SAP El administrador de usuarios de HANA tiene acceso a las siguientes actividades:
- Crear o eliminar un usuario.
- Definir y crear un rol.
- Asignar un rol al usuario.
- Restablecer la contraseña de un usuario.
- Reactive o desactive un usuario según sea necesario.
1. Crear usuario en SAP HANA
Solo un usuario de base de datos con el privilegio ROLE ADMIN puede crear usuarios y roles en SAP HANA.
Paso 1) Para crear un nuevo usuario en SAP En HANA Studio, vaya a la pestaña Seguridad como se muestra a continuación y siga estos pasos:
- Ve al nodo de Seguridad.
- Seleccione Usuarios (clic derecho) -> Nuevo usuario.

Paso 2) Aparece una pantalla de creación de usuario, como se muestra a continuación.
- Introduzca el nombre de usuario.
- Introduzca una contraseña para el usuario.
- Estos son los mecanismos de autenticación; por defecto, se utiliza la autenticación mediante nombre de usuario y contraseña.

Al hacer clic en el botón Implementar que se muestra a continuación, se crea el usuario.

2. Definir y crear rol
Un rol es un conjunto de privilegios que se pueden otorgar a otros usuarios o roles. Incluye privilegios para objetos de base de datos y aplicaciones, según la naturaleza de la tarea.
Es el mecanismo estándar para otorgar privilegios, aunque los privilegios también se pueden otorgar directamente. Muchos roles estándar (por ejemplo, MODELADO y MONITOREO) vienen incluidos con el SAP Base de datos HANA.
Se puede utilizar un rol estándar como plantilla para crear un rol personalizado.
Un rol puede contener los siguientes privilegios:
- Privilegios del sistema para tareas administrativas y de desarrollo (LECTURA DE CATÁLOGO, ADMINISTRACIÓN DE AUDITORÍA, etc.)
- Privilegios de objeto para objetos de base de datos (SELECT, INSERT, DELETE, etc.)
- Privilegios analíticos para un SAP Vista de información de HANA
- Privilegios de paquete en los paquetes del repositorio (REPO.READ, REPO.EDIT_NATIVE_OBJECTS, etc.)
- Privilegios de aplicación para SAP Aplicaciones HANA XS
- Privilegios del usuario (para depurar un procedimiento)
Creación de roles
Paso 1) Utilice el nodo de seguridad como se muestra a continuación.
- Vaya al nodo Seguridad en el SAP Sistema HANA.
- Seleccione el nodo Rol (clic derecho) y seleccione Nuevo rol.

Paso 2) Se muestra una pantalla de creación de roles, como se muestra a continuación.

- Asigne un nombre al rol en el bloque "Nuevo rol".
- Seleccione la pestaña Roles otorgados y haga clic en el icono "+" para agregar un rol estándar o existente.
- Seleccione el rol deseado (por ejemplo, MODELADO o MONITOREO).
Paso 3) Confirme la asignación como se muestra a continuación.
- El rol seleccionado se añade en la pestaña Roles otorgados.
- Los privilegios se pueden asignar directamente seleccionando Privilegios del sistema, Privilegios de objeto, Privilegios analíticos, Privilegios de paquete, etc.
- Haz clic en el icono Implementar para crear el rol.

Marque la opción “Otorgible a otros usuarios y roles” si este rol debe ser comosignable a otros usuarios y roles.
3. Otorgar rol al usuario
Paso 1) Asigne el rol “MODELLING_VIEW” a otro usuario, “ABHI_TEST”, utilizando el cuadro de diálogo que aparece a continuación.
- Dirígete al subnodo Usuario dentro del nodo Seguridad y haz doble clic. Se abrirá la ventana Usuario.
- Haz clic en el icono "+" de Roles otorgados.
- Aparecerá una ventana emergente. Busque el nombre del rol que se asignará al usuario.

Paso 2) Ahora se ha añadido el rol “MODELLING_VIEW” en la sección Role, como se muestra a continuación.

Paso 3) Implementa el cambio y comprueba el mensaje que aparece a continuación.
- Haz clic en el botón Implementar.
- Se muestra el mensaje “El usuario 'ABHI_TEST' ha cambiado”.

4. Restablecer la contraseña del usuario
Para restablecer la contraseña de un usuario, vaya al subnodo Usuario dentro del nodo Seguridad y haga doble clic en él. Se abrirá la ventana Usuario.
Paso 1) Introduzca las nuevas credenciales como se muestra a continuación.
- Ingrese la nueva contraseña.
- Introduzca la contraseña de confirmación.
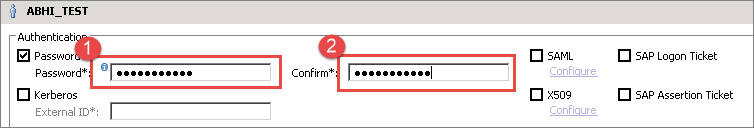
Paso 2) Guarda la nueva contraseña como se muestra a continuación.
- Haz clic en el botón Implementar.
- Se muestra el mensaje “El usuario 'ABHI_TEST' ha cambiado”.

5. Reactivar o desactivar usuario
Dirígete al subnodo Usuario dentro del nodo Seguridad y haz doble clic. Se abrirá la ventana Usuario.
La barra de herramientas contiene un icono para desactivar el usuario, que se muestra a continuación. Haga clic en él.

Aparecerá una ventana emergente de confirmación, como se muestra a continuación. Haga clic en el botón Sí.

Se muestra el mensaje "Usuario 'ABHI_TEST' desactivado". El icono de desactivación cambia a "Activar usuario", por lo que el usuario puede reactivarse desde el mismo icono.
SAP Gestión de licencias HANA
Se requiere una clave de licencia para usar el SAP Base de datos HANA. Se puede instalar y eliminar una clave de licencia mediante SAP HANA Studio, el SAP Herramienta de línea de comandos HANA HDBSQL y editor de consultas SQL de HANA.
El SAP La base de datos HANA admite dos tipos de clave de licencia:
- Clave de licencia permanente: Las claves de licencia permanentes son válidas hasta su fecha de vencimiento. Se debe solicitar y aplicar una nueva clave antes de dicha fecha. Si la clave caduca, se instala automáticamente una clave de licencia temporal con una validez de 28 días.
- Clave de licencia temporal: Esto se instala automáticamente con una nueva SAP Instalación de la base de datos HANA. Es válida por 90 días, después de los cuales se puede solicitar una clave permanente. SAP.
Autorización para la gestión de licencias
Se requiere el privilegio “ADMINISTRADOR DE LICENCIAS” para la gestión de licencias. SAP HANA Cloud se gestiona mediante suscripción, por lo que no es necesario instalar ninguna clave manualmente.
SAP Auditoría HANA
SAP Las funciones de auditoría de HANA le permiten supervisar y registrar las acciones realizadas en el sistema. SAP Sistema HANA. La auditoría debe estar activada para el sistema antes de poder crear una política de auditoría.
Autorización para SAP Auditoría HANA
Se requiere el privilegio de sistema “AUDIT ADMIN” para SAP Auditoría de HANA.
