
Τι είναι ο έλεγχος ευπάθειας; Εργαλεία σάρωσης VAPT
 Τόμας Χάμιλτον
⚡ Έξυπνη Σύνοψη
Η δοκιμή αξιολόγησης ευπάθειας είναι η διαδικασία σάρωσης συστημάτων, εφαρμογών και δικτύων για την ανακάλυψη, την ταξινόμηση και την ιεράρχηση αδυναμιών ασφαλείας πριν οι εισβολείς τις εκμεταλλευτούν, αποτελώντας τη βάση κάθε σύγχρονου προγράμματος VAPT.
Τι είναι ο έλεγχος ευπάθειας;
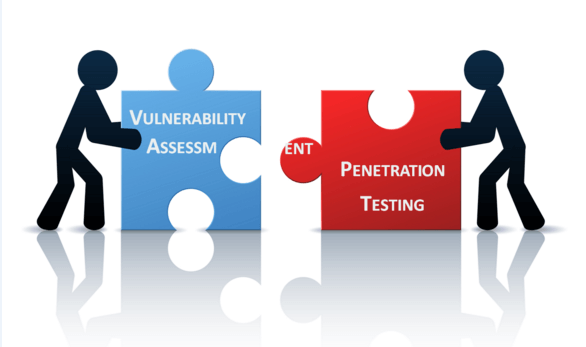
Δοκιμή ευπάθειας, που ονομάζεται επίσης Αξιολόγηση Τρωτότητας, αξιολογεί τους κινδύνους ασφαλείας σε λογισμικό, δίκτυα και υποδομές για να μειώσει την πιθανότητα απειλών. Στόχος είναι να μειωθεί η πιθανότητα οι εισβολείς να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση. Είναι το μισό της συνδυασμένης πρακτικής που είναι γνωστή ως Αξιολόγηση Τρωτότητας και Δοκιμή Διείσδυσης (VAPT).
Ένα θέμα ευπάθειας είναι οποιοδήποτε ελάττωμα, αδυναμία ή λανθασμένη διαμόρφωση στις διαδικασίες ασφαλείας, το σχεδιασμό, την υλοποίηση ή τους εσωτερικούς ελέγχους ενός συστήματος που μπορεί να παραβιάσει την πολιτική ασφαλείας. Παραδείγματα περιλαμβάνουν λογισμικό χωρίς ενημέρωση κώδικα, αδύναμους κωδικούς πρόσβασης και εκτεθειμένες υπηρεσίες.
Γιατί να κάνετε Αξιολόγηση ευπάθειας
- Είναι απαραίτητο για την ασφάλεια κάθε οργανισμού.
- Εντοπίζει και αναφέρει αδυναμίες, επιτρέποντας στις ομάδες να επιλύουν προβλήματα κατατάσσοντας τα τρωτά σημεία πριν κάποιος τα εκμεταλλευτεί.
- Η διαδικασία σαρώνει λειτουργικά συστήματα, λογισμικό εφαρμογών και το δίκτυο για τον εντοπισμό προβλημάτων όπως μη ασφαλής έλεγχος ταυτότητας, ελλείπουσες ενημερώσεις κώδικα και λανθασμένες ρυθμίσεις.
- Οι τακτικές αξιολογήσεις υποστηρίζουν πλαίσια συμμόρφωσης όπως τα PCI DSS, HIPAA, ISO 27001, SOC 2 και OWASP Top 10 (έκδοση 2021· έκδοση 2025 ακόμη σε προσχέδιο από το 2026).
Διαδικασία αξιολόγησης ευπάθειας
Εδώ είναι το βήμα προς βήμα Διαδικασία αξιολόγησης ευπάθειας χρησιμοποιούνται για τον εντοπισμό και την ιεράρχηση των ευπαθειών του συστήματος.

Βήμα 1) Στόχοι και Αντικειμενικοί Σκοποί: Ορίστε τους στόχους της ανάλυσης τρωτότητας, τα περιουσιακά στοιχεία που πρέπει να προστατευτούν και την ανοχή κινδύνου της επιχείρησης.
Βήμα 2) Πεδίο εφαρμογής: Ορίστε με σαφήνεια το πεδίο εφαρμογής πριν από την έναρξη των δοκιμών. Τα τρία πιθανά πεδία εφαρμογής είναι:
- Μαύρο Box ΔοκιμέςΔοκιμές από εξωτερικό δίκτυο χωρίς προηγούμενη γνώση του εσωτερικού δικτύου και των συστημάτων.
- Γκρί Box Δοκιμές: Δοκιμές από εξωτερικά ή εσωτερικά δίκτυα με μερική γνώση του εσωτερικού δικτύου. Είναι ένας συνδυασμός Black Box Δοκιμές και Λευκό Box Δοκιμές.
- Λευκό Box ΔοκιμέςΔοκιμές εντός του εσωτερικού δικτύου με πλήρη γνώση του δικτύου και του συστήματος. Είναι επίσης γνωστές ως Εσωτερικές Δοκιμές.
Βήμα 3) Συλλογή πληροφοριών: Συγκεντρώστε δεδομένα περιβάλλοντος IT, όπως τοπολογία δικτύου, εύρη IP, εκδόσεις λειτουργικού συστήματος και εκτεθειμένες υπηρεσίες. Ισχύει και για τους τρεις τύπους πεδίου εφαρμογής.
Βήμα 4) Εντοπισμός ευπάθειας: Χρησιμοποιήστε σαρωτές για να αντιστοιχίσετε το περιβάλλον με τις τρέχουσες ροές CVE και να εντοπίσετε τα υπάρχοντα τρωτά σημεία.
Βήμα 5) Ανάλυση και Σχεδιασμός: Βαθμολογήστε τα ευρήματα με το CVSS και καταρτίστε ένα σχέδιο για την αποκατάσταση ή, όπου είναι σκόπιμο, την προσομοίωση της διείσδυσης των επηρεαζόμενων συστημάτων.

ManageEngine Vulnerability Manager Plus είναι ένα ισχυρό εργαλείο αξιολόγησης και διαχείρισης ευπαθειών που παρέχει ολοκληρωμένη κάλυψη για σάρωση, ανίχνευση, αξιολόγηση και αποκατάσταση ευπαθειών. Βοηθά τους οργανισμούς να εντοπίζουν προληπτικά αδυναμίες ασφαλείας σε όλο το δίκτυό τους, να ιεραρχούν τις απειλές με βάση τη σοβαρότητα του κινδύνου και να αυτοματοποιούν την ανάπτυξη ενημερώσεων κώδικα για την ενίσχυση της ασφάλειάς τους.
Πώς να κάνετε την αξιολόγηση ευπάθειας
Ακολουθεί η διαδικασία βήμα προς βήμα Πώς να κάνετε την αξιολόγηση ευπάθειας:
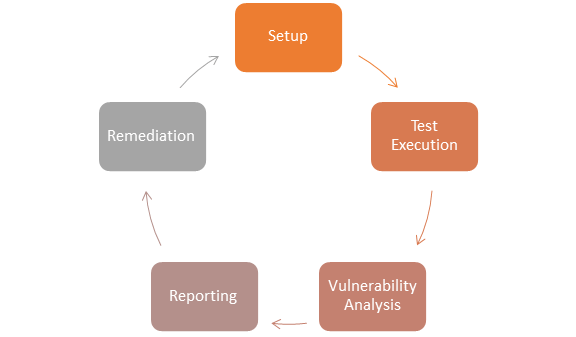
Βήμα 1) Ρύθμιση
- Ξεκινήστε την καταγραφή του πεδίου εφαρμογής, των περιουσιακών στοιχείων και των επαφών.
- Εξασφαλίστε γραπτές άδειες από τους κατόχους του συστήματος.
- Ενημερώστε τις υπογραφές και τα πρόσθετα του σαρωτή στην πιο πρόσφατη έκδοση.
- Διαμορφώστε εργαλεία με πρόσβαση με πιστοποίηση όπου επιτρέπεται για πιο εις βάθος ελέγχους.
Βήμα 2) Εκτέλεση δοκιμής
- Εκτελέστε τους σαρωτές σε κεντρικούς υπολογιστές, εφαρμογές και περιοχές δικτύου εντός εμβέλειας.
- Συλλάβετε και ελέγξτε πακέτα δεδομένων όπου χρειάζεται. Ένα πακέτο είναι η μονάδα δεδομένων που δρομολογείται μεταξύ μιας προέλευσης και ενός προορισμού. Το επίπεδο TCP διαιρεί τα αρχεία σε αριθμημένα κομμάτια που ο παραλήπτης επανασυναρμολογεί.
Βήμα 3) Ανάλυση ευπάθειας
- Ορίστε και ταξινομήστε τους πόρους δικτύου ή συστήματος στο πεδίο εφαρμογής.
- Αντιστοιχίστε μια προτεραιότητα σε κάθε πόρο (για παράδειγμα, Υψηλή, Μεσαία ή Χαμηλή).
- Προσδιορίστε πιθανές απειλές για κάθε πόρο.
- Αναπτύξτε μια στρατηγική που αντιμετωπίζει πρώτα τα προβλήματα με τη μεγαλύτερη προτεραιότητα.
- Ορίστε και εφαρμόστε ελέγχους που ελαχιστοποιούν τις συνέπειες μιας επίθεσης.
Βήμα 4) Αναφορά
- Δημιουργήστε μια αναφορά που να απαριθμεί κάθε εύρημα, τη βαθμολογία CVSS, το επηρεαζόμενο στοιχείο και τη συνιστώμενη διόρθωση.
- Ξεχωριστή τεχνική λεπτομέρεια για τους μηχανικούς από την εκτελεστική περίληψη.
Βήμα 5) Αποκατάσταση
- Διορθώστε κάθε ευπάθεια μέσω ενημέρωσης κώδικα, αλλαγής διαμόρφωσης ή αντιστάθμισης ελέγχου.
- Επαναλάβετε τη σάρωση μετά την επιδιόρθωση για να επιβεβαιώσετε το κλείσιμο.
Τύποι σαρωτή ευπάθειας
Βασισμένο σε οικοδεσπότη
- Εντοπίζει προβλήματα σε μια συγκεκριμένη παρουσία κεντρικού υπολογιστή ή λειτουργικού συστήματος.
- Η σάρωση πραγματοποιείται χρησιμοποιώντας σαρωτές που βασίζονται σε κεντρικό υπολογιστή και διαγιγνώσκουν ευπάθειες σε επίπεδο διαμόρφωσης και ενημέρωσης κώδικα.
- Τα εργαλεία που βασίζονται σε κεντρικό υπολογιστή συνήθως αναπτύσσουν έναν πράκτορα ή φορτώνουν μια διεργασία μεσολάβησης στο σύστημα-στόχο που tracκαταγράφει τα γεγονότα και υποβάλλει αναφορές στον αναλυτή ασφαλείας.
Βασισμένο σε δίκτυο
- Εντοπίζει ανοιχτές θύρες και αναγνωρίζει άγνωστες υπηρεσίες που εκτελούνται σε αυτές τις θύρες και, στη συνέχεια, χαρτογραφεί πιθανές ευπάθειες που σχετίζονται με κάθε υπηρεσία.
- Αυτή η διαδικασία εκτελείται από σαρωτές δικτύου που μπορούν να εκτελέσουν σαρώσεις με ή χωρίς έλεγχο ταυτότητας σε όλο το εύρος διευθύνσεων IP.
Βάση δεδομένων
- Εντοπίζει εκθέσεις ασφαλείας σε συστήματα βάσεων δεδομένων χρησιμοποιώντας εργαλεία και τεχνικές που ανιχνεύουν διαδρομές έγχυσης SQL, αδύναμα δικαιώματα και λανθασμένες ρυθμίσεις. Η έγχυση SQL συμβαίνει όταν κακόβουλοι χρήστες εισάγουν εντολές SQL μέσω πεδίων εισόδου εφαρμογής για να διαβάσουν ή να τροποποιήσουν δεδομένα στα οποία δεν θα έπρεπε να έχουν πρόσβαση.
Εργαλεία για τη σάρωση ευπάθειας
1) Teramind
Teramind Παρέχει μια ολοκληρωμένη σουίτα για την πρόληψη εσωτερικών απειλών και την παρακολούθηση των εργαζομένων. Ενισχύει την ασφάλεια μέσω αναλυτικών στοιχείων συμπεριφοράς και πρόληψης απώλειας δεδομένων, διασφαλίζοντας τη συμμόρφωση και βελτιστοποιώντας τις επιχειρηματικές διαδικασίες.
Χαρακτηριστικά:
- Πρόληψη εσωτερικών απειλών: Εντοπίζει ενέργειες χρήστη που υποδεικνύουν εσωτερικές απειλές.
- Βελτιστοποίηση Επιχειρηματικών Διαδικασιών: Χρησιμοποιεί αναλυτικά στοιχεία συμπεριφοράς για να βελτιώσει τις διαδικασίες.
- Παραγωγικότητα εργατικού δυναμικού: Παρακολουθεί την παραγωγικότητα, την ασφάλεια και τις συμπεριφορές συμμόρφωσης.
- Διαχείριση συμμόρφωσης: Επεκτάσιμο για μικρές επιχειρήσεις, μεγάλες επιχειρήσεις και κυβερνήσεις.
- Ιατροδικαστικά περιστατικών: Αποδεικτικά στοιχεία για την αντιμετώπιση περιστατικών και την πληροφόρηση για απειλές.
- Πρόληψη απώλειας δεδομένων: Προστατεύει από την απώλεια ευαίσθητων δεδομένων.
- Παρακολούθηση εργαζομένων: TracΑπόδοση και δραστηριότητες των εργαζομένων του ks.
- Αναλυτικά στοιχεία συμπεριφοράς: Αναλύει δεδομένα συμπεριφοράς εφαρμογών για πληροφορίες.
- Προσαρμόσιμη παρακολούθηση: Ρυθμίσεις για συγκεκριμένες περιπτώσεις χρήσης ή προκαθορισμένους κανόνες.
- Πληροφορίες πίνακα ελέγχου: Εφαρμοστέες πληροφορίες μέσω ενός ολοκληρωμένου πίνακα ελέγχου.
Πέρα Teramind, οι πιο ευρέως χρησιμοποιούμενοι σαρωτές το 2026 περιλαμβάνουν Ανθεκτικό Nessus, OpenVAS / Πράσινο κόκαλο, Qualys VMDR, Rapid7 InsightVM, Wireshark, Νικότο, Nmapκαι MetasploitΟ παρακάτω πίνακας παλαιού τύπου παραμένει μια χρήσιμη ιστορική αναφορά στις κατηγορίες εργαλείων.
| Κατηγορία | Εργαλείο | Περιγραφή |
|---|---|---|
| Βασισμένο σε οικοδεσπότη | STAT | Σαρώνει πολλά συστήματα σε όλο το δίκτυο. |
| TARA | Tiger Analytical Research Assistant. | |
| Cain & Abel | Ανακτά τους κωδικούς πρόσβασης ανιχνεύοντας το δίκτυο και σπάζοντας τα διαπιστευτήρια HTTP. | |
| Metasploit | Πλατφόρμα ανοιχτού κώδικα για ανάπτυξηping, δοκιμή και επικύρωση κώδικα εκμετάλλευσης. | |
| Βασισμένο σε δίκτυο | Cisco Ασφαλής σαρωτής | Διαγιγνώσκει και επιδιορθώνει προβλήματα ασφάλειας δικτύου. |
| Wireshark | Αναλυτής πρωτοκόλλου δικτύου ανοιχτού κώδικα για Linux, Windowsκαι macOS. | |
| Nmap | Δωρεάν βοηθητικό πρόγραμμα ανοιχτού κώδικα για την ανακάλυψη δικτύου και τον έλεγχο ασφάλειας. | |
| Nessus | Ενσωμάτωση ελέγχου, αναφοράς και διαχείρισης ενημερώσεων κώδικα με και χωρίς agent. | |
| Βάση δεδομένων | δίαιτα SQL | Εργαλείο επίθεσης λεξικού για SQL Server. |
| Ασφαλής Ελεγκτής | Εκτελεί απαρίθμηση, σάρωση, έλεγχο, δοκιμές διείσδυσης και εγκληματολογία σε λειτουργικά συστήματα. | |
| Σάρωση DB | Εντοπίζει Trojans βάσης δεδομένων μέσω σάρωσης βάσης δεδομένων. |
Πλεονεκτήματα της αξιολόγησης ευπάθειας
- Εργαλεία ανοιχτού κώδικα, όπως π.χ. OpenVAS, Nmap και Nikto είναι δωρεάν.
- Προσδιορίζει σχεδόν κάθε γνωστή ευπάθεια με μια καταχώρηση CVE.
- Οι αυτοματοποιημένες σαρώσεις καλύπτουν γρήγορα μεγάλες εκτάσεις.
- Εύκολος προγραμματισμός για συνεχή παρακολούθηση.
Μειονεκτήματα της αξιολόγησης ευπάθειας
- Τείνει να παράγει υψηλό ποσοστό ψευδώς θετικών αποτελεσμάτων που απαιτεί διαλογή από τον αναλυτή.
- Μπορεί να ανιχνευθεί από συστήματα ανίχνευσης εισβολών και τείχη προστασίας όταν οι σαρώσεις είναι θορυβώδεις.
- Μπορεί να χάσει τα πιο πρόσφατα τρωτά σημεία zero-day ή λογικής που δεν έχουν υπογραφή.
Σύγκριση Εκτίμησης Ευπάθειας και Δοκιμών Διείσδυσης
| Αξιολόγηση της ευπάθειας | Δοκιμή διείσδυσης | |
|---|---|---|
| Εργασίας | Ανακαλύψτε τρωτά σημεία | Εντοπίστε και εκμεταλλευτείτε τα τρωτά σημεία |
| Μηχανισμός | Ανακάλυψη και σάρωση | Προσομοίωση |
| Συγκέντρωση | Πλάτος έναντι βάθους | Βάθος έναντι πλάτους |
| Κάλυψη Πληρότητας | Ψηλά | Χαμηλός |
| Κόστος | Χαμηλή έως μέτρια | Ψηλά |
| Εκτελεσμένο από | Εσωτερικό προσωπικό ή διαχειριζόμενη υπηρεσία | Ένας ηθικός χάκερ ή ένας δοκιμαστής στυλό |
| Γνώση δοκιμαστή | Ψηλά | Χαμηλός |
| Πόσο συχνά να τρέχετε | Συνεχής ή μετά από κάθε νέα ανάπτυξη | Συνήθως μία ή δύο φορές το χρόνο |
| Αποτέλεσμα | Μερικές λεπτομέρειες σχετικά με κάθε ευπάθεια | Πλήρεις λεπτομέρειες και απόδειξη εκμετάλλευσης |
Μέθοδοι δοκιμής ευπάθειας
Ενεργός έλεγχος
- Στις ενεργές δοκιμές, ένας υπεύθυνος δοκιμών εισάγει νέα δεδομένα αξιολόγησης ευπάθειας και αναλύει τα αποτελέσματα.
- Κατά τη διάρκεια της διαδικασίας δοκιμής, ο ελεγκτής δημιουργεί ένα νοητικό μοντέλο του συστήματος που αναπτύσσεται καθώς αλληλεπιδρά με το υπό δοκιμή λογισμικό.
- Ο δοκιμαστής αναζητά ενεργά νέες περιπτώσεις δοκιμών και ιδέες για επιθέσεις, γι' αυτό και ονομάζεται ενεργός έλεγχος.
Παθητικός έλεγχος
- Οι παθητικές δοκιμές παρακολουθούν το αποτέλεσμα της εκτέλεσης λογισμικού υπό δοκιμή χωρίς την εισαγωγή νέων περιπτώσεων δοκιμών ή δεδομένων, συχνά παρατηρώντας αρχεία καταγραφής και κίνηση δικτύου.
Δοκιμή δικτύου
- Οι δοκιμές δικτύου μετρά και καταγράφει την τρέχουσα κατάσταση λειτουργίας του δικτύου για μια χρονική περίοδο.
- Προβλέπει πώς συμπεριφέρεται το δίκτυο υπό φορτίο και αναδεικνύει προβλήματα που δημιουργούνται από νέες υπηρεσίες.
- Τα βασικά χαρακτηριστικά δικτύου που θα δοκιμαστούν περιλαμβάνουν:
- Επίπεδα χρήσης
- Αριθμός χρηστών
- Χρήση εφαρμογής
Κατανεμημένες δοκιμές
- Οι κατανεμημένες δοκιμές εφαρμόζονται σε κατανεμημένες εφαρμογές που εξυπηρετούν πολλαπλούς πελάτες ταυτόχρονα. Η δοκιμή μιας τέτοιας εφαρμογής σημαίνει την άσκηση των τμημάτων πελάτη και διακομιστή τόσο ξεχωριστά όσο και μαζί.
- Τα εμπλεκόμενα μέρη αλληλεπιδρούν κατά τη διάρκεια της εκτέλεσης και πρέπει να παραμένουν συγχρονισμένα. Ο συγχρονισμός είναι ένα από τα πιο κρίσιμα σημεία στις κατανεμημένες δοκιμές.
Πώς η Τεχνητή Νοημοσύνη αλλάζει την αξιολόγηση ευπάθειας
Η Τεχνητή Νοημοσύνη είναι ρεσάping αξιολόγηση ευπάθειας με τρεις πρακτικούς τρόπους. Πρώτον, οι μηχανές μηχανικής μάθησης συσχετίζουν τα ευρήματα του σαρωτή με την τηλεμετρία ζωντανής εκμετάλλευσης και τον κατάλογο Γνωστών Εκμεταλλευόμενων Ευπαθειών της CISA, δείχνοντας ποια CVE οπλίζονται. Δεύτερον, μεγάλα γλωσσικά μοντέλα μεταφράζουν την έξοδο σάρωσης σε βήματα αποκατάστασης και σενάρια ενημέρωσης κώδικα. Τρίτον, εργαλεία όπως το Tenable ExposureAI, Qualys Τα TruRisk και Rapid7 Active Risk βαθμολογούν τα ευρήματα με βάση τον αντίκτυπο στις επιχειρήσεις και όχι με βάση το ακατέργαστο CVSS. Η Τεχνητή Νοημοσύνη δεν αντικαθιστά την ανθρώπινη κρίση ή τις χειροκίνητες δοκιμές διείσδυσης, αλλά μειώνει σημαντικά τον θόρυβο που μαστίζει εδώ και καιρό τα προγράμματα ευπάθειας.
Συμπέρασμα
In τεχνολογία λογισμικού, ο έλεγχος ευπάθειας εξαρτάται από δύο συμπληρωματικούς μηχανισμούς: την Αξιολόγηση Ευπάθειας και τον Έλεγχο Διείσδυσης. Ένα ώριμο πρόγραμμα ασφαλείας συνδυάζει και τα δύο για μια ολοκληρωμένη εικόνα του κινδύνου. Για να βρείτε τα κατάλληλα εργαλεία, εξερευνήστε αυτά εργαλεία ελέγχου διείσδυσης.
