
SAP HANA Security: Πλήρες σεμινάριο
 Συντακτική ομάδα
⚡ Έξυπνη Σύνοψη
SAP Το HANA Security προστατεύει τα επιχειρηματικά δεδομένα από μη εξουσιοδοτημένη πρόσβαση μέσω ελέγχου ταυτότητας, εξουσιοδότησης, διαχείρισης χρηστών και ρόλων, ελέγχου και κρυπτογράφησης και εφαρμόζει αυτούς τους ελέγχους με συνέπεια σε κάθε κοντέινερ βάσης δεδομένων μισθωτών που εκτελείται στο σύστημα.
Τι είναι SAP Ασφάλεια HANA;
SAP Το HANA Security προστατεύει τα κρίσιμα για την επιχείρηση δεδομένα από μη εξουσιοδοτημένη πρόσβαση και διατηρεί το σύστημα ευθυγραμμισμένο με τα πρότυπα συμμόρφωσης που υιοθετεί η εταιρεία.
SAP HANA Υποστηρίζει μια βάση δεδομένων πολλαπλών μισθωτών, στην οποία εκτελούνται πολλές βάσεις δεδομένων σε ένα μόνο σύστημα. Κάθε μία είναι ένα κοντέινερ βάσης δεδομένων μισθωτών και κάθε χαρακτηριστικό ασφαλείας που ακολουθεί ισχύει ανά κοντέινερ.
SAP Το HANA παρέχει τις ακόλουθες λειτουργίες που σχετίζονται με την ασφάλεια:
- Διαχείριση Χρηστών και Ρόλων
- εξουσιοδότηση
- Πιστοποίηση
- Κρυπτογράφηση δεδομένων στο Επίπεδο Μόνιμης Χρήσης
- Κρυπτογράφηση δεδομένων στο επίπεδο δικτύου
SAP Χρήστης και ρόλος HANA
SAP Η διαμόρφωση διαχείρισης χρηστών και ρόλων HANA εξαρτάται από το αρχιτεκτονική, όπως περιγράφεται παρακάτω.
3-Tier Archiδομή
SAP Το HANA μπορεί να χρησιμοποιηθεί ως σχεσιακή βάση δεδομένων σε ένα 3-Tier Archiδομή.
Σε αυτήν την αρχιτεκτονική, τα χαρακτηριστικά ασφαλείας (εξουσιοδότηση, έλεγχος ταυτότητας, κρυπτογράφηση και έλεγχος) εγκαθίστανται στα επίπεδα του διακομιστή εφαρμογών.
The SAP Μια εφαρμογή (ERP, BW, κ.λπ.) συνδέεται στη βάση δεδομένων μόνο με τη βοήθεια ενός τεχνικού χρήστη ή διαχειριστή βάσης δεδομένων (Basis person), όπως φαίνεται παρακάτω. Ο τελικός χρήστης δεν μπορεί να έχει άμεση πρόσβαση στη βάση δεδομένων ή στον διακομιστή βάσης δεδομένων.

2-Tier Archiδομή
SAP Υπηρεσίες εκτεταμένων εφαρμογών HANA (SAP Το HANA XS) βασίζεται σε ένα σύστημα 2 επιπέδων Archiτεχνολογία, στην οποία ο διακομιστής εφαρμογών, ο διακομιστής ιστού και το περιβάλλον ανάπτυξης είναι ενσωματωμένα σε ένα ενιαίο σύστημα, όπως φαίνεται παρακάτω.

SAP Έλεγχος ταυτότητας HANA
Ένας χρήστης της βάσης δεδομένων προσδιορίζει ποιος έχει πρόσβαση σε αυτήν. SAP βάση δεδομένων HANA και η ταυτότητα αυτή επαληθεύεται μέσω «έλεγχου ταυτότητας». SAP Το HANA υποστηρίζει πολλές μεθόδους ελέγχου ταυτότητας και η Ενιαία Σύνδεση (SSO) ενσωματώνει αρκετές από αυτές.
SAP Το HANA υποστηρίζει τις ακόλουθες μεθόδους ελέγχου ταυτότητας:
- Kerberos: Μπορεί να χρησιμοποιηθεί στις ακόλουθες περιπτώσεις –
- Απευθείας από έναν πελάτη JDBC και ODBC (SAP HANA Studio).
- Όταν χρησιμοποιείται HTTP για πρόσβαση SAP HANA XS.
- Όνομα χρήστη / Κωδικός πρόσβασης: Όταν ο χρήστης εισάγει το όνομα χρήστη και τον κωδικό πρόσβασης της βάσης δεδομένων του, το SAP Η βάση δεδομένων HANA ελέγχει την ταυτότητα του χρήστη.
- Γλώσσα σήμανσης ισχυρισμού ασφαλείας (SAML)
Το SAML μπορεί να πιστοποιήσει έναν SAP Χρήστης HANA που έχει πρόσβαση στη βάση δεδομένων απευθείας μέσω ODBC/JDBC. Αντιστοιχίζει μια εξωτερική ταυτότητα σε έναν εσωτερικό χρήστη βάσης δεδομένων, επομένως ο χρήστης συνδέεται με το εξωτερικό αναγνωριστικό χρήστη.
- SAP Εισιτήρια σύνδεσης και διεκδίκησης
Ο χρήστης μπορεί να πιστοποιηθεί μέσω σύνδεσης ή αιτημάτων επιβεβαίωσης, τα οποία έχουν διαμορφωθεί και εκδοθεί για τον σκοπό αυτό.
- Πιστοποιητικά Πελάτη X.509
Κατά τη SAP Η πρόσβαση στο HANA XS γίνεται μέσω HTTP, και τα πιστοποιητικά-πελάτες, υπογεγραμμένα από μια αξιόπιστη αρχή έκδοσης πιστοποιητικών (CA), επαληθεύουν τον χρήστη.
SAP Εξουσιοδότηση HANA
SAP Απαιτείται εξουσιοδότηση HANA όταν ένας χρήστης χρησιμοποιεί μια διεπαφή πελάτη (JDBC, ODBC ή HTTP) για πρόσβαση στο SAP Βάση δεδομένων HANA.
Ανάλογα με την εξουσιοδότηση που παρέχεται στον χρήστη, αυτός ο χρήστης μπορεί να εκτελέσει λειτουργίες βάσης δεδομένων σε ένα αντικείμενο βάσης δεδομένων. Αυτή η εξουσιοδότηση ονομάζεται «δικαιώματα».
Τα προνόμια μπορούν να εκχωρηθούν στον χρήστη άμεσα ή έμμεσα μέσω ρόλων. Όλα τα προνόμια που έχουν εκχωρηθεί σε έναν χρήστη συνδυάζονται ως μία ενιαία μονάδα.
Όταν ένας χρήστης προσπαθεί να αποκτήσει πρόσβαση σε οποιοδήποτε SAP Στο αντικείμενο βάσης δεδομένων HANA, το σύστημα ελέγχει την εξουσιοδότηση μέσω ρόλων χρηστών και απευθείας χορηγούμενων δικαιωμάτων.
Όταν βρεθούν τα ζητούμενα δικαιώματα, το σύστημα παραλείπει περαιτέρω ελέγχους και παραχωρεί πρόσβαση.
SAP Το HANA προσφέρει τους ακόλουθους τύπους προνομίων:
| Τύποι προνομίων | Περιγραφή |
|---|---|
| Προνόμια συστήματος | Ελέγχει την κανονική δραστηριότητα του συστήματος. Τα δικαιώματα συστήματος χρησιμοποιούνται κυρίως για –
|
| Προνόμια αντικειμένου | Τα δικαιώματα αντικειμένου είναι SQL Δικαιώματα που χρησιμοποιούνται για την εκχώρηση εξουσιοδότησης για την ανάγνωση και τροποποίηση αντικειμένων βάσης δεδομένων. Για να αποκτήσει πρόσβαση σε ένα αντικείμενο βάσης δεδομένων, ένας χρήστης χρειάζεται δικαιώματα αντικειμένου σε αυτό το αντικείμενο ή στο σχήμα στο οποίο υπάρχει το αντικείμενο. Δικαιώματα αντικειμένου μπορούν να εκχωρηθούν σε αντικείμενα καταλόγου (πίνακας, προβολή κ.λπ.) ή σε αντικείμενα εκτός καταλόγου (αντικείμενα ανάπτυξης). Τα δικαιώματα των αντικειμένων είναι τα παρακάτω –
|
| Αναλυτικά Προνόμια | Τα αναλυτικά δικαιώματα επιτρέπουν την πρόσβαση ανάγνωσης στα δεδομένα ενός SAP Μοντέλο πληροφοριών HANA (προβολή χαρακτηριστικών, αναλυτική προβολή, προβολή υπολογισμού). Αυτό το προνόμιο αξιολογείται κατά την επεξεργασία ερωτημάτων. Τα αναλυτικά δικαιώματα παρέχουν σε διαφορετικούς χρήστες πρόσβαση σε διαφορετικά μέρη των δεδομένων στην ίδια προβολή πληροφοριών, με βάση τον ρόλο του χρήστη. Χρησιμοποιούνται στο SAP Βάση δεδομένων HANA για την παροχή ελέγχου σε επίπεδο γραμμών στα δεδομένα που μπορούν να δουν οι μεμονωμένοι χρήστες στην ίδια προβολή. |
| Προνόμια πακέτου | Τα δικαιώματα πακέτων εξουσιοδοτούν ενέργειες σε μεμονωμένα πακέτα στο SAP Αποθετήριο HANA. Το αποθετήριο και το κλασικό XS έχουν καταργηθεί από SAP HANA 2.0 SPS 02, επομένως η νέα εργασία χρησιμοποιεί ρόλους που βασίζονται στο HDI. |
| Προνόμια εφαρμογής | Απαιτούνται δικαιώματα εφαρμογής στο SAP Υπηρεσίες εκτεταμένων εφαρμογών HANA (SAP HANA XS) για πρόσβαση σε μια εφαρμογή. Τα δικαιώματα εφαρμογής παραχωρούνται και ανακαλούνται μέσω των διαδικασιών GRANT_APPLICATION_PRIVILEGE και REVOKE_APPLICATION_PRIVILEGE στο σχήμα _SYS_REPO. |
| Προνόμια χρήστη | Αυτό είναι ένα προνόμιο SQL που ένας χρήστης μπορεί να εκχωρήσει στον δικό του χρήστη. Το ATTACH DEBUGGER είναι το μόνο προνόμιο που μπορεί να εκχωρηθεί σε έναν χρήστη με αυτόν τον τρόπο. |
SAP Διαχείριση χρηστών και διαχείριση ρόλου HANA
Πρόσβαση στο SAP Η βάση δεδομένων HANA απαιτεί έναν χρήστη. Ανάλογα με την πολιτική ασφαλείας, υπάρχουν δύο τύποι χρηστών στο SAP ΧΑΝΑ.
1. Τεχνικός Χρήστης (Χρήστης DBA) – ένας χρήστης που συνεργάζεται απευθείας με το SAP βάση δεδομένων HANA με τα απαραίτητα δικαιώματα. Κανονικά, αυτοί οι χρήστες δεν διαγράφονται από τη βάση δεδομένων.
Αυτοί οι χρήστες δημιουργούνται για διαχειριστικές εργασίες, όπως η δημιουργία ενός αντικειμένου και η παραχώρηση δικαιωμάτων σε ένα αντικείμενο βάσης δεδομένων ή στην εφαρμογή.
The SAP Το σύστημα βάσης δεδομένων HANA παρέχει τους ακόλουθους χρήστες από προεπιλογή ως τυπικούς χρήστες:
- ΣΥΣΤΗΜΑ
- SYS
- _SYS_REPO
2. Βάση δεδομένων ή πραγματικός χρήστης – κάθε άτομο που θέλει να εργαστεί πάνω σε SAP Η βάση δεδομένων HANA χρειάζεται έναν χρήστη βάσης δεδομένων. Ένας χρήστης βάσης δεδομένων αντιπροσωπεύει ένα πραγματικό άτομο που εργάζεται σε SAP ΧΑΝΑ.
Υπάρχουν δύο τύποι χρηστών βάσης δεδομένων, όπως συγκρίνονται παρακάτω.
| Τύπος χρήστη | Περιγραφή | Ανατέθηκε ρόλος |
|---|---|---|
| Τυπικός χρήστης | Αυτός ο χρήστης μπορεί να δημιουργήσει αντικείμενα σε ένα δικό του σχήμα και να διαβάσει δεδομένα σε προβολές συστήματος. Ένας τυπικός χρήστης δημιουργείται με την πρόταση "ΔΗΜΙΟΥΡΓΙΑ ΧΡΗΣΤΗ". | Ο ρόλος PUBLIC έχει ανατεθεί για την ανάγνωση προβολών συστήματος. |
| Περιορισμένος χρήστης | Ένας χρήστης με περιορισμούς δεν έχει πλήρη πρόσβαση SQL μέσω μιας κονσόλας SQL και δημιουργείται με την πρόταση "ΔΗΜΙΟΥΡΓΙΑ ΠΕΡΙΟΡΙΣΜΕΝΟΥ ΧΡΗΣΤΗ". Εάν απαιτούνται δικαιώματα για τη χρήση μιας εφαρμογής, αυτά παρέχονται μέσω ενός ρόλου.
|
Ο ρόλος RESTRICTED_USER_ODBC_ACCESS ή RESTRICTED_USER_JDBC_ACCESS απαιτείται για την πλήρη λειτουργικότητα ODBC/JDBC. |
An SAP Ο διαχειριστής χρηστών HANA έχει πρόσβαση στις ακόλουθες δραστηριότητες:
- Δημιουργήστε ή διαγράψτε έναν χρήστη.
- Ορίστε και δημιουργήστε έναν ρόλο.
- Παραχωρήστε έναν ρόλο στον χρήστη.
- Επαναφορά κωδικού πρόσβασης χρήστη.
- Επανενεργοποίηση ή απενεργοποίηση ενός χρήστη, όπως απαιτείται.
1. Δημιουργία χρήστη στο SAP HANA
Μόνο ένας χρήστης βάσης δεδομένων με δικαίωμα ROLE ADMIN μπορεί να δημιουργήσει χρήστες και ρόλους σε SAP ΧΑΝΑ.
Βήμα 1) Για να δημιουργήσετε έναν νέο χρήστη στο SAP Στο HANA Studio, μεταβείτε στην καρτέλα Ασφάλεια όπως φαίνεται παρακάτω και ακολουθήστε τα παρακάτω βήματα:
- Μεταβείτε στον κόμβο Ασφάλειας.
- Επιλέξτε Χρήστες (δεξί κλικ) -> Νέος Χρήστης.

Βήμα 2) Εμφανίζεται μια οθόνη δημιουργίας χρήστη, όπως φαίνεται παρακάτω.
- Εισαγάγετε το όνομα χρήστη.
- Εισαγάγετε έναν κωδικό πρόσβασης για τον χρήστη.
- Αυτοί είναι οι μηχανισμοί ελέγχου ταυτότητας. Από προεπιλογή, χρησιμοποιείται έλεγχος ταυτότητας με όνομα χρήστη και κωδικό πρόσβασης.

Κάνοντας κλικ στο κουμπί Ανάπτυξη που εμφανίζεται παρακάτω, δημιουργείται ο χρήστης.

2. Ορισμός και δημιουργία ρόλου
Ένας ρόλος είναι μια συλλογή από προνόμια που μπορούν να εκχωρηθούν σε άλλους χρήστες ή ρόλους. Περιλαμβάνει προνόμια για αντικείμενα βάσης δεδομένων και εφαρμογές, ανάλογα με τη φύση της εργασίας.
Είναι ο τυπικός μηχανισμός για την παραχώρηση προνομίων, αν και τα προνόμια μπορούν επίσης να παραχωρηθούν απευθείας. Πολλοί τυπικοί ρόλοι (για παράδειγμα, ΜΟΝΤΕΛΟΠΟΙΗΣΗ και ΠΑΡΑΚΟΛΟΥΘΗΣΗ) συνοδεύονται από το SAP Βάση δεδομένων HANA.
Ένας τυπικός ρόλος μπορεί να χρησιμοποιηθεί ως πρότυπο για τη δημιουργία ενός προσαρμοσμένου ρόλου.
Ένας ρόλος μπορεί να περιέχει τα ακόλουθα προνόμια:
- Δικαιώματα συστήματος για εργασίες διαχείρισης και ανάπτυξης (ΑΝΑΓΝΩΣΗ ΚΑΤΑΛΟΓΟΥ, ΔΙΑΧΕΙΡΙΣΗ ΕΛΕΓΧΟΥ, κ.λπ.)
- Δικαιώματα αντικειμένου για αντικείμενα βάσης δεδομένων (SELECT, INSERT, DELETE, κ.λπ.)
- Αναλυτικά δικαιώματα για ένα SAP Προβολή πληροφοριών HANA
- Δικαιώματα πακέτων σε πακέτα αποθετηρίου (REPO.READ, REPO.EDIT_NATIVE_OBJECTS, κ.λπ.)
- Δικαιώματα εφαρμογής για SAP Εφαρμογές HANA XS
- Δικαιώματα στον χρήστη (για τον εντοπισμό σφαλμάτων σε μια διαδικασία)
Δημιουργία Ρόλων
Βήμα 1) Χρησιμοποιήστε τον κόμβο ασφαλείας όπως φαίνεται παρακάτω.
- Μεταβείτε στον κόμβο Ασφάλειας στο SAP Σύστημα HANA.
- Επιλέξτε τον κόμβο Ρόλος (δεξί κλικ) και επιλέξτε Νέος Ρόλος.

Βήμα 2) Εμφανίζεται μια οθόνη δημιουργίας ρόλου, όπως φαίνεται παρακάτω.

- Δώστε στον ρόλο ένα όνομα στο μπλοκ Νέος Ρόλος.
- Επιλέξτε την καρτέλα Εκχωρημένοι ρόλοι και κάντε κλικ στο εικονίδιο "+" για να προσθέσετε έναν τυπικό ή υπάρχοντα ρόλο.
- Επιλέξτε τον επιθυμητό ρόλο (για παράδειγμα ΜΟΝΤΕΛΟΠΟΙΙΑ ή ΠΑΡΑΚΟΛΟΥΘΗΣΗ).
Βήμα 3) Επιβεβαιώστε την ανάθεση όπως φαίνεται παρακάτω.
- Ο επιλεγμένος ρόλος προστίθεται στην καρτέλα "Χορηγημένοι ρόλοι".
- Τα προνόμια μπορούν να εκχωρηθούν απευθείας επιλέγοντας Προνόμια Συστήματος, Προνόμια Αντικειμένου, Προνόμια Ανάλυσης, Προνόμια Πακέτου κ.λπ.
- Κάντε κλικ στο εικονίδιο Ανάπτυξη για να δημιουργήσετε τον ρόλο.

Επιλέξτε την επιλογή «Χορήγηση σε άλλους χρήστες και ρόλους» εάν αυτός ο ρόλος πρέπει να είναι ως εξής:signable σε άλλους χρήστες και ρόλους.
3. Εκχώρηση ρόλου στον χρήστη
Βήμα 1) Αναθέστε τον ρόλο "MODELLING_VIEW" σε έναν άλλο χρήστη, τον "ABHI_TEST", χρησιμοποιώντας το παρακάτω παράθυρο διαλόγου.
- Μεταβείτε στον υποκόμβο Χρήστης κάτω από τον κόμβο Ασφάλεια και κάντε διπλό κλικ σε αυτόν. Ανοίγει το παράθυρο Χρήστης.
- Κάντε κλικ στο εικονίδιο «+» των Εκχωρημένων Ρόλων.
- Εμφανίζεται ένα αναδυόμενο παράθυρο. Αναζητήστε το όνομα του ρόλου που θα αντιστοιχιστεί στον χρήστη.

Βήμα 2) Ο ρόλος "MODELLING_VIEW" προστίθεται πλέον στην ενότητα Ρόλος, όπως φαίνεται παρακάτω.

Βήμα 3) Αναπτύξτε την αλλαγή και ελέγξτε το παρακάτω μήνυμα.
- Κάντε κλικ στο κουμπί Ανάπτυξη.
- Εμφανίζεται το μήνυμα «Ο χρήστης 'ABHI_TEST' άλλαξε».

4. Επαναφορά κωδικού πρόσβασης χρήστη
Για να επαναφέρετε έναν κωδικό πρόσβασης χρήστη, μεταβείτε στον υποκόμβο Χρήστης κάτω από τον κόμβο Ασφάλεια και κάντε διπλό κλικ σε αυτόν. Ανοίγει το παράθυρο Χρήστης.
Βήμα 1) Εισαγάγετε τα νέα διαπιστευτήρια όπως φαίνεται παρακάτω.
- Εισαγάγετε τον νέο κωδικό πρόσβασης.
- Εισαγάγετε τον κωδικό επιβεβαίωσης.
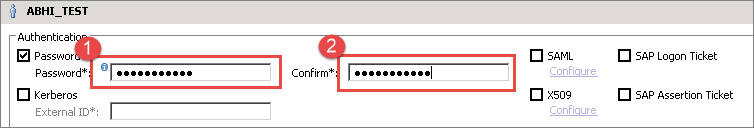
Βήμα 2) Αποθηκεύστε τον νέο κωδικό πρόσβασης όπως φαίνεται παρακάτω.
- Κάντε κλικ στο κουμπί Ανάπτυξη.
- Εμφανίζεται το μήνυμα «Ο χρήστης 'ABHI_TEST' άλλαξε».

5. Επανενεργοποίηση ή απενεργοποίηση χρήστη
Μεταβείτε στον υποκόμβο Χρήστης κάτω από τον κόμβο Ασφάλεια και κάντε διπλό κλικ σε αυτόν. Ανοίγει το παράθυρο Χρήστης.
Η γραμμή εργαλείων περιέχει ένα εικονίδιο Απενεργοποίησης χρήστη, το οποίο φαίνεται παρακάτω. Κάντε κλικ σε αυτό.

Εμφανίζεται ένα αναδυόμενο παράθυρο επιβεβαίωσης, όπως φαίνεται παρακάτω. Κάντε κλικ στο κουμπί Ναι.

Εμφανίζεται το μήνυμα «Ο χρήστης 'ABHI_TEST' απενεργοποιήθηκε». Το εικονίδιο απενεργοποίησης αλλάζει σε «Ενεργοποίηση χρήστη», ώστε ο χρήστης να μπορεί να ενεργοποιηθεί ξανά από το ίδιο εικονίδιο.
SAP Διαχείριση αδειών HANA
Απαιτείται κλειδί άδειας χρήσης για τη χρήση του SAP Βάση δεδομένων HANA. Ένα κλειδί άδειας χρήσης μπορεί να εγκατασταθεί και να διαγραφεί χρησιμοποιώντας SAP HANA Studio, το SAP Εργαλείο γραμμής εντολών HANA HDBSQL και ο επεξεργαστής ερωτημάτων HANA SQL.
The SAP Η βάση δεδομένων HANA υποστηρίζει δύο τύπους κλειδιών άδειας χρήσης:
- Κλειδί μόνιμου άδειας χρήσης: Τα μόνιμα κλειδιά άδειας χρήσης ισχύουν μέχρι την ημερομηνία λήξης τους. Πρέπει να ζητηθεί και να εφαρμοστεί ένα νέο κλειδί πριν από αυτήν την ημερομηνία. Εάν λήξει το κλειδί, εγκαθίσταται αυτόματα ένα προσωρινό κλειδί άδειας χρήσης για 28 ημέρες.
- Προσωρινό κλειδί άδειας χρήσης: Αυτό εγκαθίσταται αυτόματα με ένα νέο SAP Εγκατάσταση βάσης δεδομένων HANA. Ισχύει για 90 ημέρες, μετά τις οποίες μπορεί να ζητηθεί ένα μόνιμο κλειδί από SAP.
Εξουσιοδότηση για Διαχείριση Αδειών Χρήσης
Απαιτείται το προνόμιο «LICENSE ADMIN» για τη διαχείριση αδειών χρήσης. SAP Το HANA Cloud διαχειρίζεται μέσω συνδρομής, επομένως δεν εγκαθίσταται κανένα κλειδί χειροκίνητα.
SAP HANA Auditing
SAP Οι λειτουργίες ελέγχου HANA σάς επιτρέπουν να παρακολουθείτε και να καταγράφετε ενέργειες που εκτελούνται στο SAP Σύστημα HANA. Ο έλεγχος πρέπει να ενεργοποιηθεί για το σύστημα πριν από τη δημιουργία πολιτικής ελέγχου.
Εξουσιοδότηση για SAP HANA Auditing
Απαιτείται το προνόμιο συστήματος «AUDIT ADMIN» για SAP Έλεγχος HANA.
