
Λειτουργία ασφαλείας PHP: strip_tags, filter_var, Md5 και sha1
 Συντακτική ομάδα
⚡ Έξυπνη Σύνοψη
Η ασφάλεια PHP προστατεύει τις εφαρμογές ιστού από εισβολείς και απρόσεκτη εισαγωγή δεδομένων, επικυρώνοντας, απολυμαίνοντας και αποθηκεύοντας με ασφάλεια τα δεδομένα. Αυτή η αναλυτική παρουσίαση καλύπτει τις κύριες απειλές και στη συνέχεια εμφανίζει τα strip_tags, filter_var, esca.pingκαι σύγχρονο κατακερματισμό κωδικών πρόσβασης με password_hash για προστασία από XSS, SQL injection και κλεμμένα διαπιστευτήρια.
Πιθανές απειλές για την ασφάλεια
Υπάρχουν βασικά δύο ομάδες ανθρώπων που μπορούν να επιτεθούν στο σύστημά σας:
- Χάκερ – με σκοπό να αποκτήσουν πρόσβαση σε μη εξουσιοδοτημένα δεδομένα ή να διακόψουν την εφαρμογή
- Χρήστες – ενδέχεται να εισάγουν αθώα λανθασμένες παραμέτρους σε φόρμες, κάτι που μπορεί να έχει αρνητικές επιπτώσεις σε έναν ιστότοπο ή μια διαδικτυακή εφαρμογή.
Τα παρακάτω είναι τα είδη των επιθέσεων που πρέπει να προσέχουμε.
SQL Injection – αυτός ο τύπος επίθεσης προσθέτει επιβλαβή κώδικα σε SQL δηλώσεις.
Αυτό γίνεται είτε χρησιμοποιώντας φόρμες εισαγωγής δεδομένων από τον χρήστη είτε URLs που χρησιμοποιούν μεταβλητές.
Ο προσαρτημένος κώδικας σχολιάζει τη συνθήκη στον όρο WHERE μιας πρότασης SQL. Ο προσαρτημένος κώδικας μπορεί επίσης:
- εισάγετε μια συνθήκη που θα είναι πάντα αληθής
- διαγραφή δεδομένων από έναν πίνακα
- ενημέρωση δεδομένων σε πίνακα
Αυτός ο τύπος επίθεσης χρησιμοποιείται συνήθως για να αποκτήσει μη εξουσιοδοτημένη πρόσβαση σε μια εφαρμογή.
δέσμες ενεργειών μεταξύ τοποθεσιών (XSS) – αυτός ο τύπος επίθεσης εισάγει συνήθως επιβλαβή κώδικα JavaΣενάριο. Αυτό γίνεται χρησιμοποιώντας φόρμες εισαγωγής δεδομένων χρήστη, όπως φόρμες επικοινωνίας και σχολίων. Αυτό γίνεται για να:
- Ανάκτηση ευαίσθητων πληροφοριών όπως δεδομένα cookie
- Ανακατεύθυνση χρήστη σε διαφορετικό URL.
Άλλες απειλές μπορεί να περιλαμβάνουν την εισαγωγή κώδικα PHP, την εισαγωγή σε shell, την εισαγωγή μέσω email και την αποκάλυψη πηγαίου κώδικα σεναρίου.
PHP Application Security καλυτερα Practices
Ας δούμε τώρα μερικές από τις βέλτιστες πρακτικές ασφαλείας PHP που πρέπει να λάβουμε υπόψη κατά την ανάπτυξη.ping τις εφαρμογές μας.
PHP strip_tags
Η συνάρτηση strip_tags αφαιρεί την HTML, JavaΓραφήή ετικέτες PHP από μια συμβολοσειρά.
Αυτή η συνάρτηση είναι χρήσιμη όταν πρέπει να προστατεύσουμε την εφαρμογή μας από επιθέσεις όπως το cross-site scripting.
Ας εξετάσουμε μια εφαρμογή που δέχεται σχόλια από χρήστες.
<?php

$user_input = "Your site rocks";

echo "<h4>My Commenting System</h4>";

echo $user_input;

?>
Υποθέτοντας ότι έχετε αποθηκεύσει το comments.php στον φάκελο phptuts, μεταβείτε στο URL http://localhost/phptuts/comments.php

Ας υποθέσουμε ότι λαμβάνετε τα ακόλουθα ως δεδομένα εισόδου χρήστη: alert(‘Your site sucks!’);
<?php

$user_input = "<script>alert(0);</script>";

echo "<h4>My Commenting System</h4>";

echo $user_input;

?>
Περιηγηθείτε στο URL http://localhost/phptuts/comments.php
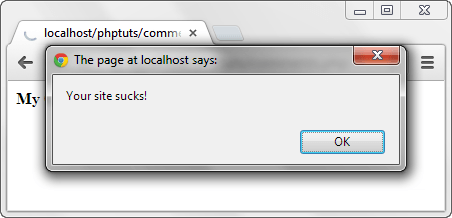
Ας προστατεύσουμε τώρα την εφαρμογή μας από τέτοιες επιθέσεις χρησιμοποιώντας τη συνάρτηση strip_tags.
<?php

$user_input = "<script>alert(0);</script>";

echo strip_tags($user_input);

?>
Περιηγηθείτε στο URL http://localhost/phptuts/comments.php

PHP filter_var συνάρτηση
Η συνάρτηση filter_var χρησιμοποιείται για την επικύρωση και την απολύμανση δεδομένων.
Η επικύρωση ελέγχει εάν τα δεδομένα είναι του σωστού τύπου. Ένας αριθμητικός έλεγχος επικύρωσης σε μια συμβολοσειρά επιστρέφει ένα ψευδές αποτέλεσμα.
Η εξυγίανση είναι η αφαίρεση παράνομων χαρακτήρων από α κορδόνι.
Ελέγξτε αυτόν τον σύνδεσμο για την πλήρη αναφορά: filter_var
Ο παρακάτω κώδικας αφορά το σύστημα σχολιασμού. Χρησιμοποιεί τη συνάρτηση filter_var και τη σταθερά FILTER_SANITIZE_STRIPPED για την αφαίρεση ετικετών.
<?php

$user_input = "<script>alert(0);</script>";

echo filter_var($user_input, FILTER_SANITIZE_STRIPPED);

?>
Παραγωγή:
alert('Your site sucks!');
Σημείωση: Το FILTER_SANITIZE_STRIPPED (ψευδώνυμο του FILTER_SANITIZE_STRING) έχει καταργηθεί από την έκδοση 8.1 της PHP. Για νέο κώδικα, χρησιμοποιήστε το strip_tags() ή, για ασφαλή εμφάνιση, το htmlspecialchars().
PHP mysqli_real_escape_string
Η συνάρτηση mysqli_real_escape_string χρησιμοποιείται για την προστασία μιας εφαρμογής από την SQL injection.
Ας υποθέσουμε ότι έχουμε την ακόλουθη εντολή SQL για την επικύρωση του αναγνωριστικού χρήστη και του κωδικού πρόσβασης.
<?php
SELECT uid,pwd,role FROM users WHERE uid = 'admin' AND password = 'pass';
?>
Ένας κακόβουλος χρήστης μπορεί να εισέλθει 'Ή 1 = 1 — στο πλαίσιο κειμένου του αναγνωριστικού χρήστη και 1234 στο πλαίσιο κειμένου του κωδικού πρόσβασης. Ας κωδικοποιήσουμε τη μονάδα ελέγχου ταυτότητας.
<?php

$uid = "0$uid1$pwd';";

echo $sql;

?>
Το τελικό αποτέλεσμα θα είναι:
SELECT uid,pwd,role FROM users WHERE uid = '' OR 1 = 1 -- ' AND password = '1234';
ΕΔΩ,
- Το “WHERE uid = ”” ελέγχει για ένα κενό αναγνωριστικό χρήστη
- Το «'Ή 1 = 1» είναι μια συνθήκη που θα ισχύει πάντα
- Το "–" σχολιάζει το μέρος που ελέγχει τον κωδικό πρόσβασης.
Το παραπάνω ερώτημα θα επιστρέψει όλους τους χρήστες. Ας χρησιμοποιήσουμε τώρα τη συνάρτηση mysqli_real_escape_string για να ασφαλίσουμε την ενότητα σύνδεσής μας. Σημειώστε ότι στον πραγματικό κώδικα αυτή η συνάρτηση δέχεται τη σύνδεση της βάσης δεδομένων ως πρώτο όρισμα.
<?php

$uid = mysqli_real_escape_string($conn, "0$uid1$pwd';";

echo $sql;

?>
Ο παραπάνω κώδικας θα εμφανίσει:
SELECT uid,pwd,role FROM users WHERE uid = '\' OR 1 = 1 -- ' AND password = '1234';
Σημείωση: το δεύτερο μονό εισαγωγικό έχει διαγραφεί, επομένως θα αντιμετωπιστεί ως μέρος του αναγνωριστικού χρήστη και ο κωδικός πρόσβασης δεν θα σχολιαστεί.
καλύτερη πρακτική: escaping βοηθάει, αλλά οι παραμετροποιημένες προετοιμασμένες εντολές σε mysqli ή PDO αποτελούν την συνιστώμενη άμυνα κατά της SQL injection, επειδή τα δεδομένα δεν αναμειγνύονται ποτέ στο κείμενο του ερωτήματος.
PHP Md5 και PHP sha1
Το MD5 είναι το ακρωνύμιο για το Message Digest 5 και το SHA1 είναι το ακρωνύμιο για το Secure Hash Algorithm 1. Και οι δύο είναι μονόδρομες συναρτήσεις κατακερματισμού.
Ο παρακάτω κώδικας δείχνει την υλοποίηση των md5 και sha1.
<?php
echo "MD5 Hash: " . md5("password");
echo "SHA1 Hash: " . sha1("password");
?>
Υποθέτοντας ότι έχετε αποθηκεύσει το αρχείο hashes.php στον φάκελο phptuts, μεταβείτε στο URL.

Σημαντικό: Τα MD5 και SHA1 είναι γρήγορα, ανάλατα hashes και είναι δεν θεωρείται πλέον ασφαλές για την αποθήκευση κωδικών πρόσβασης, επειδή μπορούν να παραβιαστούν γρήγορα με σύγχρονο υλικό και πίνακες rainbow. Χρησιμοποιήστε τα μόνο για αθροίσματα ελέγχου που δεν αφορούν την ασφάλεια και χρησιμοποιήστε την παρακάτω μέθοδο για κωδικούς πρόσβασης.
Πώς να κάνετε ασφαλή κατακερματισμό κωδικών πρόσβασης σε PHP
Για την αποθήκευση κωδικών πρόσβασης, η PHP παρέχει τα password_hash και password_verify. Αυτά εφαρμόζουν έναν αργό, αλγόριθμο salted (bcrypt από προεπιλογή), επομένως κάθε hash είναι μοναδικό και ακριβό για να σπάσει, ακόμα και αν η βάση δεδομένων σας κλαπεί.
<?php
// Hash a password before storing it in the database
$hash = password_hash("mypassword", PASSWORD_DEFAULT);

// Verify the password when the user logs in
if (password_verify("mypassword", $hash)) {
    echo "Password is valid";
} else {
    echo "Invalid password";
}
?>
- password_hash() δημιουργεί ένα αλγόριθμο κατακερματισμού (salted hash) για αποθήκευση στη βάση δεδομένων. Η συνάρτηση PASSWORD_DEFAULT σας διατηρεί στον τρέχοντα προτεινόμενο αλγόριθμο.
- password_verify() ελέγχει μια προσπάθεια σύνδεσης με το αποθηκευμένο hash χωρίς ποτέ να το αποκρυπτογραφήσει.
Επειδή το salt και ο αλγόριθμος αποθηκεύονται μέσα στο hash, δεν τα διαχειρίζεστε ποτέ μόνοι σας, γεγονός που καθιστά αυτόν τον σωστό, μελλοντικά βιώσιμο τρόπο διαχείρισης κωδικών πρόσβασης στην PHP.
