
Wireshark Tutorial: Netzwerk- und Passwort-Sniffer
 Redaktion
⚡ Intelligente Zusammenfassung
Wireshark Anleitungen zu Passwort-Sniffern zeigen, wie Angreifer Anmeldeinformationen abfangen, die über ein Netzwerk übertragen werden, und wie Verteidiger dies verhindern. Diese Anleitung führt Sie durch die einzelnen Schritte. Wireshark Erfassung, Analyse von unverschlüsselten HTTP-Daten, MAC-Flooding und die Verschlüsselungskontrollen, die das Abhören neutralisieren.
Computer kommunizieren über Netzwerke. Diese Netzwerke können sich in einem lokalen Netzwerk (LAN) befinden oder mit dem Internet verbunden sein. Netzwerk-Sniffer sind Programme, die Datenpakete auf niedriger Ebene erfassen. transmitted über ein Netzwerk. Ein Angreifer kann diese Informationen analysieren, um wertvolle Details wie Benutzer-IDs und Passwörter zu ermitteln.
In diesem Artikel lernen Sie gängige Netzwerk-Sniffing-Techniken, die Werkzeuge, die Angreifer und ethische Hacker zum Abhören von Netzwerken verwenden, sowie die Gegenmaßnahmen zum Schutz sensibler Informationen im Netzwerk kennen. Wireshark Die untenstehende Schritt-für-Schritt-Anleitung dient ausschließlich Schulungs- und autorisierten Testzwecken.
Was ist Netzwerk-Sniffing?
Computer kommunizieren, indem sie Nachrichten über IP-Adressen in einem Netzwerk senden. Sobald eine Nachricht in einem Netzwerk gesendet wurde, antwortet der Empfängercomputer mit der passenden IP-Adresse mit seiner MAC-Adresse.
Unter Netzwerk-Sniffing versteht man das Abfangen von Datenpaketen, die über ein Netzwerk gesendet werden. Dies kann mithilfe spezieller Software, eines Hardware-Taps oder eines konfigurierten Port-Mirrors durchgeführt werden. Sniffing kann verwendet werden, um:
- Erfassen Sie sensible Daten wie Anmeldeinformationen
- Chat-Nachrichten abhören
- Erfassen Sie Dateien, die bereits vorhanden waren transmitüber ein Netzwerk
Die folgenden Protokolle sind anfällig für das Abfangen von Anmeldedaten, wenn diese im Klartext übertragen werden:
Moderne Äquivalente (HTTPS, SMTPS, IMAPS, SFTP, SSH) verschlüsseln die Nutzdaten, sodass ein Sniffer den Geheimtext und nicht die Anmeldeinformationen sieht.
Passives und aktives Schnüffeln
Bevor wir uns mit passivem und aktivem Sniffing befassen, betrachten wir zunächst zwei Geräte, die häufig zur Vernetzung von Computern verwendet werden: Hubs und Switches.
Ein Hub funktioniert, indem er Broadcast-Nachrichten an alle Ausgabeports sendet, außer an denjenigen, von dem die Broadcast-Nachricht gesendet wurde. Der Empfängerrechner antwortet auf die Broadcast-Nachricht, wenn die IP-Adresse übereinstimmt. Jede Maschine in einem Hub-basierten Segment kann daher jedes Frame empfangen. Ein Hub arbeitet auf der physikalischen Schicht (Schicht 1) des Netzwerks. OSI-Modell.
Das Diagramm unten zeigt, wie der Hub funktioniert.

Ein Switch funktioniert anders; er ordnet IP- und MAC-Adressen physischen Ports zu. Datenpakete werden nur an den Port weitergeleitet, dessen MAC-Adresse mit der des Empfängers übereinstimmt, sodass andere Hosts im LAN den Datenverkehr nicht sehen. Switches arbeiten auf der Sicherungsschicht (Schicht 2) und, mit Routing-Funktionen, auf der Vermittlungsschicht (Schicht 3).
Das folgende Diagramm zeigt, wie der Schalter funktioniert.

Passives Sniffing bedeutet, Pakete abzufangen. transmitted über ein Netzwerk, das einen Hub verwendet. Diese Methode wird als passiv bezeichnet, da der Angreifer keinen Datenverkehr einschleust, was die Erkennung erschwert. Sie ist zudem einfach durchzuführen, da der Hub Broadcast-Nachrichten an alle Hosts im Netzwerk sendet.
Aktives Sniffing bedeutet, Pakete abzufangen. transmitted über ein Netzwerk, das einen Switch verwendet. Zum Abhören von vermittelten Netzwerken werden zwei Haupttechniken verwendet: ARP-Vergiftung und MAC-Überflutung.
Hacking-Aktivität: Netzwerkverkehr ausspionieren
In diesem praktischen Szenario werden wir Folgendes tun - Wireshark Datenpakete abfangen transmitüber das HTTP-Protokoll übertragenWir werden den Datenverkehr auf der lokalen Schnittstelle erfassen und uns dann in eine Beispielwebanwendung einloggen, die keine sichere Kommunikation verwendet. Guru99 Trainingsgelände bei http://www.techpanda.org/.
Die Login-Adresse lautet admin@google.com und das Passwort ist Password2010.
Hinweis: Wir werden uns zu Demonstrationszwecken und in einem uns gehörenden Netzwerk in die Webanwendung einloggen. Dieselbe Technik kann auch Datenpakete anderer Hosts im selben Netzwerk wie der Sniffer aufdecken. Daher ist vor der Ausführung eine schriftliche Genehmigung erforderlich. Wireshark auf jedem Netzwerk, das Sie nicht kontrollieren. Das Abhören beschränkt sich nicht auf techpanda.org; Wireshark Erfasst HTTP- und andere Protokolldaten, die über die Schnittstelle fließen.

ManageEngine Firewall Analyzer ist eine robuste Lösung für Richtlinienmanagement und Auditing, die die Netzwerksicherheit und -transparenz verbessert. Sie bietet Echtzeit-Einblicke in den Firewall-Datenverkehr und hilft dabei, …ping Administratoren identifizieren Sicherheitslücken, optimieren Regelsätze und überwachen die Bandbreitennutzung.
Das Netzwerk mit schnüffeln Wireshark
Die folgende Abbildung zeigt die Schritte, die Sie durchführen müssen, um diese Übung problemlos abzuschließen.

Herunterladen Wireshark ab wireshark.org/download.htmlDer aktuelle stabile Zweig ist Wireshark 4.x, das läuft auf Windows, macOSund Linux.
- Öffne Wireshark
- Sie sehen nun den folgenden Begrüßungsbildschirm.

- Wählen Sie die Netzwerkschnittstelle aus, die Sie überwachen möchten. In dieser Anleitung wird eine drahtlose Verbindung verwendet; wählen Sie bei einem kabelgebundenen LAN stattdessen den Ethernet-Adapter.
- Klicken Sie auf den oben abgebildeten Startknopf (Haifischflosse).
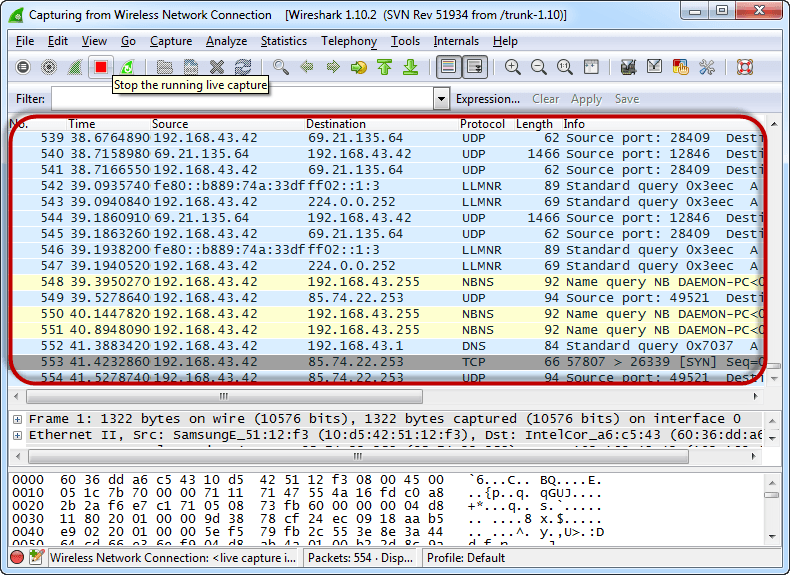
- Öffnen Sie Ihren Webbrowser und besuchen Sie http://www.techpanda.org/.
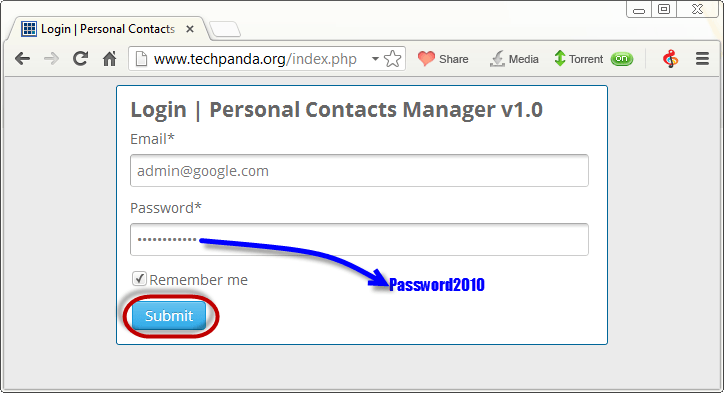
- Die Login-E-Mail lautet admin@google.com und das Passwort ist Password2010.
- Klicken Sie auf die Schaltfläche "Senden".
- Bei erfolgreicher Anmeldung sollte das folgende Dashboard angezeigt werden.

- Wechseln Sie zurück zu Wireshark und die Live-Aufnahme beenden.

- Filtert nur HTTP-Traffic nach Typping http in die Anzeigefilterleiste.

- Suchen Sie die Spalte „Info“ und suchen Sie nach einem Eintrag mit dem HTTP-Verb POST. Klicken Sie dann darauf.

- Unterhalb der Protokolleinträge befindet sich ein Bereich mit einer Zusammenfassung der erfassten Daten. Suchen Sie nach der Zeile Zeilenbasierte Textdaten: application/x-www-form-urlencoded.

- Sie sollten nun in der Lage sein, die Klartextwerte aller POST-Variablen zu lesen, die über HTTP an den Server übermittelt werden, einschließlich der Felder für E-Mail und Passwort.
Was ist MAC Flooding?
MAC Flooding ist eine Netzwerk-Sniffing-Technik, bei der die CAM-Tabelle (MAC-Adresstabelle) des Switches mit gefälschten MAC-Adressen überflutet wird. Sobald die Tabelle voll ist, kann der Switch keine legitimen Ziele mehr ermitteln und leitet Datenpakete an jeden Port weiter, wodurch er sich wie ein Hub verhält. Der Angreifer kann dann Datenpakete abfangen, während diese das Netzwerk durchlaufen.
Gegenmaßnahmen gegen MAC-Überschwemmungen
- Switch-Port-Sicherheit. Begrenzen Sie die Anzahl MAC-Adressen pro Port zulässig, die erste erkannte MAC-Adresse wird gespeichert, und der Port wird gesperrt oder abgeschaltet, wenn das Limit überschritten wird.
- Authentifizierungs-, Autorisierungs- und Abrechnungsserver (AAA) Kann in Verbindung mit 802.1X verwendet werden, um erkannte MAC-Adressen zu filtern und nur authentifizierte Geräte zuzulassen.
- Dynamische ARP-Prüfung und DHCP-Snooping die damit verbundenen ARP-Vergiftungsangriffe, die häufig mit MAC-Flooding einhergehen, abschwächen.
Schnüffel-Gegenmaßnahmen
- Den Zugriff auf die physischen Datenträger beschränken. Abgesperrte Patchpanels, deaktivierte Wanddosen und segmentierte VLANs verringern die Wahrscheinlichkeit, dass überhaupt ein Sniffer installiert wird.
- Datenverkehr während der Übertragung verschlüsseln. HTTPS (TLS 1.3), SSH, IPsec und moderne VPN-Protokolle sorgen dafür, dass die erfassten Pakete für einen Angreifer unlesbar sind.
- Unsichere Protokolle ersetzen. Wechseln Sie von Telnet zu SSHvon FTP zu SFTP oder FTPS und von HTTP zu HTTPS für die gesamte Website.
- WLAN härten. Verwenden Sie WPA3 oder WPA2-AES mit einer starken Passphrase, um das Abhören drahtloser Verbindungen zu verhindern.
- Überwachung mit einem IDS. Tools wie Suricata, Zeek und Snort Alarme auslösen bei ARP-Poisoning, MAC-Tabellenüberlauf oder Promiscuous-Schnittstellen.
Wie KI die Netzwerküberwachung stärkt
Moderne Intrusion-Detection- und SIEM-Plattformen nutzen maschinelles Lernen zusätzlich zur Paketerfassung, um Sniffing-bezogene Aktivitäten schneller zu erkennen als Regelsätze allein. KI-Modelle analysieren das normale Verhalten von ARP, DHCP und MAC-Tabellen und kennzeichnen Abweichungen wie ungewöhnlich hohe Broadcast-Volumina oder doppelte IP-zu-MAC-Zuordnungen.pings, oder plötzliche Änderungen in der CAM-Tabelle, die auf eine ARP-Vergiftung oder MAC-Überflutung hindeuten.
Große Sprachmodelle helfen Analysten auch bei der Priorisierung. Wireshark Zeek protokolliert verdächtige Datenflüsse, indem es diese in verständlichem Englisch zusammenfasst, Filter vorschlägt und beobachtete Indikatoren für Kompromittierung (IOCs) mit Bedrohungsdaten abgleicht. Verteidiger sollten die KI-Ergebnisse zwar weiterhin mit den Rohdaten der Aufzeichnung überprüfen, der Geschwindigkeitsgewinn in einem stark ausgelasteten Netzwerk ist jedoch erheblich.
Zusammenfassung
- Network Sniffing fängt Datenpakete ab, während sie durch das Netzwerk übertragen werden, und kann so Zugangsdaten im Klartext offenlegen.
- Passives Sniffing findet in Hub-basierten Netzwerken statt und ist schwer zu erkennen; aktives Sniffing zielt auf Switches ab und ist leichter zu entdecken.
- Wireshark 4.x ist der in dieser Anleitung verwendete Standard-Open-Source-Analyzer zum Lesen von HTTP-POST-Daten.
- Durch MAC-Flooding wird die CAM-Tabelle des Switches überlastet, sodass sich der Switch wie ein Hub verhält.
- Verschlüsselung (HTTPS, SSH, VPN), Port-Sicherheit am Switch, WPA3-WLAN und KI-gestützte Überwachung neutralisieren zusammen die meisten Sniffing-Angriffe.
