
Was ist ein Schwachstellentest? VAPT-Scanning-Tools
 Redaktion
⚡ Intelligente Zusammenfassung
Bei der Schwachstellenanalyse und dem Testen auf Sicherheitslücken werden Systeme, Anwendungen und Netzwerke gescannt, um Sicherheitslücken zu entdecken, zu klassifizieren und zu priorisieren, bevor Angreifer sie ausnutzen können. Dies bildet die Grundlage jedes modernen VAPT-Programms.
Was ist ein Schwachstellentest?
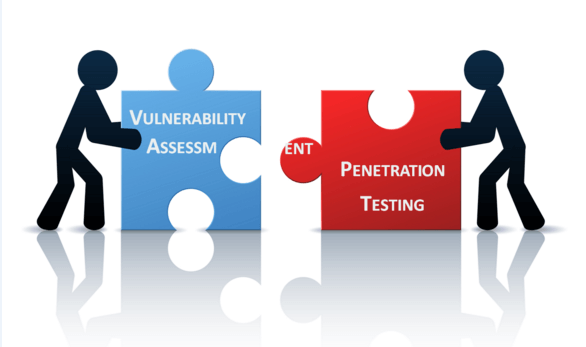
SicherheitslückenprüfungDie Schwachstellenanalyse, auch bekannt als Vulnerability Assessment, bewertet Sicherheitsrisiken in Software, Netzwerken und Infrastrukturen, um die Wahrscheinlichkeit von Bedrohungen zu verringern. Ziel ist es, das Risiko eines unbefugten Zugriffs durch Angreifer zu minimieren. Sie ist der aufdeckende Teil der kombinierten Vorgehensweise von Vulnerability Assessment und Penetration Testing (VAPT).
Eine Sicherheitslücke ist jede Schwachstelle, jeder Fehler oder jede Fehlkonfiguration in den Sicherheitsverfahren, dem Design, der Implementierung oder den internen Kontrollen eines Systems, die gegen die Sicherheitsrichtlinien verstoßen kann. Beispiele hierfür sind ungepatchte Software, schwache Passwörter und ungeschützte Dienste.
Warum eine Schwachstellenbewertung durchführen?
- Es ist für die Sicherheitslage jeder Organisation unerlässlich.
- Es spürt Schwachstellen auf und meldet sie, sodass Teams Probleme lösen können, indem sie Sicherheitslücken priorisieren, bevor sie ausgenutzt werden.
- Der Prozess scannt BetriebssystemeAnwendungssoftware und das Netzwerk werden überprüft, um Probleme wie unsichere Authentifizierung, fehlende Patches und Fehlkonfigurationen zu identifizieren.
- Regelmäßige Bewertungen unterstützen Compliance-Rahmenwerke wie PCI DSS, HIPAA, ISO 27001, SOC 2 und OWASP Top 10 (Ausgabe 2021; 2025 noch im Entwurf, Stand 2026).
Prozess zur Schwachstellenbewertung
Hier geht es Schritt für Schritt Prozess zur Schwachstellenbewertung Wird verwendet, um Systemschwachstellen zu identifizieren und zu priorisieren.

Schritt 1) Ziele und Vorgaben: Definieren Sie die Ziele der Schwachstellenanalyse, die zu schützenden Assets und die Risikotoleranz des Unternehmens.
Schritt 2) Geltungsbereich: Definieren Sie den Testumfang klar, bevor Sie mit dem Testen beginnen. Die drei möglichen Testumfänge sind:
- Schwarz Box Tests: Testen von einem externen Netzwerk aus ohne Vorkenntnisse über das interne Netzwerk und die Systeme.
- Grau Box TestsTests aus externen oder internen Netzwerken mit teilweiser Kenntnis des internen Netzwerks. Es handelt sich um eine Kombination aus Black-Testing-Methoden. Box Testen und Weiß Box Testen.
- Weiß Box Tests: Tests innerhalb des internen Netzwerks mit umfassender Kenntnis des Netzwerks und des Systems. Dies wird auch als internes Testen bezeichnet.
Schritt 3) Informationsbeschaffung: Erfassen Sie Daten zur IT-Umgebung, wie Netzwerktopologie, IP-Adressbereiche, Betriebssystemversionen und freigegebene Dienste. Gilt für alle drei Bereichstypen.
Schritt 4) Schwachstellenerkennung: Verwenden Sie Scanner, um die Umgebung mit aktuellen CVE-Feeds abzugleichen und die vorhandenen Schwachstellen zu identifizieren.
Schritt 5) Analyse und Planung: Die Ergebnisse werden mit CVSS ausgewertet und ein Plan zur Behebung der Probleme oder, falls angebracht, zur Simulation des Eindringens in die betroffenen Systeme entwickelt.

ManageEngine Vulnerability Manager Plus ist ein leistungsstarkes Tool zur Schwachstellenanalyse und -verwaltung, das umfassendes Scannen, Erkennen, Bewerten und Beheben von Schwachstellen ermöglicht. Es unterstützt Unternehmen dabei, Sicherheitslücken in ihrem Netzwerk proaktiv zu identifizieren, Bedrohungen nach Risikoschwere zu priorisieren und die Patch-Bereitstellung zu automatisieren, um ihre Sicherheitslage zu verbessern.
So führen Sie eine Schwachstellenbewertung durch
Nachfolgend finden Sie die Schritt-für-Schritt-Anleitung für So führen Sie eine Schwachstellenbewertung durch:
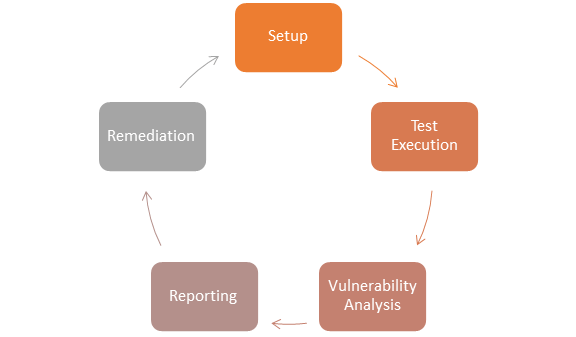
Schritt 1) Einrichtung
- Beginnen Sie mit der Dokumentation von Umfang, Ressourcen und Kontakten.
- Holen Sie die schriftliche Genehmigung der Systeminhaber ein.
- Aktualisieren Sie die Scannersignaturen und -plugins auf die neueste Version.
- Konfigurieren Sie Tools mit authentifiziertem Zugriff, sofern dies für detailliertere Prüfungen zulässig ist.
Schritt 2) Testausführung
- Führen Sie die Scans gegen die relevanten Hosts, Anwendungen und Netzwerkbereiche aus.
- Erfassen und untersuchen Sie bei Bedarf Datenpakete. Ein Paket ist die kleinste Dateneinheit, die zwischen einem Ursprungs- und einem Zielsystem übertragen wird; die TCP-Schicht unterteilt Dateien in nummerierte Teile, die der Empfänger wieder zusammensetzt.
Schritt 3) Schwachstellenanalyse
- Definieren und klassifizieren Sie die relevanten Netzwerk- oder Systemressourcen.
- Weisen Sie jeder Ressource eine Priorität zu (z. B. Hoch, Mittel oder Niedrig).
- Identifizieren Sie potenzielle Bedrohungen für jede Ressource.
- Entwickeln Sie eine Strategie, die die wichtigsten Probleme zuerst angeht.
- Kontrollmechanismen definieren und implementieren, die die Folgen eines Angriffs minimieren.
Schritt 4) Berichterstattung
- Erstellen Sie einen Bericht, in dem jeder Befund, sein CVSS-Wert, das betroffene Asset und die empfohlene Lösung aufgeführt sind.
- Trennen Sie die technischen Details für Ingenieure von der Managementzusammenfassung.
Schritt 5) Sanierung
- Jede Sicherheitslücke wird durch Patches, Konfigurationsänderungen oder kompensierende Kontrollmechanismen behoben.
- Nach der Sanierung erneut scannen, um den Abschluss zu bestätigen.
Arten eines Schwachstellenscanners
Hostbasiert
- Identifiziert Probleme auf einem bestimmten Host oder einer bestimmten Betriebssysteminstanz.
- Der Scan wird mithilfe von hostbasierten Scannern durchgeführt, die Konfigurations- und Patch-Level-Schwachstellen diagnostizieren.
- Hostbasierte Tools setzen üblicherweise einen Agenten ein oder laden einen Mediatorprozess auf dem Zielsystem, tracEs werden Ereignisse erfasst und dem Sicherheitsanalysten gemeldet.
Netzwerkbasiert
- Erkennt offene Ports und identifiziert unbekannte Dienste, die auf diesen Ports laufen, und kartiert anschließend mögliche Schwachstellen, die mit jedem Dienst verbunden sind.
- Dieser Prozess wird von netzwerkbasierten Scannern durchgeführt, die authentifizierte oder nicht authentifizierte Scans über IP-Bereiche hinweg durchführen können.
Datenbankbasiert
- Identifiziert Sicherheitslücken in Datenbanksystemen mithilfe von Tools und Techniken, die SQL-Injection-Pfade, schwache Berechtigungen und Fehlkonfigurationen aufdecken. SQL-Injection liegt vor, wenn Angreifer SQL-Anweisungen über Eingabefelder von Anwendungen einschleusen, um Daten zu lesen oder zu verändern, auf die sie keinen Zugriff haben sollten.
Tools zum Scannen von Schwachstellen
1) Teramind
Teramind bietet eine umfassende Suite zur Prävention von Insiderbedrohungen und zur Mitarbeiterüberwachung. Sie verbessert die Sicherheit durch Verhaltensanalysen und Maßnahmen zur Verhinderung von Datenverlusten, gewährleistet Compliance und optimiert Geschäftsprozesse.
Merkmale:
- Prävention von Insider-Bedrohungen: Erkennt Benutzeraktionen, die auf Insiderbedrohungen hindeuten.
- Geschäftsprozessoptimierung: Nutzt Verhaltensanalysen zur Prozessoptimierung.
- Produktivität der Belegschaft: Überwacht Produktivität, Sicherheit und Compliance-Verhalten.
- Compliance Management: Skalierbar für kleine Unternehmen, Konzerne und Behörden.
- Vorfallforensik: Nachweise für die Reaktion auf Vorfälle und die Bedrohungsanalyse.
- Prävention vor Datenverlust: Schützt vor dem Verlust sensibler Daten.
- Mitarbeiterüberwachung: TracLeistung und Aktivitäten der Mitarbeiter von KS.
- Verhaltensanalyse: Analysiert App-Verhaltensdaten, um Erkenntnisse zu gewinnen.
- Anpassbare Überwachung: Einstellungen für spezifische Anwendungsfälle oder vordefinierte Regeln.
- Dashboard-Einblicke: Umsetzbare Erkenntnisse durch ein umfassendes Dashboard.
Darüber Hinaus TeramindZu den im Jahr 2026 am weitesten verbreiteten Scannern gehören: Tenable Nessus, OpenVAS / Greenbone, Qualys VMDR, Rapid7 InsightVM, Wireshark, Niemand, Nmap und MetasploitDie untenstehende Tabelle dient weiterhin als nützliche historische Referenz für Werkzeugkategorien.
| Kategorie | Werkzeug | Beschreibung |
|---|---|---|
| Hostbasiert | STAT | Durchsucht mehrere Systeme im gesamten Netzwerk. |
| SCAN | Forschungsassistent bei Tiger Analytical. | |
| Cain & Abel | Stellt Passwörter wieder her, indem er das Netzwerk abhört und HTTP-Zugangsdaten knackt. | |
| Metasploit | Open-Source-Plattform für die Entwicklungping, Testen und Validieren von Exploit-Code. | |
| Netzwerkbasiert | Cisco Sicherer Scanner | Diagnostiziert und behebt Netzwerksicherheitsprobleme. |
| Wireshark | Open-Source-Netzwerkprotokollanalysator für Linux, Windows und macOS. | |
| Nmap | Kostenloses Open-Source-Tool zur Netzwerkermittlung und Sicherheitsprüfung. | |
| Nessus | Integration von agentenbasierter und agentenloser Prüfung, Berichterstattung und Patch-Management. | |
| Datenbankbasiert | SQL-Diät | Wörterbuchangriffstool für SQL Server. |
| Sicherer Prüfer | Führt Enumeration, Scanning, Auditing, Penetrationstests und forensische Untersuchungen an Betriebssystemen durch. | |
| DB-Scan | Erkennt Datenbank-Trojaner durch Basisscans. |
Vorteile der Schwachstellenbewertung
- Open-Source-Tools wie z. B. OpenVASNmap und Nikto sind kostenlos.
- Identifiziert nahezu jede bekannte Sicherheitslücke mit einem CVE-Eintrag.
- Automatisierte Scans erfassen große Anwesen schnell.
- Einfache Planung für die kontinuierliche Überwachung.
Nachteile der Schwachstellenbewertung
- Neigt dazu, eine hohe Rate an falsch positiven Ergebnissen zu erzeugen, die eine systematische Überprüfung durch Analysten erfordern.
- Kann von Intrusion-Detection-Systemen und Firewalls erkannt werden, wenn die Scans viele Störungen aufweisen.
- Möglicherweise werden die neuesten Zero-Day- oder Logik-Schwachstellen, die keine Signatur besitzen, übersehen.
Vergleich von Schwachstellenbewertung und Penetrationstests
| Schwachstellenanalyse | Penetrationstests | |
|---|---|---|
| Zusammen Arbeiten | Schwachstellen aufdecken | Schwachstellen erkennen und ausnutzen |
| Mechanismus | Entdeckung und Scannen | Simulation |
| Optik | Breite vor Tiefe | Tiefe vor Breite |
| Abdeckung der Vollständigkeit | Hoch | Niedrig |
| Kosten | Niedrig bis mäßig | Hoch |
| Durchgeführt von | Eigene Mitarbeiter oder Managed Service | Ein ethischer Hacker oder Penetrationstester |
| Testerwissen | Hoch | Niedrig |
| Wie oft laufen? | Kontinuierlich oder nach jeder neuen Bereitstellung | Typischerweise ein- bis zweimal im Jahr |
| Lösung | Teilweise Details zu jeder Schwachstelle | Vollständige Details und Nachweis der Ausnutzung |
Methoden zum Testen von Schwachstellen
Aktives Testen
- Beim aktiven Testen gibt ein Tester neue Daten für die Schwachstellenanalyse ein und analysiert die Ergebnisse.
- Während des Testprozesses baut der Tester ein mentales Modell des Systems auf, das sich mit der Interaktion mit der zu testenden Software weiterentwickelt.
- Der Tester sucht aktiv nach neuen Testfällen und Angriffsideen, weshalb man von aktivem Testen spricht.
Passives Testen
- Passives Testen überwacht das Ergebnis der laufenden Softwareprüfung, ohne neue Testfälle oder Daten einzuführen, häufig durch Beobachtung von Protokollen und Netzwerkverkehr.
Netzwerktests
- Netzwerktests messen und protokollieren den aktuellen Zustand des Netzwerkbetriebs über einen bestimmten Zeitraum.
- Es prognostiziert das Verhalten des Netzwerks unter Last und deckt Probleme auf, die durch neue Dienste entstehen.
- Zu den wichtigsten zu testenden Netzwerkmerkmalen gehören:
- Auslastungsgrade
- Anzahl der Nutzer
- Anwendungsnutzung
Verteiltes Testen
- Verteilte Tests kommen bei verteilten Anwendungen zum Einsatz, die mehrere Clients gleichzeitig bedienen. Das Testen einer solchen Anwendung bedeutet, ihre Client- und Serverkomponenten sowohl separat als auch gemeinsam zu prüfen.
- Die beteiligten Komponenten interagieren während des Testlaufs und müssen synchronisiert bleiben; die Synchronisierung ist einer der wichtigsten Aspekte beim verteilten Testen.
Wie KI die Schwachstellenanalyse verändert
KI ist reshaping Schwachstellenanalyse auf drei praktische Arten. Erstens korrelieren Machine-Learning-Systeme die Scannerergebnisse mit Echtzeit-Exploit-Telemetriedaten und dem Katalog bekannter ausgenutzter Schwachstellen (Known Exploited Vulnerabilities, CVEs) der CISA und zeigen so, welche CVEs ausgenutzt werden. Zweitens übersetzen große Sprachmodelle die Scan-Ausgabe in Behebungsschritte und Patch-Skripte. Drittens kommen Tools wie Tenable ExposureAI zum Einsatz. Qualys TruRisk und Rapid7 Active Risk bewerten die Ergebnisse anhand ihrer geschäftlichen Auswirkungen anstatt anhand des reinen CVSS-Werts. KI ersetzt weder menschliches Urteilsvermögen noch manuelle Penetrationstests, reduziert aber die Störungen, die Schwachstellenanalyseprogramme lange Zeit beeinträchtigt haben, deutlich.
Fazit
In SoftwareentwicklungSchwachstellentests basieren auf zwei sich ergänzenden Mechanismen: der Schwachstellenanalyse und dem Penetrationstest. Ein ausgereiftes Sicherheitsprogramm kombiniert beide, um ein umfassendes Risikobild zu erhalten. Um die richtigen Tools zu finden, sollten Sie diese erkunden. Penetrationstestwerkzeuge.
