
SQL-Injection-Tutorial: Lernen anhand von Beispielen
 Redaktion
⚡ Intelligente Zusammenfassung
SQL-Injection ist ein Angriff, bei dem dynamische SQL-Anweisungen manipuliert werden, um die Authentifizierung zu umgehen oder Daten offenzulegen. Er nutzt Webanwendungen aus, die Abfragen aus ungeprüften Benutzereingaben erstellen. Diese Seite erklärt die Funktionsweise des Angriffs und wie man ihn verhindern kann.
Was ist eine SQL-Injection?
SQL-Injection ist ein Angriff, der dynamische SQL-Anweisungen manipuliert, um bestimmte Teile der Anweisung auszukommentieren oder eine Bedingung anzuhängen, die immer wahr ist. Er nutzt Designfehler in schlecht konzipierten Webanwendungen aus, um SQL-Anweisungen zur Ausführung von bösartigem SQL-Code zu missbrauchen.
Daten gehören zu den wichtigsten Bestandteilen von Informationssystemen. Datenbankbasierte Webanwendungen werden von Unternehmen genutzt, um Kundendaten zu erhalten. SQL ist die Abkürzung für Strukturierte AbfragespracheEs dient zum Abrufen und Bearbeiten von Daten in der Datenbank.

Wie funktioniert ein SQL-Injection-Angriff?
Die Arten von Angriffen, die mittels SQL-Injection durchgeführt werden können, variieren je nach Datenbank-Engine. Der Angriff zielt auf dynamische SQL-Anweisungen ab. Eine dynamische Anweisung ist eine Anweisung, die zur Laufzeit mithilfe von Parametern generiert wird, die über ein Webformular oder eine URI-Abfragezeichenfolge übergeben werden.
Beispiel für eine SQL-Injection
Betrachten wir eine einfache Webanwendung mit einem Anmeldeformular. Der Code für das HTML-Formular ist unten dargestellt.
<form action=‘index.php’ method="post">

<input type="email" name="email" required="required"/>

<input type="password" name="password"/>

<input type="checkbox" name="remember_me" value="Remember me"/>

<input type="submit" value="Submit"/>

</form>
HIER,
- Das obige Formular nimmt die E-Mail-Adresse und das Passwort entgegen und übermittelt diese anschließend an ein PHP Datei mit dem Namen index.php.
- Es bietet die Möglichkeit, die Anmeldesitzung in einem Cookie zu speichern. Dies haben wir aus der Option „Angemeldet bleiben“ abgeleitet. Die Daten werden per POST-Methode übermittelt. Daher werden die Werte nicht im Browser angezeigt. URL.
Nehmen wir an, die Anweisung im Backend zur Überprüfung der Benutzer-ID lautet wie folgt.
SELECT * FROM users WHERE email = $_POST['email'] AND password = md5($_POST['password']);
HIER,
- Die obige Anweisung verwendet die Werte des $_POST[]-Arrays direkt, ohne sie zu bereinigen.
- Das Passwort wird mithilfe des MD5-Algorithmus gehasht.
Wir werden einen SQL-Injection-Angriff veranschaulichen. SQL Fiddle. Öffne das URL http://sqlfiddle.com/ in Ihrem Webbrowser. Sie erhalten das folgende Fenster.
Hinweis: Sie müssen die SQL-Anweisungen selbst schreiben.

Schritt 1) Geben Sie diesen Code im linken Bereich ein.
CREATE TABLE `users` (
  `id` INT NOT NULL AUTO_INCREMENT,
  `email` VARCHAR(45) NULL,
  `password` VARCHAR(45) NULL,
  PRIMARY KEY (`id`));


insert into users (email,password) values ('m@m.com',md5('abc'));
Schritt 2) Klicken Sie auf Schema erstellen.
Schritt 3) Geben Sie diesen Code im rechten Bereich ein.
select * from users;
Schritt 4) Klicken Sie auf „SQL ausführen“. Sie sehen dann folgendes Ergebnis.

Angenommen, ein Benutzer gibt admin@admin.sys und 1234 als Passwort an. Die an die Datenbank gesendete Anweisung lautet dann:
SELECT * FROM users WHERE email = 'admin@admin.sys' AND password = md5('1234');
Der obige Code kann ausgenutzt werden, indem der Passwortteil auskommentiert und eine Bedingung angehängt wird, die immer wahr ist. Nehmen wir an, ein Angreifer gibt die folgende E-Mail-Adresse ein.
xxx@xxx.xxx' OR 1 = 1 LIMIT 1 -- ' ]
xxx für das Passwort.
Die generierte dynamische Anweisung sieht wie folgt aus.
SELECT * FROM users WHERE email = 'xxx@xxx.xxx' OR 1 = 1 LIMIT 1 -- ' ] AND password = md5('1234');
HIER,
- xxx@xxx.xxx endet mit einem einfachen Anführungszeichen, das das Zitat vervollständigt.
OR 1 = 1LIMIT 1 ist eine Bedingung, die immer wahr ist und die zurückgegebenen Ergebnisse auf nur einen Datensatz beschränkt.- — ' AND … ist ein SQL-Kommentar, der den Passwortteil eliminiert.
Kopieren Sie die obige SQL-Anweisung und fügen Sie sie in Folgendes ein: SQL Fiddle Führen Sie das SQL-Textfeld wie unten dargestellt aus.

Hacking-Aktivität: SQL-Inject einer Webanwendung
Wir haben eine einfache Webanwendung unter http://www.techpanda.org/ Dieser Code ist nur zu Demonstrationszwecken anfällig für SQL-Injection-Angriffe. Der obige HTML-Formularcode stammt von der Anmeldeseite. Die Anwendung bietet grundlegende Sicherheitsvorkehrungen, wie z. B. die Bereinigung des E-Mail-Felds. Daher kann unser obiger Code nicht verwendet werden, um die Anmeldung zu umgehen.
Um das zu umgehen, nutzen wir stattdessen das Passwortfeld aus. Das folgende Diagramm zeigt die einzelnen Schritte.

Nehmen wir an, ein Angreifer liefert die folgende Eingabe.
- Schritt 1: Geben Sie xxx@xxx.xxx als E-Mail-Adresse ein
- Schritt 2: Geben Sie xxx') ODER 1 = 1 — ] ein

- Klicken Sie auf die Schaltfläche Senden.
- Sie werden zum Dashboard weitergeleitet.
Die generierte SQL-Anweisung lautet wie folgt.
SELECT * FROM users WHERE email = 'xxx@xxx.xxx' AND password = md5('xxx') OR 1 = 1 -- ]');
Das folgende Diagramm veranschaulicht, wie die Aussage generiert wird.
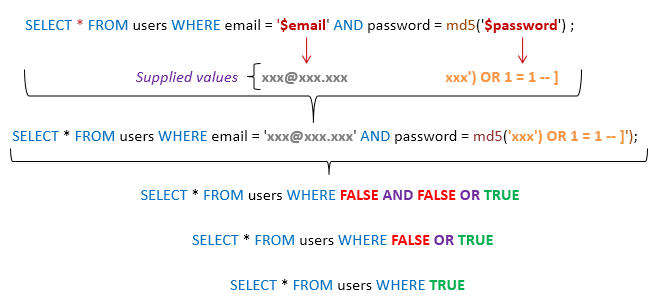
HIER,
- Die Aussage setzt intelligenterweise voraus, dass MD5-Verschlüsselung verwendet wird.
- Vervollständigt das einfache Anführungszeichen und die schließende Klammer.
- Fügt der Aussage eine Bedingung hinzu, die immer wahr sein wird.
Im Allgemeinen kombiniert ein erfolgreicher Angriff mehrere Techniken, wie die oben gezeigten.
Andere Arten von SQL-Injection-Angriffen
SQL-Injection-Angriffe können weitaus größeren Schaden anrichten als nur die Anmeldealgorithmen zu umgehen. Zu den Angriffsarten gehören unter anderem:
- Löschen von Daten
- Daten aktualisieren
- Daten einfügen
- Ausführen von Befehlen auf dem Server, die Schadprogramme wie Trojaner herunterladen und installieren können
- Exportieren wertvoller Daten wie Kreditkartendaten, E-Mails und Passwörter auf den Remote-Server des Angreifers
- Abrufen der Benutzeranmeldedaten usw.
- SQL-Injection basierend auf Cookies
- Fehlerbasierte SQL-Injection
- Blinde SQL-Injection
Die obige Liste ist nicht vollständig; sie soll Ihnen lediglich eine Vorstellung davon geben, was SQL-Injection anrichten kann.
Automatisierungstools für SQL-Injection
Im obigen Beispiel nutzten wir manuelle Angriffstechniken, basierend auf unseren umfassenden SQL-Kenntnissen. Es gibt automatisierte Tools, die Ihnen helfen können, die Angriffe effizienter und in kürzester Zeit durchzuführen. Zu diesen Tools gehören:
- SQLMap – http://sqlmap.org/
- jSQL-Injection – https://www.kali.org/tools/jsql/
Wie man SQL-Injection-Angriffe verhindert
Eine Organisation kann die folgende Richtlinie übernehmen, um sich vor SQL-Injection-Angriffen zu schützen.
- Benutzereingaben sollten niemals vertraut werden. – Es muss immer bereinigt werden, bevor es in dynamischen SQL-Anweisungen verwendet wird.
- Gespeicherte Prozeduren – diese können die SQL-Anweisungen kapseln und alle Eingaben als Parameter behandeln.
- Vorbereitete Aussagen Vorbereitete Anweisungen funktionieren, indem zuerst die SQL-Anweisung erstellt und anschließend alle übermittelten Benutzerdaten als Parameter behandelt werden. Dies hat keinen Einfluss auf die Syntax der SQL-Anweisung.
- Reguläre Ausdrücke – Diese können verwendet werden, um potenziell schädlichen Code zu erkennen und ihn vor der Ausführung der SQL-Anweisungen zu entfernen.
- Zugriffsrechte des Datenbankverbindungsbenutzers – Nur die für die folgenden Zwecke verwendeten Konten sollten die notwendigen Zugriffsrechte erhalten: Verbindung zur Datenbank herstellen. Dies kann dazu beitragen, die Leistung der SQL-Anweisungen auf dem Server zu reduzieren.
- Fehlermeldungen Diese sollten keine sensiblen Informationen oder den genauen Ort des Fehlers preisgeben. Einfache, benutzerdefinierte Fehlermeldungen wie „Leider sind technische Probleme aufgetreten. Unser Support-Team wurde kontaktiert. Bitte versuchen Sie es später erneut.“ können anstelle der Anzeige der fehlerhaften SQL-Anweisungen verwendet werden.
Hacking-Aktivität: Verwenden Sie Havij für SQL-Injection
In diesem praktischen Szenario verwenden wir das Programm Havij Advanced SQL Injection, um eine Website auf Sicherheitslücken zu scannen.
Hinweis: Havij ist ein veraltetes, nicht mehr gewartetes Programm. Windows Das Tool SQLMap (siehe oben) ist der aktuelle Open-Source-Standard.
Hinweis: Ihr Antivirenprogramm kann die Datei aufgrund ihrer Art als Bedrohung einstufen. Sie sollten sie zur Ausnahmeliste hinzufügen oder die Installation pausieren. Antivirus Programm.
Das Bild unten zeigt das Hauptfenster von Havij.
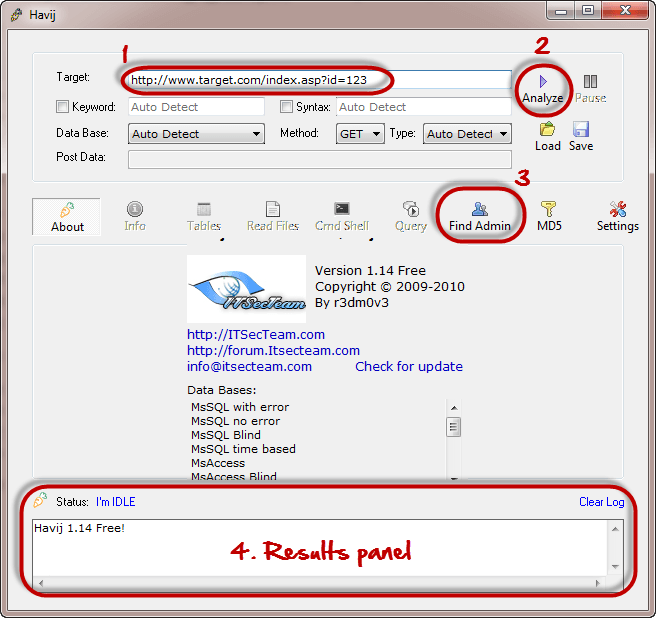
Mit dem oben genannten Tool kann die Anfälligkeit einer Website oder Anwendung beurteilt werden.
