
Anwendungstestprojekt im Bankwesen
 Redaktion
⚡ Intelligente Zusammenfassung
Anwendungstests im Bankwesen validieren Funktionalität, Leistung und Sicherheit von Finanzsoftware, die sensible Transaktionen verarbeitet. Dieses Tutorial erläutert Fachwissen, Merkmale von Bankanwendungen, Testphasen, Beispiel-Testfälle und wichtige Strategien zur Risikominderung im Banken-, Finanzdienstleistungs- und Versicherungswesen (BFSI).

Testen von Bankdomänen
Testen von Bankdomänen Der Softwaretest einer Banking-Anwendung dient der Prüfung von Funktionalität, Leistung und Sicherheit. Hauptziel des Tests ist es, sicherzustellen, dass alle Aktivitäten und Funktionen der Banking-Software reibungslos und fehlerfrei ablaufen und die Software geschützt bleibt.
Der BFSI-Sektor (Banken, Finanzdienstleistungen und Versicherungen) ist der größte Abnehmer von IT-Dienstleistungen. Da Bankanwendungen direkt vertrauliche Finanzdaten verarbeiten, ist es unerlässlich, dass alle Aktivitäten der Banksoftware zuverlässig und fehlerfrei ablaufen. Banksoftware ermöglicht Funktionen wie Überweisungen und Einzahlungen, Kontostandsabfragen, Transaktionshistorie und Abhebungen. Das Testen einer Bankanwendung stellt sicher, dass diese Aktivitäten nicht nur korrekt ausgeführt werden, sondern auch vor Hackern geschützt sind.
Nehmen Sie kostenlos an unserem Live-Banking-Testprojekt teil
Was ist eine Domäne beim Testen?
Domäne im Test Der Begriff bezeichnet die Branche, für die das Softwaretestprojekt erstellt wird. Er wird häufig im Zusammenhang mit Softwareprojekten und -entwicklung verwendet. Beispiele hierfür sind die Versicherungsbranche, das Bankwesen, der Einzelhandel und die Telekommunikationsbranche.
Während der Entwicklungping Bei jedem domänenspezifischen Projekt wird üblicherweise die Hilfe eines Domänenexperten in Anspruch genommen. Domänenexperten sind Meister ihres Fachs und kennen die Anwendung in- und auswendig.
Warum ist Domänenwissen wichtig?
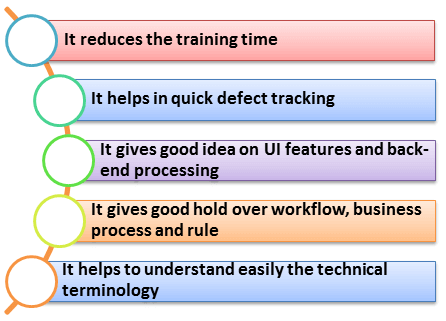
Fachwissen ist für das Testen von Softwareprodukten unerlässlich, da es die Testabdeckung, die Fehlererkennung und das Vertrauen der Stakeholder direkt verbessert. Ein Tester, der Bankprozesse versteht, kann Grenzfälle erkennen, die einem branchenfremden Tester völlig entgehen.
Wissen über den Bankenbereich – Einführung
Die Konzepte im Bankwesen sind sehr umfangreich und lassen sich grob in zwei Sektoren unterteilen:
- Traditioneller Bankensektor
- Dienstleistungsorientierter Bankensektor
Die folgende Tabelle listet die Dienstleistungen auf, die diese beiden Teilsektoren umfassen.
| Einsatzbereiche | Dienstleistungen inbegriffen |
|---|---|
| Traditioneller Bankensektor | Kernbankensysteme, Firmenkundenbanken, Privatkundenbanken |
| Dienstleistungsorientierter Bankensektor | Kernbankwesen, Firmenkundengeschäft, Privatkundengeschäft, Kreditgeschäft, Handelsfinanzierung, Private Banking, Konsumentenfinanzierung, Islamisches Bankwesen, Kundenservicekanäle / Kundenbetreuung |
Je nach Umfang Ihres Projekts müssen Sie möglicherweise eine oder alle der oben genannten Dienstleistungen testen. Bevor Sie mit dem Testen beginnen, stellen Sie sicher, dass Sie über ausreichende Hintergrundinformationen zu der zu testenden Dienstleistung verfügen.
Merkmale einer Bankanwendung
Bevor Sie mit dem Testen beginnen, ist es wichtig, die Standardfunktionen zu kennen, die von jeder Banking-Anwendung erwartet werden, damit Sie Ihre Testbemühungen darauf ausrichten können, diese Eigenschaften zu erreichen. Eine Standard-Banking-Anwendung sollte die folgenden Anforderungen erfüllen:
- Unterstützung von Tausenden gleichzeitiger Benutzersitzungen.
- Lässt sich mit vielen anderen Anwendungen integrieren, wie z. B. Handelskonten, Zahlungsabwicklungsprogramme und Kreditkarten.
- Schnelle und sichere Transaktionsabwicklung.
- Integrieren Sie ein massives Speichersystem.
- Hohe Prüfkapazität zur Fehlerbehebung bei Kundenproblemen bereitstellen.
- Komplexe Geschäftsprozesse bewältigen.
- Unterstützung von Benutzern auf mehreren Plattformen (Mac, Linux, Unix, Windows).
- Unterstützung von Nutzern an verschiedenen Standorten.
- Unterstützung mehrsprachiger Nutzer.
- Unterstützung der Benutzer bei verschiedenen Zahlungssystemen (VISA, AMEX, MasterCard).
- Unterstützung mehrerer Dienstleistungsbereiche (Kredite, Privatkundengeschäft usw.).
- Sorgen Sie für einen narrensicheren Katastrophenschutzmechanismus.
Arten von Bankanwendungen zum Testen
Vor der Karteping Für die Testphasen ist es hilfreich zu wissen, welche Bankanwendungen typischerweise in den Geltungsbereich fallen:
- Kernbankensystem (CBS): zentrale Plattform für Einlagen, Kredite und Konten.
- Netto-Banking: Kundenorientiertes Webportal für Überweisungen und Rechnungszahlungen.
- Mobiles Banking: iOS und Android Apps mit Biometrie und Benachrichtigungen.
- Geldautomaten- und Kiosksoftware: Eingebettete Software auf Geldautomaten.
- Zahlungsgateways: Karten-, UPI- und Wallet-Transaktionsabwickler.
- Kredit- und Treasury-Module: Backoffice-Anwendungen für Kredit- und Devisengeschäfte.
Testphasen beim Testen von Bankanwendungen
Sobald die zu testenden Anwendungen bekannt sind, verläuft der Test typischerweise in den folgenden Phasen.
- Anforderungsanalyse: Ausgeführt vom Business-Analysten, der die Anforderungen für eine bestimmte Bankanwendung sammelt und dokumentiert.
- Anforderung Revansicht: Qualitätsanalysten, Business-Analysten und Entwicklungsleiter prüfen das Anforderungsdokument und führen eine Gegenprüfung durch, um sicherzustellen, dass es keine bestehenden Arbeitsabläufe beeinträchtigt.
- Dokumentation der Geschäftsanforderungen: Qualitätsanalysten erstellen Business-Requirements-Dokumente, die alle geprüften Anforderungen abdecken.
- Datenbanktests: Der wichtigste Teil des Testens von Bankanwendungen. Dabei werden Datenintegrität, Datenladen, Datenmigration, gespeicherte Prozeduren, Funktionsvalidierung und Geschäftsregeln überprüft.
- Integrationstests: Der IntegrationstestsAlle entwickelten Komponenten werden gemeinsam integriert und validiert.
- Funktionsprüfung: Standardtestaktivitäten wie z.B. Testfall In dieser Phase erfolgen die Vorbereitung, die Überprüfung der Testfälle und die Durchführung der Tests.
- Sicherheitstests: Gewährleistet, dass die Software frei von Sicherheitslücken ist. Das QA-Team sollte sowohl negative als auch positive Szenarien einbeziehen, um zu versuchen, in das System einzudringen und Schwachstellen zu melden, bevor Unbefugte sie entdecken. Banken sollten zudem mehrstufige Zugriffsvalidierung, wie z. B. Einmalpasswörter, erzwingen. Automatisierungstools werden üblicherweise verwendet für Sicherheitstests das IBM AppScan und HP WebInspect, während Manuelle Prüfung verwendet häufig Proxy Sniffer, Paros Proxy und HTTP Watch.
- Benutzer-Tests: Gewährleistet, dass auch Nutzer mit Behinderungen das System genauso einfach nutzen können wie alle anderen Nutzer – beispielsweise durch Geldautomaten mit Audioführung und Braille-Tastaturen für mehr Barrierefreiheit.
- User Acceptance Testing: Die letzte Phase, die von den Endbenutzern durchgeführt wird, dient der Bestätigung, dass sich die Anwendung in realen Szenarien korrekt verhält.
Beispieltestfall für die Net Banking-Anmeldeanwendung
Sicherheit hat für jede Banking-Anwendung höchste Priorität. Bei der Testvorbereitung sollte das QA-Team sowohl negative als auch positive Szenarien berücksichtigen, um das System zu prüfen und Schwachstellen zu melden, bevor Unbefugte sie entdecken. Dies bedeutet, nicht nur negative, sondern auch destruktive Tests zu erstellen.
Die folgende Tabelle beschreibt generische Testfälle für eine Banking-Anwendung.
| Gebiet | Beispieltestfälle |
|---|---|
| Administrator | Überprüfung der Administratoranmeldung mit gültigen und ungültigen Daten; Administratoranmeldung ohne Daten; alle Links zur Administrator-Startseite; Administratorpasswortänderung mit gültigen, ungültigen und vorhandenen Daten; Administratorabmeldung. |
| Neue Abteilung | Neuen Branch mit gültigen, ungültigen und vorhandenen Daten erstellen; ohne Daten erstellen; zurücksetzen und abbrechen; Branch mit gültigen, ungültigen und vorhandenen Daten aktualisieren; abbrechen; Branch mit und ohne Abhängigkeiten löschen; Branch-Suche. |
| Neue Rolle | Eine neue Rolle mit gültigen, ungültigen oder vorhandenen Daten erstellen; eine Rolle ohne Daten erstellen; Rollenbeschreibung und -typen überprüfen; abbrechen und zurücksetzen; Rolle mit und ohne Abhängigkeiten löschen; Links auf der Rollendetailseite überprüfen. |
| Kunden und Besucher | Überprüfen Sie alle Besucher- und Kundenlinks; Kundenlogin mit gültigen, ungültigen oder keinen Daten; Bankangestelltenlogin mit gültigen, ungültigen oder keinen Daten. |
| Neue Nutzer | Neuen Benutzer mit gültigen, ungültigen und vorhandenen Filialdaten erstellen; ohne Daten erstellen; abbrechen und zurücksetzen; Benutzer mit gültigen, ungültigen und vorhandenen Daten aktualisieren; abbrechen; Benutzer löschen. |
Herausforderungen beim Testen im Bankwesen und deren Bewältigung
Selbst mit soliden Testphasen und -vorlagen stehen Tester in Bankprojekten vor mehreren wiederkehrenden Herausforderungen. Die folgenden Maßnahmen haben sich in realen Projekten als wirksam erwiesen.
| Herausforderung | Mitigation |
|---|---|
| Es ist schwierig, Zugang zu Produktionsdaten zu erhalten und diese als Testdaten zu replizieren. | Sicherstellen, dass die Testdaten den regulatorischen Compliance-Anforderungen entsprechen und die Vertraulichkeit durch Datenmaskierung, synthetische Testdaten und Systemintegrationstests gewahrt bleibt. |
| Die größte Herausforderung besteht in der Migration von einem alten zu einem neuen Bankensystem – einschließlich Abläufen, Verfahren und Daten-Uploads. | Führen Sie vollständige Datenmigrationstests durch und testen Sie Regressionstests sowohl auf dem alten als auch auf dem neuen System. Vergleichen Sie die Ergebnisse, bis sie übereinstimmen. |
| Anforderungen können schlecht dokumentiert sein, wodurch funktionale Lücken entstehen. Nicht-funktionale Anforderungen sind oft undokumentiert, sodass Tester nicht wissen, ob sie diese testen sollen. | Die Tester sollten bereits ab der Anforderungsanalysephase mitwirken und die Geschäftsanforderungen aktiv überprüfen. |
| Überprüfung, ob das System die gewünschten Richtlinien und Verfahren einhält. | Durchführung von Compliance- und Regulierungsrichtlinienprüfungen. |
| Umfang und Zeitrahmen erweitern sich mit der Integration von Bankanwendungen in das Internet und Mobil Banking. | Bei Bankanwendungen mit vielen externen Schnittstellen sollte im Testplan ausreichend Zeit für Integrationstests eingeplant werden. |
