ARP-Vergiftungs- und Spoofing-Angriff erklärt
 Redaktion
⚡ Intelligente Zusammenfassung
ARP-Poisoning, auch ARP-Spoofing genannt, sendet gefälschte MAC-Adressen an einen Switch, damit ein Angreifer eine gefälschte Adresse mit einer echten IP-Adresse verknüpfen und den Netzwerkverkehr abfangen kann. Statische ARP-Einträge und Erkennungssoftware helfen, diese Angriffe zu verhindern.
Was ist ARP-Vergiftung (ARP-Spoofing)?
ARP ist die Abkürzung für Address Resolution ProtocolARP wird verwendet, um IP-Adressen in physische Adressen (MAC-Adressen) auf einem Switch umzuwandeln. Der Host sendet einen ARP-Broadcast im Netzwerk, und der Empfängerrechner antwortet mit seiner physischen Adresse (MAC-Adresse). Die aufgelöste IP-/MAC-Adresse wird dann für die Kommunikation verwendet. ARP-Poisoning bezeichnet das Senden gefälschter MAC-Adressen an den Switch, damit dieser die gefälschten MAC-Adressen der IP-Adresse eines legitimen Rechners im Netzwerk zuordnet und den Datenverkehr abfängt.
Arten von ARP-Vergiftungsangriffen
- Man-in-the-Middle-Angriffe
- Verkehrsüberwachung
- Denial of Service (DoS)-Angriffe
So verhindern Sie ARP-Vergiftungsangriffe
Statische ARP-EinträgeDiese können im lokalen ARP-Cache definiert und der Switch so konfiguriert werden, dass er alle automatischen ARP-Antwortpakete ignoriert. Der Nachteil dieser Methode besteht darin, dass sie in großen Netzwerken schwer zu verwalten ist. IP/MAC-Adresszuordnungping muss an alle Computer im Netzwerk verteilt werden.
Software zur Erkennung von ARP-Vergiftungen: Diese Systeme können verwendet werden, um die IP-/MAC-Adressauflösung zu überprüfen und sie zu zertifizieren, wenn sie authentifiziert sind. Nicht zertifizierte IP-/MAC-Adressauflösungen können dann blockiert werden.
Operating Systemsicherheit: Diese Maßnahme ist abhängig vom verwendeten Betriebssystem. Im Folgenden sind die grundlegenden Techniken aufgeführt, die von verschiedenen Betriebssystemen verwendet werden.
- Linux basiert: Diese funktionieren, indem sie unerwünschte ARP-Antwortpakete ignorieren.
- Microsoft Windows: Das ARP-Cache-Verhalten kann über die Registrierung konfiguriert werden. Die folgende Liste enthält einige der Software, mit der Netzwerke vor Sniffing geschützt werden können.
- AntiARP– bietet Schutz vor passivem und aktivem Schnüffeln
- Agnitum Outpost Firewall–bietet Schutz vor passivem Schnüffeln
- XArp– bietet Schutz vor passivem und aktivem Schnüffeln
- Mac OS: ArpGuard kann zum Schutz verwendet werden. Es schützt sowohl vor aktivem als auch passivem Schnüffeln.
Hacking-Aktivität: ARP-Einträge konfigurieren in Windows
Wir benutzen Windows 7 für diese Übung, aber die Befehle sollten auch auf anderen Windows-Versionen funktionieren.
Öffnen Sie die Eingabeaufforderung und geben Sie den folgenden Befehl ein
arp –a
HIER,
- Apr ruft das ARP-Konfigurationsprogramm auf, das sich in befindet Windows/System32-Verzeichnis
- -a ist der Parameter, der den Inhalt des ARP-Cache anzeigt
Sie erhalten Ergebnisse ähnlich den folgenden
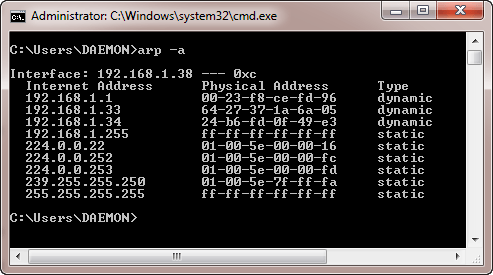
Hinweis: dynamische Einträge werden bei der Nutzung automatisch hinzugefügt und gelöscht TCP / IP Sitzungen mit Remote-Computern.
Statische Einträge werden manuell hinzugefügt und gelöscht, wenn der Computer neu gestartet wird, die Netzwerkschnittstellenkarte neu gestartet wird oder andere Aktivitäten ausgeführt werden, die sich darauf auswirken.
Statische Einträge hinzufügen
Öffnen Sie die Eingabeaufforderung und verwenden Sie dann den Befehl ipconfig /all, um die IP- und MAC-Adresse abzurufen

Die MAC-Adresse wird durch die physische Adresse dargestellt und die IP-Adresse ist IPv4Address
Geben Sie den folgenden Befehl ein
arp –s 192.168.1.38 60-36-DD-A6-C5-43

Hinweis: Die IP- und MAC-Adresse unterscheiden sich von den hier verwendeten. Das liegt daran, dass sie einzigartig sind.
Verwenden Sie den folgenden Befehl, um den ARP-Cache anzuzeigen
arp –a
Sie erhalten folgende Ergebnisse

Beachten Sie, dass die IP-Adresse in die von uns angegebene MAC-Adresse aufgelöst wurde und statisch ist.
Löschen eines ARP-Cache-Eintrags
Verwenden Sie den folgenden Befehl, um einen Eintrag zu entfernen
arp –d 192.168.1.38

PS ARP-Poisoning funktioniert durch das Senden gefälschter MAC-Adressen an den Switch
Was sind IP- und MAC-Adressen?
IP-Adresse ist die Abkürzung für Internetprotokolladresse. Eine Internetprotokolladresse wird verwendet, um einen Computer oder ein Gerät wie Drucker oder Speicherplatten in einem Computernetzwerk eindeutig zu identifizieren. Derzeit gibt es zwei Versionen von IP-Adressen. IPv4 verwendet 32-Bit-Nummern. Aufgrund des massiven Wachstums des Internets wurde IPv6 entwickelt, das 128-Bit-Nummern verwendet.
IPv4-Adressen sind in vier Zahlengruppen formatiert, die durch Punkte getrennt sind. Die Mindestanzahl ist 0 und die Höchstanzahl ist 255. Ein Beispiel für eine IPv4 Adresse sieht so aus;
127.0.0.1
IPv6-Adressen werden in Gruppen von sechs Zahlen formatiert, die durch Doppelpunkte getrennt sind. Die Gruppennummern werden als 4 hexadezimale Ziffern geschrieben. Ein Beispiel für eine IPv6-Adresse sieht folgendermaßen aus:
2001:0db8:85a3:0000:0000:8a2e:0370:7334
Um die Darstellung der IP-Adressen im Textformat zu vereinfachen, werden führende Nullen weggelassen und die Gruppe der Nullen wird vollständig weggelassen. Die obige Adresse wird in einem vereinfachten Format wie folgt angezeigt:
2001:db8:85a3:::8a2e:370:7334
MAC-Adresse ist die Abkürzung für Media Access Control Address. MAC-Adressen werden verwendet, um Netzwerkschnittstellen für die Kommunikation auf der physikalischen Ebene des Netzwerks eindeutig zu identifizieren. MAC-Adressen sind normalerweise in die Netzwerkkarte eingebettet.
Eine MAC-Adresse ist wie eine Seriennummer eines Telefons, während die IP-Adresse wie eine Telefonnummer ist.
Wahrnehmung
Für diese Übung gehen wir davon aus, dass Sie Windows verwenden. Öffnen Sie die Eingabeaufforderung.
Geben Sie den Befehl ein
ipconfig /all
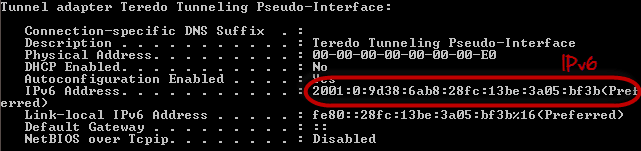
Sie erhalten detaillierte Informationen über alle auf Ihrem Computer verfügbaren Netzwerkverbindungen. Die unten gezeigten Ergebnisse gelten für ein Breitbandmodem zur Anzeige der MAC-Adresse und das IPv4-Format und für ein drahtloses Netzwerk zur Anzeige des IPv6-Formats.