
SAP HANA Security: Komplet selvstudium
 Murer Garcia
⚡ Smart opsummering
SAP HANA Security beskytter forretningsdata mod uautoriseret adgang via godkendelse, autorisation, bruger- og rolleadministration, revision og kryptering, og disse kontroller anvendes konsekvent på tværs af alle lejerdatabasecontainere, der kører på systemet.

Hvad er SAP HANA-sikkerhed?
SAP HANA Security beskytter forretningskritiske data mod uautoriseret adgang og holder systemet i overensstemmelse med de compliance-standarder, som virksomheden anvender.
SAP HANA understøtter en multitenant-database, hvor flere databaser kører på et enkelt system. Hver database er en lejerdatabasecontainer, og alle nedenstående sikkerhedsfunktioner gælder for hver container.
SAP HANA tilbyder følgende sikkerhedsrelaterede funktioner:
- Bruger- og rollestyring
- Tilladelse
- Godkendelse
- Kryptering af data i persistenslag
- Kryptering af data i netværkslaget
SAP HANA bruger og rolle
SAP HANA-bruger- og rollestyringskonfigurationen afhænger af arkitektursom beskrevet nedenfor.
3-Tier Architecture
SAP HANA kan bruges som en relationsdatabase i en 3-Tier Architecture.
I denne arkitektur er sikkerhedsfunktionerne (godkendelse, autentificering, kryptering og revision) installeret på applikationsserverlagene.
SAP applikation (ERP, BW osv.) opretter kun forbindelse til databasen ved hjælp af en teknisk bruger eller databaseadministrator (basisperson), som vist nedenfor. Slutbrugeren kan ikke få direkte adgang til databasen eller databaseserveren.

2-Tier Architecture
SAP HANA Extended Application Services (SAP HANA XS) er baseret på en 2-lags Architekstur, hvor applikationsserveren, webserveren og udviklingsmiljøet er integreret i et enkelt system, som vist nedenfor.

SAP HANA-godkendelse
En databasebruger identificerer, hvem der har adgang til SAP HANA-databasen, og at identiteten verificeres ved "godkendelse". SAP HANA understøtter mange godkendelsesmetoder, og Single Sign-On (SSO) integrerer flere af dem.
SAP HANA understøtter følgende godkendelsesmetoder:
- Kerberos: Det kan bruges i følgende tilfælde –
- Direkte fra en JDBC- og ODBC-klient (SAP HANA Studio).
- Når HTTP bruges til at få adgang SAP HANA XS.
- Brugernavn / Adgangskode: Når brugeren indtaster sit brugernavn og sin adgangskode til databasen, SAP HANA-databasen godkender brugeren.
- Sikkerhedspåstandsmarkeringssprog (SAML)
SAML kan autentificere en SAP HANA-bruger tilgår databasen direkte via ODBC/JDBC. Den knytter en ekstern identitet til en intern databasebruger, så brugeren logger ind med det eksterne bruger-ID.
- SAP Logon og Assertion-billetter
Brugeren kan godkendes ved logon eller assertion tickets, som er konfigureret og udstedt til dette formål.
- X.509-klientcertifikater
Når SAP HANA XS tilgås via HTTP, hvor klientcertifikater signeret af en betroet certificeringsmyndighed (CA) godkender brugeren.
SAP HANA-autorisation
SAP HANA-godkendelse er påkrævet, når en bruger bruger en klientgrænseflade (JDBC, ODBC eller HTTP) til at få adgang til SAP HANA database.
Afhængigt af den autorisation, der er givet til brugeren, kan vedkommende udføre databaseoperationer på et databaseobjekt. Denne autorisation kaldes et "privilegium".
Privilegier kan tildeles brugeren direkte eller indirekte gennem roller. Alle privilegier, der er tildelt en bruger, kombineres som en enkelt enhed.
Når en bruger forsøger at få adgang til evt SAP HANA-databaseobjekt, systemet kontrollerer godkendelse via brugerroller og direkte tildelte rettigheder.
Når de anmodede rettigheder findes, springer systemet yderligere kontroller over og giver adgang.
SAP HANA tilbyder følgende privilegietyper:
| Privilegier typer | Beskrivelse |
|---|---|
| Systemprivilegier | Styrer normal systemaktivitet. Systemrettigheder bruges primært til –
|
| Objektprivilegier | Objektprivilegier er SQL privilegier, der bruges til at give tilladelse til at læse og ændre databaseobjekter. For at få adgang til et databaseobjekt skal en bruger have objektprivilegier på det pågældende objekt eller på det skema, hvor objektet findes. Objektprivilegier kan gives på katalogobjekter (tabel, visning osv.) eller ikke-katalogobjekter (udviklingsobjekter). Objektrettighederne er som følger –
|
| Analytiske privilegier | Analytiske rettigheder giver læseadgang til dataene for en SAP HANA-informationsmodel (attributvisning, analytisk visning, beregningsvisning). Dette privilegium evalueres under forespørgselsbehandlingen. Analytiske rettigheder giver forskellige brugere adgang til forskellige dele af dataene i den samme informationsvisning, baseret på brugerrollen. De bruges i SAP HANA-databasen giver kontrol på rækkeniveau over de data, som individuelle brugere kan se i den samme visning. |
| Pakkeprivilegier | Pakkeprivilegier autoriserer handlinger på individuelle pakker i SAP HANA-arkivet. Arkivet og XS Classic er udfaset fra og med SAP HANA 2.0 SPS 02, så nyt arbejde bruger HDI-baserede roller. |
| Ansøgningsprivilegier | Applikationsrettigheder er påkrævet i SAP HANA Extended Application Services (SAP HANA XS) for at få adgang til en applikation. Programrettigheder tildeles og tilbagekaldes via procedurerne GRANT_APPLICATION_PRIVILEGE og REVOKE_APPLICATION_PRIVILEGE i _SYS_REPO-skemaet. |
| Privilegier på bruger | Dette er et SQL-privilegium, som en bruger kan tildele sin egen bruger. ATTACH DEBUGGER er det eneste privilegium, der kan tildeles en bruger på denne måde. |
SAP HANA Brugeradministration og Rollestyring
Adgang til SAP HANA-databasen kræver en bruger. Afhængigt af sikkerhedspolitikken er der to brugertyper i SAP HANA.
1. Teknisk bruger (DBA-bruger) – en bruger, der arbejder direkte med SAP HANA-database med de nødvendige rettigheder. Normalt slettes disse brugere ikke fra databasen.
Disse brugere er oprettet til administrative opgaver, såsom at oprette et objekt og tildele rettigheder til et databaseobjekt eller til applikationen.
SAP HANA-databasesystemet stiller følgende brugere som standard til rådighed som standardbrugere:
- SYSTEM
- SYS
- _SYS_REPO
2. Database eller rigtig bruger – enhver person, der ønsker at arbejde med SAP HANA-databasen kræver en databasebruger. En databasebruger repræsenterer en rigtig person, der arbejder på SAP HANA.
Der er to typer databasebrugere, som sammenlignes nedenfor.
| Bruger type | Beskrivelse | Rolle tildelt |
|---|---|---|
| Standardbruger | Denne bruger kan oprette objekter i et eget skema og læse data i systemvisninger. En standardbruger oprettes med kommandoen "CREATE USER". | Rollen PUBLIC er tildelt til læsning af systemvisninger. |
| Begrænset bruger | En begrænset bruger har ikke fuld SQL-adgang via en SQL-konsol og oprettes med sætningen "CREATE RESTRICTED USER". Hvis der kræves rettigheder for at bruge et program, gives de via en rolle.
|
Rollen RESTRICTED_USER_ODBC_ACCESS eller RESTRICTED_USER_JDBC_ACCESS er påkrævet for fuld ODBC/JDBC-funktionalitet. |
An SAP HANA-brugeradministratoren har adgang til følgende aktiviteter:
- Opret eller slet en bruger.
- Definer og opret en rolle.
- Tildel brugeren en rolle.
- Nulstil en brugeradgangskode.
- Genaktiver eller deaktiver en bruger efter behov.
1. Opret bruger i SAP HANA
Kun en databasebruger med ROLLEADMIN-privilegiet kan oprette brugere og roller i SAP HANA.
Trin 1) For at oprette en ny bruger i SAP HANA Studio, gå til fanen Sikkerhed som vist nedenfor og følg disse trin:
- Gå til sikkerhedsnoden.
- Vælg Brugere (højreklik) -> Ny bruger.

Trin 2) En brugeroprettelsesskærm vises, som vist nedenfor.
- Indtast brugernavnet.
- Indtast en adgangskode til brugeren.
- Dette er godkendelsesmekanismerne; som standard bruges brugernavn og adgangskodegodkendelse.

Brugeren oprettes ved at klikke på knappen Implementer, som vist nedenfor.

2. Definer og opret rolle
En rolle er en samling af privilegier, der kan tildeles andre brugere eller roller. Den omfatter privilegier til databaseobjekter og applikationer, afhængigt af jobbets art.
Det er standardmekanismen til tildeling af privilegier, selvom privilegier også kan tildeles direkte. Mange standardroller (f.eks. MODELLERING og OVERVÅGNING) følger med SAP HANA database.
En standardrolle kan bruges som skabelon til at oprette en brugerdefineret rolle.
En rolle kan indeholde følgende privilegier:
- Systemrettigheder til administrative og udviklingsopgaver (KATALOGLÆSNING, REVISIONSADMINISTRATØR osv.)
- Objektrettigheder for databaseobjekter (SELECT, INSERT, DELETE osv.)
- Analytiske privilegier for en SAP HANA-informationsvisning
- Pakkeprivilegier på repository-pakker (REPO.READ, REPO.EDIT_NATIVE_OBJECTS osv.)
- Applikationsrettigheder for SAP HANA XS-applikationer
- Brugerrettigheder (til fejlfinding af en procedure)
Rolleskabelse
Trin 1) Brug sikkerhedsnoden som vist nedenfor.
- Gå til sikkerhedsnoden i SAP HANA system.
- Vælg Rollenoden (højreklik), og vælg Ny rolle.

Trin 2) Der vises et skærmbillede til oprettelse af roller, som vist nedenfor.

- Giv rollen et navn under blokken Ny rolle.
- Vælg fanen Tildelte roller, og klik på ikonet "+" for at tilføje en standard- eller eksisterende rolle.
- Vælg den ønskede rolle (for eksempel MODELLERING eller OVERVÅGNING).
Trin 3) Bekræft tildelingen som vist nedenfor.
- Den valgte rolle tilføjes på fanen Tildelte roller.
- Privilegier kan tildeles direkte ved at vælge Systemprivilegier, Objektprivilegier, Analytiske privilegier, Pakkeprivilegier osv.
- Klik på ikonet Implementer for at oprette rollen.

Markér indstillingen "Kan tildeles andre brugere og roller", hvis denne rolle skal være somsignable til andre brugere og roller.
3. Tildel rolle til bruger
Trin 1) Tildel rollen “MODELLING_VIEW” til en anden bruger, “ABHI_TEST”, ved hjælp af dialogboksen nedenfor.
- Gå til undernoden Bruger under noden Sikkerhed, og dobbeltklik på den. Brugervinduet åbnes.
- Klik på ikonet "+" for Tildelte roller.
- Der vises en pop op-boks. Søg efter det rollenavn, der skal tildeles brugeren.

Trin 2) Rollen “MODELLING_VIEW” er nu tilføjet under Rolle, som vist nedenfor.

Trin 3) Implementer ændringen, og tjek meddelelsen nedenfor.
- Klik på knappen Implementer.
- Meddelelsen "Bruger 'ABHI_TEST' ændret" vises.

4. Nulstilling af brugeradgangskode
For at nulstille en brugeradgangskode skal du gå til undernoden Bruger under noden Sikkerhed og dobbeltklikke på den. Brugervinduet åbnes.
Trin 1) Indtast de nye legitimationsoplysninger som vist nedenfor.
- Indtast den nye adgangskode.
- Indtast bekræftelsesadgangskoden.
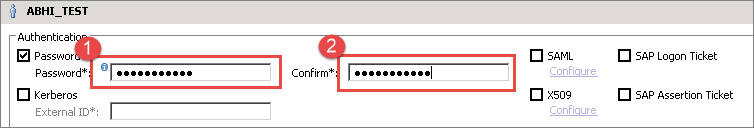
Trin 2) Gem den nye adgangskode som vist nedenfor.
- Klik på knappen Implementer.
- Meddelelsen "Bruger 'ABHI_TEST' ændret" vises.

5. Genaktiver eller deaktiver bruger
Gå til undernoden Bruger under noden Sikkerhed, og dobbeltklik på den. Brugervinduet åbnes.
Værktøjslinjen indeholder et ikon for deaktivering af bruger, som vist nedenfor. Klik på det.

Der vises en bekræftelsesboks, som vist nedenfor. Klik på knappen Ja.

Meddelelsen "Bruger 'ABHI_TEST' deaktiveret" vises. Ikonet Deaktiver ændres til "Aktiver bruger", så brugeren kan aktiveres igen fra det samme ikon.
SAP HANA Licens Management
En licensnøgle er påkrævet for at bruge SAP HANA-database. En licensnøgle kan installeres og slettes ved hjælp af SAP HANA Studio, den SAP HANA HDBSQL-kommandolinjeværktøjet og HANA SQL-forespørgselseditoren.
SAP HANA-databasen understøtter to typer licensnøgler:
- Permanent licensnøgle: Permanente licensnøgler er gyldige indtil deres udløbsdato. En ny nøgle skal anmodes og anvendes inden denne dato. Hvis nøglen udløber, installeres der automatisk en midlertidig licensnøgle i 28 dage.
- Midlertidig licensnøgle: Dette installeres automatisk med en ny SAP HANA-databaseinstallation. Den er gyldig i 90 dage, hvorefter en permanent nøgle kan anmodes fra SAP.
Autorisation til licensadministration
Rettigheden "LICENSADMIN" er påkrævet for licensadministration. SAP HANA Cloud er abonnementsadministreret, så ingen nøgle installeres manuelt.
SAP HANA revision
SAP HANA-revisionsfunktioner giver dig mulighed for at overvåge og registrere handlinger, der udføres i SAP HANA-system. Revision skal aktiveres for systemet, før der kan oprettes en revisionspolitik.
Autorisation til SAP HANA revision
Systemrettigheden "AUDIT ADMIN" er påkrævet for SAP HANA-revision.
