
Kali Linux Vejledning: Sådan bruges, installeres og kommandoer
 Oliver Jones
⚡ Smart opsummering
Kali Linux er en Debian-baseret sikkerhedsdistribution, der vedligeholdes af OffSec, og som indeholder mere end 600 forudinstallerede værktøjer til penetrationstest, digital retsmedicin, reverse engineering og sikkerhedsforskning på tværs af desktops, virtuelle maskiner og cloud-instanser.
Hvad er Kali Linux?
Kali Linux er en sikkerhedsdistribution af Linux, der er afledt af Debian og specifikt designet til computerforensik og avanceret penetrationstest. Den blev udviklet ved at omskrive BackTrack, et arbejde af Mati Aharoni og Devon Kearns fra Offensive Security. Kali Linux indeholder flere hundrede værktøjer, der er veldesignede til forskellige informationssikkerhedsopgaver, såsom penetrationstest, sikkerhedsforskning, computerforensik og reverse engineering.
RygTrack var deres tidligere operativsystem til informationssikkerhed. Den første iteration, Kali 1.0.0, blev introduceret i marts 2013. OffSec (tidligere Offensive Security) finansierer og vedligeholder stadig Kali Linux, og sender en ny pointudgivelse ud cirka hvert kvartal. Hvis du besøger kali.org I dag vil du se et banner, der beskriver den som den mest avancerede penetrationstestdistribution nogensinde, og projektet har brugt mere end et årti på at forsvare denne påstand.
Kali Linux leveres med over 600 forudinstallerede penetrationstestapplikationer, hver med sin egen fleksibilitet og anvendelsesscenarie. Kali Linux gør et fremragende stykke arbejde med at opdele disse værktøjer i følgende kategorier:
- Information Indsamling
- Sårbarhedsanalyse
- Trådløse angreb
- Webapplikationer
- Udnyttelsesværktøjer
- Stresstest
- Retsmedicinske værktøjer
- Sniffing & Spoofing
- Adgangskodeangreb
- Vedligeholdelse af adgang
- Reverse Engineering
- Rapportering Værktøj
- Hardware hacking
2026.1-udgivelsen fortsatte den rytme, tilføjede otte nye værktøjer og flyttede distributionen til 6.18 Linux-kernen. Da kataloget ændres hvert kvartal, er det nyttigt at vide, hvem der rent faktisk bruger dette værktøjssæt i det daglige.
Hvem bruger Kali Linux og hvorfor?
Kali Linux er et virkelig usædvanligt operativsystem, fordi det er en af de få platforme, der åbent bruges af både forsvarere og angribere. Sikkerhedsadministratorer og black hat-hackere bruger det begge i vid udstrækning: én gruppe til at opdage og forhindre sikkerhedsbrud, den anden til at identificere og udnytte dem. Det store antal konfigurerede og forudinstallerede værktøjer gør Kali Linux den schweizeriske lommekniv i enhver sikkerhedsprofessionels værktøjskasse.
Fagfolk, der bruger Kali Linux:
- Sikkerhedsadministratorer – Sikkerhedsadministratorer er ansvarlige for at beskytte deres institutions oplysninger og data. De bruger Kali Linux at gennemgå deres miljøer og bekræfte, at der ikke er let opdagelige sårbarheder.
- Netværksadministratorer – Netværksadministratorer er ansvarlige for at vedligeholde et effektivt og sikkert netværk. De bruger Kali Linux at revidere deres netværk. For eksempel, Kali Linux har evnen til at opdage useriøse adgangspunkter.
- Netværk Architects – Netværksarkitekter er ansvarlige for at designe sikre netværksmiljøer. De bruger Kali Linux at revidere deres oprindelige design og bekræfte, at intet blev overset eller fejlkonfigureret.
- Penetrationstestere – Penetrationstestere bruger Kali Linux at revidere miljøer og udføre rekognoscering på de virksomhedsnetværk, de er blevet hyret til at gennemgå.
- CISO – Chief Information Security Officers bruger Kali Linux at internt revidere deres miljø og opdage, om der er installeret nye applikationer eller uønskede konfigurationer.
- Kriminalteknikere – Kali Linux tilbyder en "retsmedicinsk tilstand", der starter op uden at røre de interne diske, hvilket giver en retsmedicinsk ingeniør mulighed for at udføre dataopdagelse og -gendannelse uden at ændre beviserne.
- White Hat Hackers – White hat hackere, som f.eks. penetrationstestere, bruger Kali Linux at revidere og opdage sårbarheder, der kan være til stede i et miljø.
- Black Hat Hackers – Black Hat Hackers bruger Kali Linux at opdage og udnytte sårbarheder. Kali Linux indeholder også adskillige social engineering-applikationer, som en black hat hacker kan bruge til at kompromittere en organisation eller en person.
- Grey Hat Hackere – Grey Hat Hackere sidder mellem white hat og black hat hackere. De bruger Kali Linux på samme måde som de to ovennævnte grupper.
- Computerentusiast – Computerentusiast er et bredt begreb, men alle, der er interesserede i at lære mere om netværk eller computere generelt, kan bruge Kali Linux at studere informationsteknologi, netværk og almindelige sårbarheder.
Uanset hvilken af disse roller passer til dig, er den næste beslutning, hvordan du får Kali over på en maskine, du har lov til at teste.
Kali Linux Installationsmetoder
Kali Linux kan installeres ved hjælp af følgende metoder. Hver mulighed afvejer bekvemmelighed mod, hvor tæt miljøet matcher rigtig hardware, så det rigtige valg afhænger af, om du er i gang med at lære, køre et laboratorium eller teste trådløst udstyr.
Måder at løbe på Kali Linux:
- Direkte på en pc eller bærbar computer – Ved hjælp af et Kali ISO-billede, Kali Linux kan installeres direkte på en pc eller bærbar computer. Denne metode er bedst, hvis du har en ekstra maskine og allerede er bekendt med Kali LinuxHvis du planlægger at teste adgangspunkter, skal du installere Kali Linux direkte på en Wi-Fi-aktiveret bærbar computer anbefales, da virtuelle maskiner sjældent sender trådløse adaptere igennem uden problemer.
- Virtualiseret (VMware, Hyper-V, Oracle VirtualBox, Citrix) – Kali Linux Understøtter alle udbredte hypervisorer og kan implementeres i de mest populære på få minutter. Forkonfigurerede images kan downloades fra kali.org, eller en ISO kan bruges til manuelt at installere operativsystemet i din foretrukne hypervisor.
- Sky (Amazon AWS, Microsoft Azure) – I betragtning af populariteten af Kali Linux, både AWS og Azure offentliggøre officielle Kali-billeder på deres markedspladser.

- USB-startdisk – Brug af Kali Linux ISO, en bootdisk kan oprettes til at køre Kali Linux på en maskine uden at installere den, eller at starte en mistænkelig maskine i retsmedicinsk tilstand.
- Windows (WSL) – Kali Linux kører indbygget videre Windows 10 og Windows 11 gennem Windows Delsystem til Linux. Det er ikke længere en betafunktion, og Win-KeX-pakken tilføjer et komplet grafisk skrivebord oven på WSL 2.

- macOS (Dobbelt eller enkelt opstart) – Kali Linux kan installeres på en Mac som et sekundært operativsystem eller som det primære. Parallels eller den indbyggede boot manager kan bruges til at konfigurere denne opsætning, selvom Apple Silicon-maskiner kræver ARM64-buildet.


Sådan installeres Kali Linux Ved brug af VirtualBox
Her er en trin-for-trin proces til installation Kali Linux ved brug af VirtualBox, og for at tage dit første kig rundt på skrivebordet:
Den nemmeste metode, og uden tvivl den mest anvendte, er at installere Kali Linux og køre det fra Oracle VirtualBox.
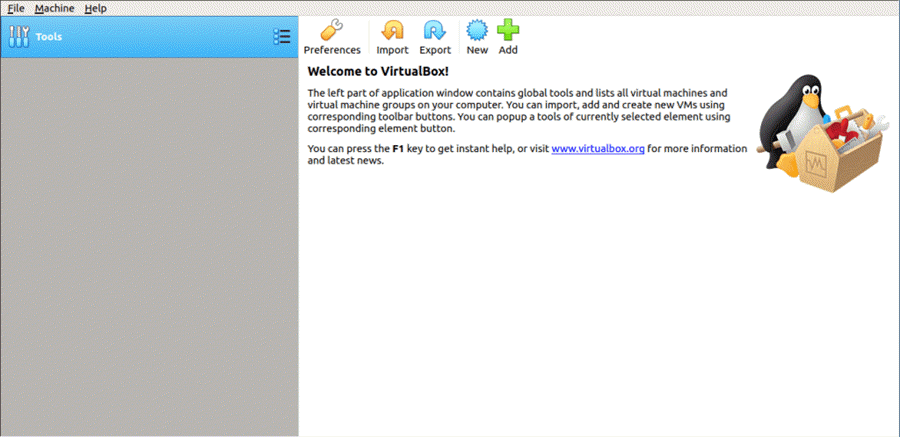
Denne metode giver dig mulighed for at fortsætte med at bruge din eksisterende hardware, mens du eksperimenterer med den funktionsrige Kali Linux i et fuldstændig isoleret miljø. Bedst af alt er alt gratis: begge dele Kali Linux og Oracle VirtualBox koster ingenting at bruge. Dette Kali Linux tutorial forudsætter, at du allerede har installeret Oracle VirtualBox på dit system og har aktiveret 64-bit virtualisering i BIOS.
Trin 1) Gå til kali.org/get-kali/ og vælg indstillingen "Forbyggede virtuelle maskiner".
Dette vil downloade et OVA-billede, som kan importeres til VirtualBox.
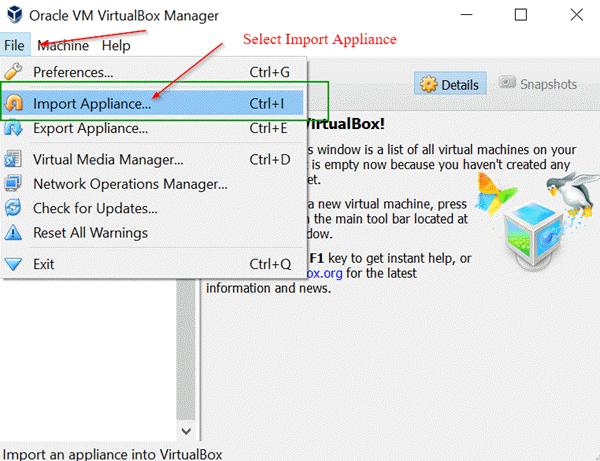
Trin 2) Åbn Oracle VirtualBox program, og vælg Importer enhed i menuen Filer.
Menuen Filer -> Importer apparat
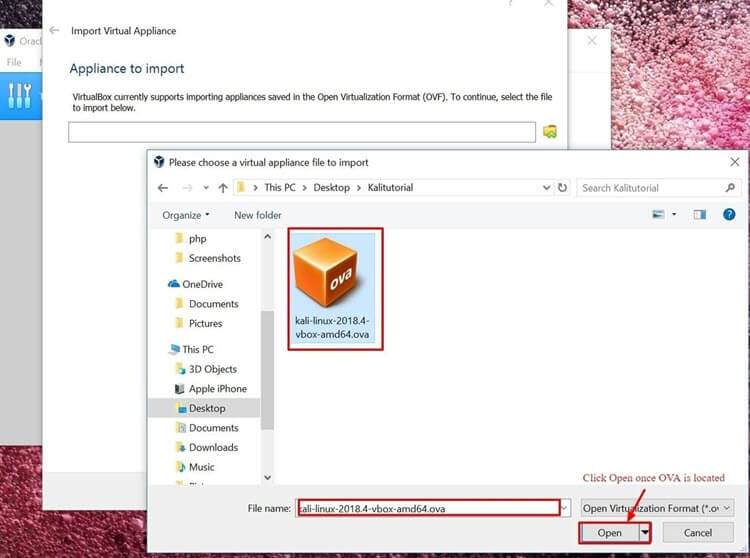
Trin 3) På den følgende skærm, "Apparat til import", skal du finde placeringen af den downloadede OVA-fil og klikke på Åbn.
Trin 4) Når du klikker på Åbn, føres du tilbage til skærmen "Apparat, der skal importeres". Klik blot på Næste.
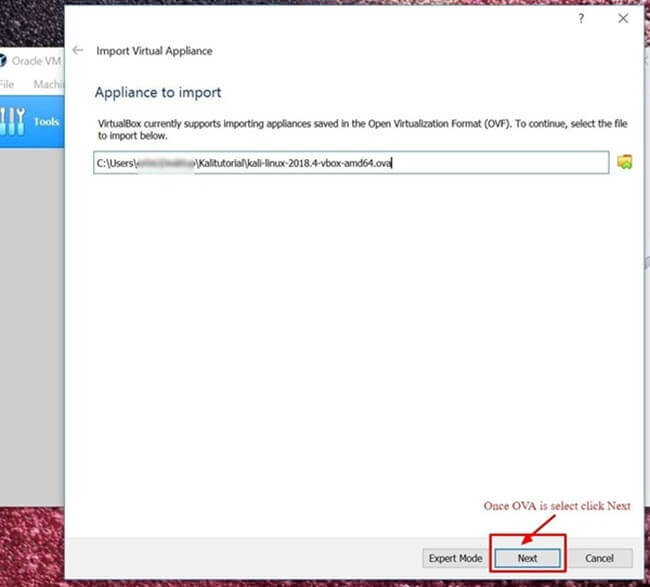
Trin 5) Følgende skærmbillede, "Appliance Settings", viser en oversigt over systemindstillingerne. Det er fint at lade standardindstillingerne være. Som vist på skærmbilledet nedenfor skal du notere, hvor den virtuelle maskine er gemt, og derefter klikke på Importer.
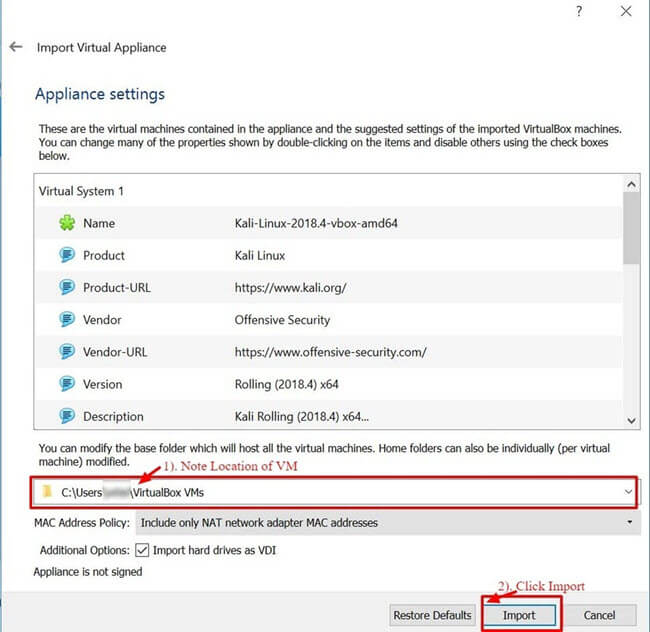
Trin 6) VirtualBox vil nu importere Kali Linux OVA-apparatet. Denne proces kan tage alt fra 5 til 10 minutter at fuldføre.

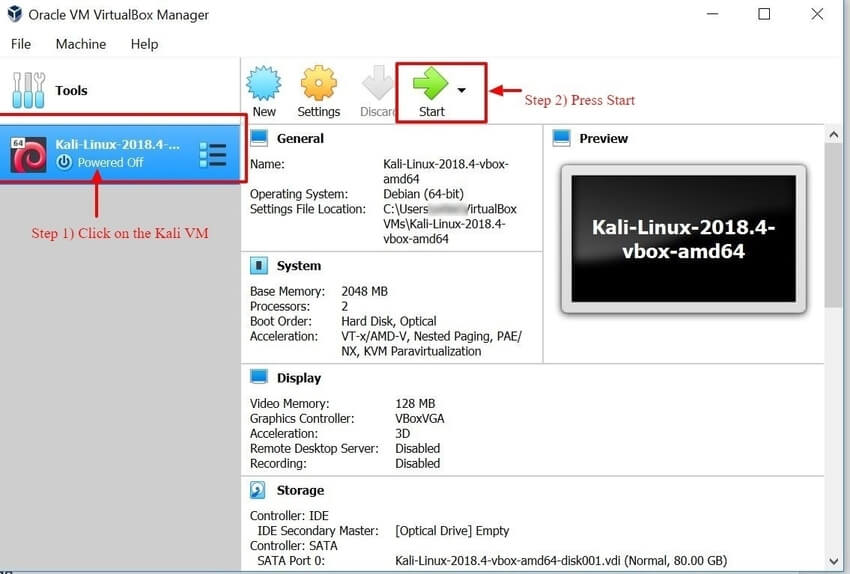
Trin 7) Tillykke, Kali Linux er blevet installeret på VirtualBox. Du skal nu se Kali Linux VM i VirtualBox konsol. Dernæst vil vi se på Kali Linux og nogle indledende trin at udføre.

Trin 8) Klik på Kali Linux VM inden for VirtualBox dashboardet og klik på Start. Dette vil starte computeren Kali Linux operativ system.
Trin 9) Indtast dit brugernavn på loginskærmen, og klik på Næste. På de aktuelle billeder er kontoen kali, Ikke rodOffensive Security fjernede standard root-login i Kali 2020.1, og installationsprogrammet beder dig nu om at oprette din egen standardbrugerkonto i stedet.
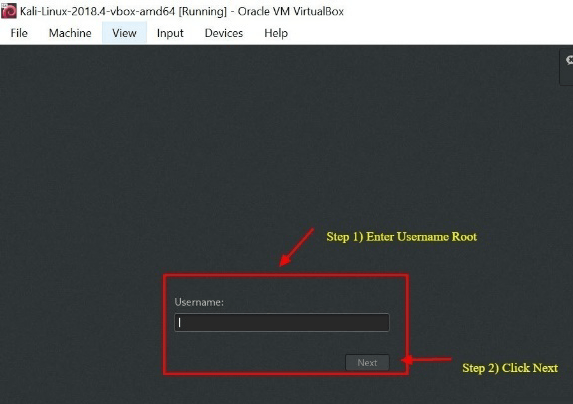
Trin 10) Indtast den matchende adgangskode, og klik på Log ind. På de præbyggede virtuelle maskinbilleder er adgangskoden kali; ved en manuel installation er det det, du indstillede under opsætningen. Ældre vejledninger, der fortæller dig, at du skal bruge rod og Toor beskrive udgivelser fra før 2020, og disse loginoplysninger vil simpelthen blive afvist. Skift standardadgangskoden i det øjeblik, du logger ind.
Du vil nu blive præsenteret for Kali Linux GUI-skrivebord. Tillykke, du er logget ind Kali Linux.

Kom godt i gang med Kali Linux GUI
Kali-skrivebordet har et par områder, du bør bemærke og blive fortrolig med med det samme: fanen Programmer, fanen Steder og fanen Kali Linux dock. Skærmbilledet nedenfor viser alle tre på et frisk opstartet skrivebord.

Fanen Applikationer – Viser en grafisk rulleliste over alle applikationer og værktøjer, der er forudinstalleret på Kali Linux. RevAt se fanen Programmer er en god måde at blive fortrolig med den funktionsrige Kali Linux operativsystem. De to applikationer, der diskuteres senere i dette Kali Linux Vejledningerne er Nmap og Metasploit. Applikationer er grupperet i nummererede kategorier, hvilket gør det meget nemmere at finde et specifikt værktøj.
Adgang til applikationer
Trin 1) Klik på fanen Programmer.
Trin 2) Gå til den specifikke kategori, du er interesseret i at udforske.
Trin 3) Klik på den applikation, du vil starte.

Fanen Steder – Ligner alle andre grafiske elementer operativsystem, Såsom Windows or macOS, hurtig adgang til dine mapper, billeder og dokumenter er afgørende. Menuen Steder på Kali Linux giver den tilgængelighed. Som standard indeholder den Hjem, Skrivebord, Dokumenter, Downloads, Musik, Billeder, Videoer, Computer og Gennemse netværk.
Adgang til steder
Trin 1) Klik på fanen Steder.
Trin 2) Vælg den placering, du vil have adgang til.

Kali Linux Dok – Ligner macOS Dokken eller Microsoft Windows proceslinjen, den Kali Linux Dock giver hurtig adgang til ofte brugte og foretrukne applikationer. Applikationer kan nemt tilføjes eller fjernes.
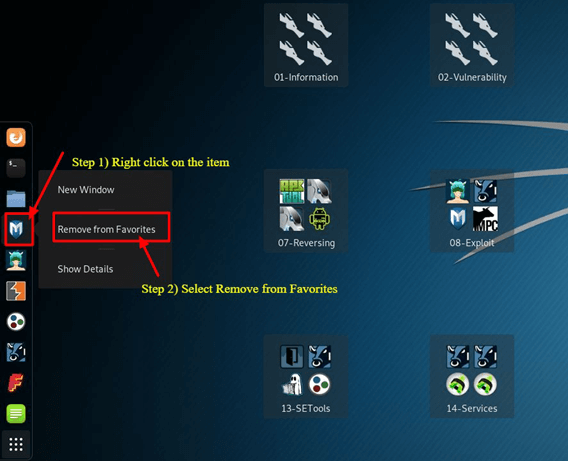
Sådan fjernes et element fra docken
Trin 1) Højreklik på dock-elementet.
Trin 2) Vælg Fjern fra favoritter.
Sådan tilføjer du et element til Dock
At tilføje et element til docken minder meget om at fjerne et.
Trin 1) Klik på knappen Vis programmer nederst i docken.
Trin 2) Højreklik på applikationen.
Trin 3) Vælg Tilføj til favoritter.
Når det er færdigt, vises elementet i docken, som vist nedenfor.

Kali Linux har mange andre funktioner, der gør den til det primære valg for både sikkerhedsingeniører og hackere. Det er ikke muligt at dække dem alle i et enkelt Kali Linux vejledning; udforsk de forskellige knapper på skrivebordet i dit eget tempo. To værktøjer fortjener et nærmere kig først, og det naturlige sted at starte er den scanner, som næsten alle interaktioner starter med.
Hvad er Nmap?
Network Mapper, bedre kendt som Nmap, er et gratis open source-værktøj, der bruges til netværksopdagelse og sårbarhedsscanningSikkerhedsprofessionelle bruger Nmap til at finde de enheder, der kører i deres miljøer. Nmap kan også afsløre de tjenester og porte, som hver vært betjener, hvilket afslører potentielle sikkerhedsrisici. På det mest grundlæggende niveau kan man tænke på Nmap som ping på steroider: jo mere dine tekniske færdigheder udvikler sig, desto mere brug vil du finde for det.
Nmap tilbyder fleksibiliteten til at overvåge en enkelt vært eller et stort netværk af hundredvis, hvis ikke tusindvis, af enheder og undernet. Denne fleksibilitet er vokset gennem årene, men i sin kerne er Nmap stadig et portscanningsværktøj, der indsamler information ved at sende rå pakker til et værtssystem. Nmap lytter derefter efter svar og bestemmer, om en port er åben, lukket eller filtreret.
Den første scanning, du bør være bekendt med, er den grundlæggende Nmap-scanning, som kontrollerer de første 1000 TCP-porte. Når den finder en port, rapporterer den porten som åben, lukket eller filtreret. Filtreret betyder normalt, at der er en firewall på plads, der ændrer trafikken på den pågældende port. Nedenfor er en liste over Nmap-kommandoer, der kan bruges til at køre standardscanningen.
Nmap Target Udvælgelse
| Scan en enkelt IP | nmap 192.168.1.1 |
| Scan en vært | nmap www.testnetwork.com |
| Scan en række IP'er | nmap 192.168.1.1-20 |
| Scan et undernet | nmap 192.168.1.0/24 |
| Scan mål fra en tekstfil | nmap -iL liste-over-ipaddresser.txt |
Sådan udføres en grundlæggende Nmap-scanning på Kali Linux
For at køre en grundlæggende Nmap-scanning i Kali Linux, følg nedenstående trin. Som tabellen ovenfor viser, kan du scanne en enkelt IP-adresse, et DNS-navn, et interval af IP-adresser, hele undernet eller en liste over mål læst fra en tekstfil. I dette eksempel scanner vi den lokale værts IP-adresse, som altid er et system, du ejer.
Trin 1) Klik på den anden fane, Terminal, i dock-menuen.
Trin 2) Når terminalvinduet åbnes, skal du indtaste kommandoen ifconfig. Dette returnerer den lokale IP-adresse på din Kali Linux system. I dette eksempel er den lokale IP-adresse 10.0.2.15.
Trin 3) Notér den lokale IP-adresse.
Trin 4) I det samme terminalvindue skal du indtaste nmap 10.0.2.15. Dette scanner de første 1000 porte på localhost. Da dette er en basisinstallation, bør ingen porte være åbne.
Trin 5) Revse resultaterne.

Som standard scanner Nmap kun de første 1000 porte. Hvis du har brug for at scanne hele intervallet på 65535 porte, skal du blot ændre kommandoen ovenfor til at inkludere -p-.
Nmap 10.0.2.15 -p-
Nmap OS Scan
En anden grundlæggende, men nyttig funktion i Nmap er evnen til at registrere værtens operativsystem. Kali Linux er sikker som standard, så i dette eksempel kører værtssystemet Oracle VirtualBox bruges i stedet. Værtssystemet er et Windows maskine kl. 10.28.2.26.
I terminalvinduet skal du indtaste følgende Nmap-kommando:
nmap 10.28.2.26 – A
Revse resultaterne.
Tilføjelse af -A fortæller Nmap, at den ikke kun skal udføre en portscanning, men også detektering af tjenester og operativsystemer. Bemærk, at kommandoen ovenfor gengiver kildeformateringen; skriv en almindelig bindestreg før A'et, når du kører den.

Nmap er et vigtigt værktøj i enhver sikkerhedsprofessionels værktøjskasse. Brug kommandoen nmap -h til at udforske flere muligheder og kommandoer. Når du ved, hvad der lytter på et netværk, du kontrollerer, er det næste spørgsmål, hvad disse tjenester er sårbare over for, og det er her, Metasploit kommer ind i billedet.
Hvad er Metasploit?
Metasploit Framework er et open source-projekt, der tilbyder en offentlig ressource til forskning i sårbarheder og udvikling.ping kode, der giver sikkerhedsprofessionelle mulighed for at teste deres egne netværk og identificere sikkerhedsrisici. Metasploit har været ejet og udviklet af Rapid7 siden 2009, og den gratis community-udgave leveres stadig med Kali LinuxDet er fortsat verdens absolut mest anvendte penetrationstestframework.
Det er vigtigt at være forsigtig, når du bruger Metasploit, da det er ulovligt i de fleste jurisdiktioner at scanne et netværk eller miljø, der ikke er dit eget. I dette Kali Linux I denne Metasploit-vejledning viser vi dig, hvordan du starter Metasploit og kører en grundlæggende scanning mod dit eget laboratoriesubnet. Metasploit betragtes som et avanceret værktøj og tager tid at mestre, men når du først er fortrolig med det, bliver frameworket en uvurderlig ressource.
Metasploit og Nmap
I Metasploit kan vi faktisk bruge Nmap. I dette tilfælde lærer du, hvordan du scanner din lokale VirtualBox subnet fra Metasploit ved hjælp af Nmap-værktøjet, der er beskrevet ovenfor.
Trin 1) På fanen Programmer skal du rulle ned til 08-Exploitation Tools og derefter vælge Metasploit.
Trin 2) En terminalboks åbnes med msf i prompten. Dette er Metasploit.
Trin 3) Indtast følgende kommando:
db_nmap -V -sV 10.0.2.15/24
(Sørg for at erstatte 10.0.2.15 med din egen lokale IP-adresse.)
Her:
db_ står for database
-V står for verbose mode
-sV står for service version detection
Resultaterne skrives direkte ind i Metasploit-databasen, som vist nedenfor.

Metasploit Exploit Utility
Metasploit er meget robust, både hvad angår funktioner og fleksibilitet. En almindelig anvendelse er at gennemgå, hvilke kendte sårbarheder der gælder for de værter, du har opdaget. Nedenfor gennemgår vi trinnene til at liste og filtrere de tilgængelige moduler på en laboratoriemaskine, du kontrollerer.
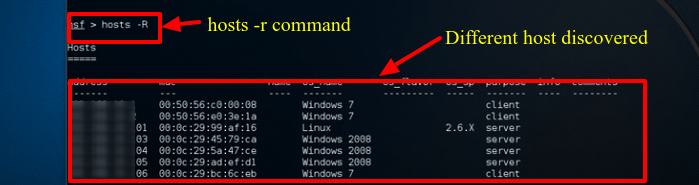
Trin 1) Hvis Metasploit stadig er åben, skal du indtaste Hosts -R i terminalvinduet. Dette tilføjer de nyligt opdagede værter til Metasploit-databasen.
Trin 2) Indtast “show exploits”. Denne kommando giver et omfattende overblik over alle de moduler, der er tilgængelige for Metasploit.

Trin 3) Indsnævre nu listen med denne kommando: søgenavn: Windows 7. Dette søger efter moduler, der specifikt nævner Windows 7, det operativsystem, der bruges i dette eksempellaboratorium. Afhængigt af dit miljø skal du ændre søgeparametrene, så de matcher den maskintype, du har tilladelse til at teste, uanset om det er macOS eller et andet Linux-system.
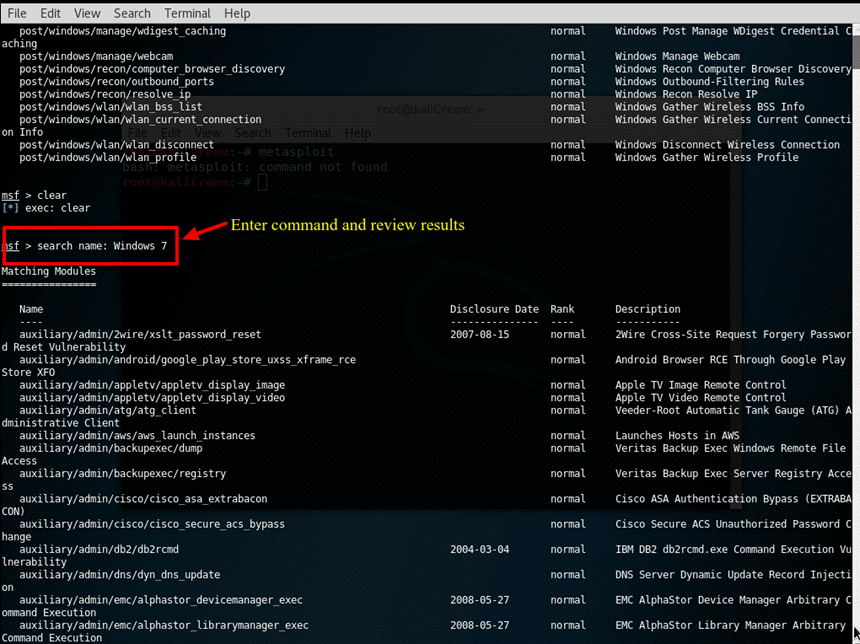
Trin 4) I denne vejledning bruger vi en Apple iTunes sårbarhed opdaget på listen. For at indlæse modulet skal du indtaste den komplette sti, der vises i søgeresultaterne: brug exploit/windows/browse/apple_itunes_playlist

Trin 5) Når modulet er indlæst korrekt, ændres kommandoprompten til at vise modulnavnet efterfulgt af >, som vist på skærmbilledet ovenfor.
Trin 6) Gå ind i Vis indstillinger for at se de tilgængelige indstillinger for det pågældende modul. Hvert modul har forskellige muligheder.

Alt ovenstående bør kun køres mod maskiner, du ejer eller har skriftlig tilladelse til at teste. Brugt på den måde bliver Nmap og Metasploit Kali Linux til en praktisk revisionsplatform snarere end en belastning, og spørgsmålene nedenfor dækker de punkter, som de fleste begyndere rejser derefter.
