
Hvad er social manipulation? Definition og typer
 Redaktionelle team
⚡ Smart opsummering
Social engineering er kunsten at manipulere folk til at afsløre fortrolige oplysninger eller give adgang, og denne side forklarer, hvordan disse angreb iscenesat, de teknikker, angribere foretrækker, og de modforanstaltninger, der stopper dem.
Hvad er social teknik?
Social engineering er kunsten at manipulere brugere af et computersystem til at afsløre fortrolige oplysninger, der kan bruges til at få uautoriseret adgang til systemet. Begrebet dækker også udnyttelse af menneskelig venlighed, grådighed og nysgerrighed til at komme ind i bygninger med begrænset adgang eller til at overtale brugere til at installere bagdørssoftware.
Det er fundamentalt for at beskytte computersystemer at kende de tricks, angribere bruger til at tale folk fra loginoplysninger. Fordi målet er en person snarere end en server, kan ingen firewall alene lukke hullet.
I denne artikel vil du lære om de almindelige social engineering-teknikker og de sikkerhedsforanstaltninger, der modvirker dem.
Hvordan fungerer social engineering?
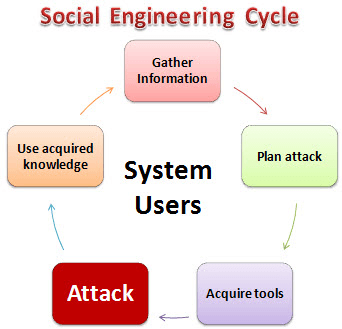
Et social engineering-angreb følger en gentagbar cyklus. Diagrammet nedenfor viser de fem stadier, en angriber bevæger sig igennem.
HER,
- Samle informationI denne første fase lærer angriberen så meget som muligt om det tiltænkte offer. Oplysningerne kommer fra virksomheders hjemmesider, offentlige indberetninger, sociale medier og uformelle samtaler med brugerne.
- Planlæg angrebAngriberen beskriver, hvordan angrebet vil forløbe, og hvem der vil blive kontaktet først.
- Hent værktøjerDisse omfatter de computerprogrammer og rekvisitter, der blev brugt ved angrebet.
- AngribAngriberen udnytter svaghederne i målsystemet, normalt ved at tilskynde en person til at handle.
- Brug erhvervet videnDetaljer, der opdages undervejs, såsom kælenavne eller grundlæggernes fødselsdatoer, fører til senere angreb, såsom gætteri af adgangskoder.
Typer af sociale ingeniørangreb
Social engineering-teknikker tager mange formerDe seks nedenfor tegner sig for de fleste rapporterede hændelser.
Udnyttelse af fortrolighed
Brugere er mindre mistænksomme over for folk, de allerede kender, så en angriber kan bruge tid på først at blive et velkendt ansigt – ved måltider, i pauser eller ved sociale begivenheder. Hvor en bygning har brug for en adgangskode eller et adgangskort, er det langt mere sandsynligt, at et velkendt ansigt holder døren åben. Den samme fortrolighed opfordrer folk til at besvare tilfældige spørgsmål, såsom hvor de mødte deres ægtefælle, eller navnet på en skolelærer. Det er de svar, som prompter til gendannelse af adgangskoder beder om, så de kan få adgang til e-mail-konti.
Truende omstændigheder
Folk holder sig fra alle, der virker vrede eller konfronterende. Ved hjælp af denne teknik iscenesætter angriberen et ophedet telefonskænderi eller en tvist med en medskyldig og beder derefter en bruger om oplysninger. Mange brugere svarer blot for at afslutte mødet. Den samme taktik afskrækker personalet fra at udføre en ordentlig kontrol ved et sikkerhedskontrolpunkt.
Phishing
Phishing bruger tricks og bedrag til at få fat i private data. Den sociale ingeniør udgiver sig for at være en legitim tjeneste, såsom en webmail eller et netbanksted, og beder brugeren om at bekræfte et kontonavn og en adgangskode. Den samme teknik indsamler kortnumre, engangsadgangskoder og andre personlige data.
tailgating
Tailgating betyder at følge en autoriseret bruger gennem døren til et område med begrænset adgang. Af almindelig høflighed holder brugeren døren, og den sociale ingeniør går ind uden at vise et adgangskort.
Udnyttelse af menneskelig nysgerrighed
Her placerer socialingeniøren et malware-inficeret USB-flashdrev, som brugerne samler det op. Finderen sætter det normalt i, og drevet kører enten automatisk eller frister brugeren til at åbne en fil med et indbydende navn, f.eks. Medarbejderløn. Review.docx.
Udnyttelse af menneskelig grådighed
Den sociale ingeniør lokker brugeren med løftet om nemme penge online og beder dem derefter om at udfylde en formular og bekræfte deres identitet med kreditkortoplysninger.
Hvordan forebygger man socialingeniørangreb?
Forebyggelse starter med personlige vaner. Følgende fremgangsmåder beskytter mod alle typer social engineering-angreb:
- Undgå at tilslutte et ukendt USB-drev til din computer.
- Klik ikke på links i uventede e-mails; skriv adressen eller brug et gemt bogmærke.
- Brug lange, unikke adgangskoder, der er gemt i en adgangskodeadministrator.
- Aktivér multifaktorgodkendelse, og vælg en app eller hardwarenøgle frem for SMS.
- Vær forsigtig med venskaber kun online, der hurtigt udvikler sig til penge eller adgang.
- Hold operativsystemet og alle applikationer opdaterede.
- Sikr dine enheder med diskkryptering og en skærmlås.
- Installer velrenommeret antivirus- eller endpoint-beskyttelsessoftware.
- Tag regelmæssigt sikkerhedskopi af dine data, og test gendannelsen.
- Makuler følsomme dokumenter i stedet for at kassere dem.
- Brug en VPN på netværk, du ikke har tillid til.
- Lås din bærbare computer, hver gang du går væk.
- Bekræft usædvanlige anmodninger via en anden, kendt kanal, før du handler.
Social Engineering-modforanstaltninger
Individuelle vaner er kun halvdelen af svaret. Fordi hver teknik manipulerer en forudsigelig menneskelig bias, kan en organisation finde en modforanstaltning til hver enkelt.
| Teknik | Organisatorisk modforanstaltning |
|---|---|
| Udnyttelse af fortrolighed | Træn brugerne i ikke at erstatte et sikkerhedstjek med fortrolighed. Selv en kendt kollega beviser autorisation til adgang til begrænsede områder og information. |
| Truende omstændigheder | Træn brugerne i at genkende pressionstaktikker, der fisker efter følsomme oplysninger, høfligt afviser og derefter anmelder mødet. |
| Phishing | Velrenommerede websteder bruger sikre forbindelser til kryptere data og bevise deres identitet. Tjek adresselinjen, og besvar aldrig en e-mail, der anmoder om personlige oplysninger. |
| tailgating | Træn brugerne i aldrig at lade andre personer komme ind på deres adgangskode. Alle skal have adgangskort separat, og receptionen udfordrer besøgende uden adgangskort. |
| Menneskelig nysgerrighed | Giv ethvert fundent flashdrev til systemadministratorer, som scanner det på en isoleret maskine i stedet for en produktionsarbejdsstation. |
| Menneskelig grådighed | Træn medarbejdere i at genkende svindelnumre, der handler om at blive rig hurtigt, og giv dem én nem kanal til at rapportere dem. |
Patching understøtter denne træning, fordi en angriber, der ikke formår at overtale en bruger til at samarbejde, falder tilbage på upatchet software.

