
Hvad er DigiTal Forensics? Historie og proces
 Oliver Jones
⚡ Smart opsummering
DigiRetsmedicin er videnskaben om at bevare, identificere ogtracog dokumentere elektronisk bevismateriale, så det holder i en retssal på tværs af computere, mobile enheder, servere, netværk og cloudlagring.
Hvad er Digital Forensics?
DigiTal retsmedicin er processen med bevarelse, identifikation, eksistenstracog dokumentation af computerbeviser, der kan bruges i en retssal. Det er videnskaben om at finde beviser i digitale medier såsom en computer, mobiltelefon, server eller netværk, og det giver det retsmedicinske team dokumenterede teknikker og værktøjer til at løse komplicerede digitale sager.
Digital forensics hjælper det retsmedicinske team med at analysere, inspicere, identificere og bevare digitale beviser på mange typer elektroniske enheder, fra en bærbar computers harddisk til en cloud-postkasse.
Historie Digital Forensics
Her er de vigtige milepæle i den digitale retsmedicins historie:
- Hans Gross (1847–1915): Første brug af videnskabelig forskning til at lede strafferetlige efterforskninger.
- Francis Galton (1822–1911): Gennemførte den første registrerede videnskabelige undersøgelse af fingeraftryk.
- FBI (1932): Opret et laboratorium, der tilbyder retsmedicinske tjenester til feltagenter og andre retsmyndigheder i hele USA.
- 1978: Den første computerforbrydelse blev anerkendt i Floridas lov om computerkriminalitet.
- 1992: Begrebet computerforensik kom ind i den akademiske litteratur.
- 1995: Den Internationale Organisation for Computerbevismateriale (IOCE) blev dannet.
- 2000: Det første FBI regionale computerretsmedicinske laboratorium blev etableret.
- 2002: Den videnskabelige arbejdsgruppe vedr. Digioffentliggjort af tal Evidence (SWGDE) Bedste Practices for Computer Forensics.
- 2010: Simson Garfinkel redegjorde for de strukturelle problemer, som digitale undersøgelser står over for.
- 2012: ISO/IEC 27037 blev udgivet og blev den første globalt accepterede standard for identifikation, indsamling, erhvervelse og bevarelse af digitalt bevismateriale.
- 2015: ISO/IEC 27043 blev udgivet, og den definerede fælles principper og processer for hændelsesundersøgelse og fungerede som en paraplystandard for den bredere ISO-forensiske familie.
- 2019: Meta (Facebook AI) lancerede Deepfake Detection Challenge (DFDC), og datasæt som FaceForensics++ dukkede op, hvilket markerede deepfakes som et stort retsmedicinsk problem.
- 2021: Colonial Pipeline-ransomware-angrebet drev hurtige fremskridt inden for kryptovaluta- og blockchain-forensik. tracforetage ulovlige betalinger.
- 2024: EU's AI-lov blev vedtaget som den første omfattende AI-lov, hvilket skærpede fokus på autentificering af AI-genererede medier i takt med at antallet af deepfake-drevne svindelsager steg.
- 2025: Den første dedikerede Deepfake Forensics Workshop (DFF-2025) blev afholdt, da AI-genereret indhold, IoT-enheder og cloud-beviser kom til at dominere efterforskningerne.
- 2026: Feltet lagde stigende vægt på at validere AI-baserede retsmedicinske værktøjer, herunder fejlrater og reproducerbarhed, for at opfylde standarder for domstolsprøvelse.
Målsætninger for computerforensik
Enhver efterforskning arbejder hen imod de samme mål. Her er de vigtigste mål for computerforensik:
- Gendanne, analysere og bevare computermateriale, så efterforskningsorganet kan fremlægge det som bevis i en retssal.
- Fastlæg motivet bag forbrydelsen og gerningsmandens identitet.
- Design procedurer på et formodet gerningssted, der forhindrer, at digitale beviser bliver beskadiget.
- Indhent og dupliker data, gendan slettede filer og partitioner fra digitale medier og validér dem derefter.
- Identificer beviser hurtigt og vurder den potentielle indvirkning af den ondsindede aktivitet på offeret.
- Udarbejd en retsmedicinsk rapport om efterforskningen og bevar beviserne ved at følge forældremyndigheden.
Process af Digital Forensics
DigiTal retsmedicin omfatter fem trin, kodificeret i vejledning som f.eks. NIST SP 800-86 og ISO/IEC 27037:
- Identifikation
- Bevarelse
- Analyse
- Dokumentation
- Præsentation
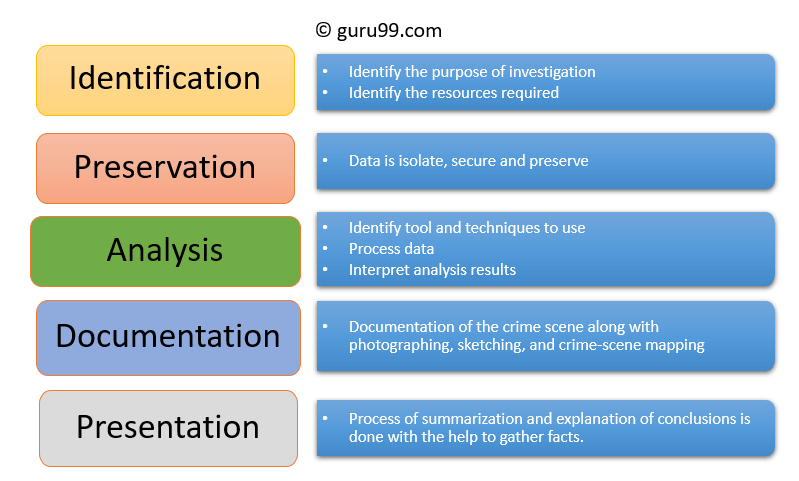
Diagrammet nedenfor viser, hvordan de fem faser følger hinanden, fra første observation af en anordning til den endelige retsrapport.
Identifikation
Dette er det første trin i den retsmedicinske proces. Identifikation dækker over, hvilke beviser der findes, hvor de er opbevaret, og i hvilket format.
Elektroniske lagringsmedier kan omfatte personlige computere, mobiltelefoner, tablets, eksterne drev og flytbare kort.
Bevarelse
I denne fase isoleres, sikres og bevares data. Det omfatter at forhindre folk i at bruge enheden, så de digitale beviser ikke manipuleres.
Analyse
I dette trin rekonstruerer efterforskerne datafragmenter og drager konklusioner baseret på de fundne beviser. Det kan kræve adskillige undersøgelser at understøtte en specifik teori om forbrydelsen.
Dokumentation
Der skal oprettes en registrering af alle synlige data. Det hjælper med at genskabe gerningsstedet og gennemgå det, og det involverer korrekt dokumentation af gerningsstedet sammen med fotografering, skitsering og kort over gerningsstedet.ping.
Præsentation
I dette sidste trin opsummeres og forklares konklusionerne. Rapporten skal skrives i et lægmandssprog ved hjælp af abstracted terminologi, og alle abstracted-udtrykket bør referere til den specifikke understøttende detalje.
Typer af Digital Forensics
DigiRetsmedicin er ikke én disciplin. Den er opdelt i specialiserede grene, der hver især er rettet mod en forskellig beviskilde:
| Branch | Hvad den undersøger |
|---|---|
| Disk retsmedicin | Extracts-data fra lagringsmedier ved at søge efter aktive, ændrede eller slettede filer. |
| Netværk efterforskning | Overvåger og analyserer netværkstrafik for at indsamle information og juridisk bevismateriale. |
| Trådløs retsmedicin | En afdeling inden for netværksforensik, der indsamler og analyserer trådløs trafik. |
| Databaseforensik | Undersøger databaser og deres relaterede metadata for tegn på ændringer eller adgang. |
| Malware-forensik | Identificerer skadelig kode og studerer dens nyttelast, herunder virus og orme. |
| E-mail-retsmedicin | Gendanner og analyserer e-mails, herunder slettede mails, kalendere og kontakter. |
| Hukommelse retsmedicin | Indsamler rådata fra systemhukommelsen, såsom registre, cache og RAM, og bearbejder dem derefter. |
| Mobiltelefon-retsmedicin | Henter telefon- og SIM-kontakter, opkaldslogge, SMS og MMS, lyd og video. |
| Cloud-forensik | Indhenter bevismateriale, der opbevares af en tjenesteudbyder, i stedet for på en enhed i hånden. |
Udfordringer Digital Forensics
Her er de største udfordringer, som digitale retsmedicinske teams står over for:
- Antal enheder: Væksten i personlige computere og næsten universel internetadgang mangedobler antallet af enheder i alle tilfælde.
- Tilgængelighed af angrebsværktøjer: Færdiglavet hackingsværktøjer lade lavtuddannede lovovertrædere forårsage skade, der er svær at tilskrive.
- Mangel på fysiske beviser: Retsforfølgning bliver vanskelig, når hele sagen hviler på digitale registre.
- Opbevaringsskala: Terabyte-store drev gør det langsommeligt at finde de få relevante filer.
- Konstant teknisk forandring: Enhver ny enhed, hvert nyt filsystem eller hvert nyt krypteringsskema tvinger en opgradering af værktøjer og procedurer.
Eksempel brug af Digital Forensics
Kommercielle organisationer, ikke kun retshåndhævende myndigheder, er nu afhængige af digital retsmedicin i sager som:
- Intellektuel ejendomsret tyveri
- Industrispionage
- Ansættelseskonflikter
- Undersøgelser af svig
- Uhensigtsmæssig brug af internet og e-mail på arbejdet
- Forfalskningsrelaterede forhold
- Konkursundersøgelser
- Spørgsmål om overholdelse af lovgivning
Fordele ved Digital Forensics
Her er de vigtigste fordele ved digital retsmedicin:
- Bekræfter integriteten af et computersystem efter en hændelse.
- Fremlægger beviser i retten, der kan føre til straf for gerningsmanden.
- Hjælper virksomheder med at indsamle vigtige oplysninger, når deres systemer eller netværk er kompromitteret.
- Tracks cyberkriminelle effektivt på tværs af grænser og dermed beskytte organisationens penge og tid.
Ulemper ved Digital Forensics
Her er de væsentligste ulemper ved digital retsmedicin:
- DigiAl bevisførelse accepteres kun i retten, når det kan bevises, at der ikke har fundet manipulation sted.
- Det er en ekstremt omkostningsfuld affære at producere og opbevare elektroniske dokumenter.
- Jurister skal have omfattende computerkundskaber for at kunne argumentere i sagen.
- Efterforskerne skal fremlægge autentiske og overbevisende beviser.
- Hvis det anvendte værktøj ikke opfylder bestemte standarder, kan en domstol afvise beviserne.
- Manglende teknisk viden fra den efterforskende officers side giver muligvis ikke det ønskede resultat.
