
Projekt til test af bankdomæneapplikationer
 Thomas Hamilton
⚡ Smart opsummering
Test af bankdomæneapplikationer validerer funktionalitet, ydeevne og sikkerhed i finansiel software, der håndterer følsomme transaktioner. Denne vejledning forklarer domæneviden, bankapplikationskarakteristika, testfaser, eksempler på testcases og vigtige afbødningsstrategier for risici, der er unikke for BFSI-sektoren.

Bankdomænetestning
Bankdomænetestning er softwaretestprocessen for en bankapplikation med henblik på funktionalitet, ydeevne og sikkerhed. Hovedformålet med at teste en bankapplikation er at sikre, at alle aktiviteter og funktionaliteter i banksoftwaren kører problemfrit og fejlfrit, og at softwaren forbliver beskyttet.
BFSI-sektoren (bank-, finansielle tjenesteydelser og forsikring) er den største forbruger af IT-tjenester. Bankapplikationer håndterer direkte fortrolige finansielle data, så det er obligatorisk, at enhver aktivitet, der udføres af banksoftware, kører pålideligt og uden fejl. Banksoftware udfører funktioner som overførsel og indbetaling af penge, saldoforespørgsler, transaktionshistorik og udbetalinger. Test af en bankapplikation sikrer, at disse aktiviteter ikke kun udføres korrekt, men også forbliver beskyttet mod hackere.
Tilmeld dig vores Live Banking-testprojekt gratis
Hvad er domæne i test?
Domæne i test refererer til den branche, som softwaretestprojektet er oprettet til. Udtrykket bruges ofte, når man diskuterer softwareprojekter og -udvikling. Eksempler omfatter forsikringsdomænet, bankdomænet, detailhandelsdomænet og telekommunikationsdomænet.
Mens udviklingenping I ethvert domænespecifikt projekt søges der normalt hjælp fra en domæneekspert. Domæneeksperter er mestre inden for emnet og kender anvendelsen ud og ind.
Hvorfor er domæneviden vigtig?
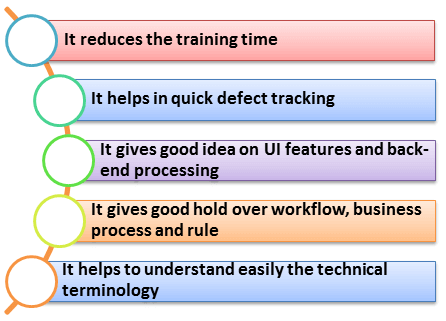
Domænekendskab er afgørende for test af ethvert softwareprodukt, fordi det direkte forbedrer testdækning, fejldetektion og interessenters tillid. En tester, der forstår bankworkflows, kan identificere edge cases, som en tester uden for domænet fuldstændigt overser.
Bankdomæneviden – introduktion
Bankdomænekoncepter er omfattende og er bredt opdelt i to sektorer:
- Traditionel banksektor
- Servicebaseret banksektor
Tabellen nedenfor viser de tjenester, som disse to undersektorer omfatter.
| Sektor | Tjenester inkluderet |
|---|---|
| Traditionel banksektor | Kernebankvirksomhed, Erhvervsbankvirksomhed, Detailbankvirksomhed |
| Servicebaseret banksektor | Kerne, Erhverv, Detailhandel, Lån, Handelsfinansiering, Privatbankvirksomhed, Forbrugerfinansiering, Islamisk bankvirksomhed, Kundeleveringskanaler / Front-end levering |
Afhængigt af dit projekts omfang kan det være nødvendigt at teste et eller alle ovenstående servicetilbud. Før du begynder at teste, skal du sørge for at have tilstrækkelig baggrund om den service, der testes.
Karakteristika for en bankapplikation
Før du begynder at teste, er det vigtigt at være opmærksom på de standardfunktioner, der forventes af enhver bankapplikation, så du kan tilpasse din testindsats til at opnå disse egenskaber. En standard bankapplikation bør opfylde følgende forventninger:
- Understøtter tusindvis af samtidige brugersessioner.
- Integrer med mange andre applikationer såsom handelskonti, regningbetalingsværktøjer og kreditkort.
- Behandl transaktioner hurtigt og sikkert.
- Inkluder et massivt opbevaringssystem.
- Sørg for høj revisionskapacitet til at fejlfinde kundeproblemer.
- Håndter komplekse forretningsarbejdsgange.
- Supporter brugere på flere platforme (Mac, Linux, Unix, Windows).
- Supporter brugere fra flere lokationer.
- Støt flersprogede brugere.
- Supportere brugere på forskellige betalingssystemer (VISA, AMEX, MasterCard).
- Støtte til flere servicesektorer (lån, detailbankvirksomhed osv.).
- Sørg for en idiotsikker mekanisme til katastrofehåndtering.
Typer af bankapplikationer, der skal testes
Før kortping I testfaserne er det nyttigt at vide, hvilke bankapplikationer der typisk er omfattet af:
- Kernebanksystemet (CBS): central motor for indlån, lån og konti.
- Netbank: kundevendt webportal til overførsler og regningbetalinger.
- Mobilbank: iOS og Android apps med biometri og notifikationer.
- Hæveautomat- og kiosksoftware: indlejret software i hæveautomater.
- Betalingsportaler: kort-, UPI- og wallet-transaktionshåndterere.
- Låne- og Treasury-moduler: backoffice-kredit- og valutavekslingsapps.
Testfaser i test af bankapplikationer
Når de omfattede applikationer er kendte, fortsætter testningen typisk gennem følgende faser.
- Behovsanalyse: Udføres af forretningsanalytikeren, som indsamler og dokumenterer kravene til en specifik bankapplikation.
- Krav Revse: Kvalitetsanalytikere, forretningsanalytikere og udviklingsledere gennemgår kravdokumentet og krydstjekker det for at sikre, at det ikke afbryder nogen eksisterende arbejdsgang.
- Dokumentation for forretningskrav: Kvalitetsanalytikere udarbejder forretningskravsdokumenter, der dækker alle gennemgåede krav.
- Databasetest: Den vigtigste del af test af bankapplikationer. Den verificerer dataintegritet, dataindlæsning, datamigrering, lagrede procedurer, funktionsvalidering og forretningsregler.
- Integrationstest: Under Integrationstest, alle udviklede komponenter integreres og valideres sammen.
- Funktionel testning: Standard testaktiviteter som f.eks. Test sag Forberedelse, gennemgang af testcases og udførelse udføres i denne fase.
- Sikkerhedstest: Sikrer, at softwaren er fri for sikkerhedsfejl. QA-teamet bør inkludere både negative og positive scenarier for at forsøge at bryde ind i systemet og rapportere sårbarheder, før uautoriserede parter finder dem. Banker bør også håndhæve flerlagsadgangsvalidering, såsom engangsadgangskoder. Automatiseringsværktøjer, der almindeligvis bruges til Sikkerhedstest omfatter IBM AppScan og HP WebInspect, mens Manuel testning er ofte afhængig af Proxy Sniffer, Paros Proxy og HTTP Watch.
- Usability Testing: Sikrer, at brugere med handicap kan bruge systemet lige så nemt som alle andre brugere — for eksempel hæveautomater udstyret med lydvejledning og blindeskrifttastatur for at øge tilgængeligheden.
- Brugeraccepttest: Den sidste fase, udført af slutbrugerne, for at bekræfte, at applikationen opfører sig korrekt i virkelige scenarier.
Eksempel på testtilfælde for netbankloginapplikation
Sikkerhed er altafgørende for enhver bankapplikation. Under testforberedelsen bør QA-teamet inkludere både negative og positive scenarier for at undersøge systemet og rapportere sårbarheder, før uautoriserede personer finder dem. Det betyder, at man ikke kun skal skrive negative testcases, men også destruktive tests.
Tabellen nedenfor beskriver generiske testcases for en bankapplikation.
| Miljø | Prøveprøver |
|---|---|
| Admin | Bekræft administratorlogin med gyldige og ugyldige data; administratorlogin uden data; alle administrator-hjemmelinks; administrator ændrer adgangskode med gyldige, ugyldige og eksisterende data; administrator logger ud. |
| Ny filial | Opret en ny gren med gyldige, ugyldige og eksisterende data; opret uden data; nulstil og annuller; opdater gren med gyldige, ugyldige og eksisterende data; annuller; slet gren med og uden afhængigheder; grensøgning. |
| Ny rolle | Opret en ny rolle med gyldige, ugyldige og eksisterende data; opret uden data; bekræft rollebeskrivelse og -typer; annuller og nulstil; slet rolle med og uden afhængigheder; bekræft links på rollens detaljeside. |
| Kunde og besøgende | Bekræft alle besøgendes og kunders links; kundelogin med gyldige, ugyldige eller ingen data; banklogin med gyldige, ugyldige eller ingen data. |
| Nye brugere | Opret ny bruger med gyldige, ugyldige og eksisterende grendata; opret uden data; annuller og nulstil; opdater bruger med gyldige, ugyldige og eksisterende data; annuller; slet bruger. |
Udfordringer ved testning af banksektoren og deres afbødning
Selv med stærke testfaser og skabeloner står testere over for adskillige tilbagevendende udfordringer i bankprojekter. Nedenstående afhjælpningsforanstaltninger har vist sig effektive i virkelige engagementer.
| Udfordring | Mitigation |
|---|---|
| Det er vanskeligt at få adgang til produktionsdata og replikere dem som testdata. | Sørg for, at testdata opfylder lovgivningsmæssige krav, og oprethold fortrolighed gennem datamaskering, syntetiske testdata og systemintegrationstest. |
| Migrering fra et gammelt banksystem til et nyt – inklusive rutiner, procedurer og datauploads – er den største udfordring. | Udfør datamigreringstest og kør regressionstests på både gamle og nye systemer, og sammenlign resultaterne, indtil de stemmer overens. |
| Krav kan være dårligt dokumenterede, hvilket efterlader funktionelle huller. Ikke-funktionelle krav er ofte udokumenterede, så testere ved ikke, om de skal teste dem. | Testere bør deltage fra kravanalysefasen og aktivt gennemgå forretningskrav. |
| Verificering af, at systemet følger de ønskede politikker og procedurer. | Udfør test af compliance- og regulatoriske politikker. |
| Omfang og tidslinjer udvides i takt med at bankapplikationer integreres med internettet og Mobil bankvirksomhed. | Afsæt tilstrækkelig tid i planen til integrationstest, når bankapplikationen har mange eksterne grænseflader. |
