
Splunk Tutorial pro začátečníky: Co je Splunk Tool? Jak používat?
 David Carter
⚡ Chytré shrnutí
Splunk je datová platforma, která shromažďuje, indexuje a koreluje strojově generovaná data v reálném čase a poté je převádí na prohledávatelné události, dashboardy, upozornění a vizualizace, které podporují monitorování, řešení problémů, bezpečnostní analýzu a obchodní rozhodování v celé organizaci.
Co je Splunk?
Splunk je softwarová platforma používaná k monitorování, vyhledávání, analýze a vizualizaci strojově generovaných dat v reálném čase. Zachycuje, indexuje a koreluje streamovaná data v prohledávatelném úložišti a poté vytváří grafy, upozornění, dashboardy a vizualizace. Protože usnadňuje přístup k datům protokolů a událostí v celé organizaci, týmy se spoléhají na Splunk pro rychlou diagnostiku, monitorování IT provozu a dokonce i pro správu bezpečnostních informací a událostí (SIEM).
Proč potřebujeme Splunk?
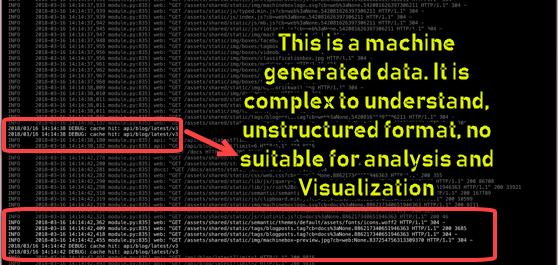
Monitorovací nástroj Splunk nabízí organizaci mnoho výhod. Hlavní výhody používání Splunku jsou:
- Nabízí vylepšené grafické uživatelské rozhraní s přehledem v reálném čase prostřednictvím interaktivních dashboardů.
- Zkracuje dobu odstraňování problémů a jejich řešení díky okamžitému vracení výsledků.
- Slouží jako vhodný nástroj pro analýzu hlavních příčin.
- Umožňuje generovat grafy, upozornění a dashboardy z vašich dat.
- Usnadňuje vyhledávání a prozkoumávání konkrétních výsledků.
- Pomáhá vám řešit jakékoli poruchy a zlepšit tak výkon.
- Sleduje obchodní metriky, abyste mohli činit informovaná rozhodnutí.
- Umožňuje vám začlenit Umělá inteligence do vaší datové strategie.
- Shromažďuje užitečné provozní informace z dat vašeho stroje.
- Shrnuje a shromažďuje cenné informace z různých protokolů.
- Přijímá téměř jakýkoli datový typ, včetně .csv, JSON a běžných formátů protokolů.
- Poskytuje výkonné vyhledávání, analýzu a vizualizaci pro uživatele všech typů.
- Vytvoří centrální úložiště pro vyhledávání dat Splunku z mnoha zdrojů.
Vlastnosti Splunk
Mezi klíčové vlastnosti Splunku patří:
- Zrychluje vývoj a testování.
- Umožňuje vytvářet aplikace pro práci s daty v reálném čase.
- Pomáhá vám generovat rychlejší návratnost investic.
- Podporuje agilní statistiky a reporting s architekturou pracující v reálném čase.
- Nabízí vyhledávání, analýzu a vizualizaci, které posilují uživatele všech typů.
Splunk produkty
Splunk je k dispozici ve třech různých edicích, z nichž každá je zaměřena na jiný rozsah použití:
- Splunk Enterprise
- Splunk Light
- Splunk Cloud
Splunk Enterprise
Splunk Enterprise edition používají velké IT firmy. Pomáhá shromažďovat a analyzovat data z aplikací, webových stránek, serverů a dalších zdrojů.
Splunk Cloud
Splunk Cloud je hostovaná platforma, která nabízí stejné funkce jako verze Enterprise. Můžete ji získat přímo od Splunku nebo prostřednictvím Cloudová platforma AWS.
Splunk Light
Splunk Light je bezplatná verze, která umožňuje vyhledávat, vytvářet reporty a upravovat data protokolů. Ve srovnání s ostatními edicemi má omezenou funkčnost a je nejlepší pro malé použití, indexuje až 500 MB dat denně.
Splunk Architecture
Nyní, když rozumíte jednotlivým edicím, se podívejme na architekturu Splunk a její hlavní stavební bloky:

Následují základní komponenty architektury Splunk:
Univerzální zasilatel (UF)
Univerzální forwarder (Universal Forwarder, neboli UF) je lehký agent, který odesílá data do těžkého forwarderu Splunk. Můžete ho nainstalovat na klientský počítač nebo aplikační server a jeho jediným úkolem je přeposílat data protokolů.
Vyrovnávač zátěže (LB)
Vyrovnávač zátěže je výchozím vyrovnávačem zátěže Splunku. Umožňuje vám však také použít váš vlastní personalizovaný vyrovnávač zátěže.
Těžký vyvážecí vůz (HF)
Heavy Forwarder je náročnější komponenta, která umožňuje filtrovat data před jejich přesunem – například shromažďuje pouze protokoly chyb.
Indexer
Indexer ukládá a indexuje příchozí data, což zlepšuje výkon vyhledávání v Splunku. Ve výchozím nastavení Splunk indexuje automaticky pomocí polí, jako je hostitel, zdroj a datum a čas.
Hledající hlava (SH)
Vyhledávací hlavička se používá k získávání informací a vytváření sestav. Je to místo, kde uživatelé píší dotazy v jazyce SPL (Search Processing Language) pro prozkoumání indexovaných dat.
Nasadicí server (DS)
Server pro nasazení vám pomáhá s nasazením konfigurací – například s aktualizací konfiguračního souboru nástroje Universal Forwarder – a může sdílet nastavení mezi více komponentami Splunk.
Správce licencí (LM)
Správce licencí traclicencování ks, které je založeno na objemu a využití (například 50 GB za den). Splunk tyto licenční údaje pravidelně kontroluje.
Jak Splunk funguje?
Nyní si projdeme, jak Splunk funguje, a budeme sledovat data od sběru až po analýzu:

Dopravce
Forwarder shromažďuje data ze vzdálených počítačů a přeposílá je indexeru téměř v reálném čase.
Indexer
Indexer zpracovává příchozí data v reálném čase. Také ukládá a indexuje data na disk.
Vyhledávací hlava
Koncoví uživatelé interagují se Splunkem prostřednictvím vyhledávací hlavičky, která jim umožňuje vyhledávat, analyzovat a vizualizovat indexovaná data.
Aplikace Splunk
Chcete-li vidět Splunk v akci, zvažte příklad z reálného světa. Vymezení problému: McDonald's neměl jasný přehled o tom, které propagační nabídky fungují nejlépe. Mezi faktory, které se na tom podílely, patřily:
- Typ nabídky (například sleva 20 %)
- Kulturní rozdíly na regionální úrovni
- Čas nákupu
- Zařízení používané zákazníkem
- Revenue generované na objednávku
Společnost potřebovala poznat chování spotřebitelů a jejich reakce.
Celý proces využíval tři typy zdrojů dat:
- Objednávky zadané v pobočce McDonald's
- Objednávky zadané prostřednictvím mobilní aplikace
- Objednávky zadané prostřednictvím webové aplikace
Data pak plynula z jedné fáze do další, jak je znázorněno na níže uvedeném diagramu.

Vstup
Vstupní data se přesunou do fáze parsování.
Parsování
Ve fázi parsování se relevantní data převedou na události:
- Region zákazníka
- Revenue na objednávku
- Čas objednávky (ráno, odpoledne, večer, noc)
- Zařízení používané zákazníky (mobil, počítač, tablet)
- Použité slevové kupóny
Fáze indexování
V této fázi jsou události tříděny a indexovány pro úložiště na základě:
- Prodej podle geografické polohy
- Příjmy z objednávky
- Čas objednávky (ráno, odpoledne, večer, noc)
- Zařízení používané zákazníkem
- Kupón použit
Vyhledávací hlava
Vyhledávací hlavička se používá k získávání informací a vytváření reportů.
McDonald's ho použil k zodpovězení následujících otázek:
- Která prodejní nabídka funguje nejlépe ve které zeměpisné oblasti?
- Jak chování zákazníků ovlivňuje tržby z objednávek?
- Kdy je nejlepší použít nabídky na burger nebo combo?
Jak Splunk pomohl?
- Zobrazoval všechny objednávky z daného regionu v reálném čase.
- Určil, jak si různé propagační nabídky vedly v reálném čase.
- Monitoroval jsem výkon interních pokladních systémů společnosti McDonald's.
- Umožněte zaměstnancům sledovat zpětnou vazbu od zákazníků a pochopit jejich očekávání.
- Analyzoval rychlost různých platebních metod.
- Identifikované bezchybné platební režimy.
Osvědčené postupy používání Splunk
- Nejprve otestujte svůj index, abyste mohli testy spustit rychle.
- Klíčová pole zadejte správně v době indexování; vše ostatní lze vytvořit nebo upravit až po indexování.
- K přerušení událostí ve Splunku dochází automaticky, proto se ujistěte, že správně detekuje začátek a konec každé události.
- Splunk dokáže časové razítko detekovat automaticky, ale pokud váš formát protokolu používá jiné časové razítko, nakonfigurujte ho ručně.
Slavné společnosti používající Splunk
Mezi některé známé společnosti, které používají Splunk, patří:
- Cisco
- Bosch
- IBM
- Motorola
- PepsiCo
- Adobe
- Visa
- Adidas
- Salesforce
- Walmart
Alternativy k Splunku
1) Site24x7Správa protokolů
Site24x7 poskytuje centralizovaný cloudový nástroj pro správu protokolů pro celou vaši infrastrukturu. Automaticky rozpoznává protokoly aplikací a poskytuje okamžitou podporu pro více než 100 aplikací.
Klíčové vlastnosti Site24x7nástroj pro správu protokolů uživatele:
- Podporuje více než 100 typů protokolů, včetně protokolů cloudových platforem.
- Umožňuje snadnou správu libovolných protokolů s jednoduchým přizpůsobením.
- Nabízí uživatelsky přívětivé vyhledávání založené na dotazovacím jazyce.
- Podporuje širokou škálu formátů protokolů (JSON, víceřádkový, klíč-hodnota, XML a další).
- Clusterzprávy založené na podobnosti vzorů.
- Nabízí IT automatizaci pro automatické ošetřování incidentů.
- Odesílá upozornění třetích stran prostřednictvím nástrojů, jako jsou Microsoft Teams, ServiceNow, PagerDuty, Opsgenie, Jira, Webhooky, Zendeska Zoho Cliq.
2) Sumo Logic
Sumo Logic pomáhá vám spravovat infrastrukturu vašich aplikací a vyhledávání a analýza dat protokolů v reálném čase je jednoduchá. Nástroj umožňuje monitorovat a vizualizovat historické i reálné události.
Download link: https://www.sumologic.com/
3) Fluentd
Fluentd je bezplatný sběrač dat s otevřeným zdrojovým kódem. Ukládá vaše protokoly do vyrovnávací paměti FS, abyste je mohli kdykoli načíst, a nabízí funkce, jako je vyvažování zátěže a opakované pokusy pro větší robustnost.
Download link: https://www.fluentd.org/
4) Zásobník ELK
Jedno ELK Stack Umožňuje uživatelům získávat data z libovolného zdroje, v libovolném formátu, vyhledávat, analyzovat a vizualizovat je. Nabízí centralizované protokolování, které je užitečné při identifikaci problémů se servery nebo aplikacemi.
Download link: https://www.elastic.co/elk-stack
5) LogFaces
LogFaces je další alternativa Splunku, která vám umožňuje odesílat dotazy e-mailem a uchovávat logy přímo u vás doma. Dodává se jako snadno použitelná desktopová aplikace.
Download link: http://www.moonlit-software.com/
Nevýhody použití Splunku
Navzdory svým silným stránkám má Splunk několik nevýhod, které stojí za zmínku:
- Splunk může být pro velké objemy dat drahý.
- Jeho dashboardy jsou funkční, ale ne vždy tak efektivní jako některé specializované monitorovací nástroje.
- Křivka učení je strmá; protože používá vícevrstvou architekturu, potřebujete školení a čas na její zvládnutí.
- Vyhledávání může být obtížné pochopit, zejména regulární výrazy a syntaxi vyhledávání.
