
Какво е социално инженерство? Определение и видове
 Оливър Джоунс
⚡ Умно обобщение
Социалното инженерство е изкуството да се манипулират хора, за да разкрият поверителна информация или да предоставят достъп, а тази страница обяснява как се организират тези атаки, техниките, които нападателите предпочитат, и контрамерките, които ги спират.
Какво е социално инженерство?
Социалното инженерство е изкуството да се манипулират потребители на компютърна система, за да се разкрие поверителна информация, която може да се използва за получаване на неоторизиран достъп до тази система. Терминът обхваща също така използването на човешката доброта, алчност и любопитство за влизане в сгради с ограничен достъп или за убеждаване на потребителите да инсталират софтуер за задна врата.
Познаването на триковете, които нападателите използват, за да разубедят хората да използват данните си за вход, е от основно значение за защитата на компютърните системи. Тъй като целта е човек, а не сървър, никоя защитна стена сама по себе си не може да затвори празнината.
В тази статия ще научите за често срещаните техники на социалното инженерство и мерките за сигурност, които им противодействат.
Как работи социалното инженерство?
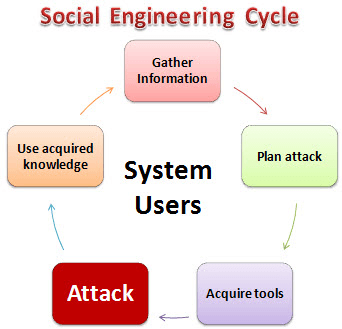
Атаката чрез социално инженерство следва повтарящ се цикъл. Диаграмата по-долу показва петте етапа, през които преминава нападателят.
ТУК,
- Събирам информацияВ този първи етап, нападателят научава колкото е възможно повече за целевата жертва. Информацията идва от уебсайтовете на компаниите, публични документи, социални медии и непринудени разговори с потребители.
- План за атакаАтакуващият очертава как ще протече атаката и кой ще бъде подложен на първи контакт.
- Придобиване на инструментиТе включват компютърните програми и реквизит, използвани при стартиране на атаката.
- АтакаАтакуващият използва слабостите в целевата система, обикновено като подтиква човек да действа.
- Използвайте придобитите знанияДетайли, събрани по пътя, като например имена на домашни любимци или рождени дати на основателите, подхранват по-късни атаки, като например отгатване на пароли.
Видове атаки чрез социално инженерство
Техниките за социално инженерство приемат много формиШестте посочени по-долу случая са причина за най-много докладвани инциденти.
Експлоатация на познатостта
Потребителите са по-малко подозрителни към хора, които вече познават, така че нападателят може да прекара време, за да се превърне в познато лице – по време на хранене, почивки или социални събития. Когато една сграда се нуждае от код или карта за достъп, е много по-вероятно познато лице да държи вратата отворена. Същата познатост насърчава хората да отговарят на небрежни въпроси, като например къде са срещнали съпруга/съпругата си или името на учител. Това са отговорите, които се изискват от подканите за възстановяване на парола, за да могат да получат достъп до... имейл акаунти.
Плашещи обстоятелства
Хората избягват всеки, който изглежда ядосан или конфронтационен. Използвайки тази техника, нападателят инсценира разгорещен телефонен спор или спор със съучастник, след което иска информация от потребителя. Много потребители отговарят просто, за да прекратят срещата. Същата тактика обезкуражава персонала да извърши правилна проверка на контролно-пропускателен пункт.
Фишинг
Фишингът използва хитрост и измама, за да получи лични данни. Социалният инженер се представя за легитимна услуга, като например уеб поща или сайт за онлайн банкиране, и иска от потребителя да потвърди потребителско име и парола за акаунт. Същата техника събира номера на карти, еднократни кодове за достъп и други лични данни.
Броните
„Tailgating“ означава следване на оторизиран потребител през вратата на ограничена зона. От обикновена учтивост потребителят задържа вратата, а социалният инженер влиза, без да показва бадж.
Използване на човешкото любопитство
Тук социалният инженер пуска заразено със зловреден софтуер USB флаш устройство, където потребителите ще го вземат. Търсещият обикновено го включва и устройството или се стартира автоматично, или изкушава потребителя да отвори файл с примамливо име, като например „Заплата на служител“. Revпреглед.docx.
Експлоатиране на човешката алчност
Социалният инженер примамва потребителя с обещанието за лесни пари онлайн, след което го моли да попълни формуляр и да потвърди самоличността си с данни за кредитна карта.
Как да предотвратим атаки чрез социално инженерство?
Превенцията започва с личните навици. Следните практики предпазват от всички видове атаки чрез социално инженерство:
- Избягвайте да включвате непознато USB устройство в компютъра си.
- Не кликвайте върху връзки в неочаквани имейли; въведете адреса или използвайте запазен отметка.
- Използвайте дълги, уникални пароли, съхранени в мениджър на пароли.
- Включете многофакторно удостоверяване, като предпочитате приложение или хардуерен ключ пред SMS.
- Бъдете внимателни с онлайн приятелствата, които бързо водят до пари или достъп.
- Поддържайте операционната система и всички приложения актуализирани.
- Защитете устройствата си с криптиране на диска и заключване на екрана.
- Инсталирайте надежден антивирусен софтуер или софтуер за защита на крайни точки.
- Правете редовно резервни копия на данните си и тествайте възстановяването.
- Унищожавайте чувствителни документи, вместо да ги изхвърляте.
- Използвайте VPN в ненадеждни мрежи.
- Заключвайте лаптопа си всеки път, когато се отдалечавате.
- Проверете необичайните заявки чрез втори, известен канал, преди да действате.
Противомерки за социално инженерство
Индивидуалните навици са само половината от отговора. Тъй като всяка техника манипулира предвидимо човешко предубеждение, организацията може да разработи противодействие за всяка от тях.
| Техника | Организационни контрамерки |
|---|---|
| Експлоатация от познатост | Обучете потребителите да не заместват проверката за сигурност с познаваемостта. Дори познат колега доказва оторизация за достъп до зони с ограничен достъп и информация. |
| Заплашителни обстоятелства | Обучете потребителите да разпознават тактики за натиск, целящи извличане на чувствителна информация, учтиво да отказват и след това да докладват за срещата. |
| Фишинг | Реномираните сайтове използват защитени връзки, за да криптиране на данни и да докажат самоличността си. Проверявайте адресната лента и никога не отговаряйте на имейл, в който се изисква лична информация. |
| Броните | Обучете потребителите никога да не допускат друг човек да влиза с тяхното разрешение. Всеки влиза с пропуск поотделно, а рецепцията предизвиква посетителите без пропуск. |
| Човешкото любопитство | Предайте всяко намерено флаш устройство на системните администратори, които го сканират на изолирана машина, а не на производствена работна станция. |
| Човешка алчност | Обучете служителите си да разпознават измами за бързо забогатяване и им осигурете един лесен канал за докладването им. |
Инсталирането на корекции подпомага това обучение, защото нападател, който не успее да убеди потребител да сътрудничи, се връща към софтуер без корекции.

