
14 НАЙ-ДОБРИТЕ софтуерни инструменти за киберсигурност (2026)
 Оливър Джоунс

Уморени ли сте от инструменти за сигурност, които обещават защита, но оставят системите ви уязвими? Лошият софтуер води до нарушения на данните и ransomware, а след това добавя глоби за съответствие и скъпоструващи прекъсвания. Той създава фалшиви положителни резултати и слепи зони, забавя времето за реакция и нарушава интеграциите. Освен това, бюджетите се разхищават, екипите губят доверие и рисковете се умножават. Правилните инструменти намаляват заплахите, подобряват видимостта и поддържат стабилни операции.
Аз изхарчих през 160 часа проучване и тестване 38+ инструмента за това ръководство. Подбрах 14-те инструмента, разгледани тук, използвайки практически опит от първа ръка. Моите препоръки са подкрепени от реална употреба и внимателна оценка. Ще намерите ключови функции, плюсове и минуси, както и подробности за цените. Прочетете пълната статия за прозрачни и практични идеи. Чети повече…

Log360 е унифицирано SIEM решение, което обединява управление на лог файлове, разузнаване за заплахи и откриване на прониквания в реално време, за да защити съвременните мрежи. То съпоставя данни между защитни стени, крайни точки и системи за управление на самоличността, за да разкрие бързо рисково поведение.
НАЙ-ДОБРИТЕ инструменти за мониторинг на киберсигурността: Най-добрият избор!
| Софтуерни инструменти за киберсигурност | Основни възможности за сигурност | Безплатен пробен период / Оферта за пробен период | Официален сайт |
|---|---|---|---|
???? Log360 |
SIEM и разширено откриване на заплахи | 30-дневен безплатен пробен период | Научете повече |
 👍 Мениджър на уязвимости плюс |
Оценка на уязвимостите и управление на корекции | 30-дневен безплатен пробен период | Научете повече |
 ???? EventLog Analyzer |
Управление на логове в реално време | 30-дневен безплатен пробен период | Научете повече |
 Teramind |
Анализ на потребителското поведение и вътрешни заплахи | 14-дневен безплатен пробен период | Научете повече |
 Мениджър на пачове Плюс |
Автоматизирано управление на корекции | 30-дневен безплатен пробен период | Научете повече |
1) Log360
Log360 е унифицирано SIEM решение, което обединява управление на лог файлове, разузнаване за заплахи и откриване на прониквания в реално време, за да защити съвременните мрежи. То съпоставя данни между защитни стени, крайни точки и системи за управление на самоличността, за да разкрие бързо рисково поведение. Бях искрено впечатлен от това колко ясно картографира събитията, свързани със сигурността, в практически анализи, без да ме заглушава в шум.
Той също така поддържа SOAR работни процеси, модели с нулево доверие и отчети, готови за съответствие. Използвах го за наблюдение на аномалии в контрола на достъпа в крайни точки и сървъри и точността на предупрежденията се открои. Помогна ми да затегна IAM политиките, да наложа MFA и да подобря реакцията при инциденти, без да добавя оперативно забавяне.
Поддържани платформи: Windows, Mac, iPhone и Android
Customer Support: Чат, имейл, телефон и формуляр за контакт
Безплатен пробен период: 30 безплатни пробни дни
Характеристики:
- Управление на заплахи: Тази възможност ви поддържа Фокус върху SOC върху реални заплахи, а не върху шумни предупреждения. Събира информация за заплахи, поддържа търсене на заплахи и бързо маркира злонамерени IP адреси/домейни. Използвал съм го, за да откривам модели на проникване в ранен етап, преди да се превърнат в пълномащабни инциденти.
- Автоматизация на сигурността: Той рационализира реакцията с работни потоци в стил SOAR, които автоматично обработват стъпките за обогатяване, присвояване и отстраняване на проблеми. Можете да стандартизирате сценариите, така че често срещаните инциденти да се развиват по-бързо с по-малко човешки пречки. Докато използвате тази функция, предлагам да свържете работните си потоци към вашия стек за заявки, така че ескалациите да се случват последователно.
- Одит на поведението: Този момент, в който „нещо не е наред“, става приложим с UEBA, управлявана от машинно обучение, и одит на промените в потребители и обекти. Той разкрива аномалии като подозрителни влизания, рискови модели на достъп и необичайно поведение по отношение на привилегиите. Виждал съм как това съкращава времето за разследване, защото базовата линия вече е установена.
- Корелация и откриване в реално време: Можете да свържете точките между крайни точки, сървъри, мрежови устройства и облачни регистрационни файлове, използвайки правила за корелация и MITRE ATT&CK-картирани засичания. Създаден е да улавя многоетапни кампании, а не единични сигнали изолирано. Бих препоръчал първо да настроите правилата за голям обем, за да намалите бързо фалшивите положителни резултати.
- Централизирано управление на логове и данни: Тази функция изтегля лог файловете в една конзола за бързо парсиране, търсене и анализ, така че наблюдението не се усеща като прескачане на инструменти.pingПоддържа фокусирано върху сигурността приемане на данни с вградени парсери, както и персонализирано парсиране за четими за човек лог файлове. Използвал съм подобни настройки, за да... tracпикове в електронното удостоверяване по време на триажа на инциденти.
- Унифицирана работна среда за инциденти: Това обединява разследванията на едно място с контекстуални изгледи за потребителски анализи, анализ на заплахи и търсене на процеси. Можете да преминете от предупреждение към свързани обекти и да изградите по-ясен разказ за инцидента. Инструментът ви позволява да преминете от откриване към валидиране, без да жонглирате с множество табла за управление.
Предимства
Недостатъци
Pricing:
Има 30-дневен безплатен пробен период. Свържете се с екипа за поддръжка за оферта или вижте безплатната демонстрация.
30-дневна безплатна пробна версия
2) ManageEngine Vulnerability Manager Plus
ManageEngine Vulnerability Manager Plus е мулти-ОС решение за управление на уязвимости и съответствие с вградено отстраняване на проблеми, което осигурява цялостно покритие от една конзола. Сканира локални, отдалечени и роуминг крайни точки, за да открие уязвимости, неправилни конфигурации и високорисков софтуер. Windows, Mac и Linux среди. Бях впечатлен от това как обедини оценката на уязвимостите, управлението на корекциите и конфигурацията на сигурността в един рационализиран работен процес.
Използвах го, за да приоритизирам уязвимостите въз основа на експлоатационност и сериозност, което ми помогна да съсредоточа отстраняването на проблемите първо върху областите с най-висок риск. Интегрираният му модул за корекции, обхващащ над 500 приложения на трети страни, ме спаси от жонглиране с отделни инструменти, а одитът на CIS benchmark ми предостави готови за одит отчети за съответствие без допълнителни усилия.

Поддържани платформи: Windows, Linux, macOS
Customer Support: Чат, имейл, телефон и формуляр за контакт
Безплатен пробен период: 30-дневна безплатна пробна версия
Характеристики:
- Оценка на уязвимостта: Той сканира и идентифицира реални рискове от голям обем уязвимости във вашите крайни точки. Можете да оценявате и приоритизирате въз основа на експлоатационност, тежест, възраст, брой засегнати системи и наличност на корекции. Намерих този подход на приоритизиране за наистина практичен, защото фокусираше отстраняването на проблемите върху това, което нападателите действително биха експлоатирали първо.
- Интегрирано управление на корекции: Тази функция ви позволява да персонализирате, организирате и автоматизирате целия си процес на кръпка в Windows, Mac, Linux и над 500 приложения на трети страни. Пачовете се изтеглят, тестват и внедряват автоматично без допълнителни разходи. Докато тествах това, забелязах колко по-бързи станаха циклите на инсталиране на пачове в сравнение с управлението на отделен инструмент за инсталиране на пачове.
- Управление на конфигурацията за сигурност: Можете да налагате сложни пароли, минимални привилегии и защита на паметта, като същевременно гарантирате съответствие с насоките за сигурност на CIS и STIG. Той одитира вашите системи спрямо над 75 CIS бенчмарка и показва подробни анализи за отстраняване на проблеми. Използвах го, за да затегна конфигурациите в крайните точки, а таблата за съответствие поддържаха одитите безпроблемни.
- Смекчаване на уязвимостите от нулевия ден: Той използва предварително изградени, тествани скриптове, за да защити мрежата ви, без да се чакат корекции от доставчици. Това е особено ценно, когато се появят нови уязвимости и официалните поправки изостават. Оцених колко бързо бяха налични скриптовете за смекчаване на критични zero-day разкрития.
- Укрепване на уеб сървъра: Той предоставя подробности за причината, въздействието и отстраняването на недостатъците в сигурността на уеб сървърите. Това помага за установяването и поддържането на сървъри, които са защитени от много варианти на атаки. Функцията е особено полезна за екипи, управляващи инфраструктура, свързана с интернет, където неправилните конфигурации могат да бъдат катастрофални.
- Одит на софтуер с висок риск: Той идентифицира неоторизиран и неподдържан софтуер, като инструменти за споделяне на отдалечен работен плот, приложения с изтекъл срок на годност и peer-to-peer програми, които представляват рискове за сигурността. Можете бързо да ги деинсталирате от крайни точки, за да намалите повърхността за атака.
Предимства
Недостатъци
Pricing:
Ето изданията, предлагани от ManageEngine Vulnerability Manager Plus:
| Professional Edition | Enterprise Edition |
|---|---|
| Започва от $0.9/устройство/месец | Започва от $1.55/устройство/месец |
Безплатен пробен период: Предлага се 30-дневен безплатен пробен период.
Посетете мениджъра на уязвимости
30-дневна безплатна пробна версия
3) EventLog Analyzer
EventLog Analyzer е фокусиран инструмент за управление на лог файлове и SIEM, предназначен да централизира данните за събития с цел сигурност, съответствие и одит. tracкс логове от сървъри, защитни стени, антивирусни инструменти и системи за предотвратяване на прониквания, за да се сигнализира подозрително поведение рано. Хареса ми колко бързо превърна суровите регистрационни файлове в четлива информация за заплахи с ясни табла за управление. Също така поддържа анализи за сканиране на уязвимости и шаблони за съответствие.
Разчитах на него, за да разследвам повтарящи се неуспешни влизания и опити за ескалация на привилегиите, и това ми спести часове ръчно проучване. Помогна ми да засиля контрола на достъпа, да настроя предупрежденията и да валидирам нивото на сигурност в крайните точки.
Поддържани платформи: Windows, Linux
Customer Support: Чат, имейл, телефон и форма за контакт
Безплатен пробен период: 30-дневна безплатна пробна версия
Характеристики:
- Анализ на лог файлове в реално време: Тази способност преглежда входящите Windows събития и данни от системния лог бързо, така че забелязвате аномалии, преди да се разпространят. Харесва ми как подчертава пикове в неуспешните влизания и необичайни стартирания на услуги. Докато го използвате, препоръчвам първо да изчислите „нормалните часове“, за да намалите шума.
- Докладване за съответствие: Тази част предотвратява превръщането на одитите в хаос в електронни таблици, като генерира готови отчети за съответствие и ясни следи от доказателства. Можете да съпоставите дейността с общи изисквания и да експортирате това, което одиторите действително изискват. Използвал съм я по време на тримесечен преглед, за да извлека доказателства за минути.
- Корелация на събитието: Този енджин свързва точките между сървъри, защитни стени и регистрационни файлове на крайни точки, за да разкрие многоетапни атаки, които изглеждат безобидни сами по себе си. Той е особено полезен за откриване на модели на странично движение. Предлагам настройване на праговете на корелация за всяка подмрежа, за да се намалят фалшивите положителни резултати, без да се пропускат реални прониквания.
- Търсене в дневници и криминалистика: Тази функция прави разследванията по-малко подобни на търсене на игли в купа сено, защото можете бързо да търсите, филтрирате и преглеждате архивирани лог файлове. Използвал съм я след подозрително влизане на администратор, за да... tracточната последователност от промени. Създаден е за времеви рамки на инцидентите.
- Криптиран лог Archiстойност и задържане: Тази опция предпазва лог файловете от нежелана промяна за дългосрочен криминалистичен анализ, което е важно, когато доказвате какво се е случило седмици по-късно. Съхранява записи сигурно за одити и вътрешни разследвания. Ще забележите, че е по-лесно да се защити целостта, когато правилата за съхранение са стандартизирани в различните екипи.
- Разузнаване на заплахите: Този слой засилва откриването, като съчетава наблюдение в реално време със сигнали, базирани на разузнаване, така че предупрежденията изглеждат по-действителни от общите известия за „нещо се е променило“. При реален инцидент можете да откриете многократно предположение за идентификационни данни рано и да изолирате източника. Създаден е да поддържа работни процеси в стил SIEM.
Предимства
Недостатъци
Pricing:
Предлага 30-дневен безплатен пробен период. Можете също да получите безплатна демонстрация и да се свържете с отдела по продажбите за оферта.
30-дневна безплатна пробна версия
4) Teramind
Teramind е платформа за анализ на потребителското поведение и защита на крайните точки, която съчетава откриване на вътрешни заплахи с мониторинг на производителността. То tracks потребителска активност, поддържа предотвратяване на загуба на данни и се интегрира с политики за криптиране и контрол на достъпа. Бях изненадан колко ефективно откроява рискови модели на поведение, без да се чувства натрапчив. Той допълва SIEM настройките и стратегиите за нулево доверие с подробна видимост.
Използвах го, за да забележа необичайни прехвърляния на файлове и подозрително използване на приложения, което ми помогна да предотвратя изтичане на данни рано. То подсили контролите на IAM, подобри реакцията при инциденти и добави силна защита на човешки слой към моята система за сигурност.
Поддържани платформи: Windows, macOS, iOS и Android
Customer Support: Имейл, билети и чат на живо
Безплатен пробен период: 14-дневен безплатен пробен период
Характеристики:
- Персонализирани отчети: Тази функция ви позволява да създавате отчети за сигурност, които съответстват на вашия работен процес в SOC. Тя е удобна за обобщаване на рисково потребителско поведение, изключения за контрол на достъпа и DLP събития без допълнителни упражнения с електронни таблици. Използвал съм седмични обобщения за управление, за да поддържам одитите спокойни и предвидими.
- Мониторинг на имейл: Можете да следите активността на бизнес имейлите си, за да откриване на опити за фишинг, изтичане на данни или споделяния, нарушаващи правилата. Съчетава се добре с програми за вътрешни заплахи, защото съобщенията могат да бъдат преглеждани заедно с контекста на крайната точка. Тествах го по време на седмица за въвеждане на доставчик и бързо открих погрешно насочен прикачен файл.
- Интелигентни предупреждения и правила: Използва базирани на правила сигнали, за да сигнализира за подозрителни модели, преди те да се превърнат в инциденти. Сигналите изглеждат практични, защото са обвързани с конкретни поведения, а не с неясен шум от типа „нещо се е случило“. Докато настройвате това, предлагам да започнете с тригери с висок сигнал, като например групови премествания на файлове или необичайни пикове на прокси сървъра.
- Откриване на случайни течове: Друга силна страна е откриването на случайни течове, които се промъкват покрай обучението и добрите намерения. Това ви помага да забележите рисково споделяне, изпращания до грешен получател и излагане на чувствителни данни рано. Това е полезно, когато екипите действат бързо и грешки се случват под натиск от крайни срокове.
- Блокиране на рискови дейности: Той може активно да блокира рискови дейности, вместо само да ги регистрира впоследствие. Това е ценно, когато искате контроли, подобни на предотвратяване на прониквания, на потребителско ниво. Можете да спрете опитите за изтичане на данни, съмнителни качвания или работни процеси, заобикалящи правилата, в реално време.
- Проверка на автентичността на потребителя: Той поддържа валидиране на автентичността на потребителите, когато акаунтите изглеждат „валидни“, но поведението не е. Това е от голямо значение за среди с нулево доверие, където управлението на самоличността и контролът на достъпа се нуждаят от поведенческо доказателство. Виждал съм как намалява ескалациите на умората от MFA, като подчертава наистина странни сесии.
Предимства
Недостатъци
Pricing:
Ето плановете, предлагани от Teramind:
| Стартер | UAM | DLP |
|---|---|---|
| $14 | $28 | $32 |
Безплатен пробен период: Предлага се 14-дневен безплатен пробен период и демонстрация на живо.
14-дневна безплатна пробна версия
5) ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus е автоматизирано решение за управление на корекции от корпоративен клас, което рационализира целия жизнен цикъл на корекциите. Windows, macOS, Linux и над 1,100 приложения на трети страни от една конзола. Периодично сканира управляваните системи, за да идентифицира липсващи корекции и внедрява актуализации за сигурност, корекции на драйвери и актуализации на BIOS с минимален престой. Бях впечатлен от това как обедини откриването на корекции, тестването и внедряването в един безпроблемен работен процес, без да нарушава ежедневните операции.
Използвах го, за да автоматизирам критични корекции за сигурност на сървъри и работни станции, и отчитане на съответствието в реално време Даде ми ясна видимост върху състоянието на корекциите в цялата мрежа. Това ми помогна да намаля времето за излагане на уязвимости, да поддържам готовност за одит и да подсиля сигурността на крайните точки без допълнителните разходи за ръчно коригиране. tracцар.
Поддържани платформи: Windows, Linux, macOS
Customer Support: Чат, имейл, телефон и форма за контакт
Безплатен пробен период: 30-дневна безплатна пробна версия
Характеристики:
- Автоматизирано внедряване на корекции: Тази функция сканира системите периодично и автоматично внедрява липсващи корекции чрез леки агенти. Можете да планирате внедряванията около работно време, за да сведете до минимум прекъсванията. Открих, че това е особено ефективно за keeping големи паркове от крайни устройства, актуализирани без постоянна ръчна намеса.
- Поддръжка за множество операционни системи и трети страни: Покрива Windows, macOS, и Linux, заедно с над 1,100 приложения на трети страни от една конзола. Това елиминира необходимостта от жонглиране с отделни инструменти за инсталиране на корекции за различни платформи. Докато използвах тази функция, забелязах колко по-бързи станаха циклите на инсталиране на корекции между платформи в сравнение с управлението на инструменти, специфични за операционната система.
- Тестване и одобрение на корекции: Можете автоматично да тествате корекциите в контролирана среда, преди да ги пуснете в производствените системи. Това предотвратява дефектните корекции да причинят нестабилност или прекъсване на работата на системата. Предлагам да активирате автоматично тестване за всички критични актуализации, за да откриете проблеми със съвместимостта рано.
- Инсталиране на корекции за сървъри и работни станции: Той внедрява актуализации за сигурност, корекции на драйвери и Актуализации на BIOS бързо към критични за бизнеса сървъри и работни станции. Подходът с леки агенти осигурява минимално използване на честотна лента по време на внедряването. Използвал съм го първо за закърпване на сървъри, свързани с интернет, и след това систематично го внедрявам към вътрешни крайни точки.
- Отчитане и анализ на съответствието: Тази функция предоставя подробна информация за състоянието на съответствие на вашата мрежа с изискванията за корекции с одити в реално време и разширен анализ. Можете да генерирате подробни отчети, които отговарят на регулаторните изисквания, без допълнителна работа с електронни таблици. Таблото за управление улеснява откриването на пропуски в съответствието с един поглед.
- Контроли за отказ и връщане назад: Това ви позволява да отхвърляте корекции за по-стари приложения или да отменяте дефектни корекции, причиняващи аномалии в управляваните системи. Това ви дава пълен контрол върху процеса на инсталиране на корекции, без да се притеснявате за нарушаване на критични работни процеси. Препоръчвам да настроите политики за отмяна преди внедряването на големи корекции като предпазна мрежа.
Предимства
Недостатъци
Pricing:
Ето изданията, предлагани от ManageEngine Patch Manager Plus:
| Professional Edition | Enterprise Edition |
|---|---|
| Less от $1/крайна точка на месец | $1/крайна точка на месец |
Безплатен пробен период: Предлага се 30-дневен безплатен пробен период.
Посетете Patch Manager Plus >>
30-дневна безплатна пробна версия
6) TotalAV Cyber Security
TotalAV Cyber Security предоставя надеждна, награждавана антивирусна и антималуер защита, която предпазва устройствата от рансъмуер, шпионски софтуер, фишинг и други кибер заплахи. Със сканиране в реално време, защита при сърфиране WebShield и интелигентно планиране, той съчетава мощно предотвратяване на проникване, поддръжка на защитна стена и безопасна VPN свързаност за защита на вашите крайни точки Windows, Mac, iOS и AndroidИнтуитивният му интерфейс прави достъпна разширената сигурност, без да забавя системата ви, от елиминиране на зловреден софтуер до наблюдение на нарушения на данните.
Направи ми впечатление как TotalAVМеханизмът за борба със зловредния софтуер и хранилището за пароли са координирани, за да спрат заплахите, преди те да са докоснали файловете ми, което дава реално усещане за контрол върху мрежовата сигурност. Независимо дали настройвате сканиране или настройвате производителността на системата, този инструмент се усеща като надежден пазач, който опростява защитата на крайните точки, като същевременно подсилва защитите с откриване на прониквания и сигурно сърфиране.
Поддържани платформи: Windows, Mac OS, iOS, Android
Customer Support: Билет и чат
Безплатен пробен период: Доживотен безплатен основен план
Характеристики:
- Защита от зловреден софтуер в реално време: TotalAVЗащитата в реално време на платформите постоянно сканира изтегляния, инсталации и програми, за да спре вируси, шпионски софтуер, рансъмуер и друг зловреден софтуер, преди да се изпълнят. Забелязах как това държи заплахите под карантина в момента, в който се появят в нашите лабораторни тестове. Подобреното в облака сканиране също помага за откриване на нови заплахи чрез сравняване на сигнатури с онлайн база данни.
- Сканиране при поискване и планирано сканиране: Тази функция ви позволява да стартирате ръчно сканиране на файлове, папки или цялата система, когато пожелаете, и да планирате сканирания за тиха фонова защита. Докато тествах тази функция, автоматичното стартиране на сканиранията през нощта означаваше, че устройството ми се събуди с по-чисто и безопасно устройство. Можете да персонализирате честотата на сканиране, за да отговаря на вашите модели на употреба.
- Блокер за фишинг на WebShield: TotalAVУебЩитът на защитава браузъра ви от фишинг атаки и измамнически страници, преди да се заредят. Спомням си тест, при който блокира измамен банков сайт, който изглеждаше зловещо близо до истинския — незабавно спиранеping потенциално изтичане на идентификационни данни.
- VPN за безопасно сърфиране: Интегрираната VPN функция за безопасно сърфиране криптира вашия уеб трафик, за да подобри поверителността, независимо дали сте на обществен Wi-Fi или у дома. По време на тестването, обърнетеping VPN-ът се усещаше без усилие, кееping Моят IP адрес е скрит и трафикът е криптиран със силни AES-256 протоколи. Има и адаптивни опции за протоколи като OpenVPN и IKEv2 за настройки на скоростта или сигурността.
- Total Adblock: TotalAVБлокировачът на реклами активно премахва изскачащите прозорци, tracи натрапчиви реклами в браузърите. Забелязах значително по-бързо зареждане на страниците, след като това беше активирано, особено на сайтове с много реклами. Това не само подобрява комфорта при сърфиране, но и намалява излагането на реклами със зловреден софтуер. Комбинирайте това с WebShield за забележимо по-чисто и безопасно уеб изживяване.
- Почистване и оптимизация на системата: Отвъд чистата сигурност, TotalAV Включва инструменти за почистване на нежелани файлове, изчистване на кеш паметта и управление на стартиращи приложения, подобрявайки цялостната производителност. Аз лично го използвах след месеци на претоварване на браузъра и бях приятно изненадан от това колко дисково пространство освободи.
Предимства
Недостатъци
Pricing:
Изтеглянето е безплатно
Изтеглете безплатно
7) LifeLock
LifeLock е цялостна услуга за защита на самоличността и данните, която предпазва от кражба на самоличност, следи заплахите и засилва контрола на достъпа на всички устройства. Освен антивирусна защита и откриване на прониквания, тя добавя наблюдение в тъмната мрежа, сигнали за социална сигурност и... усъвършенствана защита от заплахи за да защити личните данни, като същевременно предоставя защитна стена, сигурна VPN и поддръжка за архивиране в облака. Известията му по имейл или SMS ви помагат да реагирате на уязвимости и потенциални нарушения.
По време на моята оценка, предупреждение за тъмната мрежа, задействано от LifeLock, ме насочи бързо да защитя откритите идентификационни данни, подчертавайки практическата му стойност за текущото управление на риска. Тази комбинация от управление на идентичността и проактивна защита прави LifeLock не просто щит срещу злонамерен софтуер, а по-широка защита за поверителност и контрол в един все по-свързан свят.

Характеристики:
- Сигнали за социално осигуряване: Тази функция следи за подозрително използване на вашия социалноосигурителен номер (ЕМН), за да можете да реагирате преди лавината от измами. Харесва ми как се усеща като радар за ранно предупреждение, а не просто като отчет за щети. Когато тествах сигнали по време на цикъл от новини за изтичане на идентификационни данни, известията останаха ясни и позволяващи действие.
- Текстови и имейл сигнали: Можете да получавате сигнали за заплаха чрез текстови съобщения и имейли, което прави наблюдението на самоличността по-скоро като предупреждение в реално време, отколкото като пасивно документиране. Предупрежденията работят най-добре, когато ги настройвате правилно. Докато настройвате това, бих препоръчал да насочвате известията към специален етикет за „сигурност“ входяща поща, така че истинските сигнали за фишинг и измами да не бъдат заровени.
- Коригиране на кражба на самоличност: Той поддържа решение за кражба на самоличност така че не е нужно сами да реагирате на инциденти. Открих, че насоките намаляват обичайното объркване, когато се опитвате да докажете, че „това не съм бил аз“. Представете си сценарий с откраднат портфейл – тук структурираното възстановяване и поддръжка могат да предотвратят проточването на почистването със седмици.
- Разширена защита от заплахи: Позиционира LifeLock като нещо повече от сигнали, като съчетава защитата на самоличността с по-широко покритие на сигурността, когато се използва заедно с... Norton защити. По същество разширявате защитната повърхност – наблюдение на самоличността плюс зловреден софтуер и контроли за мрежова сигурност.
- Мониторинг на тъмната мрежа: Тази функция сканира за разкрити идентификационни данни и лични данни, така че можете да редувате пароли и да блокирате контрола на достъпа, преди нападателите да го използват като оръжие. Виждал съм как тя улавя повторно използвани входни данни, за които хората забравят, че съществуват. Вписва се добре в манталитета за нулево доверие: приемайте компрометиране, валидирайте и затягайте бързо хигиената на IAM.
- Мониторинг на кредитната и финансовата активност: Можете да наблюдавате кредитни сигнали, както и сигнали за активност при разплащане/спестяване, което е изключително полезно за откриване на измами, които се промъкват покрай основните антивирусни или защитни стени. Инструментът ви позволява да свързвате акаунти, така че наблюдението на транзакциите да стане непрекъснато. Забелязах, че задаването на прагове за сигнали за „големи преводи“ намалява шума и бързо откроява реалните аномалии.
Предимства
Недостатъци
Pricing:
Ето плановете, предоставени от LifeLock от Norton:
| Стандартен (1 устройство) | Плюс (1 устройства) | Плюс (3 устройства) |
|---|---|---|
| $ 0.33 USD / година | $ 5.44 USD / година | $ 8.71 USD / година |
Безплатен пробен период:Наличен е безплатен пробен период от 14 дни
Връзка: https://www.nortonlifelock.com/in/en/legal/
8) Изтрий ме
DeleteMe се фокусира върху защитата на поверителността, като премахва личната ви информация от брокери на данни и сайтове за търсене, намалявайки излагането на кражба на самоличност и целенасочени атаки. Той комбинира проактивно наблюдение на сайтове, планирано премахване на данни и проверки за защита от заплахи, за да ограничи неоторизирания достъп до чувствителна информация. Тази услуга допълва традиционните мерки за сигурност, като правила за защитна стена и откриване на проникване, като намалява вашия дигитален отпечатък и запазва...ping вашата самоличност от списъците, които нападателите могат да използват.
Забелязах, че отчетите за премахване и повтарящите се сканирания улесняват поддържането на поверителност без главоболия, засилвайки увереността ми в... цялостна система за сигурностПо същество DeleteMe не замества антивирусната програма или защитата на крайните точки — тя запълва критичната ниша на хигиената на поверителността в киберсигурността.ping предотвратяване на злоупотреба с данни, преди дори да започнат прониквания.

Характеристики:
- Премахване на отказ от брокер на данни: Тази функция е насочена към брокери на данни и сайтове за търсене на хора, които разкриват вашето име, адрес, телефон, роднини и други. Тя намалява суровата повърхност за атака, която престъпниците използват за доксинг и социално инженерство. Открих, че тя осигурява реална защита на поверителността, която поддържа дългосрочен контрол на заплахите.
- Текущ мониторинг на повторното сканиране: Не спира след първото почистване, защото брокерите на данни рутинно публикуват отново премахнатите записи. Системата поддържа наблюдение и повторно подаване премахване с течение на времето. Тази постоянство е важна, ако искате трайна сигурност, а не еднократна защита.
- Доклади за поверителност с доказателства: Получавате периодични отчети за поверителност, показващи точно къде са се появили вашите данни и какви действия са били предприети. Това превръща управлението на поверителността в нещо измеримо, вместо неясно. Третирам тези отчети като месечна проверка на състоянието на сигурността.
- Табло за управление на личната поверителност: Тази функция предоставя централизирано табло за управление, което tracСъстоянието на експозицията на ks и напредъкът по премахването са на едно място. Лесно е да се прегледа, без да се рови в имейли или електронни таблици. Докато използвате това, предлагам да направите ранен преглед, за да видите ясно подобренията по-късно.
- Заявки за персонализирано премахване: Това позволява целенасочени заявки за премахване извън стандартните списъци с брокери на данни, което помага, когато неизвестни директории разкрият вашата информация. Тази гъвкавост обработва експозиции в гранични случаи което повечето инструменти игнорират. Използвал съм го, след като открих остарели адреси в по-малки регионални бази данни.
- Инструмент за търсене в себе си: Тази функция ви помага да сканирате за публични обяви, свързани с вашата самоличност, за да можете да приоритизирате високорисковите експозиции. Работи добре след големи промени в живота, като преместване или смяна на работа. Ще забележите, че помага да се потвърди дали премахванията действително са валидни.
- Защита от маскиране на имейли: Това намалява честотата на циркулация на истинския ви имейл адрес в мрежите на брокерите на данни. намалява опитите за фишинг и подобрява цялостната защита на самоличността. Има и опция, която ви позволява да използвате маскирани имейли за регистрации, което ограничава бъдещото изтичане на данни.
Предимства
Недостатъци
Pricing:
Следните годишни планове са предлагани от DeleteMe:
| 1 лице | 2 Хора | семейство |
|---|---|---|
| $10.75 | $19.08 | $27.42 |
Безплатен пробен период: Не, но имате право да прекратите услугата по всяко време и да се свържете с поддръжката за възстановяване на сумата.
Връзка: https://joindeleteme.com/
9) Cyber Protect
Cyber Protect е цялостно решение за киберсигурност, което комбинира антивирусна програма, защита от злонамерен софтуер, филтриране чрез защитна стена и откриване на прониквания в реално време в една унифицирана платформа. Открих, че неговата разузнавателна система за заплахи и автоматично сканиране за уязвимости наистина успокояващо, докато защитава облачната инфраструктура и крайните точки, особено по време на симулирани прониквания. Тази настройка помага за спиране на злонамерен софтуер и неоторизиран достъп, преди да се превърнат в проблем.
Използва се заедно със стабилна защита на крайните точки и сигурни инструменти за архивиране и възстановяване, Cyber Protect рационализира защитата на данните на различни устройства и мобилни платформи, предоставяйки проактивни предупреждения и силна защита, без да забавя производителността на системата.

Характеристики:
- Сигнали за заплахи: Очаквайте бързи известия, когато архивирането се провали, скокове в активността на злонамерен софтуер или рискови промени се появят на крайна точка. Това предпазва вашите операции по сигурността от зависимост от „някой го е забелязал по-късно“. Докато използвах тази функция, забелязах, че по-строгите правила за предупреждения намаляват драстично шума, без да пропускат реални заплахи.
- Ефективност на работния процес: Тази функция намалява разрастването на инструментите, като комбинира защита, възстановяване и контрол на крайните точки в един работен процес. Това означава по-малко прескачане от конзола в конзола и по-малко пропуски в сигурността от типа „кой е собственик на това?“. Виждал съм екипи да действат по-бързо по време на инциденти, защото стъпките за реагиране остават централизирани.
- Дистанционно: Можете да управлявате политиките за защита и задачите за възстановяване от всяко място, което е удобно за разпределени екипи и отдалечени крайни точки. Това е практично решение, когато лаптоп изчезне или клон на офис се нуждае от бързо възстановяване. Справял съм се с възстановяване извън офиса по време на пътуване, без да е необходима намеса на местни ИТ специалисти.
- Унифицирана защита: Вместо да обединява антивирусна защита, архивиране и мониторинг, тя ги обединява в единен подход за киберустойчивост. Тази функция е създадена за предотвратяване на атаки, ограничаване на щетите и бързо възстановяване когато нещо се промъкне. Ще усетите разликата, когато реагирането на инциденти не изисква четирима доставчици.
- Пач интелигентност: Тази функция ви помага да откриете уязвим софтуер и да предприемете мерки за отстраняване на проблеми, преди да го направят нападателите. Тя поддържа подход „първо да се защити“, който е в съответствие с принципа за нулево доверие за крайните точки. Препоръчвам да се инсталират пачове за CVE с висока степен на сериозност на вълни, като се започне с устройства с интернет връзка, за да се избегнат изненадващи прекъсвания.
- Непрекъснатост на бедствието: Тази функция надхвърля резервните копия, като генерира готови за изпълнение реплики в облака, когато средата ви е засегната. Тя използва предварително дефинирани наръчници за възстановяване, така че превключването на няколко системи при срив не е ръчен хаос. Предлагам да тествате превключването при срив на тримесечие, защото първото изпълнение никога не трябва да е по време на реално нарушение.
Предимства
Недостатъци
Pricing:
Ето планове за бизнеса:
| Acronis Cyber Protect Standard | Acronis Cyber Protect Разширено архивиране | Acronis Cyber Protect Подробно |
|---|---|---|
| $ 85 / година | $ 109 / година | $ 129 / година |
Безплатен пробен период: Наличен е безплатен пробен период от 30 дни
Връзка: https://www.acronis.com/en-us/products/cyber-protect/
10) Bitdefender
Bitdefender е световно признат пакет за киберсигурност, който предоставя антивирусна защита от най-високо ниво и усъвършенствана защита от заплахи с възможности за предотвратяване на прониквания. разузнаване за заплахи в реално време и мощните инструменти за защита на крайните точки ме впечатлиха, когато настройвах мрежовите защити, за да противодействам на развиващите се заплахи от зловреден софтуер и рансъмуер в Windows, macOSи мобилни устройства.
С вградена защитна стена, защитено сърфиране и адаптивни контроли за производителност, Bitdefender съчетава лекота на използване и професионална защита – идеална за потребители и организации, търсещи надеждна защита срещу сложни атаки, без да жертват скоростта на системата или поверителността.

Характеристики:
- Защитен тунел: Тази функция криптира интернет трафика, за да защити поверителността ви в публични или незащитени мрежи. Докато използвах тази функция, едно нещо, което забелязах, е колко бързо се свързва при превключване между точки за достъп и домашен Wi-Fi.
- Парола Vault: Тази функция съхранява сигурно и автоматично попълва сложни идентификационни данни, използвайки силно криптиране. Ще забележите, че паролите се синхронизират гладко между устройствата, което улеснява поддържането на сигурни данни за вход, без да се използва повторно слаби пароли.
- Сигнали за нарушения: Тази функция следи за известни бази данни за нарушения и ви уведомява ако вашият имейл или идентификационни данни са разкрити. Предлагам да проверявате редовно известията, тъй като ранното осъзнаване ви помага да нулирате компрометирани пароли, преди нападателите да ги използват.
- Мрежов защитник: Тази функция следи входящия и изходящия трафик, за да блокира опити за проникване, ботнет мрежи и атаки, базирани на експлойти. Тя работи като интелигентен защитен слой, като проверява пакетите в реално време, за да предотврати неоторизиран достъп до вашите устройства.
- Блокиране на фишинг: Тази функция ви предпазва от измамнически уебсайтове и злонамерени изтегляния, като анализиране URLs и поведение на страницата. Намалява риска от кражба на идентификационни данни, като блокира фишинг страници, преди дори да се появят формулярите за вход.
- Крипто защита: Тази функция открива скрита крипто-копайна дейност, която изтощава ресурсите на процесора и графичния процесор. Тя тихо спира фоновите миньори, които биха могли да забавят устройството ви или да прегреят хардуера, което е особено полезно за лаптопи.
Предимства
Недостатъци
Pricing:
По-долу са плановете, предлагани от Bitfinder:
| Bitdefender Total Security/Индивидуално лице | Bitdefender Total Security/ Семейство |
|---|---|
| $59.99 | $79.99 |
Безплатен пробен период: 30-дневен безплатен пробен период
Връзка: https://www.bitdefender.com/
11) Malwarebytes
Malwarebytes е фокусиран инструмент против зловреден софтуер, който се отличава с откриването и премахването на заплахи, които традиционният антивирусен софтуер може да пропусне. По време на практически оценки, неговото базирано на поведение откриване на заплахи разкри скрита активност на зловреден софтуер и рансъмуер, преди тя да ескалира, предлагайки спокойствие с леко сканиране и защита.
Създаден както за лична, така и за бизнес употреба, Malwarebytes подобрява защитата на крайните точки, наред с функции за безопасно сърфиране и всеобхватни възможности за почистване. Неговият многопластов подход за защита гарантира, че злонамереният код не компрометира критични системи или чувствителни данни.

Характеристики:
- Многослойна защита в реално време: Той активно защитава от често срещани заплахи като рансъмуер, троянски коне, шпионски софтуер, фишинг и опити за експлойт, използвайки постоянно включено наблюдение. Можете да го третирате като щит за крайна точка, който намалява разликата във „времето за откриване“ по време на ежедневно сърфиране и изтегляне на файлове. Бих препоръчал да активирате всички защитни слоеве, преди да стартирате първото си пълно сканиране за заплахи.
- Измама + блокиране на реклами: Добавя защита в браузъра, за да спре измамни страници, злонамерени връзки и шумни реклами/tracкер активност, която може да доведе до фишинг или кражба на идентификационни данни. Можете да го използвате, когато преглеждате инструменти за сигурност, посещавате непознати целеви страници или проверявате партньорски сайтове с много пренасочвания. Предлагам да запазитеping известия за нарушения, за да откриете разкритите идентификационни данни рано.
- Междуплатформено покритие: Поддържа основните операционни системи, което ви позволява да стандартизирате защитата на крайните точки в Windows, macOS, Androidи iOS, без да се налага да се комбинират множество защитни стекове. Това работи добре за хибридни екипи, където един човек използва MacBook, а друг разчита на Androidи всеки все още се нуждае от постоянна защита от злонамерен софтуер.
- Работен процес, удобен за ServiceNow: Той се интегрира лесно в ИТ операциите, като се вписва в процес, управляван от заявки, така че засичанията могат да станат tracинциденти с кабел вместо „някой видя изскачащ прозорец“. Можете да насочвате сигналите към правилния собственик, да документирате стъпките за отстраняване на проблеми и да поддържате одитни следи за съответствие.
- Почистване на заплахи: Справя се с активните инфекции чрез премахване на зловреден софтуер, рекламен софтуер, и други нежелани полезни товари, които преминават през периметърните защити. Можете да го използвате, за да изчистите точките за постоянство и да възстановите по-надеждна базова линия след подозрителна инсталация. Най-добре е да го стартирате веднага след като се изключите от съмнителна VPN или прокси верига.
- Одити за поверителност: Тази функция ви помага да забележите поведение, засягащо поверителността, което често се разпространява с рекламен софтуер и съмнителни разширения, така че не само сте „чисти“, но и по-малко tracкабелен. Подходящ е, когато проверявате крайни точки за рискови приложения, добавки към браузъра или безшумна телеметрия. Използвах го след тестване на безплатни пакети и той бързо открои какво трябва да се премахне.
Предимства
Недостатъци
Pricing:
Ето началните планове на Malwarebytes:
| 1 устройство/година | 1 устройство/ 2 години |
|---|---|
| $38.24 | $78.73 |
Безплатен пробен период: Безплатна версия, достъпна за изтегляне
Връзка: https://try.malwarebytes.com/get-premium/
12) AVG Antivirus Business Edition
AVG Antivirus Business Edition осигурява надеждна защита на крайните точки с антивирусна програма, защитна стена и защита от заплахи в реално време, предназначена за бизнес мрежи. Виждал съм го проактивно. блокиране на рансъмуер и зловреден софтуер, без да забавя ежедневните операции, което го прави надежден слой защита във всеки стек за сигурност. Автоматичните му сканирания, уеб филтрирането и защитата на самоличността са надеждни за бизнеси, които се нуждаят от ясна защита на крайните точки, интегрирана с предотвратяване на прониквания.
В действие, унифицираното му табло за управление прави управлението на антивирусните политики и политиките за защитна стена интуитивно за екипите. Независимо дали става въпрос за сканиране за файлови заплахи или за защита от мрежови прониквания, този инструмент е добре съобразен с нуждите за киберсигурност на малкия и среден бизнес, без излишна сложност.

Характеристики:
- Автоматично сканиране: Тази функция поддържа рутинната защита на автопилот, без да се чувствате натоварени. Можете да планирате бързи, пълни или персонализирани сканирания около работното време. Докато я тествате, предлагам да разпределите крайните точки по отдели, така че пиковете на процесора да не засегнат всички наведнъж.
- Проверка за зловреден софтуер: Това, което ми харесва тук, е работният процес „проверете, преди да се доверите“ за изтегляния и инсталатори. Това намалява вероятността от проникване на троянска програма или рекламен софтуер. Използвал съм го преди да пусна нов VPN клиент и той бързо сигнализира за съмнително препакетиране.
- Заключване и изтриване на устройството: В краен случай, тази функция ви помага да реагирате, когато крайна точка е загубена или потенциално компрометирана. Можете дистанционно да заключите достъпа и да изтриете чувствително съдържание, за да ограничите излагането на данни. Представете си лаптоп за продажби, оставен в такси – това е бутонът „намалете риска сега“.
- Защита от SMS спам: На мобилни крайни точки тази функция намалява фишинга чрез текстови съобщения, като филтрира спам податели и съмнителни връзки. Това е практичен слой, когато служителите използват BYOD за MFA кодове и клиентски обаждания. Виждал съм как премахва съобщенията-примамки за „спешно плащане“, които имитират вътрешни ИТ сигнали.
- Актуализации на сигурността: От моите тестове, истинската стойност е да сте актуални срещу бързо развиващите се семейства зловреден софтуер и кампании от типа zero-day. Това помага да се поддържат сигнатурите и защитите актуални, без ръчно наблюдение. Ще забележите по-малко пропуски в защитата, когато се появи нова информация за заплахи и варианти започнат да се разпространяват.
- Киберзаснемане: Всеки път, когато се появи непознат файл, тази функция може да го заключи и да го изпрати за експертен анализ. Тя е полезна срещу подозрителни прикачени файлове и „новосъздадени“ полезни файлове, които избягват основното сканиране. Препоръчвам да активирате известия, за да може екипът ви да вижда какво е поставено под карантина и защо.
Предимства
Недостатъци
Pricing:
Някои от най-евтините планове на AVG са:
| 1 устройство/година | 2 устройства/2 години | 3 устройства/2 години |
|---|---|---|
| $46.99 | $93.98 | $140.97 |
Безплатен пробен период: Налична безплатна версия
Връзка: https://www.avg.com/en-us/antivirus-business-edition/
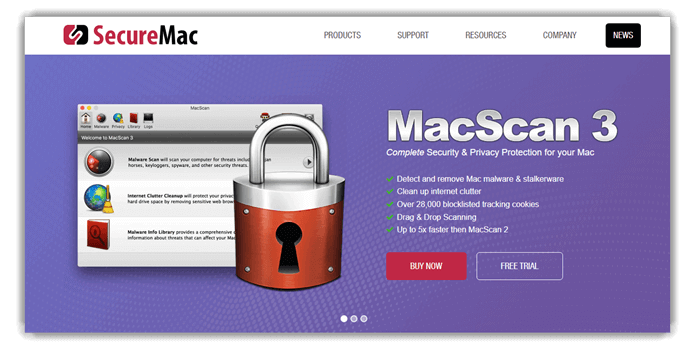
13) SecureMac
SecureMac е macOS-фокусиран пакет за сигурност, предлагащ откриване на злонамерен софтуер, защита от защитна стена и наблюдение на мрежовата сигурност, съобразени със системите на Apple. По време на практическия ми опит открих, че неговият антивирусен софтуер... инструменти за сканиране и почистване бързо и надеждно, здравейping затвърдявам macOS защитни среди срещу шпионски софтуер, рансъмуер и други заплахи. С вградени инструменти за поверителност и наблюдение в реално време, той осигурява спокойствие на потребителите, които искат лесна защита, без да се прави компромис с производителността на системата.
Включва също VPN, защита от фишинг и инструменти за оптимизация, които правят защитата на крайните точки цялостна. За всеки, който дава приоритет macOS С антивирусна защита, откриване на проникване и проактивна защита на лични и бизнес данни, SecureMac отговаря на изискванията перфектно.
Характеристики:
- Карантина за зловреден софтуер: Той изолира откритите заплахи в карантинна област, така че те да не могат да взаимодействат с останалата част от системата ви. Тази стъпка за ограничаване е от решаващо значение, когато почиствате активна инфекция. Докато използвах тази функция, едно нещо, което забелязах, е, че изгледът под карантина прави прегледа по-безопасен преди изтриване.
- Журнали на сканиране и история на активността: Тази функция осигурява прозрачност с ежедневно и месечно сканиране лог файлове, за да можете да видите какво е било открито и кога. Поддържа и експортиране на лог файлове, което е удобно за одити или отстраняване на неизправности. Изтеглих лог файлове по време на проверка за сигурност през януари, за да документирам стъпките за почистване.
- Библиотека с информация за злонамерен софтуер: Можете да търсите класификации на заплахи и семейства във вградена библиотека с информация за зловреден софтуер. Това е полезно, когато искате контекст отвъд „нещо е премахнато“. Бих препоръчал да потърсите името на библиотеката, преди да се паникьосвате – знанието дали става въпрос за рекламен софтуер или за кражба на идентификационни данни променя следващите ви стъпки.
- Премахване на метаданни от MetaWipe: Тази функция изтрива скрити метаданни от снимки и документи, включително подробности като местоположение, информация за устройството и данни за създателя. Това е слой за поверителност, който много хора забравят, докато файлът не напусне техния Mac. Можете да го използвате, преди да споделите ресурси публично, за да избегнете случайно доксиране.
- Браузър за сканиране на поверителност Trace Почистване: PrivacyScan се фокусира върху намирането и премахването trac„бисквитки“, кеш файлове и интернет история, оставени от браузърите и приложенията. Проектиран е да намали събирането на нежелано данни, като същевременно запазваping macOS чувство на лекота. Използвах го след обстойно проучване на конкурентни продукти за почистване tracбез да се нарушават работните процеси.
- Планирани сканирания за сигурност: Можете да автоматизирате сканиранията според рутината си, вместо да си спомняте да „се грижите за сигурността“, когато вече сте заети. Поддържа планирани сканирания, предназначени да отговарят на индивидуалните нужди. Докато настройвах това за Mac за отдалечена работа, съобразих сканиранията с обедните почивки, за да избегна проблеми с производителността.
Предимства
Недостатъци
Pricing:
Ето някои от плановете на SecureMac:
| Сканиране за поверителност | Сканиране на Mac | МетаУайп |
|---|---|---|
| $14.99 | $49.99 | $24.99 |
Безплатен пробен период: 30-дневен безплатен пробен период
Връзка: https://www.securemac.com/
14) Заключване на сайта
SiteLock е облачна услуга за сигурност на уебсайтове, която непрекъснато сканира и защитава онлайн платформи от злонамерен софтуер, SQL инжекции, междусайтов скриптинг (XSS) и други заплахи. В реална употреба наблюдавах как автоматизираните сканирания идентифицират уязвимости и премахват злонамерения код бързо.ping безопасен и съвместим сайт. Интегрираната защитна стена на уеб приложението и корекции на уязвимости помагат за блокиране на опитите за експлоатация, преди те да могат да засегнат посетителите или вашата инфраструктура.
Създаден за собственици на уебсайтове, които се нуждаят както от откриване на заплахи, така и от отстраняване на проблеми, той също така повишава доверието с видим печат за сигурност, след като сайтът бъде проверен за чист. Комбинацията от премахване на зловреден софтуер, архивиране, предотвратяване на прониквания и CDN мрежа за подобряване на производителността го прави силен избор за проактивна уеб сигурност.

Характеристики:
- Сканиране на уеб страница: Можете да сканирате голяма площ от страници и файлове, за да откриете заразени ресурси и рискови пренасочвания. Това е удобно, когато управлявате множество целеви страници или каталог за електронна търговия. В моите тестове сканиранията откроиха компрометиран JavaВключването на скрипта е за минути. Помага ви да проверите целостта на сайта без ръчна проверка на място.
- SQL защита: Тази защита се фокусира върху блокирането на опити за SQL инжектиране, насочени към формуляри, вход в системата и страници, управлявани от бази данни. Тя намалява вероятността от излагане на данни и неоторизирани действия на администратора. Докато използвах тази функция, едно нещо, което забелязах, е, че съчетаването ѝ със стриктна проверка на входните данни намалява шумните предупреждения. Това е солиден слой за сайтове с тежко динамично съдържание.
- Сканиране на приложения/добавки: Проверява вашата CMS система, плъгини и уеб приложения за често срещани модели на слабост Нападателите обичат да експлоатират. Ще получите по-ясна видимост за остарелите компоненти, които тихомълком се превръщат в входни точки. Използвах това след миграция към WordPress и веднага извадих наяве стара версия на плъгина, която пропуснах. Това е практична хигиена на уязвимостите за натоварени екипи.
- Корекция на уязвимости: Тази възможност помага за затваряне на известни уязвимости в CMS и плъгини, преди те да бъдат използвани в реални условия. Това е особено полезно, когато не можете да закърпите всичко незабавно поради работно време или замразяване на изданията. Бих препоръчал да планирате проверки за корекции веднага след големи актуализации на плъгините, за да избегнете критични промени. Това поддържа повърхността за атака по-стегната с по-малко ръчно преследване.
- Защитна стена на уеб приложенията: Този слой филтрира вредния трафик, като лоши ботове и често срещани атаки в стил OWASP, като същевременно пропуска реални посетители. Това е голяма победа за уебсайтове, които са силно засегнати по време на промоции или пикове на PR. Гледал съм го. блокиране на злоупотреба с многократно влизане по време на разпродажба през уикенда, без да се забавя витрината. Такъв вид постоянно включен контролерping е трудно да се победи.
- Смекчаване на DDoS: Той помага за абсорбиране и отклоняване на наводнения от трафик, които се опитват да извадят сайта ви от мрежата. Това е важно, когато времето за работа е показател за приходи, а не нещо приятно. Инструментът ви позволява да останете стабилни по време на внезапни пикове на трафика, които обикновено биха задушили споделената инфраструктура. Получавате по-малко оплаквания за „свалени сайтове“ и по-последователни сигнали за производителност.
Предимства
Недостатъци
Pricing:
Ето някои от месечните планове на SiteLock:
| Basic | професионалист | Бизнес |
|---|---|---|
| $19.99 | $29.99 | $44.99 |
Безплатен пробен период: 30-дневен безплатен пробен период
Връзка: https://www.sitelock.com/
Сравнение на функциите: Софтуерни инструменти за киберсигурност
Ето основните характеристики на горните инструменти, които можете да сравните, използвайки тази таблица:
| Особеност | Log360 | Vulnerability Manager Plus | EventLog Analyzer | Teramind |
| Защита от злонамерен софтуер / заплахи | ✔️ | ограничен | ограничен | ✔️ |
| Централизирана конзола за управление | ✔️ | ✔️ | ✔️ | ✔️ |
| Сигнали и известия за сигурност | ✔️ | ✔️ | ✔️ | ✔️ |
| Основни отчети и логове | ✔️ | ✔️ | ✔️ | ✔️ |
| Мониторинг на потребители/устройства | ✔️ | ✔️ | ограничен | ✔️ |
| Поддръжка за съответствие или поверителност | ✔️ | ✔️ | ✔️ | ограничен |
| Функции за уеб/онлайн защита | ограничен | ❌ | ❌ | ❌ |
Как да отстраним често срещани проблеми със софтуерните инструменти за киберсигурност?
Дори най-добрият софтуер за киберсигурност може да бъде разочароващ, когато нещо неочаквано се повреди. След като тествах и преглеждах тези инструменти в продължение на повече от две десетилетия, виждам едни и същи проблеми да се появяват многократно. Ето как можете да ги отстраните без паника или догадки:
- Проблем: Софтуерът забавя производителността на системата по време на редовни сканирания и задачи за защита във фонов режим.
Решение: Настройте графиците за сканиране, намалете интензивността на наблюдение в реално време и изключете надеждни файлове, за да балансирате силната сигурност с по-плавната ежедневна производителност на системата. - Проблем: Сигналите за сигурност се появяват твърде често, което затруднява идентифицирането на реални заплахи.
Решение: Настройте фино настройките за чувствителност на предупрежденията, прегледайте внимателно категориите заплахи и добавете в белия списък безопасни дейности, така че предупрежденията да останат смислени и приложими. - Проблем: Актуализациите не се инсталират, което излага системата на новооткрити уязвимости.
Решение: Проверете стабилността на интернет, разрешете разрешенията на защитната стена и рестартирайте услугите за актуализиране, така че критичните корекции за сигурност да се инсталират правилно без прекъсване. - Проблем: Легитимните приложения неочаквано се блокират или маркират като подозрителни.
Решение: Revпреглеждайте лог файловете за карантина, възстановявайте надеждни файлове и добавяйте подходящи изключения, за да предотвратите нарушаването на нормалните работни процеси от фалшиви положителни резултати. - Проблем: Защитата в реално време се самодеактивира след рестартиране или срив на системата.
Решение: Активирайте разрешенията за стартиране, проверете фоновите услуги и се уверете, че софтуерът се стартира автоматично, за да поддържате непрекъсната защита от заплахи. - Проблем: Таблото за управление е прекалено, което затруднява разбирането на състоянието на сигурността.
Решение: Преминете към опростени изгледи, фокусирайте се върху обобщените показатели и преглеждайте отчетите периодично, за да останете информирани без претоварване с информация.
Как софтуерът за киберсигурност предпазва от съвременни кибератаки?
Софтуерът за киберсигурност работи чрез откриване, предотвратяване и реагиране на заплахи, преди да възникнат щети. Той непрекъснато следи мрежовия трафик, файловете, приложенията и поведението на потребителите, за да идентифицира подозрителни модели. Съвременните инструменти използват откриване, базирано на поведение, а не само съпоставяне на сигнатури, което помага за спиране на zero-day атаки и неизвестен зловреден софтуер.
По време на практическа оценка забелязах, че защитата в реално време реагира мигновено на фишинг връзки, злонамерени изтегляния и опити за неоторизиран достъп. Разширените платформи включват също защитни стени, защита на крайните точки, откриване на проникване и автоматизирани сигнали. Заедно тези слоеве намаляват човешките грешки, съкращават времето за реакция и ви помагат да останете защитени, дори когато заплахите се развиват по-бързо, отколкото ръчните защити могат да се справят.
Кои са най-големите заплахи за киберсигурността, пред които са изправени бизнесите днес?
Днес бизнесът е изправен пред нарастваща комбинация от рансъмуер, фишинг, вътрешни заплахи, кражба на идентификационни данни и атаки срещу веригата за доставки. Рансъмуерът е особено вреден, защото може да блокира цели системи и да изисква плащане за възстановяване на достъпа. Фишингът остава ефективен, защото е насочен към хора, а не само към системи.
Според моя анализ, най-пренебрегваният риск са неправилно конфигурираните настройки за сигурност, които нападателите използват тихомълком. Внедряването на облачни технологии, дистанционната работа и интеграциите с трети страни значително разшириха повърхностите за атака. Без подходящ софтуер за киберсигурност, заплахите често остават неоткрити, докато не бъдат откраднати данни или операциите не бъдат нарушени. Силните инструменти помагат за ранно идентифициране на слабите места, блокиране на злонамерена дейност и поддържане на непрекъснатост на бизнеса.
Присъда
След като прегледах и анализирах всички изброени по-горе софтуерни инструменти за киберсигурност, ги открих за надеждни и способни да използват в реални сценарии за сигурност. Моят практически анализ се фокусира върху това доколко добре тези инструменти помагат за ранното откриване на инциденти и поддържането на дългосрочна хигиена на сигурността. Въз основа на моята оценка, три инструмента ясно се откроиха като най-надеждните решения за киберсигурност.
- Log360: Направи ми впечатление как Log360 обединява SIEM, управление на лог файлове и отчитане за съответствие в една унифицирана платформа. По време на моята оценка, тя ми направи впечатление със своята корелация на заплахите в реално време и силни отчети, готови за одит, които правят откриването на подозрително поведение и спазването на регулаторните изисквания много по-лесно за управление.
- ManageEngine Vulnerability Manager Plus: По време на моя анализ, ManageEngine Vulnerability Manager Plus се открояваше с обединяването на оценката на уязвимостите, управлението на корекциите и конфигурацията на сигурността в една конзола, което улесни откриването и отстраняването на рискове в Windows, Mac и Linux крайни точки.
- EventLog Analyzer: EventLog Analyzer Впечатли ме с подробната си видимост на лог файловете и възможностите за предупреждения в реално време. Анализът ми показа, че се справя отлично с мониторинга. Windows, Linux и лог файлове на мрежови устройства, helping бързо идентифициране на опити за неоторизиран достъп. Хареса ми как опростява криминалистичния анализ, без да претоварва администраторите.
Въпроси и Отговори
Log360 е унифицирано SIEM решение, което обединява управление на лог файлове, разузнаване за заплахи и откриване на прониквания в реално време, за да защити съвременните мрежи. То съпоставя данни между защитни стени, крайни точки и системи за управление на самоличността, за да разкрие бързо рисково поведение.
