
9 أفضل Wireshark بدائل Windows (2026)
 فريق التحرير
Wireshark هي أداة معروفة لمراقبة الشبكة واستكشاف أخطاء WiFi وإصلاحها. ومع ذلك، مع Wireshark أداة، يمكنك فقط جمع المعلومات من الشبكة ولكن عدم إرسال البيانات التي تم جمعها. بالإضافة إلى محلليها لا تلتقط الوقت تستغرق الحزم للوصول إلى وجهتها، وفي بعض الأحيان، لا يرسل منفذ SPAN الموجود على المحول جميع الحزم إلى المحلل.
بعد التكريس 100 + ساعات لإجراء البحث، قمت بتقييم 40+ أفضل Wireshark بدائل لـ Windows، من خلال اختيار أفضل الخيارات بعناية مع الإصدارات المجانية والمدفوعة. تقدم مراجعتي المهنية وغير المتحيزة تفاصيل شاملة حول ميزاتها وإيجابياتها وسلبياتها وأسعارها. قد يساعدك هذا الدليل الذي تم البحث فيه جيدًا في العثور على السر لاستبدال Wiresharkتأكد من قراءة المقال كاملاً لاكتشاف هذه بدائل موثوقة وموثقة. اقرأ أكثر…

OpManagerتعمل مراقبة DPI على تبسيط اكتشاف مشكلات الأداء وإظهار ما إذا كانت المشكلة تتعلق بالشبكة أو جانب التطبيق. OpManager يضمن مراقبة عرض النطاق الترددي في الوقت الحقيقي. وهو يقدم تقارير حركة مرور متعمقة وحاسمة لتحديد المشكلات قبل أن تؤثر على المستخدمين النهائيين.
أفضل البدائل ل Wireshark (ماك، Windows، لينكس)
| الاسم | الميزات الرئيسية | آلية الربط | بلاتفورم | تجربة مجانيّة | الرابط |
|---|---|---|---|---|---|
 ؟؟؟؟ OpManager |
أكثر من 2000 مقياس، وDPI، ومراقبة الخادم | API، SNMP، Teams | Windows، لينكس | 30 يوم تجربة مجانية | اعرف المزيد |
 ؟؟؟؟ Site24x7 |
الاكتشاف التلقائي ودعم البائعين المتعددين | 450+ تكامل | Windowsوماك، ولينكس، وiOS | 30 يوم تجربة مجانية | اعرف المزيد |
 محلل صافي التدفق |
تحليل NetFlow ومراقبة النطاق الترددي | SNMP، NetFlow، sFlow، IPFIX | Windows، لينكس | 30 يوم تجربة مجانية | اعرف المزيد |
 شاشة بي آر تي جي |
خرائط مخصصة، تنبيهات في الوقت الحقيقي | REST، SNMP، MQTT | Windows, macOSو iOS و Android | 30 يوم تجربة مجانية | اعرف المزيد |
 فحص دقيق للعينات |
DPI، NetPath، تصنيف حركة المرور | سولارويندز، SNMP | Windows | 30 يوم تجربة مجانية | اعرف المزيد |
1) OpManager
OpManager يُبسط إدارة الشبكة من خلال عرض جميع مكونات البنية التحتية على شاشة واحدة. وجدتُ أن ميزة مراقبة DPI تُمكّن من اكتشاف مشاكل الأداء وحلها بسرعة. فهي تُساعدك على معرفة ما إذا كانت المشكلة ناتجة عن الشبكة أم التطبيق، مما يُوفر الوقت. وقد أعجبني بشكل خاص كيف تُوفر الوضوح في استكشاف الأخطاء وإصلاحها.
يعرض نظام مراقبة النطاق الترددي القائم على DPI بيانات المصدر والوجهة والتطبيق. يتيح لك هذا تحديد التطبيقات الأكثر استهلاكًا للنطاق الترددي. OpManagerيمكن تعزيز قدرات كأداة لمراقبة النطاق الترددي من خلال إضافة محلل صافي التدفق.
النظام الأساسي المدعوم: Windowsولينكس وiOS و Android
حجم العمل: الشركات الصغيرة إلى الكبيرة
نشر: على فرضية
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- المراقبة في الوقت الفعلي: تتيح لك هذه الميزة عرض مقاييس الشبكة مباشرةً واكتشاف أي نشاط غير طبيعي فورًا، مثل زيادة حركة البيانات أو انقطاعات الأجهزة. بخلاف التقاط الحزم يدويًا في Wiresharkيعرض مؤشرات صحية فورية أوسع. أثناء اختبار هذه الميزة، لاحظتُ إمكانية ضبط فترات التحديث. أقل من دقيقة واحدة للبيئات شديدة الحساسية. هذا ما منحنا الأفضلية في حل المشكلات قبل أن يلاحظها المستخدمون.
- تحليل الشبكات: OpManager يُقدم نظرة شاملة على أداء شبكتك مع تحليلات معمقة لزمن الوصول، واستخدام النطاق الترددي، ومعدلات الخطأ. لقد استخدمتُ هذا لحل مشكلة في رابط MPLS عبر مكتبين، وساعدني في تحديد السبب الجذري في دقائق. ستلاحظ أن دمج NetFlow مع هذه الميزة يكشف عن مستهلكي النطاق الترددي الخفيين. إنه أكثر قابلية للتوسع من الاعتماد فقط على Wireshark التقاط الحزمة.
- الاكتشاف التلقائي للجهاز: قامت هذه الميزة بمسح شبكتنا الفرعية وتحديدها أكثر من 200 جهاز، وصنفتها بدقة حسب النوع دون الحاجة إلى وضع علامات يدوية. وفّرت ساعات من الإدخال اليدوي أثناء تحديث شبكة المكتب مؤخرًا. تتيح لك الأداة جدولة عمليات المسح هذه لتحديث المخزون تلقائيًا، مما يحافظ على دقة طوبولوجيا بياناتك. مقارنةً بـ Wireshark، فهو سهل الاستخدام ولا يتطلب تحليلًا مستمرًا للحزم.
- خريطة الشبكةping: OpManager يُنشئ خرائط طوبولوجية تفاعلية وبديهية تُساعد على تصوّر كيفية اتصال الأجهزة ومسار حركة البيانات. وقد وجدتُ هذا مفيدًا بشكل خاص أثناء تدقيق أحد العملاء، حيث احتجتُ إلى عرض صورة واضحة لمسارات البيانات. على عكس Wiresharkبفضل عرضها المُركّز على حزم البيانات، تُتيح هذه الخريطة فهمًا أوضح لديناميكيات الشبكة. كما يُتيح لك خيار سحب وتخصيص التصميم ليعكس هيكل المكتب الفعلي.
- لوحات المعلومات وتصور البيانات: ستحصل على عرض مركزي لجميع مقاييس الشبكة في لوحات معلومات قابلة للتخصيص مع أدوات سحب وإفلات. كان من الممتع التحرر من تفريغ البيانات الخام، وفعلًا انظر إلى الاتجاهات مثل استخدام النطاق الترددي بمرور الوقتأقترح إنشاء واجهات عرض منفصلة للأنظمة الحيوية وشبكات الفروع لتبسيط عملية الفرز. فهذا يُضفي الوضوح ويساعد حتى غير المتصلين بالشبكات على فهم الوضع بسرعة.
- التنبيهات والإخطارات: OpManager يتيح لك تحديد حدود استخدام وحدة المعالجة المركزية، أو زمن الوصول، أو مساحة القرص، ويرسل تنبيهات فورية عبر قناتك المفضلة. خلال فترة صيانة نهاية الأسبوع، تلقيتُ رسالة نصية قصيرة حول تعطل أحد المحولات قبل أن يتحقق مركز عمليات الشبكة (NOC) من السجلات. هذا النوع من المعلومات السريعة غير ممكن مع Wireshark إلا إذا كنت تجذب حركة المرور بنشاط. أنصح بدمجه مع Slack حتى تتمكن الفرق من التفاعل بشكل تعاوني في الوقت الفعلي.
الايجابيات
سلبيات
التسعير:
- السعر: طلب عرض أسعار من المبيعات.
- تجربة مجانية: شنومك أيام التجربة المجانية
30 يوم تجربة مجانية
2) Site24x7
Site24x7 هو حل لمراقبة الشبكة مصمم لـ إدارة استباقيةتمكنتُ من الوصول إلى الأدوات اللازمة للكشف السريع عن أعطال الشبكة. ووفقًا لمراجعتي، يُمكّنك هذا البرنامج من الحفاظ على أداء شبكتك بأفضل حال، مما يُوفر خيارًا ممتازًا لمن يحتاجون إلى الكشف السريع عن الأعطال.
تتيح لك ميزة NetFlow Analyzer tracتدفقات حركة المرور k يعتمد على تقنيات مثل NetFlow وJ-Flow وsFlow. بالإضافة إلى ذلك، تُبسط ميزة مدير تكوين الشبكة (NCM) إدارة تكوين الأجهزة. يمكنك أيضًا اكتشاف مراقب Cisco أجهزة ميراكي تلقائيًا داخل مؤسسة Meraki الخاصة بك باستخدام SNMP أو REST-API.
النظام الأساسي المدعوم: Windowsو Linux و iOS و Android
حجم العمل: الشركات الصغيرة إلى الكبيرة
نشر: المستندة إلى SaaS
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- تحليل حركة المرور NetFlow: Site24x7 يدعم تقنيات تدفق متعددة مثل NetFlow وsFlow وJ-Flow وAppFlow لمراقبة أنماط حركة المرور في الوقت الفعلي. يمكنك الحصول على رؤية واضحة للمتحدثين البارزين، واستهلاك النطاق الترددي، والاستخدام الخاص بالتطبيق. أقترح التصفية حسب البروتوكول عند استكشاف أخطاء الارتفاعات وإصلاحها، فهذا يساعدك على عزل المحادثات غير الحرجة بسرعة. هذا أكثر قابلية للتطوير من الاعتماد على التقاط الحزم يدويًا من Wireshark.
- مدير تكوين الشبكة: لقد كان أتمتة النسخ الاحتياطية للأجهزة واكتشاف التغييرات غير المصرح بها نقطة تحول كبيرة بالنسبة لنا. استخدمته أثناء تدقيق البرامج الثابتة عبر أنظمة مختلطة. Cisco ومعدات Juniper، وقد ميّزت الصور القديمة التي كنت سأفوتها يدويًا. أثناء استخدام هذه الميزة، لاحظتُ أنها تتيح لك تحديد وصول قائم على الأدوار لتغييرات التكوين، مما يُحسّن التوافق. وهذا يتجاوز بكثير Wiresharkالتحليل التفاعلي.
- Cisco مراقبة IPSLA وVoIP: تستفيد هذه الميزة من Cisco IPSLA لتوفير مقاييس دقيقة لأداء شبكة WAN وجودة مكالمات VoIP. استخدمته مرةً لتشخيص تذبذب المكالمات بين فرعين، وحددتُ سبب التأخير بمشكلة في توجيه مزود خدمة الإنترنت. يوفر مقاييس على مستوى اتفاقية مستوى الخدمة (SLA) Wireshark لا track في الوقت الفعلي. ستلاحظ ذلك حتى يعرض درجات MOS لجودة VoIP، مما يسهل عملية التحقق من اتفاقية مستوى الخدمة.
- دعم SDN/SD‑WAN وMeraki: Site24x7 يعمل بشكل جيد مع أنسجة الشبكة الحديثة مثل Cisco Meraki وACI وVMware SD-WAN. ستحصل على رؤى حول سلامة الجهاز والموقع، حتى مع التراكبات الافتراضية. يتوفر أيضًا خيار يتيح لك استخدام واجهات برمجة التطبيقات (APIs) للتكاملات المخصصة، مما يُسهّل ربط بيانات التطبيق والشبكة. وقد ساعدنا ذلك خلال طرح شبكة WAN هجينة.
- IPAM مع اكتشاف الصراع: تساعدك هذه الميزة البقاء في صدارة صراعات الملكية الفكرية وقد تسبب ذلك في تكوين غير صحيح لإدخالات نظام أسماء النطاقات (DNS) من خلال المسح المستمر للشبكات الفرعية. استخدمته أثناء توسيع المكتب حيث كان هناك تداخل.ping قد تتسبب نطاقات DHCP في انقطاع الخدمة. تتيح لك خاصية المراقبة الآنية حذف السجلات القديمة بسهولة. أنصح بمزامنة هذه البيانات مع سجلات DHCP لتبسيط عملية حل التعارضات.
- مراقبة أجهزة الاستشعار البيئية: Site24x7 يذهب خطوة أبعد من ذلك tracيقيس النظام مؤشرات بيئية مثل درجة الحرارة والرطوبة والجهد الكهربائي. خلال حادثة وقعت مؤخرًا في غرفة الخوادم، ساعدني في اكتشاف عطل في وحدة التبريد قبل أن يتأثر الجهاز. يربط النظام بين المراقبة الرقمية والمادية من خلال واجهة واحدة. تتيح لك الأداة تحديد عتبات خاصة بكل مستشعر، بحيث لا يتم تفعيل التنبيهات إلا عند الحاجة الفعلية.
الايجابيات
سلبيات
التسعير:
- السعر: تبدأ الخطط بسعر 9 دولارات شهريًا عند الدفع سنويًا.
- تجربة مجانية: نسخة تجريبية مجانية لمدة 30 يومًا (لا يلزم وجود بطاقة ائتمان)
نسخة تجريبية مجانية لمدة 30 يومًا (لا يلزم وجود بطاقة ائتمان)
3) محلل صافي التدفق
محلل صافي التدفق يوفر تحليلًا شاملاً لحركة مرور الشبكة بالاستفادة من تقنيات مراقبة التدفق. وقد أقدر بشكل خاص مراقبة النطاق الترددي في الوقت الفعلي مما مكّن من تحديد أنماط حركة المرور واستهلاك النطاق الترددي فورًا. يساعدك هذا على الحصول على رؤية شاملة لاستخدام الشبكة، ومن تجربتي، يُعد من أفضل الأدوات لـ تحليل الشبكة القائم على التدفق ومراقبة الأمان.
النظام الأساسي المدعوم: Windows، لينكس
حجم العمل: الشركات الصغيرة والكبيرة
نشر: مستضاف على السحابة ومحليًا
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- دعم تدفق متعدد البروتوكولات: يدعم Netflow Analyzer تقنيات NetFlow وsFlow وJ-Flow وIPFIX وغيرها من تقنيات التدفق لتوفير رؤية شاملة لحركة البيانات. يمكنك مراقبة استخدام النطاق الترددي، وأكثر المستخدمين استخدامًا، وحركة مرور التطبيقات عبر بنى تحتية متنوعة للشبكة. وقد استخدمتُ هذا لتحليل أنماط حركة البيانات خلال ساعات الذروة وتحديد اختناقات النطاق الترددي. أوصي بتكوين مصادر تدفق متعددة لتغطية الشبكة بشكل كامل واكتشاف أي شذوذ بشكل أفضل.
- تحليل حركة المرور في الوقت الحقيقي: مع مراقبة حركة المرور الفوريةيوفر Netflow Analyzer رؤى آنية حول أداء الشبكة والتهديدات الأمنية. قمتُ بتكوين تنبيهات آنية لارتفاعات غير عادية في حركة البيانات أثناء محاكاة هجوم DDoS. ستلاحظ أن لوحات المعلومات الآنية تساعد في تحديد الحوادث الأمنية فور حدوثها. هذا النهج الاستباقي يتفوق بسهولة على Wiresharkتحليل الحزم التفاعلية في بيئات المؤسسات.
- تحليلات أمنية متقدمة: تكتشف الأداة تلقائيًا التهديدات الأمنية، مثل هجمات حجب الخدمة الموزعة (DDoS)، ومسح المنافذ، ومحاولات تسريب البيانات، من خلال تحليل التدفق. استخدمتها مرةً لتحديد نقطة نهاية مُخترقة كانت تتواصل مع عناوين IP خارجية مشبوهة. توفر الأداة رؤى أمنية تغفلها أدوات التقاط الحزم التقليدية. تتيح لك الأداة وضع سياسات أمان مخصصة وتلقي تنبيهات فورية عند حدوث انتهاكات.
- مراقبة استخدام النطاق الترددي: محلل صافي التدفق tracاستهلاك النطاق الترددي بواسطة التطبيقات والمستخدمين والبروتوكولات، helping تحسين أداء الشبكة. استخدمتُ هذه الميزة لتحديد التطبيقات غير التجارية التي تستهلك نطاقًا تردديًا مفرطًا خلال ساعات العمل. وهي تُغني عن الحاجة إلى مراقبة حزم البيانات بشكل مستمر. أثناء اختبار هذه الميزة، وجدتُ أن تقارير النطاق الترددي السابقة كشفت عن أنماط الاستخدام والاتجاهات المخفية.
- المراقبة المعتمدة على التطبيق: يوفر هذا الحل رؤيةً متعمقةً لأداء التطبيقات وأنماط استخدامها من خلال تحليل ذكي للتدفق. لقد راقبتُ تطبيقات السحابة وحركة مرور SaaS لضمان تجربة مستخدم مثالية. يتكامل الحل بسلاسة من خلال جمع بيانات التدفق من أجهزة التوجيه والمفاتيح. كما يتوفر خيارٌ يتيح لك إنشاء مجموعات تطبيقات مخصصة لتحسين تصنيف حركة المرور وإعداد التقارير عنها.
- قدرات التحليل الجنائي: يقدم Netflow Analyzer تحليلًا جنائيًا مفصلاً مع تخزين بيانات التدفق التاريخية وقدرات بحث متقدمة. بدأتُ بتحليل حركة المرور الأساسي، ثم توسعتُ إلى التحقيق في الحوادث الأمنية. يوفر نظام المراقبة القائم على التدفق قابلية توسع أفضل مقارنةً بالتقاط الحزم بالكامل. أقترح استخدام سياسات الاحتفاظ ببيانات التدفق لموازنة تكاليف التخزين مع متطلبات التحقيق بفعالية.
الايجابيات
سلبيات
التسعير:
- السعر: طلب عرض أسعار من المبيعات
- تجربة مجانية: شنومك أيام التجربة المجانية
30 يوم تجربة مجانية
4) شاشة بي آر تي جي
شاشة بي آر تي جي يوفر رؤية شاملة للبنية التحتية لتكنولوجيا المعلومات الخاصة بك من خلال tracأنظمة الملك، والأجهزة، وحركة البيانات، والتطبيقات. وقد أعجبتني بشكل خاص... المراقبة الموزعة مما مكّن من الإشراف على الشبكات في مواقع مختلفة. يساعدك هذا البرنامج على التحكم في تثبيته محليًا، ومن تجربتي، يُعد من أفضل الأدوات لـ مراقبة مرنة وقابلة للتطوير.
النظام الأساسي المدعوم: Windows, macOSو iOS و Android
حجم العمل: الشركات الصغيرة إلى الكبيرة
نشر: محليًا، سحابيًا
تجربة مجانية: 30 يوم تجربة مجانية
المميزات:
- لوحات معلومات متعددة الواجهات: تتيح لك لوحات المعلومات التي تعمل بتقنية السحب والإفلات في برنامج PRTG إنشاء عروض فورية لأداء شبكتك. يمكنك tracيعرض هذا النظام معلومات عن أكثر المستخدمين نشاطًا، واستخدام النطاق الترددي، وحالة الأجهزة في نافذة واحدة. وقد استخدمته لتوفير رؤية شاملة للإدارة العليا خلال فترات ذروة حركة البيانات. أنصح باستخدام خرائط مخصصة للأقسام المختلفة لتسهيل حل المشكلات. tracملك الفرق.
- المراقبة القائمة على المستشعر: مع أكثر من 200 نوع من أجهزة الاستشعاريدعم PRTG رؤىً متعمقة في كل شيء، من SNMP وWMI إلى واجهات برمجة تطبيقات REST وحركة مرور IP. قمتُ بتكوين أجهزة استشعار لكلٍّ من استخدام النطاق الترددي وسلامة خادم SQL أثناء ترحيل قاعدة البيانات. ستلاحظ أن الجمع بين أجهزة استشعار REST وSNMP يُساعد على ربط الرؤى على مستوى التطبيق ومستوى الشبكة. تتفوق هذه المرونة بسهولة على Wireshark في الحجم.
- نظام التنبيهات والإشعارات: يمكنك تحديد حدود لأي مستشعر، وتُفعّل التنبيهات فورًا عبر البريد الإلكتروني أو الرسائل النصية القصيرة أو حتى خطافات الويب. قمتُ ذات مرة بإعداد معاودة اتصال HTTP لتوسيع نطاق موارد AWS تلقائيًا عند تجاوز حمل وحدة المعالجة المركزية للحدود. هذا جعل النظام يُعالج نفسه ذاتيًا إلى حد ما. تتيح لك الأداة ضبط تأخيرات الإشعارات لتجنب غزارة التنبيهات أثناء الصيانة الدورية.
- تحليل الحزمة والتدفق: يدعم برنامج PRTG كلاً من تحليل حزم البيانات والمراقبة القائمة على بروتوكول NetFlow، مما يجعله مثالياً لتحديد إساءة استخدام البروتوكولات أو استغلال النطاق الترددي. استخدمتُ هذا البرنامج لـ tracيُتيح هذا النظام رصد حركة مرور البيانات غير المتوقعة من جهاز شخصي أثناء تباطؤ الشبكة، مما يُغني عن الحاجة إلى تصفية الحزم يدويًا. أثناء اختبار هذه الميزة، وجدتُ أن دمج بيانات التدفق مع علامات جودة الخدمة (QoS) يكشف عن اختناقات التطبيقات المخفية.
- المراقبة المستقلة عن البائع: يعمل PRTG عبر بيئات مختلطة—سواء كان ذلك Windows الخوادم، أو أجهزة لينكس، أو الآلات الافتراضية السحابية. يتكامل بسلاسة عبر SNMP، أو SSH، أو WMI، أو استدعاءات API. لقد راقبتُ إعدادات هجينة به حيث كانت أدوات مثل Wireshark لم تكن التغطية كافية. يتوفر أيضًا خيار يتيح لك اكتشاف الأجهزة تلقائيًا بغض النظر عن البائع، مما يُبسط عملية النشر.
- ترخيص شفاف وإصدار مجاني: تقدم PRTG ما يصل إلى 100 مستشعر مجانًا دون حد زمني، وهو عرض سخي للفرق أو المختبرات الصغيرة. بدأتُ بالنسخة المجانية خلال فترة تجريبية، ولم أُحدّثها إلا بعد التوسع. كما أن التسعير القائم على المستشعرات يُجنّب المفاجآت في الفواتير. أقترح استخدام مجموعات المستشعرات للبقاء ضمن الحد الأقصى مع الاستمرار في مراقبة الخدمات الرئيسية بفعالية.
الايجابيات
سلبيات
التسعير:
- السعر: يبدأ بـ 179 دولارًا يُدفع سنويًا
- تجربة مجانية: تنزيل مجاني
تنزيل مجاني
5) التفتيش العميق للحزم
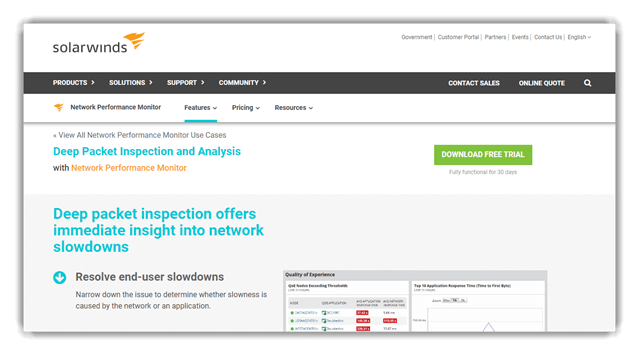
توفر خدمة Deep Packet Inspection من SolarWinds خيارًا رائعًا لمراقبة الشبكة من خلال اكتشاف الأجهزة بسرعة ونشرها خلال ساعة. لقد تحققتُ من قدرته على تخصيص لوحات معلومات الأداء والعروض، وكان ذلك مفيدًا جدًا. كما أنه يكتشف حالات التباطؤ لمنعها من التأثير على المستخدمين النهائيين، مما يجعله أحد أفضل الخيارات لـ استقرار الشبكة.
المميزات:
- تصنيف حركة المرور الآلي: يقوم فحص الحزم العميق بفرز حركة مرور الشبكة تلقائيًا حسب البروتوكول، والمخاطر، واستخدام IP، والحجم. يُسهّل هذا رصد التطبيقات غير المصرح بها أو حركة المرور غير التجارية التي قد تتجاوز جدران الحماية الأساسية. أقترح دمج هذا مع عناصر تحكم قائمة على السياسات لحظر فئات مثل استخدام تكنولوجيا المعلومات من نظير إلى نظير أو استخدام تكنولوجيا المعلومات غير الرسمية. يعمل هذا الفحص أسرع من عمليات التعمق اليدوية في Wireshark.
- لوحة معلومات جودة التجربة: تُحوّل لوحة المعلومات المرئية هذه بيانات حزم البيانات إلى رؤى واقعية حول تجربة المستخدم. تُظهر أداء التطبيقات الفعلي، بناءً على التذبذب وزمن الاستجابة وفقدان حزم البيانات. استخدمتُها لحلّ مشكلة بطء Office 365، وربطتُ المشكلة سريعًا بخطأ في تهيئة DNS. ستلاحظ أنها تُظهر تجربة مستخدم سيئة حتى عندما تبدو مقاييس النظام طبيعية.
- تنبيهات DPI القابلة للتكوين: يمكن للمسؤولين تحديد عتبات مخصصة لمؤشرات مستوى الحزمة مثل إعادةtransmitقد تشمل هذه المشاكل التأخير، أو زمن الاستجابة، أو خلل البروتوكول. سبق لي أن قمت بضبط التنبيهات لرصد أوقات المصافحة غير الطبيعية لبروتوكول TLS. تم اكتشاف فشل في تجديد الشهادة قبل أن تتسبب في انقطاعات. لا تنتظر الأداة المستخدمين للإبلاغ عن المشاكل، بل ترصدها أولًا. كما يتوفر خيار يتيح لك إيقاف التنبيهات أثناء فترة التوقف المجدولة، مما يقلل من النتائج الإيجابية الخاطئة.
- التقاط بيانات الحزمة منخفضة التكلفة: بخلاف التقاط الحزم الكاملة، تركز هذه الميزة على البيانات الوصفية - احتفظping استخدام الموارد منخفض دون فقدان العمق التحليلي. لقد قمت بنشر هذا على منافذ متطابقة في بيئة الإنتاج ولاحظت ذلك. استخدام وحدة المعالجة المركزية أقل من 5%. إنه بديل أكثر رشاقة لـ Wireshark للمراقبة طويلة المدى. أثناء استخدام هذه الميزة، لاحظتُ أنها تخزّن سياقًا كافيًا للتحقيق دون أي مخاوف بشأن توافق الحمولات.
- ارتباط PerfStack: تُغطي هذه الميزة مقاييس DPI مع عدادات الأداء في جدول زمني واحد. استخدمتها أثناء مشكلة في Citrix لربط تباطؤ التطبيقات بزيادة عمليات إعادة إرسال TCP. أدى هذا الارتباط إلى تضييق نطاق السبب الجذري ليشمل منفذ تبديل خلفي. أنصح بوضع إشارة مرجعية على ملفات PerfStack المحفوظة للمشاكل المتكررة، فهي بمثابة مراجع أساسية.
- تصور مسار القفزة تلو الأخرى: يوفر لك NetPath خريطة مرئية لكيفية انتقال الحزم عبر الشبكة. tracيقيس هذا البرنامج زمن الاستجابة، وفقدان البيانات، ودقة حلّ أسماء النطاقات (DNS) في كل عقدة. وقد اعتمدتُ عليه عند تشخيص حالات تأخير الوصول المتقطعة عبر شبكة VPN متعددة المواقع. تتيح لك الأداة تمرير مؤشر الماوس فوق كل قفزة لعرض الأداء السابق، مما ساعد في رصد حالات التباطؤ العشوائية من جانب مزود خدمة الإنترنت.
الايجابيات
سلبيات
التسعير:
- السعر: طلب عرض أسعار من المبيعات.
- تجربة مجانية: شنومك أيام التجربة المجانية
تحميل الرابط: https://www.solarwinds.com/network-performance-monitor/use-cases/
6) كلاود شارك
تقدم CloudShark منصةً على الويب لتحليل حركة مرور الشبكة. لقد اختبرت قدراتها في التقاط الحزم، وساعدتني حل مشاكل الشبكة بشكل أسرعسهّلت الأداة سحب الصور وإفلاتها في متصفحي. من تجربتي، ميزاتها المتقدمة تعزيز كفاءة الفريق، في حين أدى أيضًا إلى خفض التكاليف التشغيلية.
المميزات:
- على شبكة الإنترنت Wireshark جهة تعامل: CloudShark يجلب Wireshark واجهة للمتصفح الخاص بك، إزالة الحاجة إلى التثبيتات المحليةيُعد هذا مفيدًا بشكل خاص للفرق التي تحتاج إلى وصول مشترك لالتقاط الحزم دون القلق بشأن توافق أنظمة التشغيل. أوصي باستخدام عناصر تحكم الوصول القائمة على الأدوار لإدارة من يمكنه عرض الالتقاطات أو التعليق عليها أو إضافة تعليقات توضيحية إليها. يُسهّل هذا التنسيق في البيئات الأكبر حجمًا.
- تنبيهات Suricata المتكاملة: يمكنك عرض تنبيهات Suricata IDS مباشرةً داخل ملفات التقاط الحزم، مما يجعل اكتشاف التهديدات أكثر فعالية. استخدمتُ هذه الأداة للتحقيق في فحص SSH بالقوة الغاشمة، وانتقلتُ مباشرةً إلى الحزم المشبوهة دون تأخير. تتيح لك الأداة فرز التنبيهات حسب شدتها أو عنوان IP المصدر لتسريع عملية الفرز. كما أنها تدمج معلومات التهديدات مباشرةً في سير عمل حزمك.
- ارتباط سجل زيك: تتيح لك هذه الميزة مقارنة سجلات Zeek ببيانات مستوى الحزم، مما يوفر سياقًا قويًا أثناء التحقيقات. لقد اعتمدت على هذه الميزة لـ tracحالة تسريب بيانات مشتبه بها. سهّلت الملخصات عالية المستوى من Zeek عملية... شذوذ البقعبينما أكدت بيانات الحزمة التفاصيل. أثناء استخدام هذه الميزة، لاحظتُ إمكانية الانتقال مباشرةً من سجل Zeek إلى عرض PCAP المقابل.
- مجموعة أدوات التحليل المتقدمة: من تدفقات مكالمات VoIP إلى فك تشفير SSL وعمليات البحث في DNS، تقدم CloudShark أدوات قوية داخل المتصفح تُغني عن استخدام ملحقات خارجية. اختبرت أداة تشغيل RTP أثناء تدقيق جودة VoIP، ولاحظت انقطاعات صوتية بسهولة. ستلاحظ أنها تُقدم مخططات SIP تلقائيًا، مما يُوفر الكثير من الوقت عند التحقق من إعدادات المكالمات.
- البحث العميق عبر عمليات الالتقاط: يقوم DeepSearch من CloudShark بفحص عدة PCAPs في وقت واحد، باستخدام Wireshark- عرض المرشحات النمطية لـ tracاستخدم هذه الأداة لتحديد أنماط محددة. سبق لي استخدامها للعثور على بيانات حركة مرور مطابقة لتوقيع خادم تحكم/تحكم قديم لبرمجية خبيثة، مدفونة في بيانات أرشيفية تعود لأسابيع. وقد حققت النتائج في ثوانٍ. أقترح تصنيف البيانات الملتقطة حسب الحادثة أو التاريخ لزيادة كفاءة البحث في ملفات متعددة.
- النشر في حاويات أو محليًا: يمكنك تشغيل CloudShark في Docker أو على خادم محلي، مما يمنحك تحكمًا كاملاً في بيانات الحزم الحساسة. لقد ساعدتُ في نشره محليًا لعميل مالي ذي متطلبات امتثال صارمة، وقد حقق نجاحًا كبيرًا دون الحاجة إلى اتصال بالإنترنت. يتوفر أيضًا خيار يتيح لك دمج LDAP لمصادقة المستخدم، مما يُحسّن جاهزية المؤسسة.
الايجابيات
سلبيات
التسعير:
- السعر: سعره المبدئي هو 4,200 دولار سنويًا
- تجربة مجانية: طلب عرض توضيحي
تحميل الرابط: https://cloudshark.io/
7) ديبوكي
ديبوكي هو أعلى التقييمات أداة فحصتها لمراقبة الشبكة. تمكنت من اعتراض ومراقبة حركة مرور الأجهزة على نفس الشبكة الفرعية بسهولة. سمحت لي بالتقاط البيانات من طابعتي وأجهزتي المحمولة على جهاز ماك. دون الحاجة إلى أي وكيلوجدت أن اعتراض النقرة الواحدة هو أحد أهم الميزات، ولا يسبب أي إزعاج للشبكة، مما يجعله خيارًا مثاليًا للمراقبة.

المميزات:
- اكتشاف الشبكة الفرعية LanScan: يقوم برنامج LanScan من Debookee بفحص شبكتك باستخدام طرق متعددة مثل ARP وICMP وSMB للكشف عن الأجهزة التي تحمل عناوين MAC وأسماء المضيفين. لقد استخدمتُ هذا البرنامج أثناء عمليات التدقيق المباشرة. تحديد الأجهزة المارقة على شبكة واي فاي للضيوف. أثناء اختبار هذه الميزة، لاحظت أنها تُبرز البوابات وتتيح لك تحديد الأهداف مباشرةً لالتقاط الحزم. هذا وفر عليّ الكثير من جهد التصفية مقارنةً بـ Wireshark.
- تحليل بروتوكول HTTP/DNS/TCP: هذه الميزة تُفعّل تلقائيًاtracيعرض هذا البرنامج عمليات تبادل البيانات الرئيسية، مثل طلبات HTTP أو استعلامات DNS، بتنسيق سهل القراءة. وقد ساعدني ذلك في تصحيح أخطاء استدعاء واجهة برمجة التطبيقات (API) المعطوبة بسرعة دون الحاجة إلى تحليل حزم البيانات بصيغة Hex. أنصح بتصفية النتائج حسب اسم النطاق أو طريقة HTTP، فهذا يجعل عملية استكشاف الأخطاء وإصلاحها أكثر تركيزًا وأقل تشويشًا، مما يُسرّع سير العمل بشكل ملحوظ.
- مراقبة VoIP (SIP/RTP): يتعرف Debookee على تفاصيل مكالمات VoIP ويسجلها، بما في ذلك عناوين SIP ومقاييس RTP، في الوقت الفعلي. استخدمته لـ استكشاف أخطاء الصوت المتقطع وإصلاحها في عملية نشر VoIP، وجدنا أن فقدان حزم RTP هو السبب الرئيسي. يُعد هذا الحل مفيدًا بشكل خاص لأنه يعمل مع كل من حركة المرور السلكية واللاسلكية. ستلاحظ أيضًا أنه يُظهر قيم تذبذب أثناء المكالمات النشطة، مما يُساعد على اكتشاف ضعف جودة المكالمات مبكرًا.
- فك تشفير SSL/TLS: يُمكن لـ Debookee اعتراض وفك تشفير حركة مرور SSL من HTTPS وIMAPs وبروتوكولات آمنة أخرى بضغطة زر واحدة. وقد استخدمتُ هذا لتصحيح أخطاء المصادقة في سير عمل OAuth على تطبيقات الجوال. تتيح لك الأداة تثبيت شهادة على الجهاز المستهدف لفك التشفير. بدون انقطاع الجلسات-شئ ما Wireshark لا يعمل بشكل أصلي. إنها ميزة كبيرة لمطوري التطبيقات.
- مراقبة راديو Wi-Fi: تلتقط هذه الميزة حركة مرور 802.11 في وضع المراقبة، مع عرض نقاط الوصول، ومعدلات إعادة المحاولة، وأخطاء FCS. استخدمتها لتشخيص عدم استقرار شبكة Wi-Fi في مساحة عمل مشتركة، ووجدتُ عمليات إعادة محاولة مفرطة من نقطة وصول واحدة. أوضحت إحصائيات الأخطاء الفورية السبب الجذري. يتوفر أيضًا خيار يتيح لك الفرز حسب قوة الإشارة، مما يُسهّل اكتشاف الروابط الضعيفة.
- تحديثات المسح المباشر: يقوم برنامج Debookee بتحديث قائمة الأجهزة الخاصة به ديناميكيًا عند ظهور أجهزة جديدة أو انقطاع اتصالها أثناء عملية المسح. وقد وجدتُ هذا مفيدًا بشكل خاص عندما tracيُقلل من تعارضات DHCP المتقطعة. على عكس عمليات الالتقاط الثابتة، فإنه يعكس التغييرات فور حدوثها. أقترح الاحتفاظ بهping افتح علامة تبويب LanScan أثناء عمليات التدقيق - فهي تمنحك وعيًا مستمرًا بأجزاء شبكتك المتحركة.
الايجابيات
سلبيات
التسعير:
- السعر: تبدأ الخطة من 39.90 دولارًا.
- تجربة مجانية: تحميل مجانا
تحميل الرابط: https://debookee.com/
8) Omnipeek
Omnipeek هو أفضل وسيلة ل تحليلات الشبكة والأداءأنصح به شخصيًا لاكتشاف مشاكل الشبكة بسرعة. إنه من أسهل الطرق لمسح الحزم بحثًا عن المشاكل ومعرفة تغيرات في سرعة النقلتساعدك الأداة أيضًا على مقارنة المشاكل وتقليل متوسط وقت الإصلاح (MTTR)، وهو أمر رائع لإدارة الشبكة بفعالية. كما أنها تُؤتمت التحليل متعدد الخطوات، مما يجعلها مثالية لفحص حركة المرور المشفرة والمفتوحة.

المميزات:
- ذكاء الحزمة في الوقت الحقيقي: Omnipeek يعطي ردود فعل فورية على تدفقات المرورتفاصيل الحزم والبيانات الوصفية، مما يجعل استكشاف الأخطاء وإصلاحها أسرع بكثير من البحث اليدوي في عمليات الالتقاط. استخدمتُ هذه الطريقة لتشخيص مشكلة في نقل الملفات، ولاحظتُ تكرارها.transmitتتيح لك الأداة ربط مخططات التدفق بعرض الحزم الخام، مما يقلل وقت التحقيق. وهذا يجعلها أكثر كفاءة من Wireshark في البيئات ذات الحجم الكبير.
- دعم السلكية واللاسلكية وVoIP والفيديو: سواء كنت تعمل باستخدام شبكة إيثرنت عالية السرعة أو حركة مرور لاسلكية 802.11، Omnipeek يتولى هذا النظام المهمة. اختبرتُ تقنية VoIP وتسجيل الفيديو خلال اجتماع عن بُعد، وكان تحليل جودة المكالمة - بما في ذلك التذبذب وفقدان الحزم - دقيقًا للغاية. يدعم النظام أيضًا تشغيل تدفقات RTP. ستلاحظ أنه يُلخص مقاييس الوسائط المتعددة، مما يُساعد في تخطيط السعة وفحص جودة الخدمة.
- محرك تحليل الخبراء: Omnipeek يقوم تلقائيًا بتحديد الشذوذ مثل عمليات إعادة الإرسال المفرطة، وتعارضات DHCP، وأعطال DNS. أنقذنا هذا التنبيه الفوري خلال عملية إطلاق واسعة النطاق، حيث اكتشف تعيينات IP مكررة قبل أن يتأثر بها المستخدمون. أثناء استخدام هذه الميزة، لاحظتُ إمكانية تحديد سياسات مخصصة تُفعّل التنبيهات، مما يمنحك تحكمًا أكبر من Wiresharkالتحليل السلبي. يشبه وجود محلل شبكة مدمج.
- التقاط متعدد الأجزاء وعن بعد: يمكنك نشر محركات التقاط البيانات عبر مواقع متعددة - فرع، مركز بيانات، أو سحابة - وإدارتها جميعًا من وحدة تحكم واحدة. اتصلتُ ذات مرة بمواقع بعيدة عبر رابط شبكة واسعة النطاق (WAN) لحل مشاكل زمن الوصول دون الحاجة إلى الاتصال بالشبكة. وقد منحنا ذلك رؤية كاملة للحزم من أي جزء. أنصح بوضع علامة على كل محرك التقاط حسب دوره أو موقعه، فهذا يُسهّل تبديل طرق العرض بشكل كبير.
- التقاط متعدد القنوات لاسلكيًا: مع محول USB WiFi المدعوم، Omnipeek يُمكنك من رصد حركة البيانات على قنوات متعددة في آنٍ واحد. استخدمتُ هذه الميزة خلال تدقيق سياسة إحضار الأجهزة الشخصية (BYOD) ولاحظتُ تداخلًا بين عدة شبكات لاسلكية (SSID). تُساعدك هذه الميزة على تجنُّب النقاط العمياء عند تحليل مشاكل الأجهزة المحمولة. كما يوجد خيار يُتيح لك عرض معدلات إعادة المحاولة لكل قناة، مما يُساعدك على تجنب الثغرات عند تحليل مشاكل الأجهزة المحمولة.ping تحديد ضعف أداء الترددات اللاسلكية.
- لوحات معلومات التصور المستندة إلى التدفق: Omnipeekتتضمن لوحات معلومات "عرض التطبيقات"، وخرائط الأقران، وإحصائيات الصوت/الفيديو، ورسوم بيانية لتدفق البيانات. توفر هذه نظرة منظمة لكيفية انتقال البيانات عبر الشبكةلقد استخدمتُ خريطة الأقران للكشف عن حركة المرور غير المصرح بها بين الخوادم. أقترح تخصيص لوحات المعلومات لكل دور، على سبيل المثال، يمكن لفرق الصوت التركيز على درجات التذبذب ومستوى أداء النظام. هذا يجعل التحليل أكثر تحديدًا للدور وأكثر قابلية للتنفيذ.
الايجابيات
سلبيات
التسعير:
- السعر: طلب عرض أسعار من المبيعات.
- تجربة مجانية: شنومك أيام التجربة المجانية
تحميل الرابط: https://www.liveaction.com/products/omnipeek/
9) Ettercap
Ettercap هو مراقب شبكة قوي أداة. خلال بحثي، وجدتُ أنها تدعم عمليات التحقق النشطة والسلبية لبروتوكولات الشبكة المختلفة. إنها رائعة لتحليل الشبكة، إذ تساعدني في التحقق من كلٍّ من المضيفين و صحة الشبكة بشكل عاملقد لاحظت أيضًا أنه مفتوح المصدر، مما سمح لي بالإبلاغ عن الأخطاء والانضمام إلى المجتمع.

المميزات:
- استنشاق الاتصال المباشر: Ettercap يلتقط حركة مرور الشبكة المباشرة عن طريق وضع واجهة الشبكة في الوضع المختلط أو باستخدام خاصية ARP. استخدمته لفحص كل من بروتوكولات التشفير والنص العادي عبر شبكة محلية محلية دون الاعتماد على المنافذ المتطابقة. أثناء اختبار هذه الميزة، لاحظتُ إمكانية تطبيق مرشحات لعزل خدمات معينة مثل Telnet أو FTP. هذا يقلل من الضوضاء و تسريع التحليل المستهدف.
- التسمم بـ ARP MITM: تتيح لك هذه الميزة التلاعب بردود ARP بين مضيفين. وهي فعّالة للغاية في دراسة اتصالات نقاط النهاية دون تعطيل الخدمات. استخدمتُ هذه الميزة خلال تمارين معملية لفحص طلبات DNS آنيًا. أقترح تفعيل إعادة توجيه IP لتجنب انقطاع الاتصالات أثناء فحص MITM.
- الاستنشاق متعدد الأوضاع: Ettercap يمنحك أربعة أوضاع للتجسس: IP، MAC، ARP كامل الاتجاه، وPublicARP نصف الاتجاه. يناسب كل وضع ظروف شبكة مختلفة، وهو أمر مفيد في حال عدم توفر ميزة النسخ المتطابق للمفاتيح. تتيح لك الأداة التبديل بين الأوضاع بسرعة، مما ساعدني على التكيف بسرعة عند تحليل حركة مرور VLAN المجزأة. مقارنةً بـ Wiresharkوهذا يوفر المزيد من المرونة التكتيكية.
- تشريح البروتوكول: Ettercap يُحلل هذا البرنامج مجموعة واسعة من البروتوكولات مباشرةً، حتى أنه يحلل البيانات الوصفية من الجلسات المشفرة مثل SSH1 وHTTPS. سبق لي استخدامه لتحديد عمليات المصافحة SSL في إعدادات تشفير قديمة. مستوى التحليل أعمق من برامج التجسس القياسية. ستلاحظ أنه يُنظم البيانات بشكل أفضل.tracبيانات التعريف ted حسب نوع الخدمة، والتي يُسهّل الانتقال بين الجلسات tracملك.
- حقن الأحرف: Ettercap يُمكن حقن الأحرف مباشرةً في تدفقات TCP النشطة، مما يسمح بالتلاعب الفوري بالجلسات. اختبرتُ هذا في بيئة مغلقة لمحاكاة التلاعب برؤوس HTTP. وقد أتاح لنا ذلك رؤيةً واضحةً لكيفية استجابة تطبيق خادم العميل للأوامر المُعدّلة. كما يتوفر خيارٌ يُتيح لك محاكاة هجماتٍ شبيهةٍ بهجمات Slowloris عن طريق تأخير تدفق الحزم.
- تصفية الحزم ومعالجتها: بفضل تصفية الحزم القوية أثناء التنقل، Ettercap يمكنه إسقاط البيانات أو تعديلها أو استبدالها أثناء العملية. استخدمته لاستبدال نص داخل حمولات غير مشفرة أثناء الاختبار. أوصي بوضع قواعد صارمة للتحقق من حجم الحمولة لتجنب تعطل التطبيقات المستهدفة. هذا المستوى من التلاعب يجعله مثاليًا لتجارب البروتوكولات العميقة أو تقييمات الفريق الأحمر.
الايجابيات
سلبيات
التسعير:
- السعر: تحميل مجانا
تحميل الرابط: https://www.ettercap-project.org/downloads.html
ما هي تفاصيل Wireshark?
Wireshark هو محلل شبكات شائع ومفتوح المصدر، يُستخدم على نطاق واسع لمراقبة حركة مرور الشبكة واستكشاف أخطائها وإصلاحها. وهو أشبه بعدسة مكبرة تسمح لمسؤولي الشبكة برؤية حزم البيانات أثناء انتقالها عبر الشبكة. مع Wireshark، يمكنك تحديد مشاكل الشبكة بسرعة، مثل زمن الوصول، وفقدان الحزم، والثغرات الأمنية. ما الذي يجعل Wireshark ومن المفيد بشكل خاص واجهته الرسومية البديهية، مما يجعله مناسبًا حتى للمبتدئين في تحليل الشبكات.
على مدار سنواتي في إدارة الشبكة، Wireshark أثبت كفاءته باستمرار في تحليل بروتوكولات الشبكة، والتقاط البيانات في الوقت الفعلي، وتصدير التقارير المفصلة. ومع ذلك، Wireshark ليس مثاليًا للجميع. قد يكون مُربكًا بسبب ميزاته الواسعة، ويفضل بعض المستخدمين أدوات أبسط أو برامج مُحسّنة لـ Windows البيئات.
- الخصائص الرئيسية: التقاط الشبكة المباشرة، وتحليل الحزم التفصيلية، وفك تشفير البروتوكول، وخيارات التصفية، وتصور البيانات الشامل.
- استخدم حالات: تحديد مشاكل الشبكة، وتحليل مشاكل الأداء، ومراقبة خروقات الأمن.
- على سبيل الحصر: منحنى تعليمي حاد للمبتدئين، وتفاصيل مفرطة محتملة لمهام استكشاف الأخطاء وإصلاحها الأساسية.
كيف اخترنا الأفضل Wireshark البدائل؟

At Guru99نحن ملتزمون بتقديم معلومات دقيقة وموضوعية وذات صلة. تضمن عملية إنشاء المحتوى ومراجعته الشاملة لدينا موارد موثوقة تلبي احتياجاتك. بعد تخصيص 100 + ساعات لإجراء البحث، قمت بتقييم أكثر من 40 ل أفضل Wireshark بالبدائل لـ Windows، بما في ذلك الإصدارات المجانية والمدفوعة. تغطي هذه المراجعة الشاملة غير المتحيزة الميزات الرئيسية والإيجابيات والسلبيات والأسعار. العثور على أفضل Wireshark تتطلب البدائل تحليلًا دقيقًا للميزات والتوافق، بهدف تقديم حلول فعالة لمراقبة الشبكة.
- المراقبة في الوقت الحقيقي: يجب أن توفر أدوات مراقبة الشبكة مراقبة الأداء وتصوره في الوقت الفعلي.
- تكاليف التدريب: من المهم أن نأخذ في الاعتبار التكلفة التي تنطوي عليها عملية تدريب الموظفين على الأداة.
- الأدوار القابلة للتخصيص: ينبغي أن تكون الأدوات قابلة للتخصيص لتتناسب بشكل فعال مع الأدوار المحددة لكل مستخدم.
- خيارات الأمان: من المهم تقييم خيارات الأمان التي يقدمها موفرو البرامج.
- سعر المنتج: تأكد من أن سعر المنتج يتوافق مع ميزانيتك مع تقديم ميزات قيمة.
- مباراة مميزة: تأكد من أن ميزات المنتج تلبي متطلباتك المحددة.
- تكامل البرمجيات: من المستحسن التكامل مع برامج الإدارة مثل ERP لضمان سير العمليات بسلاسة.
- أفضل ملاءمة: لا توجد أداة واحدة تناسب الجميع؛ لذا اختر الأداة التي تلبي احتياجاتك الفريدة على أفضل وجه.
حكم
على مر السنين، قمت باستكشاف العديد من أدوات مراقبة الشبكة، وأعتقد Wireshark يُعد خيارًا رائعًا لتحليل الحزم. ومع ذلك، فإن محدودية قدرته على التقاط وقت الحزمة وتحليل البيانات دفعتني للبحث عن بدائل تُقدم حلولًا أكثر شمولًا. إذا كنت تبحث عن بديل آمن وقوي وقابل للتخصيص إلى Wireshark، تحقق من حكمي أدناه.
- OpManager: تتميز هذه الأداة بـ في الوقت الحقيقي الرصدمما يجعله خيارًا ممتازًا لتحليل النطاق الترددي. أوصي به لما يوفره من تحليل شامل للشبكة وميزات لتحديد المشاكل.
- Site24x7: مع دعم مثير للإعجاب من العديد من البائعين والتكامل السلس، Site24x7 يعد هذا الخيار الأمثل للشركات من جميع الأحجام. حيث أن ميزة الاكتشاف التلقائي وطبيعته الخفيفة الوزن تجعله حلاً ممتازًا لإدارة مشكلات أداء الشبكة.
- محلل صافي التدفق: يوفر تحليلًا شاملًا لحركة مرور الشبكة بالاستفادة من تقنيات مراقبة التدفق. وهو من أفضل الأدوات لتحليل الشبكة ومراقبة الأمان بناءً على التدفق.
الأسئلة الشائعة
OpManagerتعمل مراقبة DPI على تبسيط اكتشاف مشكلات الأداء وإظهار ما إذا كانت المشكلة تتعلق بالشبكة أو جانب التطبيق. OpManager يضمن مراقبة عرض النطاق الترددي في الوقت الحقيقي. وهو يقدم تقارير حركة مرور متعمقة وحاسمة لتحديد المشكلات قبل أن تؤثر على المستخدمين النهائيين.
