
Kali Linux دليل الاستخدام والتثبيت والأوامر
 فريق التحرير
⚡ ملخص ذكي
Kali Linux هو توزيعة أمان مبنية على Debian يتم صيانتها بواسطة OffSec، وتضم أكثر من 600 أداة مثبتة مسبقًا لاختبار الاختراق، والأدلة الجنائية الرقمية، والهندسة العكسية، وبحوث الأمان عبر أجهزة سطح المكتب، والأجهزة الافتراضية، وحالات السحابة.
ما هي تفاصيل Kali Linux?
Kali Linux هي توزيعة أمان لنظام لينكس مشتقة من ديبيان ومصممة خصيصًا لتحليل الأدلة الجنائية الرقمية واختبارات الاختراق المتقدمة. تم تطويرها عن طريق إعادة كتابة نظام لينكس الأساسي.Track، وهو عمل ماتي أهاروني وديفون كيرنز من شركة الأمن الهجومي. Kali Linux يحتوي على عدة مئات من الأدوات المصممة بشكل جيد لمهام أمن المعلومات المختلفة، مثل اختبار الاختراق، والبحث الأمني، والتحليل الجنائي الرقمي، والهندسة العكسية.
الرجوعTracكان نظام التشغيل k هو نظام أمن المعلومات السابق لديهم. تم طرح الإصدار الأول، كالي 1.0.0، في مارس 2013. ولا تزال شركة OffSec (المعروفة سابقًا باسم Offensive Security) تمول وتتولى صيانة النظام. Kali Linuxوتصدر الشركة إصدارًا جديدًا كل ثلاثة أشهر تقريبًا. إذا قمت بزيارة kali.org سترى اليوم لافتة تصفه بأنه توزيع اختبار الاختراق الأكثر تقدماً على الإطلاق، وقد أمضى المشروع أكثر من عقد من الزمان في الدفاع عن هذا الادعاء.
Kali Linux سفن مزودة بأكثر من 600 تطبيق لاختبار الاختراق مثبت مسبقًا، لكل منها مرونتها وحالة استخدامها الخاصة. Kali Linux يقوم بعمل ممتاز في فصل هذه المرافق إلى الفئات التالية:
- جمع المعلومات
- تحليل الضعف
- الهجمات اللاسلكية
- تطبيقات ويب
- أدوات الاستغلال
- اختبار الإجهاد
- أدوات الطب الشرعي
- الاستنشاق والانتحال
- هجمات كلمة المرور
- الحفاظ على الوصول
- Reverse الهندسة
- أدوات إعداد التقارير
- قرصنة الأجهزة
استمر إصدار 2026.1 على هذا المنوال، مضيفًا ثماني أدوات جديدة ونقل التوزيعة إلى نواة لينكس 6.18. ونظرًا لتغير قائمة الأدوات كل ثلاثة أشهر، فمن المفيد معرفة من يعتمد فعليًا على هذه المجموعة من الأدوات بشكل يومي.
من يستخدم Kali Linux و لماذا؟
Kali Linux يُعد نظام التشغيل هذا فريدًا من نوعه، فهو من المنصات القليلة التي يستخدمها كلٌ من المدافعين والمهاجمين علنًا. يستخدمه كلٌ من مسؤولي الأمن ومخترقي القبعة السوداء على نطاق واسع: فالمجموعة الأولى تكتشف الاختراقات الأمنية وتمنعها، بينما تكتشفها المجموعة الثانية وتستغلها. إن العدد الهائل من الأدوات المُهيأة والمثبتة مسبقًا يجعل استخدامه أمرًا بالغ الصعوبة. Kali Linux أداة أساسية في صندوق أدوات أي متخصص أمني.
المحترفين الذين يستخدمون Kali Linux:
- مسؤولو الأمن – يتحمل مسؤولو الأمن مسؤولية حماية معلومات وبيانات مؤسستهم. ويستخدمون Kali Linux لمراجعة بيئاتهم والتأكد من عدم وجود ثغرات أمنية يسهل اكتشافها.
- مسؤولو الشبكة - يتحمل مسؤولو الشبكة مسؤولية الحفاظ على شبكة فعالة وآمنة. وهم يستخدمون Kali Linux لتدقيق شبكتهم. على سبيل المثال، Kali Linux لديه القدرة على اكتشاف نقاط الوصول المارقة.
- الانرنيت Archiمهندسو الشبكات - هم المسؤولون عن تصميم بيئات شبكية آمنة. Kali Linux لمراجعة تصميماتهم الأولية والتأكد من عدم إغفال أي شيء أو تكوينه بشكل خاطئ.
- أجهزة اختبار الاختراق – يستخدم أجهزة اختبار الاختراق Kali Linux لتدقيق البيئات وإجراء عمليات استطلاع على الشبكات المؤسسية التي تم توظيفهم لمراجعتها.
- CISO - يستخدم كبار مسؤولي أمن المعلومات Kali Linux لإجراء تدقيق داخلي لبيئتهم واكتشاف ما إذا كانت هناك أي تطبيقات جديدة أو تكوينات غير مصرح بها قد تم وضعها.
- مهندسي الطب الشرعي – Kali Linux يوفر "وضعًا جنائيًا" يقوم بالتشغيل دون لمس الأقراص الداخلية، مما يسمح لمهندس الطب الشرعي بإجراء اكتشاف البيانات واستعادتها دون تغيير الأدلة.
- قراصنة القبعة البيضاء – يستخدم قراصنة القبعة البيضاء، مثل مختبري الاختراق، Kali Linux لتدقيق واكتشاف الثغرات الأمنية التي قد تكون موجودة في بيئة ما.
- قراصنة القبعات السوداء – يستخدم قراصنة القبعات السوداء Kali Linux لاكتشاف واستغلال نقاط الضعف. Kali Linux كما أنها تحمل العديد من تطبيقات الهندسة الاجتماعية، والتي يمكن أن يستخدمها مخترق القبعة السوداء لاختراق منظمة أو فرد.
- قراصنة القبعة الرمادية – يقع قراصنة القبعة الرمادية بين قراصنة القبعة البيضاء وقراصنة القبعة السوداء. إنهم يستخدمون Kali Linux بنفس الطرق التي اتبعتها المجموعتان المذكورتان أعلاه.
- مُحبّو الحاسوب – يُعدّ مصطلح "مُحبّو الحاسوب" مصطلحًا واسعًا، ولكن يمكن لأي شخص مهتم بمعرفة المزيد عن الشبكات أو أجهزة الحاسوب بشكل عام استخدامه. Kali Linux دراسة تكنولوجيا المعلومات والشبكات ونقاط الضعف الشائعة.
أياً كان الدور الذي يناسبك من بين تلك الأدوار، فإن القرار التالي هو كيفية تثبيت نظام كالي على جهاز يُسمح لك باختباره.
Kali Linux طرق التثبيت
Kali Linux يمكن تثبيتها باستخدام الطرق التالية. يوازن كل خيار بين سهولة الاستخدام ومدى تطابق البيئة مع الأجهزة الحقيقية، لذا يعتمد الاختيار الصحيح على ما إذا كنت تتعلم، أو تدير مختبرًا، أو تختبر معدات لاسلكية.
طرق التشغيل Kali Linux:
- مباشرة على جهاز كمبيوتر مكتبي أو محمول - باستخدام صورة كالي ISO، Kali Linux يمكن تثبيته مباشرة على جهاز كمبيوتر مكتبي أو محمول. هذه الطريقة هي الأفضل إذا كان لديك جهاز احتياطي وكنت على دراية مسبقة بـ Kali Linuxإذا كنت تخطط لإجراء أي اختبارات لنقاط الوصول، فقم بتثبيت Kali Linux يوصى بالتوصيل مباشرة بجهاز كمبيوتر محمول مزود بتقنية Wi-Fi، لأن الأجهزة الافتراضية نادراً ما تمرر محولات الشبكة اللاسلكية بسلاسة.
- افتراضية (VMware، Hyper-V, Oracle VirtualBox، سيتريكس) - Kali Linux يدعم جميع برامج إدارة الأجهزة الافتراضية الشائعة الاستخدام، ويمكن تثبيته على أشهرها في دقائق. تتوفر صور مُعدة مسبقًا للتنزيل من kali.orgأو يمكن استخدام ملف ISO لتثبيت نظام التشغيل يدويًا في برنامج المحاكاة الافتراضية المفضل لديك.
- سحاب (Amazon AWS, Microsoft Azure) - نظرا لشعبية Kali Linux، كل من AWS و Azure نشر صور كالي الرسمية في متاجرهم الإلكترونية.

- قرص التمهيد USB - استخدام Kali Linux يمكن إنشاء قرص تمهيد باستخدام ISO لتشغيل Kali Linux على جهاز دون تثبيته، أو لتشغيل جهاز مشتبه به في وضع الطب الشرعي.
- Windows (دوري السوبر للسيدات) – Kali Linux يعمل في الأصل Windows و10 Windows 11 من خلال Windows نظام فرعي لنظام لينكس. لم يعد هذا النظام ميزة تجريبية، وتضيف حزمة Win-KeX سطح مكتب رسومي كامل فوق WSL 2.

- macOS (صندوق خلفي مزدوج أو فردي) – Kali Linux يمكن تثبيته على جهاز ماك كنظام تشغيل ثانوي أو كنظام تشغيل أساسي. Parallels أو يمكن استخدام مدير التمهيد المدمج لتكوين هذا الإعداد، على الرغم من أن أجهزة Apple Silicon تتطلب إصدار ARM64.


كيفية تثبيت Kali Linux باستخدام VirtualBox
إليك عملية التثبيت خطوة بخطوة Kali Linux استخدام VirtualBoxولإلقاء نظرة أولى على سطح المكتب:
أسهل طريقة، وربما الأكثر استخدامًا على نطاق واسع، هي التثبيت Kali Linux وتشغيله من Oracle VirtualBox.
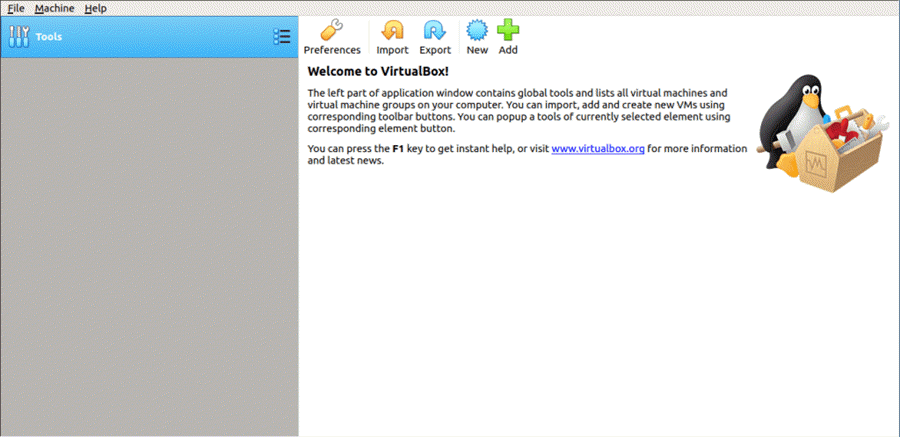
تتيح لك هذه الطريقة الاستمرار في استخدام أجهزتك الحالية أثناء تجربة الميزات الغنية Kali Linux في بيئة معزولة تمامًا. والأفضل من ذلك كله، أن كل شيء مجاني: كلاهما Kali Linux و Oracle VirtualBox لا يكلف استخدامه شيئاً. Kali Linux يفترض البرنامج التعليمي أنك قمت بالتثبيت بالفعل Oracle VirtualBox على نظامك وقمت بتمكين المحاكاة الافتراضية 64 بت في BIOS.
الخطوة 1) اذهب إلى kali.org/get-kali/ واختر خيار الأجهزة الافتراضية الجاهزة.
سيؤدي هذا إلى تنزيل صورة OVA، والتي يمكن استيرادها إليها VirtualBox.
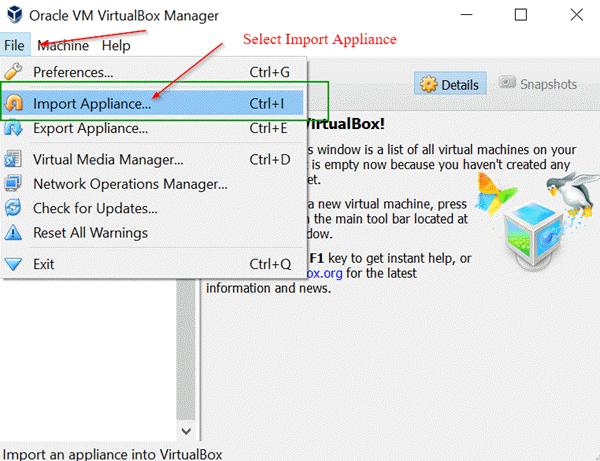
الخطوة 2) افتح Oracle VirtualBox التطبيق، ومن قائمة الملف، حدد استيراد الجهاز.
قائمة الملف -> استيراد الأجهزة
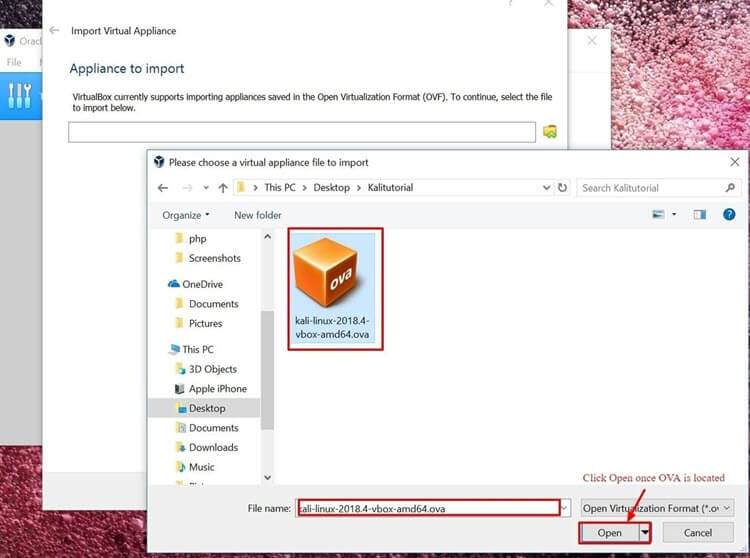
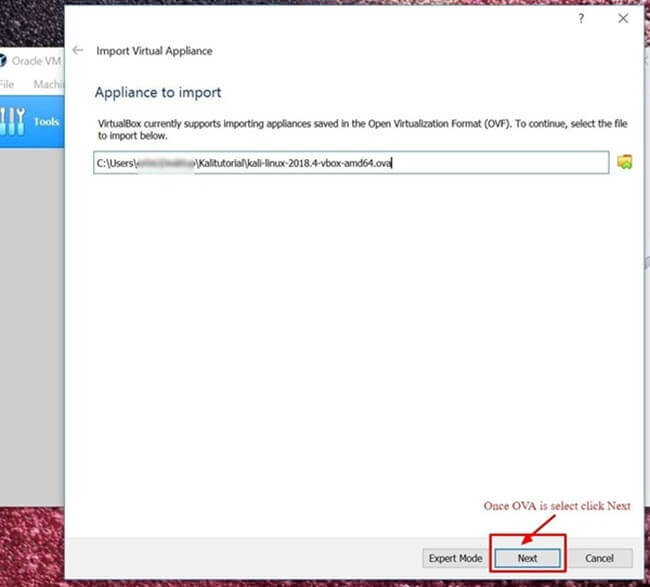
الخطوة 3) في الشاشة التالية، "الجهاز المراد استيراده"، انتقل إلى موقع ملف OVA الذي تم تنزيله وانقر فوق فتح.
الخطوة الرابعة) بمجرد النقر على "فتح"، ستتم إعادتك إلى شاشة "الجهاز المراد استيراده". ما عليك سوى النقر على "التالي".
الخطوة 5) تعرض الشاشة التالية، "إعدادات الجهاز"، ملخصًا لإعدادات النظام. لا بأس بترك الإعدادات الافتراضية كما هي. كما هو موضح في لقطة الشاشة أدناه، دوّن مكان تخزين الجهاز الظاهري ثم انقر فوق "استيراد".
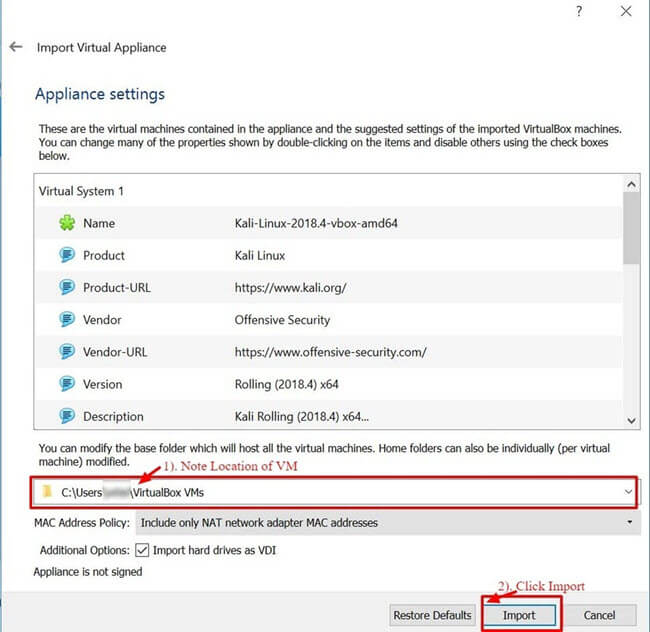
الخطوة 6) VirtualBox سيتم الآن استيراد Kali Linux جهاز OVA. قد تستغرق هذه العملية من 5 إلى 10 دقائق لإتمامها.

الخطوة 7) تهانينا، Kali Linux تم التثبيت بنجاح على VirtualBox. يجب أن تشاهد الآن Kali Linux VM في VirtualBox وحدة التحكم. بعد ذلك، سنلقي نظرة على Kali Linux وبعض الخطوات الأولية لتنفيذها.

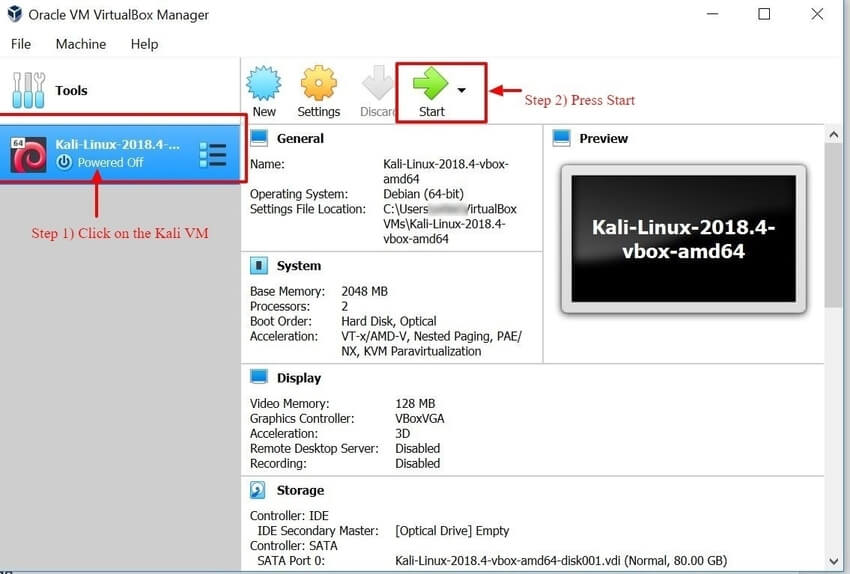
الخطوة 8) انقر على Kali Linux VM داخل VirtualBox قم بتشغيل لوحة التحكم وانقر على "ابدأ". سيؤدي هذا إلى بدء التشغيل Kali Linux نظام التشغيل.
الخطوة 9) في شاشة تسجيل الدخول، أدخل اسم المستخدم الخاص بك وانقر على التالي. في الصور الحالية، الحساب هو كالي، لا جذر. قامت شركة Offensive Security بإزالة تسجيل الدخول الافتراضي للجذر في Kali 2020.1، ويطلب منك المثبت الآن إنشاء حساب المستخدم القياسي الخاص بك بدلاً من ذلك.
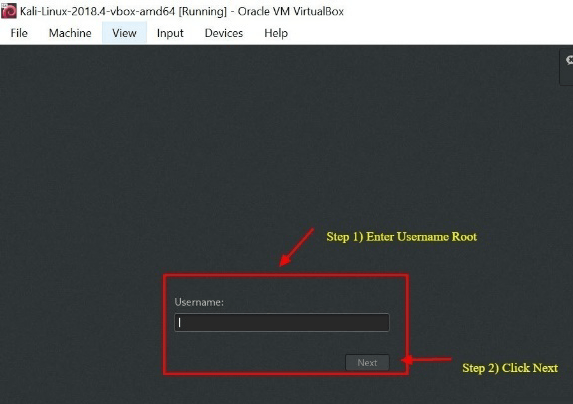
الخطوة 10) أدخل كلمة المرور المطابقة وانقر على "تسجيل الدخول". في صور الأجهزة الافتراضية المُجهزة مسبقًا، تكون كلمة المرور هي كاليفي حالة التثبيت اليدوي، يكون الإعداد هو ما قمت بتحديده أثناء عملية التثبيت. تشير بعض الشروحات القديمة إلى استخدام جذر و الطور إذا وصفت الإصدارات التي صدرت قبل عام ٢٠٢٠، فسيتم رفض بيانات الاعتماد هذه. غيّر كلمة المرور الافتراضية فور تسجيل الدخول.
سيتم تقديمك الآن مع Kali Linux واجهة المستخدم الرسومية لسطح المكتب. تهانينا، لقد قمت بتسجيل الدخول بنجاح Kali Linux.

الشروع في العمل مع Kali Linux GUI
يحتوي سطح مكتب كالي على بعض الأقسام التي يجب عليك ملاحظتها والتعرف عليها فورًا: علامة تبويب التطبيقات، وعلامة تبويب الأماكن، و Kali Linux قاعدة الشحن. تُظهر لقطة الشاشة أدناه العناصر الثلاثة على سطح مكتب تم تشغيله حديثًا.

علامة تبويب التطبيقات – توفر قائمة منسدلة رسومية بجميع التطبيقات والأدوات المثبتة مسبقًا على Kali Linux. Revيُعد استعراض علامة تبويب التطبيقات طريقة رائعة للتعرف على الميزات الغنية Kali Linux نظام التشغيل. التطبيقان اللذان سيتم مناقشتهما لاحقًا في هذا Kali Linux تتضمن الدروس التعليمية Nmap وميتاسبلويت. يتم تجميع التطبيقات في فئات مرقمة، مما يجعل العثور على أداة معينة أسهل بكثير.
الوصول إلى التطبيقات
الخطوة 1) انقر على علامة التبويب "التطبيقات".
الخطوة الثانية) تصفح إلى الفئة المحددة التي ترغب في استكشافها.
الخطوة 3) انقر على التطبيق الذي ترغب في تشغيله.

علامة تبويب الأماكن – مشابهة لأي علامة تبويب رسومية أخرى نظام التشغيل، مثل Windows or macOSيُعد الوصول السريع إلى مجلداتك وصورك ومستنداتك أمرًا ضروريًا. قائمة "الأماكن" على Kali Linux يوفر هذا النظام إمكانية الوصول. ويحتوي افتراضياً على: الصفحة الرئيسية، سطح المكتب، المستندات، التنزيلات، الموسيقى، الصور، مقاطع الفيديو، الكمبيوتر، وتصفح الشبكة.
الوصول إلى الأماكن
الخطوة 1) انقر على علامة التبويب "الأماكن".
الخطوة الثانية) حدد الموقع الذي ترغب في الوصول إليه.

Kali Linux رصيف – مشابه لـ macOS رصيف الميناء أو Microsoft Windows شريط المهام، Kali Linux يوفر شريط التطبيقات وصولاً سريعاً إلى التطبيقات المستخدمة بكثرة والمفضلة. ويمكن إضافة التطبيقات أو إزالتها بسهولة.
لإزالة عنصر من Dock
الخطوة 1) انقر بزر الماوس الأيمن على عنصر الشريط الجانبي.
الخطوة الثانية) حدد "إزالة من المفضلة".
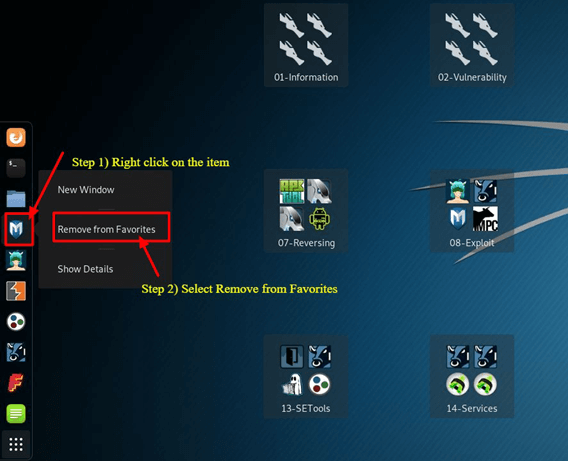
لإضافة عنصر إلى الرصيف
إضافة عنصر إلى الرصيف تشبه إلى حد كبير إزالة عنصر منه.
الخطوة 1) انقر على زر "إظهار التطبيقات" الموجود أسفل شريط التطبيقات.
الخطوة الثانية) انقر بزر الماوس الأيمن على التطبيق.
الخطوة 3) حدد "إضافة إلى المفضلة".
بمجرد اكتمال العملية، سيتم عرض العنصر داخل الرصيف، كما هو موضح أدناه.

Kali Linux يحتوي على العديد من الميزات الأخرى التي تجعله الخيار الأمثل لمهندسي الأمن والمتسللين على حد سواء. ولا يمكن تغطية جميع هذه الميزات في ملف واحد. Kali Linux دليل تعليمي؛ استكشف الأزرار المختلفة على سطح المكتب بالسرعة التي تناسبك. هناك أداتان تستحقان نظرة فاحصة أولاً، والمكان الطبيعي للبدء هو الماسح الضوئي الذي يبدأ به كل تطبيق تقريبًا.
ما هو Nmap؟
Network MapperNmap، المعروف اختصاراً باسم Nmap، هو أداة مجانية مفتوحة المصدر تُستخدم لاكتشاف الشبكات و فحص الثغرات الأمنيةيستخدم متخصصو الأمن برنامج Nmap لاكتشاف الأجهزة العاملة في بيئاتهم. كما يمكن لـ Nmap الكشف عن الخدمات والمنافذ التي يخدمها كل مضيف، مما يكشف عن مخاطر أمنية محتملة. ببساطة، يمكن اعتبار Nmap بمثابة ping على المنشطات: كلما تطورت مهاراتك التقنية، كلما وجدت استخدامًا أكبر لها.
يُتيح برنامج Nmap مرونةً في مراقبة جهاز واحد أو شبكة واسعة تضم مئات، بل آلاف، الأجهزة والشبكات الفرعية. وقد ازدادت هذه المرونة على مر السنين، لكن Nmap يبقى في جوهره أداةً لفحص المنافذ، حيث يجمع المعلومات عن طريق إرسال حزم بيانات خام إلى نظام المضيف. ثم يستمع Nmap إلى الاستجابات ويحدد ما إذا كان المنفذ مفتوحًا أو مغلقًا أو خاضعًا للتصفية.
أول فحص يجب أن تتعرف عليه هو فحص Nmap الأساسي، الذي يفحص أول 1000 منفذ TCP. عند العثور على منفذ، يُبلغ عنه بأنه مفتوح أو مغلق أو مُصفّى. عادةً ما يعني التصفية وجود جدار حماية يُعدّل حركة البيانات على ذلك المنفذ. فيما يلي قائمة بأوامر Nmap التي يمكن استخدامها لتشغيل الفحص الافتراضي.
نمب Target اختيار
| مسح عنوان IP واحد | nmap 192.168.1.1 تحديث |
| مسح المضيف | نماب www.testnetwork.com |
| مسح مجموعة من عناوين IP | نماب 192.168.1.1-20 |
| مسح شبكة فرعية | نماب 192.168.1.0/24 |
| مسح الأهداف من ملف نصي | nmap -iL قائمة ملفات ipaddresses.txt |
كيفية إجراء فحص Nmap الأساسي على Kali Linux
لتشغيل فحص Nmap الأساسي Kali Linuxاتبع الخطوات التالية. كما هو موضح في الجدول أعلاه، يمكنك فحص عنوان IP واحد، أو اسم نطاق DNS، أو نطاق عناوين IP، أو شبكات فرعية كاملة، أو قائمة أهداف مقروءة من ملف نصي. في هذا المثال، سنقوم بفحص عنوان IP الخاص بالمضيف المحلي، وهو دائمًا نظام تملكه.
الخطوة 1) من قائمة الإرساء، انقر فوق علامة التبويب الثانية، وهي المحطة الطرفية.
الخطوة الثانية) عند فتح نافذة الطرفية، أدخل الأمر ifconfig. سيعرض هذا الأمر عنوان IP المحلي الخاص بك Kali Linux النظام. في هذا المثال، عنوان IP المحلي هو 10.0.2.15.
الخطوة 3) دوّن عنوان IP المحلي.
الخطوة 4) في نافذة الطرفية نفسها، أدخل الأمر nmap 10.0.2.15. سيقوم هذا الأمر بفحص أول 1000 منفذ على الجهاز المحلي. ولأن هذا تثبيت أساسي، فلا ينبغي أن تكون أي منافذ مفتوحة.
الخطوة 5) Revاطلع على النتائج.

بشكل افتراضي، يقوم برنامج Nmap بفحص أول 1000 منفذ فقط. إذا كنت ترغب في فحص النطاق الكامل للمنافذ البالغ عددها 65535 منفذًا، فما عليك سوى تعديل الأمر أعلاه لإضافة الخيار -p-.
Nmap 10.0.2.15 -p-
فحص نظام التشغيل Nmap
ومن الميزات الأساسية الأخرى المفيدة لبرنامج Nmap القدرة على اكتشاف نظام تشغيل الجهاز المضيف. Kali Linux آمن بشكل افتراضي، لذلك في هذا المثال، نظام التشغيل المضيف Oracle VirtualBox يتم استخدام النظام المضيف بدلاً من ذلك. Windows الجهاز على العنوان 10.28.2.26.
في نافذة الطرفية، أدخل أمر Nmap التالي:
nmap 10.28.2.26 – A
Revاطلع على النتائج.
إضافة الخيار -A تُخبر Nmap بإجراء فحص للمنافذ بالإضافة إلى الكشف عن الخدمات ونظام التشغيل. لاحظ أن الأمر أعلاه يُعيد إنتاج تنسيق المصدر؛ اكتب شرطة عادية قبل A عند تشغيله.

يُعدّ Nmap أداةً أساسيةً في ترسانة أيّ متخصص في أمن المعلومات. استخدم الأمر nmap -h لاستكشاف المزيد من الخيارات والأوامر. بعد معرفة البرامج التي تستمع إلى الشبكة التي تتحكم بها، يبرز السؤال التالي: ما هي نقاط ضعف هذه الخدمات؟ وهنا يأتي دور ميتاسبلويت.
ما هو برنامج ماريناسبلويت؟
إطار عمل ميميساپلوت هو مشروع مفتوح المصدر يوفر موردًا عامًا للبحث عن الثغرات الأمنية وتطويرها.ping يُمكّن هذا الكود متخصصي الأمن من اختبار شبكاتهم الخاصة وتحديد المخاطر الأمنية. وقد امتلكت شركة Rapid7 برنامج ميتاسبلويت وقامت بتطويره منذ عام 2009، ولا تزال النسخة المجانية المخصصة للمجتمع تُباع معه. Kali Linux. ولا يزال هذا الإطار هو الأكثر استخدامًا على نطاق واسع في العالم لاختبار الاختراق.
من المهم توخي الحذر عند استخدام ميتاسبلويت، لأن مسح شبكة أو بيئة ليست ملكك يُعدّ غير قانوني في معظم الولايات القضائية. Kali Linux في هذا الدرس التعليمي حول ميتاسبلويت، سنوضح لك كيفية تشغيل ميتاسبلويت وإجراء فحص أساسي على شبكة فرعية خاصة بمختبرك. يُعتبر ميتاسبلويت أداة متقدمة تتطلب بعض الوقت لإتقانها، ولكن بمجرد أن تعتاد عليها، يصبح إطار العمل مصدرًا لا غنى عنه.
ميتاسبلويت و Nmap
في بيئة مايتاسبلويت، يمكننا استخدام Nmap. في هذه الحالة، ستتعلم كيفية فحص جهازك المحلي. VirtualBox الشبكة الفرعية من ميكرواسبلويت باستخدام أداة Nmap المذكورة أعلاه.
الخطوة 1) في علامة التبويب "التطبيقات"، قم بالتمرير لأسفل إلى 08- أدوات الاستغلال ثم حدد "متاح sploit".
الخطوة الثانية: سيتم فتح نافذة طرفية تحتوي على الأمر msf في موجه الأوامر. هذا هو برنامج مايساپلويت.
الخطوة 3) أدخل الأمر التالي:
db_nmap -V -sV 10.0.2.15/24
(تأكد من استبدال 10.0.2.15 بعنوان IP المحلي الخاص بك.)
هنا:
db_ لتقف على قاعدة البيانات
يشير الرمز -V إلى الوضع المطوّل
-sV يرمز إلى الكشف عن إصدار الخدمة
تُكتب النتائج مباشرة في قاعدة بيانات ميتاسبلويت، كما هو موضح أدناه.

أداة استغلال ميتاسبلويت
يتميز ميتاسبلويت بقوة وفعالية عاليتين من حيث الميزات والمرونة. ومن الاستخدامات الشائعة له مراجعة الثغرات الأمنية المعروفة التي تنطبق على الأجهزة المضيفة التي تم اكتشافها. فيما يلي، نستعرض خطوات عرض وتصفية الوحدات النمطية المتاحة على جهاز مختبري تتحكم به.
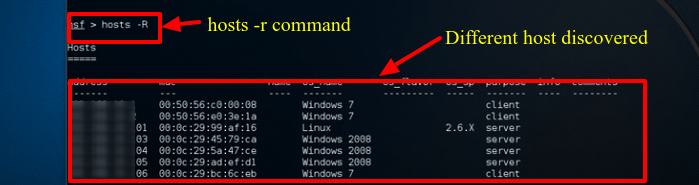
الخطوة 1) بافتراض أن برنامج ميتاسبلويت لا يزال مفتوحًا، أدخل الأمر Hosts -R في نافذة الطرفية. سيؤدي هذا إلى إضافة الأجهزة المضيفة المكتشفة حديثًا إلى قاعدة بيانات ميتاسبلويت.
الخطوة الثانية) أدخل الأمر "show exploits". يوفر هذا الأمر نظرة شاملة على جميع الوحدات المتاحة لبرنامج ماريناسبلويت.

الخطوة 3) الآن قم بتضييق نطاق القائمة باستخدام هذا الأمر: ابحث عن الاسم: Windows 7. يبحث هذا عن الوحدات التي تذكر على وجه التحديد Windows 7، وهو نظام التشغيل المستخدم في هذا المختبر التجريبي. بناءً على بيئتك، ستحتاج إلى تغيير معايير البحث لتتوافق مع نوع الجهاز الذي لديك صلاحية اختباره، سواء كان ذلك macOS أو نظام لينكس آخر.
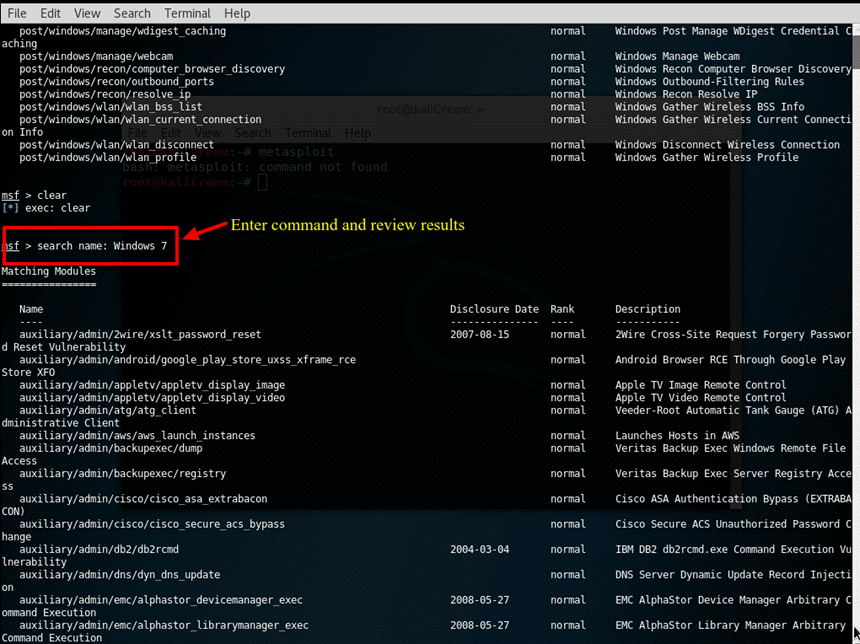
الخطوة الرابعة) لأغراض هذا الشرح، سنستخدم جهاز Apple iTunes تم اكتشاف ثغرة أمنية في القائمة. لتحميل الوحدة، أدخل المسار الكامل الموضح في نتائج البحث: use exploit/windows/browse/apple_itunes_playlist

الخطوة 5) عند تحميل الوحدة بنجاح، يتغير موجه الأوامر لعرض اسم الوحدة متبوعًا بـ >، كما هو موضح في لقطة الشاشة أعلاه.
الخطوة 6) أدخل الأمر show options لمراجعة الإعدادات المتاحة لهذا الموديول. لكل موديول خيارات مختلفة.

يجب تشغيل كل ما سبق فقط على الأجهزة التي تملكها أو لديك إذن كتابي لاختبارها. عند استخدامها بهذه الطريقة، يتحول Nmap وKitasploit إلى Kali Linux إلى منصة تدقيق عملية بدلاً من كونها عبئاً، والأسئلة أدناه تغطي النقاط التي يثيرها معظم المبتدئين بعد ذلك.
