
كيفية اختراق خادم (الويب)
 أوليفر جونز
⚡ ملخص ذكي
تستهدف عمليات اختراق خوادم الويب البرامج والثغرات الأمنية في المواقع الإلكترونية التي تخزن بيانات حساسة مثل كلمات المرور وأرقام بطاقات الائتمان. تشرح هذه الصفحة كيفية عمل هذه الهجمات، والأهم من ذلك، كيفية حماية خادم الويب وتحصينه.
ما هو اختراق خادم الويب؟
خادم الويب هو برنامج حاسوبي، أو جهاز حاسوبي، يُشغّل التطبيق. وظيفته الرئيسية هي استقبال طلبات HTTP من العملاء وإرسال صفحات الويب، ثم إرسال استجابات HTTP. يمكن وصفه أيضًا بأنه برنامج آلة افتراضية. يتكون هذا النوع من الإرسال من مستندات HTML أو محتوى إضافي مثل أوراق الأنماط و Javaالنصي.
يلجأ العملاء عادةً إلى الإنترنت للحصول على المعلومات وشراء المنتجات والخدمات. ولتحقيق هذه الغاية، تمتلك معظم المؤسسات مواقع إلكترونية. وتخزن معظم هذه المواقع معلومات حساسة مثل أرقام بطاقات الائتمان وعناوين البريد الإلكتروني وكلمات المرور، مما يجعلها هدفًا للمهاجمين. كما يمكن استخدام المواقع الإلكترونية المخترقة لنشر أيديولوجيات دينية أو سياسية، وغيرها.
في هذا الدرس التعليمي، سنقدم لكم تقنيات اختراق خوادم الويب وكيف يمكنكم حماية الخوادم من مثل هذه الهجمات.
كيفية اختراق خادم الويب
في هذا السيناريو العملي، سننظر إلى تشريح هجوم خادم الويب. سنفترض أننا نستهدف www.techpanda.orgلن نقوم باختراقه فعلياً، فهذا غير قانوني. سنستخدم النطاق لأغراض تعليمية فقط.
الخطوة 1) ما سنحتاجه
- هدف www.techpanda.org
- بنج محرك البحث
- أدوات حقن SQL
- PHP Shell، سوف نستخدم dk shell http://sourceforge.net/projects/icfdkshell/
الخطوة 2) جمع المعلومات
سنحتاج إلى الحصول على عنوان IP الخاص بهدفنا والعثور على مواقع الويب الأخرى التي تشترك في نفس عنوان IP.
سنستخدم أداة عبر الإنترنت للعثور على عنوان IP الخاص بالهدف والمواقع الإلكترونية الأخرى التي تشارك عنوان IP هذا.
- أدخل URL https://www.yougetsignal.com/tools/web-sites-on-web-server/ في متصفح الويب الخاص بك
- أدخل www.techpanda.org كهدف

- انقر على زر التحقق
- سوف تحصل على النتائج التالية

وبناء على النتائج المذكورة أعلاه، فإن عنوان IP عنوان الهدف هو 69.195.124.112.
اكتشفنا أيضًا أن هناك 403 نطاقًا على نفس خادم الويب.
خطوتنا التالية هي فحص المواقع الأخرى بحثًا عن SQL ثغرات حقن البيانات. ملاحظة: إذا عثرنا على صفحة بها ثغرة SQL على الموقع المستهدف، فسنستغلها مباشرةً دون النظر إلى المواقع الأخرى.
- أدخل URL www.bing.com أدخل هذا في متصفحك. لن يعمل هذا إلا مع محرك بحث Bing، لذا لا تستخدم محركات بحث أخرى مثل... Google أو ياهو.
- أدخل استعلام البحث التالي
ip:69.195.124.112 .php?id=
هنا،
- "ip:69.195.124.112" يقصر البحث على جميع مواقع الويب المستضافة على خادم الويب بعنوان IP 69.195.124.112
- ".php?id=" يبحث عن URL تُستخدم متغيرات GET كمعاملات لعبارات SQL.
سوف تحصل على النتائج التالية
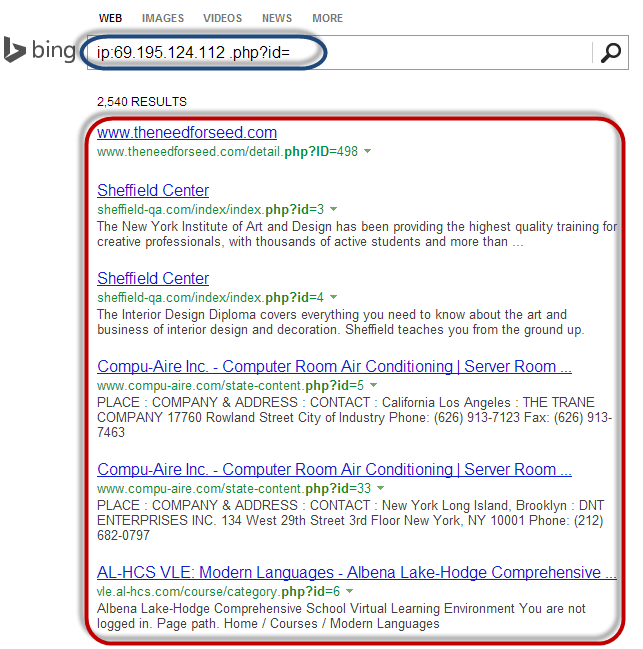
كما ترون من النتائج المذكورة أعلاه، تم إدراج جميع مواقع الويب التي تستخدم متغيرات GET كمعلمات لحقن SQL.
تتمثل الخطوة المنطقية التالية في فحص المواقع الإلكترونية المدرجة لـ حقن SQL الثغرات الأمنية. يمكنك القيام بذلك باستخدام حقن SQL اليدوي أو باستخدام الأدوات المذكورة في هذه المقالة حول حقن SQL.
الخطوة 3) تحميل PHP Shell
لن نقوم بفحص أي من المواقع الإلكترونية المدرجة، لأن ذلك غير قانوني. لنفترض أننا تمكنا من تسجيل الدخول إلى أحدها. سيتعين عليك تحميل ملف PHP shell الذي قمت بتنزيله من http://sourceforge.net/projects/icfdkshell/
- فتح URL المكان الذي قمت بتحميل ملف dk.php إليه.
- سوف تحصل على النافذة التالية.

- النقر على الرابط الرمزي URL سيمنحك ذلك إمكانية الوصول إلى الملفات في النطاق المستهدف.
بمجرد حصول المهاجم على الملفات، يمكنه الحصول على بيانات تسجيل الدخول إلى قاعدة البيانات وتنفيذ إجراءات مثل تشويهها أو تنزيل بيانات مثل رسائل البريد الإلكتروني. لهذا السبب تحديدًا تُعدّ التدابير الدفاعية المذكورة لاحقًا في هذه المقالة بالغة الأهمية.
نقاط الضعف في خادم الويب
خادم الويب هو برنامج يخزن الملفات (عادةً صفحات الويب) ويجعلها متاحة عبر الشبكة أو الإنترنت. يتطلب خادم الويب مكونات مادية وبرمجية. عادةً ما يستهدف المهاجمون الثغرات الأمنية في البرمجيات للوصول غير المصرح به إلى الخادم. دعونا نلقي نظرة على بعض الثغرات الشائعة التي يستغلها المهاجمون.
- الإعدادات الافتراضية – يمكن للمهاجمين تخمين هذه الإعدادات بسهولة، مثل اسم المستخدم وكلمة المرور الافتراضيين. كما قد تسمح الإعدادات الافتراضية بتنفيذ مهام معينة، مثل تشغيل أوامر على الخادم، وهو ما يمكن استغلاله.
- سوء تكوين أنظمة التشغيل والشبكات - يمكن أن تكون بعض التكوينات، مثل السماح للمستخدمين بتنفيذ الأوامر على الخادم، خطيرة إذا لم يكن لدى المستخدم كلمة مرور جيدة.
- الأخطاء في نظام التشغيل وخوادم الويب - يمكن أيضًا استغلال الأخطاء المكتشفة في نظام التشغيل أو برامج خادم الويب للوصول غير المصرح به إلى النظام.
بالإضافة إلى نقاط الضعف المذكورة أعلاه في خادم الويب، يمكن أن تؤدي الأمور التالية أيضًا إلى الوصول غير المصرح به.
- إن عدم وجود سياسة وإجراءات أمنية - مثل تحديث برامج مكافحة الفيروسات وتصحيح نظام التشغيل وبرامج خادم الويب - يمكن أن يخلق ثغرات أمنية للمهاجمين.
أنواع خوادم الويب
فيما يلي قائمة بخوادم الويب الشائعة.
- أباتشي – هذا هو خادم الويب الأكثر استخدامًا على الإنترنت. وهو متعدد المنصات، ولكنه يُثبّت عادةً على نظام لينكس. تُستضاف معظم مواقع الويب التي تستخدم لغة PHP على أباتشي. Apache الملقمات.
- خدمات معلومات الإنترنت (IIS) – تم تطويرها بواسطة Microsoft. إنه يعمل Windows وهو ثاني أكثر خوادم الويب استخدامًا على الإنترنت. تتم استضافة معظم مواقع الويب asp وaspx على خوادم IIS.
- أباتشي تومكات - الأكثر Java صفحات الخادم (JSP) تتم استضافة مواقع الويب على هذا النوع من خادم الويب.
- خوادم الويب الأخرى – وتشمل هذه خادم الويب الخاص بشركة نوفيل و IBMخوادم لوتس دومينو.
أنواع الهجمات على خوادم الويب
يستخدم المهاجمون عدة تقنيات ضد خوادم الويب، بما في ذلك ما يلي:
- هجمات اختراق الدليل – يستغل هذا النوع من الهجمات ثغرات في خادم الويب للوصول غير المصرح به إلى الملفات والمجلدات غير المتاحة للعامة. بمجرد حصول المهاجم على هذا الوصول، يمكنه تنزيل معلومات حساسة، أو تنفيذ أوامر على الخادم، أو تثبيت برامج ضارة.
- هجمات حجب الخدمة - مع هذا النوع من الهجمات، قد يتعطل خادم الويب أو يصبح غير متاح للمستخدمين الشرعيين.
- اختطاف نظام أسماء النطاقات – في هذا النوع من الهجمات، يتم تغيير إعدادات نظام أسماء النطاقات لتشير إلى خادم الويب الخاص بالمهاجم. ويتم إعادة توجيه جميع البيانات التي كان من المفترض إرسالها إلى خادم الويب إلى خادم خاطئ.
- التجسس - قد يتم اعتراض البيانات غير المشفرة المرسلة عبر الشبكة واستخدامها للوصول غير المصرح به إلى خادم الويب.
- التصيد الاحتيالي – في هذا النوع من الهجمات، ينتحل المهاجم صفة موقع ويب ويوجه الزيارات إلى الموقع المزيف. وقد يُخدع المستخدمون غير المتوقعين ويُجبرون على تقديم بيانات حساسة مثل تفاصيل تسجيل الدخول وأرقام بطاقات الائتمان، وما إلى ذلك.
- التصيد الخبيث - في هذا النوع من الهجمات، يقوم المهاجم باختراق خوادم نظام أسماء النطاقات (DNS) أو جهاز الكمبيوتر الخاص بالمستخدم بحيث يتم توجيه حركة المرور إلى موقع خبيث.
- التشويه - في هذا النوع من الهجمات، يقوم المهاجم باستبدال موقع الويب الخاص بالمنظمة بصفحة مختلفة تحتوي على اسم المخترق وصوره، وقد تتضمن موسيقى خلفية ورسائل.
آثار الهجمات الناجحة
- يمكن أن تتضرر سمعة المنظمة إذا قام المهاجم بتعديل محتوى الموقع الإلكتروني وإضافة معلومات ضارة أو روابط لموقع إلكتروني غير لائق.
- يمكن استخدام خادم الويب لتثبيت برامج ضارة على أجهزة المستخدمين الذين يزورون الموقع الإلكتروني المخترق. ويمكن أن تكون البرامج الضارة التي يتم تنزيلها على جهاز الكمبيوتر الخاص بالزائر عبارة عن فيروس، طروادةأو برامج شبكات الروبوتات، وما إلى ذلك.
- قد يتم استخدام بيانات المستخدمين المخترقة في أنشطة احتيالية، مما قد يؤدي إلى خسائر تجارية أو دعاوى قضائية من المستخدمين الذين عهدوا بتفاصيلهم إلى المنظمة.
أفضل أدوات الهجوم على خادم الويب
تتضمن بعض أدوات الهجوم الشائعة على خوادم الويب ما يلي:
- ميراسبلويت – هذه أداة مفتوحة المصدر للمطورينpingاختبار واستخدام أكواد الاستغلال. يمكن استخدامها لاكتشاف الثغرات الأمنية في خوادم الويب وكتابة برامج استغلال يمكن استخدامها لاختراق الخادم.
- MPack – أداة لاستغلال ثغرات الويب. كُتبت بلغة PHP وتعتمد على MySQL كمحرك قاعدة البيانات. بمجرد اختراق خادم الويب باستخدام MPack، تتم إعادة توجيه كل حركة المرور إليه إلى مواقع التنزيل الضارة.
- زيوس – يمكن استخدام هذه الأداة لتحويل جهاز كمبيوتر مخترق إلى روبوت أو زومبي. الروبوت هو جهاز كمبيوتر مخترق يُستخدم لتنفيذ هجمات عبر الإنترنت. شبكة الروبوتات هي مجموعة من أجهزة الكمبيوتر المخترقة. يمكن استخدام شبكة الروبوتات بعد ذلك في هجوم حجب الخدمة أو لإرسال رسائل بريد إلكتروني عشوائية.
- Neoأداة التقسيم - يمكن استخدام هذه الأداة لتثبيت البرامج وحذفها ونسخها وما إلى ذلك.
افحص هذا: 10 أفضل مجانًا DDoS Attack أداة على الانترنت
كيفية تجنب الهجمات على خادم الويب
يمكن للمؤسسة اعتماد السياسة التالية لحماية نفسها من هجمات خادم الويب.
- إدارة التحديثات – تتضمن هذه العملية تثبيت التحديثات للمساعدة في تأمين الخادم. التحديث هو عملية إصلاح لخلل في البرنامج. يمكن تطبيق التحديثات على نظام التشغيل ونظام خادم الويب.
- تثبيت وتكوين نظام التشغيل بشكل آمن.
- تثبيت وتكوين برنامج خادم الويب بشكل آمن.
- نظام فحص الثغرات الأمنية – يشمل ذلك أدوات مثل Snort، Nmap، و Scanner Access Now Easy (SANE).
- يمكن استخدام جدران الحماية لإيقاف الاختراقات البسيطة هجمات DoS عن طريق حظر جميع حركة المرور القادمة من عناوين IP المصدر المحددة للمهاجم.
- يمكن استخدام برامج مكافحة الفيروسات لإزالة البرامج الضارة من الخادم.
- تعطيل الإدارة عن بُعد.
- إزالة الحسابات الافتراضية والحسابات غير المستخدمة من النظام.
- يجب تغيير المنافذ والإعدادات الافتراضية (مثل FTP على المنفذ 21) إلى منافذ وإعدادات مخصصة (على سبيل المثال، منفذ FTP على 5069).
