
ما هي تفاصيل Digiالطب الشرعي؟ التاريخ والعملية
 فريق التحرير
⚡ ملخص ذكي
Digiعلم الأدلة الجنائية هو علم حفظ الأدلة وتحديد هوية الأفراد.tracting، وتوثيق الأدلة الإلكترونية بحيث تصمد أمام المحكمة عبر أجهزة الكمبيوتر والأجهزة المحمولة والخوادم والشبكات والتخزين السحابي.
ما هي تفاصيل Digiالطب الشرعي؟
Digiعلم الأدلة الجنائية هو عملية الحفظ والتعرف على الأدلة، إلخ.tracعلم الأدلة الجنائية الرقمية هو علم البحث عن الأدلة في الوسائط الرقمية مثل أجهزة الكمبيوتر والهواتف المحمولة والخوادم والشبكات، وهو يزود فريق الأدلة الجنائية الرقمية بتقنيات وأدوات مثبتة لحل القضايا الرقمية المعقدة.
Digiتساعد الطب الشرعي الرقمي فريق الطب الشرعي على تحليل وفحص وتحديد وحفظ الأدلة الرقمية الموجودة على أنواع عديدة من الأجهزة الإلكترونية، بدءًا من القرص الصلب للكمبيوتر المحمول وحتى صندوق البريد السحابي.
تاريخ Digiالطب الشرعي
فيما يلي أهم المحطات في تاريخ الأدلة الجنائية الرقمية:
- هانز غروس (1847–1915): أول استخدام للدراسة العلمية في قيادة التحقيقات الجنائية.
- فرانسيس غالتون (1822–1911): أجرى أول دراسة علمية مسجلة عن بصمات الأصابع.
- مكتب التحقيقات الفيدرالي (1932): إنشاء مختبر لتقديم خدمات الطب الشرعي للعملاء الميدانيين وغيرهم من السلطات القانونية في جميع أنحاء الولايات المتحدة الأمريكية.
- 1978: تم الاعتراف بأول جريمة حاسوبية في قانون جرائم الحاسوب في فلوريدا.
- 1992: دخل مصطلح "علم الأدلة الجنائية الرقمية" إلى الأدبيات الأكاديمية.
- 1995: تم تشكيل المنظمة الدولية للأدلة الحاسوبية (IOCE).
- 2000: تم إنشاء أول مختبر إقليمي للطب الشرعي الحاسوبي تابع لمكتب التحقيقات الفيدرالي.
- 2002: الفريق العامل العلمي المعني Digiنشرت مجموعة الأدلة (SWGDE) أفضل الممارسات للطب الشرعي الحاسوبي.
- 2010: حدد سيمسون غارفينكل المشكلات الهيكلية التي تواجه التحقيقات الرقمية.
- 2012: تم نشر معيار ISO/IEC 27037، ليصبح أول معيار مقبول عالميًا لتحديد وجمع واقتناء وحفظ الأدلة الرقمية.
- 2015: تم نشر معيار ISO/IEC 27043، الذي يحدد المبادئ والعمليات المشتركة للتحقيق في الحوادث ويعمل كمعيار شامل لعائلة ISO الأوسع نطاقًا في مجال الطب الشرعي.
- 2019: أطلقت شركة فيسبوك للذكاء الاصطناعي تحدي الكشف عن التزييف العميق (DFDC)، وظهرت مجموعات بيانات مثل FaceForensics++، مما جعل التزييف العميق مصدر قلق كبير في مجال الطب الشرعي.
- 2021: أدى هجوم برنامج الفدية "كولونيال بايبلاين" إلى تطورات سريعة في مجال التحليل الجنائي للعملات المشفرة وتقنية البلوك تشين. tracالمدفوعات غير المشروعة.
- 2024: تم اعتماد قانون الذكاء الاصطناعي للاتحاد الأوروبي كأول قانون شامل للذكاء الاصطناعي، مما زاد التركيز على توثيق الوسائط التي تم إنشاؤها بواسطة الذكاء الاصطناعي مع ازدياد حالات الاحتيال المدفوعة بتقنية التزييف العميق.
- 2025: عُقدت أول ورشة عمل متخصصة في الطب الشرعي لتقنية التزييف العميق (DFF-2025)، حيث أصبحت المحتويات التي تم إنشاؤها بواسطة الذكاء الاصطناعي وأجهزة إنترنت الأشياء والأدلة السحابية تهيمن على التحقيقات.
- 2026: وقد ركز هذا المجال بشكل متزايد على التحقق من صحة أدوات الطب الشرعي القائمة على الذكاء الاصطناعي، بما في ذلك معدلات الخطأ وإمكانية التكرار، لتلبية معايير القبول في المحكمة.
أهداف علم الأدلة الجنائية الرقمية
تسعى جميع التحقيقات إلى تحقيق الأهداف نفسها. فيما يلي الأهداف الأساسية لعلم الأدلة الجنائية الرقمية:
- استعادة وتحليل وحفظ المواد الحاسوبية حتى تتمكن جهة التحقيق من تقديمها كدليل في المحكمة.
- حدد الدافع وراء الجريمة وهوية الجاني.
- صمم إجراءات في مسرح الجريمة المشتبه به لمنع تلف الأدلة الرقمية.
- الحصول على البيانات وتكرارها، واستعادة الملفات والأقسام المحذوفة من الوسائط الرقمية ثم التحقق من صحتها.
- تحديد الأدلة بسرعة وتقدير التأثير المحتمل للنشاط الخبيث على الضحية.
- قم بإعداد تقرير الطب الشرعي عن التحقيق، وحافظ على الأدلة باتباع سلسلة الحفظ.
عملية ال Digiالطب الشرعي
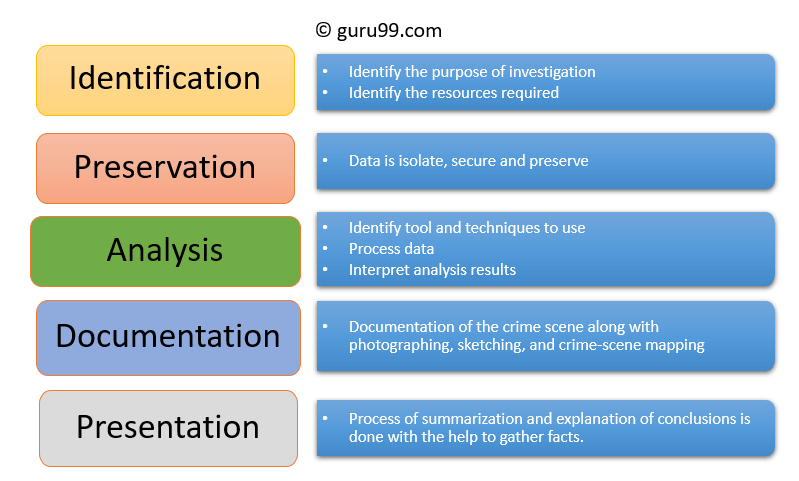
Digiيتضمن علم الأدلة الجنائية خمس خطوات، مُقننة في إرشادات مثل: نيست SP 800-86 وISO/IEC 27037:
- هوية
- حفظ
- تحليل الأداء
- توثيق
- العرض
يوضح الرسم البياني أدناه كيف تتبع المراحل الخمس بعضها البعض، بدءًا من أول رؤية للجهاز وحتى التقرير النهائي للمحكمة.
هوية
هذه هي الخطوة الأولى في عملية الطب الشرعي. يشمل تحديد الأدلة ما هو موجود، وأين يتم تخزينه، وبأي شكل.
يمكن أن تشمل وسائط التخزين الإلكترونية أجهزة الكمبيوتر الشخصية والهواتف المحمولة والأجهزة اللوحية ومحركات الأقراص الخارجية والبطاقات القابلة للإزالة.
حفظ
في هذه المرحلة، يتم عزل البيانات وتأمينها وحفظها. ويشمل ذلك منع الأشخاص من استخدام الجهاز حتى لا يتم التلاعب بالأدلة الرقمية.
تحليل الأداء
في هذه المرحلة، يعيد المحققون تجميع أجزاء من البيانات ويستخلصون استنتاجات بناءً على الأدلة التي تم العثور عليها. وقد يتطلب الأمر عدة جولات من الفحص لدعم نظرية محددة للجريمة.
توثيق
يجب إنشاء سجل لجميع البيانات المرئية. يساعد ذلك في إعادة تمثيل مسرح الجريمة ومراجعته، ويتضمن توثيقًا دقيقًا للمسرح إلى جانب التصوير والرسم التخطيطي وخريطة مسرح الجريمة.ping.
العرض
في هذه الخطوة الأخيرة، يتم تلخيص النتائج وشرحها. يجب كتابة التقرير بلغة بسيطة يفهمها غير المتخصصين باستخدام ملخصات موجزة.tracمصطلحات تيد، وكل شيءtracينبغي أن يشير مصطلح ted إلى التفاصيل الداعمة المحددة.
انواع من Digiالطب الشرعي
Digiلا يُعدّ علم الأدلة الجنائية تخصصًا واحدًا، بل ينقسم إلى فروع متخصصة، يهدف كل منها إلى مصدر مختلف للأدلة:
| الفرع | ما الذي يتم فحصه |
|---|---|
| الطب الشرعي القرص | Extracاستخراج البيانات من وسائط التخزين عن طريق البحث في الملفات النشطة أو المعدلة أو المحذوفة. |
| شبكة الطب الشرعي | يراقب ويحلل حركة مرور الشبكة لجمع المعلومات والأدلة القانونية. |
| الطب الشرعي اللاسلكي | قسم من أقسام الطب الشرعي للشبكات يقوم بجمع وتحليل حركة البيانات اللاسلكية. |
| التحليل الجنائي لقواعد البيانات | دراسة قواعد البيانات والبيانات الوصفية المرتبطة بها بحثاً عن علامات التغيير أو الوصول. |
| التحليل الجنائي للبرمجيات الخبيثة | يحدد البرامج الضارة ويدرس حمولتها، بما في ذلك الفيروسات والديدان. |
| التحليل الجنائي للبريد الإلكتروني | يستعيد ويحلل رسائل البريد الإلكتروني، بما في ذلك الرسائل المحذوفة والتقويمات وجهات الاتصال. |
| الطب الشرعي للذاكرة | يقوم بجمع البيانات الأولية من ذاكرة النظام مثل السجلات وذاكرة التخزين المؤقت وذاكرة الوصول العشوائي، ثم يقوم بتقسيمها. |
| الطب الشرعي للهواتف المحمولة | يسترجع جهات اتصال الهاتف وبطاقة SIM، وسجلات المكالمات، والرسائل النصية القصيرة والرسائل متعددة الوسائط، والملفات الصوتية والمرئية. |
| التحليل الجنائي السحابي | يحصل على الأدلة الموجودة لدى مزود الخدمة بدلاً من تلك الموجودة على جهاز محمول. |
التحديات التي واجهتها Digiالطب الشرعي
فيما يلي أبرز التحديات التي تواجه فرق الطب الشرعي الرقمي:
- حجم الأجهزة: يؤدي النمو في أجهزة الكمبيوتر الشخصية والوصول شبه العالمي إلى الإنترنت إلى مضاعفة عدد الأجهزة في كل حالة.
- توافر أدوات الهجوم: جاهز أدوات القرصنة دع المجرمين ذوي المهارات المتدنية يتسببون في أضرار يصعب تحديد مصدرها.
- عدم وجود أدلة مادية: تصبح الملاحقة القضائية صعبة عندما تعتمد القضية بأكملها على السجل الرقمي.
- نطاق التخزين: محركات الأقراص ذات سعة تيرابايت تجعل تحديد موقع الملفات القليلة ذات الصلة مهمة بطيئة.
- التغيير التقني المستمر: كل جهاز جديد أو نظام ملفات أو نظام تشفير جديد يجبر على تحديث الأدوات والإجراءات.
أمثلة على استخدامات Digiالطب الشرعي
تعتمد المنظمات التجارية، وليس فقط جهات إنفاذ القانون، الآن على الأدلة الجنائية الرقمية في حالات مثل:
- سرقة الملكية الفكرية
- التجسس الصناعي
- نزاعات العمل
- تحقيقات الاحتيال
- الاستخدام غير اللائق للإنترنت والبريد الإلكتروني في العمل
- المسائل المتعلقة بالتزوير
- تحقيقات الإفلاس
- قضايا الامتثال التنظيمي
مزايا Digiالطب الشرعي
فيما يلي الفوائد الرئيسية للأدلة الجنائية الرقمية:
- يؤكد سلامة نظام الكمبيوتر بعد وقوع حادث.
- يقدم أدلة في المحكمة يمكن أن تؤدي إلى معاقبة الجاني.
- يساعد الشركات على التقاط المعلومات المهمة عندما تتعرض أنظمتها أو شبكاتها للاختراق.
- Tracks مجرمو الإنترنت بكفاءة عبر الحدود، وحماية أموال المنظمة ووقتها.
عيوب Digiالطب الشرعي
فيما يلي أبرز عيوب الطب الشرعي الرقمي:
- Digiلا تُقبل الأدلة الجنائية في المحكمة إلا إذا أمكن إثبات عدم حدوث أي تلاعب.
- إنتاج وتخزين السجلات الإلكترونية أمر مكلف للغاية.
- يجب أن يمتلك الممارسون القانونيون معرفة واسعة بالحاسوب للترافع في القضية.
- يحتاج المحققون إلى تقديم أدلة أصلية ومقنعة.
- إذا لم تستوف الأداة المستخدمة المعايير المحددة، فيمكن للمحكمة رفض الأدلة.
- قد لا يؤدي نقص المعرفة التقنية لدى ضابط التحقيق إلى تحقيق النتيجة المرجوة.
